O que analisei e como
Sou engenheiro de software na eesel, e a maior parte da minha semana vai para a parte do produto com a qual o Treg compete, ao menos no nível do conceito: acertar credenciais, APIs e limites de taxa para que um agente de IA chame ferramentas de terceiros sem vazar uma chave nem queimar o orçamento. Então li o Treg como leria um pull request.
Para esta análise do Treg, percorri a documentação de configuração, o guia de integração, a página de preços e os termos, a API do catálogo ao vivo, os recibos de execução publicados, o repositório no GitHub e seu arquivo LICENSE, além de toda voz independente de usuário que consegui encontrar no X, LinkedIn, Product Hunt e Reddit. Tudo aqui vale para 29 de setembro de 2026. Se você quer uma explicação simples do que é o produto, minha visão geral do Treg cobre essa parte. Este post é mais o veredicto.
Em uma linha, o Treg é um "OpenRouter, mas para ferramentas de agentes". Seu agente chama um único endpoint /call/ com um cabeçalho X-Treg-Token, o Treg injeta a credencial certa no lado do servidor e a resposta do fornecedor volta sem alterações. Ele se conecta ao Claude Code, ao Codex, ao Cursor, ao ChatGPT e mais.
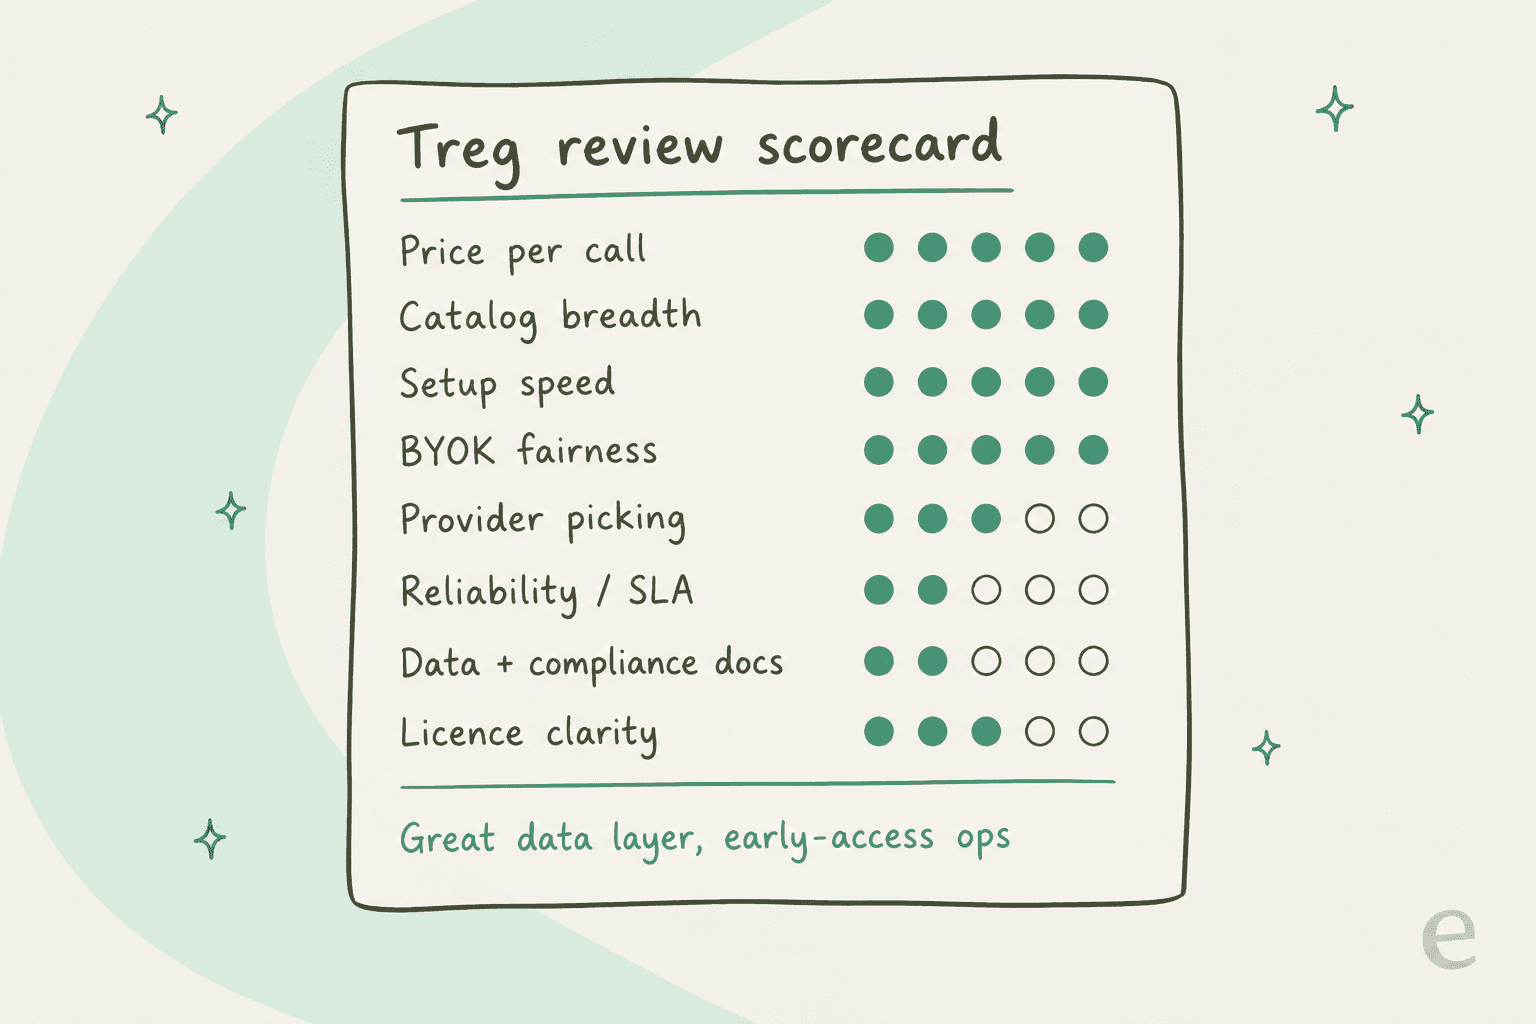
Veredicto da análise do Treg num relance
Aqui está o mesmo placar em forma de tabela, com o fato por trás de cada nota, para você poder discordar de mim nos detalhes.
| Área | Nota | Por quê |
|---|---|---|
| Preço por chamada | 5/5 | Tarifa do próprio fornecedor, 0% de acréscimo, preço exibido antes da chamada |
| Amplitude do catálogo | 5/5 | 3.700+ endpoints alegados, 3.338 na API do catálogo, 2.096 verificados |
| Rapidez de configuração | 5/5 | Um comando claude mcp add, ou colar uma linha no seu agente |
| Justiça do BYOK | 5/5 | Sua própria chave sempre vence e nunca é medida |
| Escolha de fornecedor | 3/5 | Ótimas páginas de comparação, mas por padrão o agente escolhe |
| Confiabilidade / SLA | 2/5 | Acesso antecipado, sem compromisso de disponibilidade ou suporte |
| Documentação de dados e conformidade | 2/5 | Nenhuma resposta pública sobre retenção ou GDPR encontrada |
| Clareza da licença | 3/5 | O rodapé diz AGPL, o LICENSE diz Apache 2.0 mais restrições |
O padrão é bem claro. O design do produto é excelente e as promessas operacionais são escassas. Para um repositório de 11 semanas isso é normal, e também diz com bastante precisão como usá-lo hoje.
O que o Treg acerta
O modelo de cobrança é o mais honesto da categoria
A maioria dos gateways de ferramentas que examinei ganha dinheiro com um acréscimo que você não vê. A página de preços do Treg é bem direta: "A prepaid balance, metered per call at the provider's own rate, with no markup." A página inicial diz que ele ganha "on volume pricing with vendors - not on you."
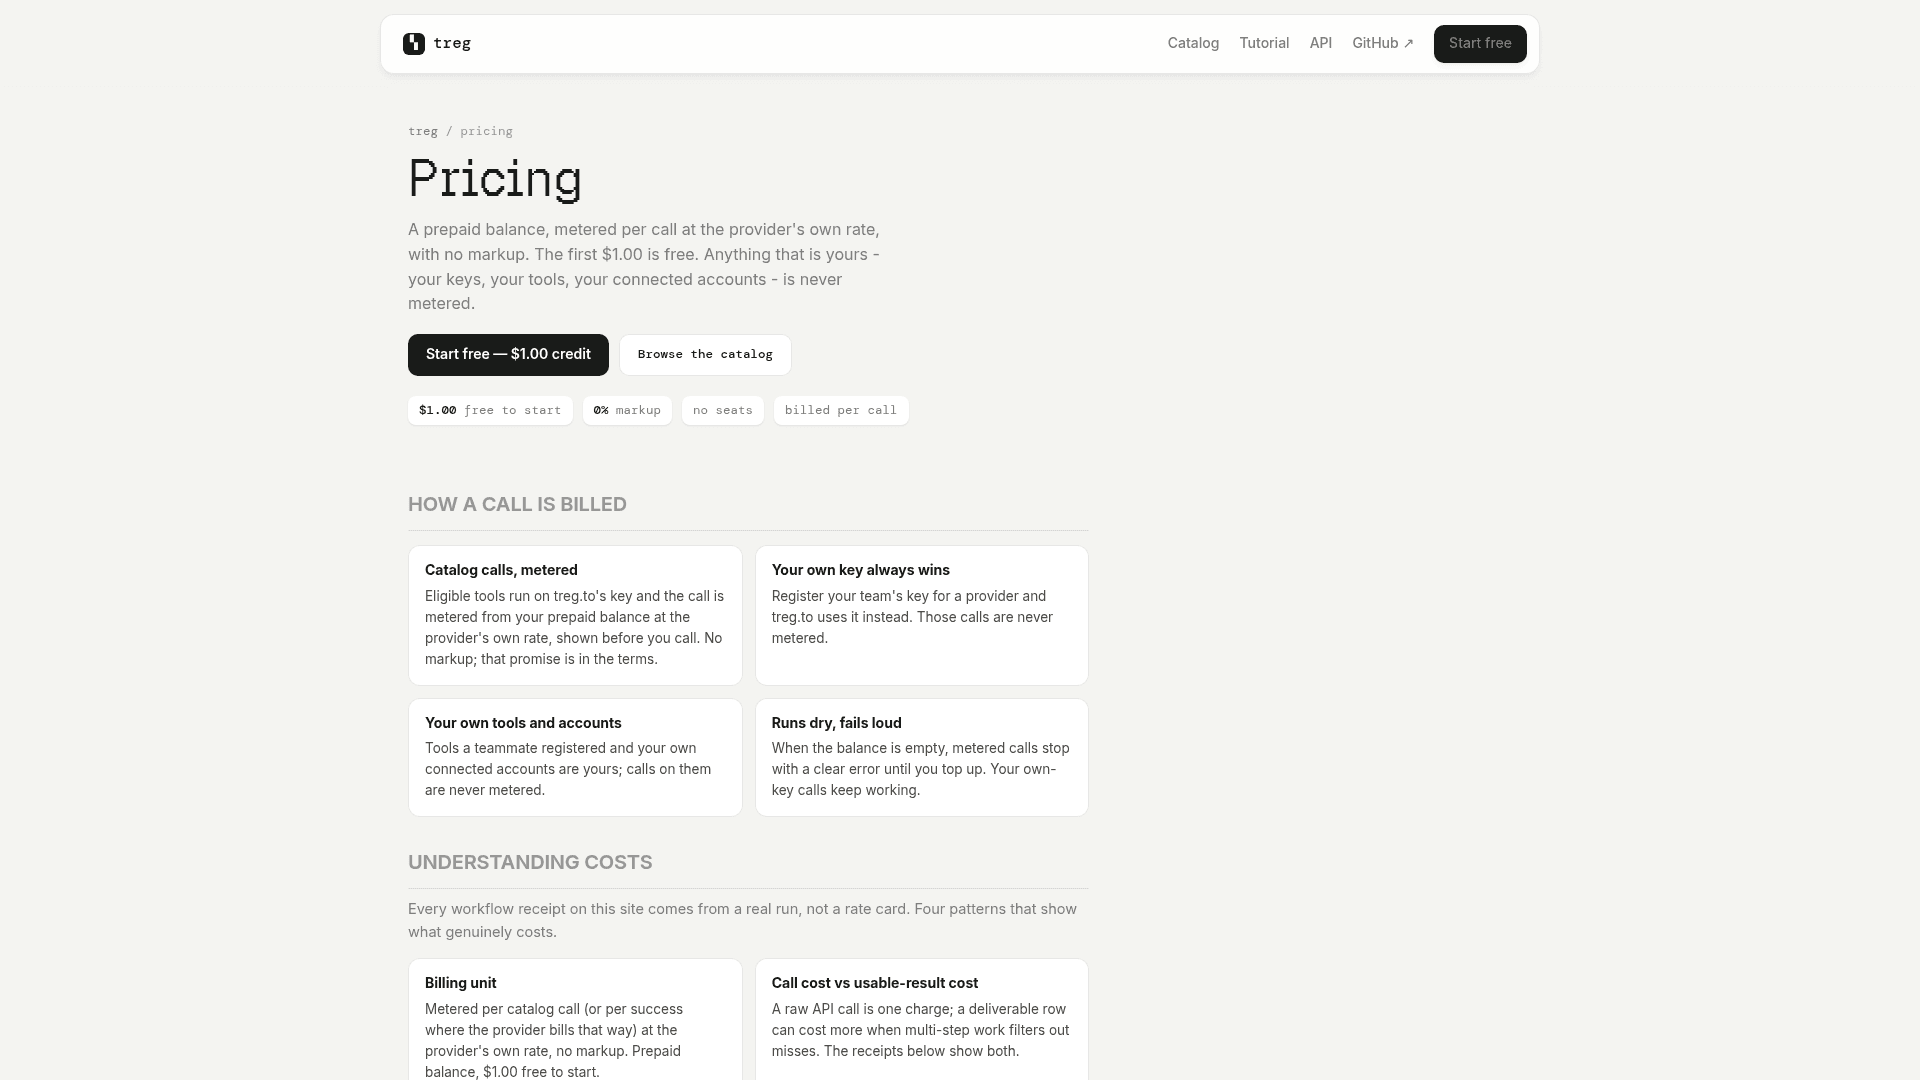
Como engenheiro, os detalhes foram o que me convenceu:
- Preço antes da chamada.
treg catalog get <id>mostra a tarifa, e a cobrança real volta em um cabeçalhoX-Treg-Cost-Micro. - Um teto rígido por chamada. Envie
X-Treg-Route-Max-Coste o Treg recusa qualquer coisa acima disso, sem cobrar nada. - Falhas não são cobradas. Erros do fornecedor, timeouts e os próprios 503 do Treg custam US$ 0, e uma falha em uma ferramenta cobrada por sucesso fecha em US$ 0,00.
- Falha em voz alta. Um saldo vazio retorna um 402 junto com uma URL de recarga, enquanto as chamadas com suas próprias chaves continuam funcionando.
Esse último importa mais do que parece. Já depurei integrações de API de agentes de IA suficientes para saber que uma falha silenciosa de cota custa mais em tempo de engenharia do que a própria API.
Traga sua própria chave, feito direito
Para cada chamada, o Treg desce uma escada de credenciais. Primeiro a ferramenta da sua própria equipe, depois sua própria chave de fornecedor, depois uma rota pública verificada e gratuita, e só então a chave do Treg, que também é a única etapa medida.
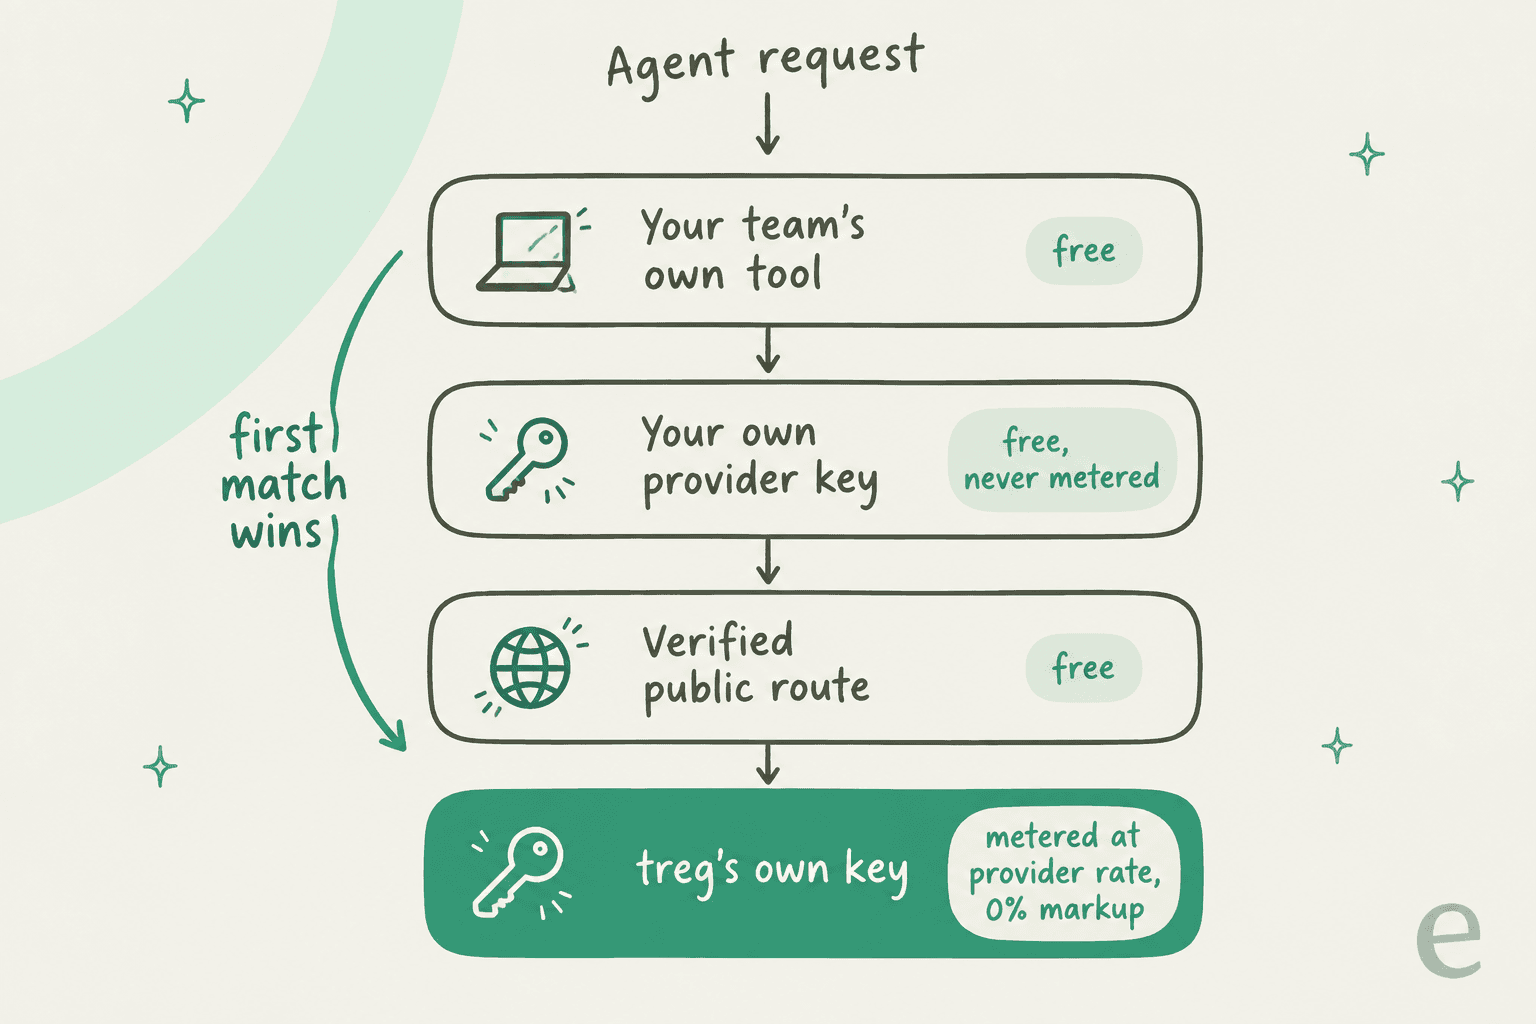
Nas palavras da documentação: "Your own key always wins over treg's, and those calls are never metered." Então, se você já paga pelo Firecrawl ou pela Apify, conectar essa chave não cobra em dobro; o Treg vira apenas uma porta de entrada única mais uma alternativa pré-paga por uso. Há uma exceção que você deve conhecer: uma conexão com o X feita pelo próprio app X do Treg é medida por chamada, porque o X cobra o dono do app.
As páginas de casos de uso mostram diferenças de preço reais
Cada página de caso de uso lista todos os fornecedores que fazem uma mesma tarefa, com preço e entradas, uma taxa de sucesso de 30 dias tirada do tráfego do próprio Treg e também a data da última verificação. As diferenças entre eles são grandes. Para um resumo de backlinks, a Serpstat custa US$ 0,0025 por chamada e a Moz cerca de US$ 0,0133. Para encontrar um e-mail de trabalho, a QuickEnrich custa US$ 0,00483 com 100% de sucesso em 600.414 chamadas, enquanto a Hunter custa US$ 0,0245 na mesma página.
Também gosto de que as páginas digam o que não cobrem. A página de backlinks afirma "Ahrefs is not among them", e a de palavras-chave avisa que apenas 3 de 5 endpoints foram verificados ao vivo. Esse tipo de honestidade não se vê muito em páginas de fornecedores.
A configuração leva cerca de um minuto
Para as ferramentas MCP do Claude Code, é só um comando: claude mcp add --transport http treg https://treg.to/mcp. Há também um plugin do Claude Code, uma URL de conector personalizado para ChatGPT e Claude.ai, uma CLI cuja etapa treg mcp install registra Cursor, Codex e opencode, e uma instalação de skill para Gemini CLI e Windsurf. Ou você pode colar set up treg - https://treg.to/llms.txt no seu agente e deixar que ele faça o resto.
Controles de administração que servem a uma equipe
Administradores podem criar tokens de agente com escopo, limitados a certas ferramentas e a um número diário de chamadas, como treg org agent-new ci-bot --tools stripe,gh --cap 500, e fixar um trabalho em um único fornecedor para a equipe toda com treg org pin. Os segredos são criptografados com Fernet, os papéis vão de leitor a proprietário e cada chamada é registrada. É o mesmo modelo por equipe para o qual a maioria dos apps MCP está caminhando.
Onde o Treg fica devendo
Sem SLA durante o acesso antecipado
Os termos dizem que o serviço hospedado tem "no uptime commitment and no support commitment". É honesto, e para experimentos está ótimo. Mas se um agente de geração de leads noturno alimenta sua equipe de vendas, você precisa de um caminho alternativo para o dia em que o Treg cair, ou em que um fornecedor por trás da chave dele ficar sem capacidade. Até o recibo publicado da lista de leads observa que a Tomba ficou sem capacidade no meio da execução.
Os dados que passam pelo proxy não estão documentados
Um proxy vê os corpos de requisição e resposta, além do token de autenticação. Durante o lançamento no Product Hunt, um comentarista perguntou sobre conformidade com GDPR e com o EU AI Act, e outro perguntou sobre registro e retenção desse tráfego. Não encontrei uma resposta pública para nenhuma das duas. O próprio guia de integração do Treg também observa que linhas de auditoria são "shed under load", o que significa que o livro de cobrança é o registro confiável e o log de chamadas não. Se seu agente envia dados de clientes ou contatos por chamadas de enriquecimento, é melhor obter isso por escrito antes.
O agente tem de escolher o fornecedor
A nota de método do Treg diz "treg.to does not choose for you", exceto por um endpoint roteado de busca de e-mails. É um desenho defensável, mas transfere a decisão difícil para o seu agente. A única avaliação no Product Hunt disse o mesmo, a partir da prática:
"When a task maps to more than one provider (a few different SEO backlink tools, for example), the search results don't make it obvious upfront which one is actually cheaper or more reliable for that specific call"
O lançamento do "Enrich Arena" do Treg em 10 de setembro parece uma resposta direta a isso, fazendo mais de 60 fornecedores de enriquecimento competirem em preço e taxa de acerto. É um avanço, mas uma ferramenta em cascata como a Clay ainda faz mais disso por você de fábrica.
A licença não é o que o rodapé diz
O rodapé do treg.to diz "100% open source · AGPL", mas o arquivo LICENSE do repositório é Apache 2.0 com termos adicionais que proíbem oferecê-lo como serviço hospedado a terceiros sem permissão por escrito. Hospedar por conta própria para a sua organização está ok. Mas para uma agência ou um SaaS que queira revendê-lo como serviço, essa restrição pesa muito.
A linha de "US$ 371/mês em licenças" compara tarefas, não fornecedores
O painel da página inicial soma licenças de Semrush, Moz, Crunchbase e Hunter em "$371/mo of seats → cents per call". Quando verifiquei no catálogo ao vivo, Semrush e Crunchbase só funcionam com a sua própria chave, e a busca de e-mail da própria Hunter custa US$ 0,0245, não US$ 0,004. Os números baratos vêm de outros fornecedores que fazem uma tarefa parecida. Tudo bem, mas se sua equipe confia especificamente nos números do Semrush, você continuará pagando pelo Semrush de qualquer jeito.
Quanto o Treg realmente custa
Esta é a parte de qualquer análise do Treg pela qual os leitores vêm, então aqui estão os números que o próprio Treg publica. Na página de palavras-chave, 100 consultas de volume na DataForSEO custam US$ 9,00, contra US$ 208/mês de Semrush mais Serpstat a preço de tabela. Na página de backlinks, 100 resumos de backlinks na Serpstat custam US$ 0,25, contra US$ 238/mês de Semrush mais Moz.
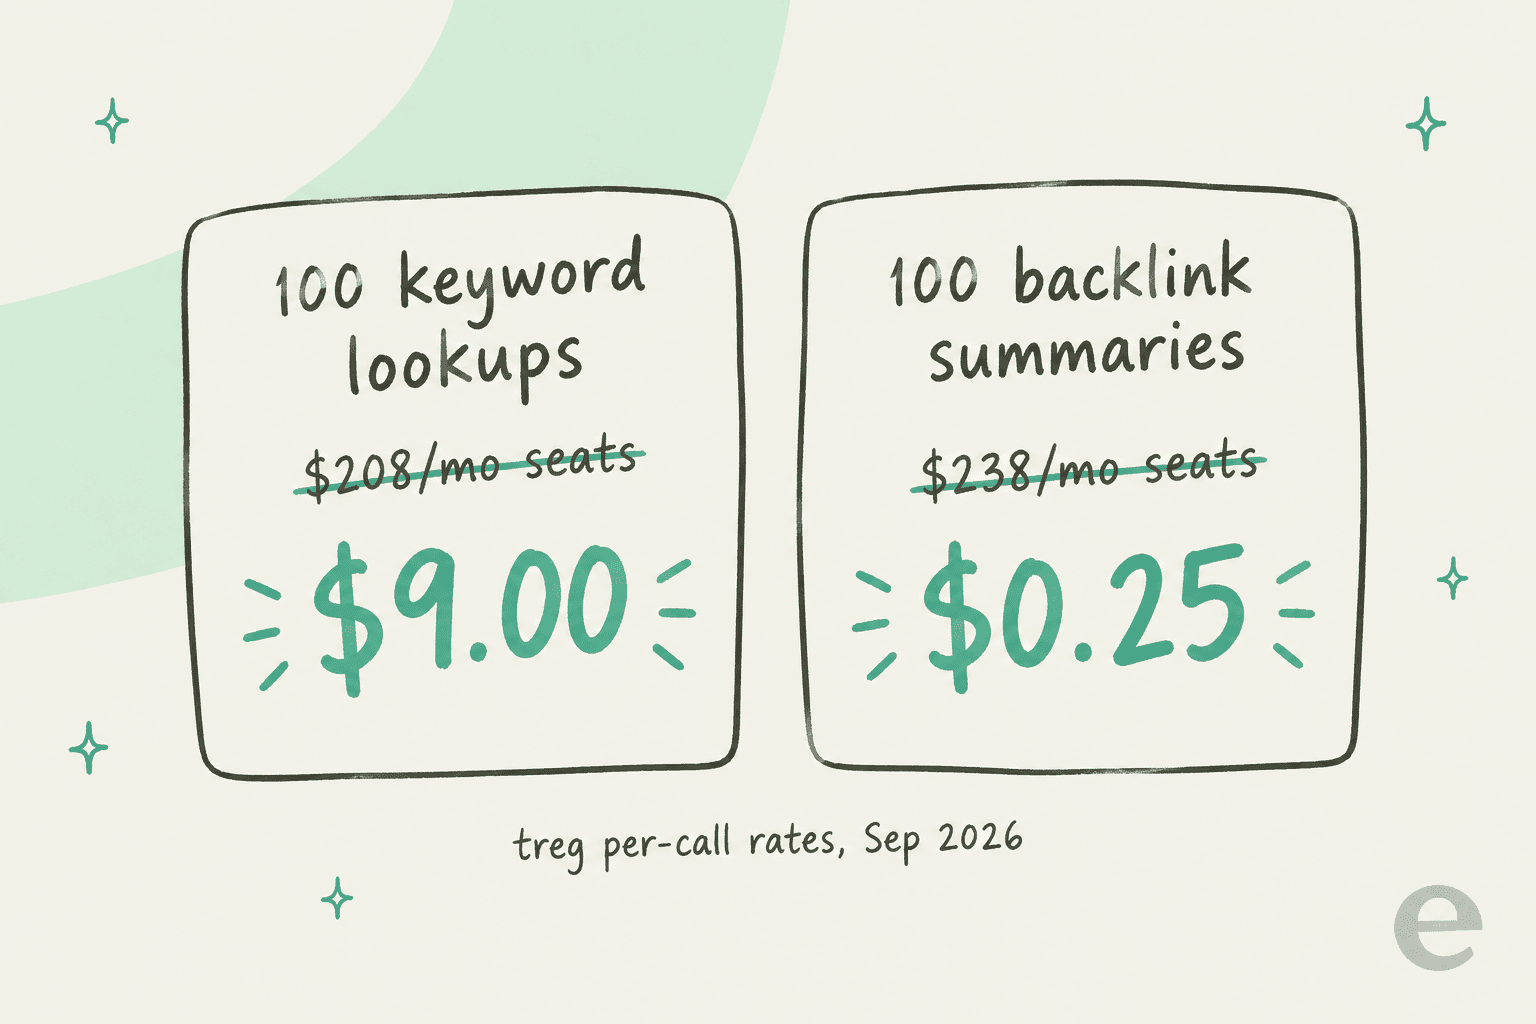
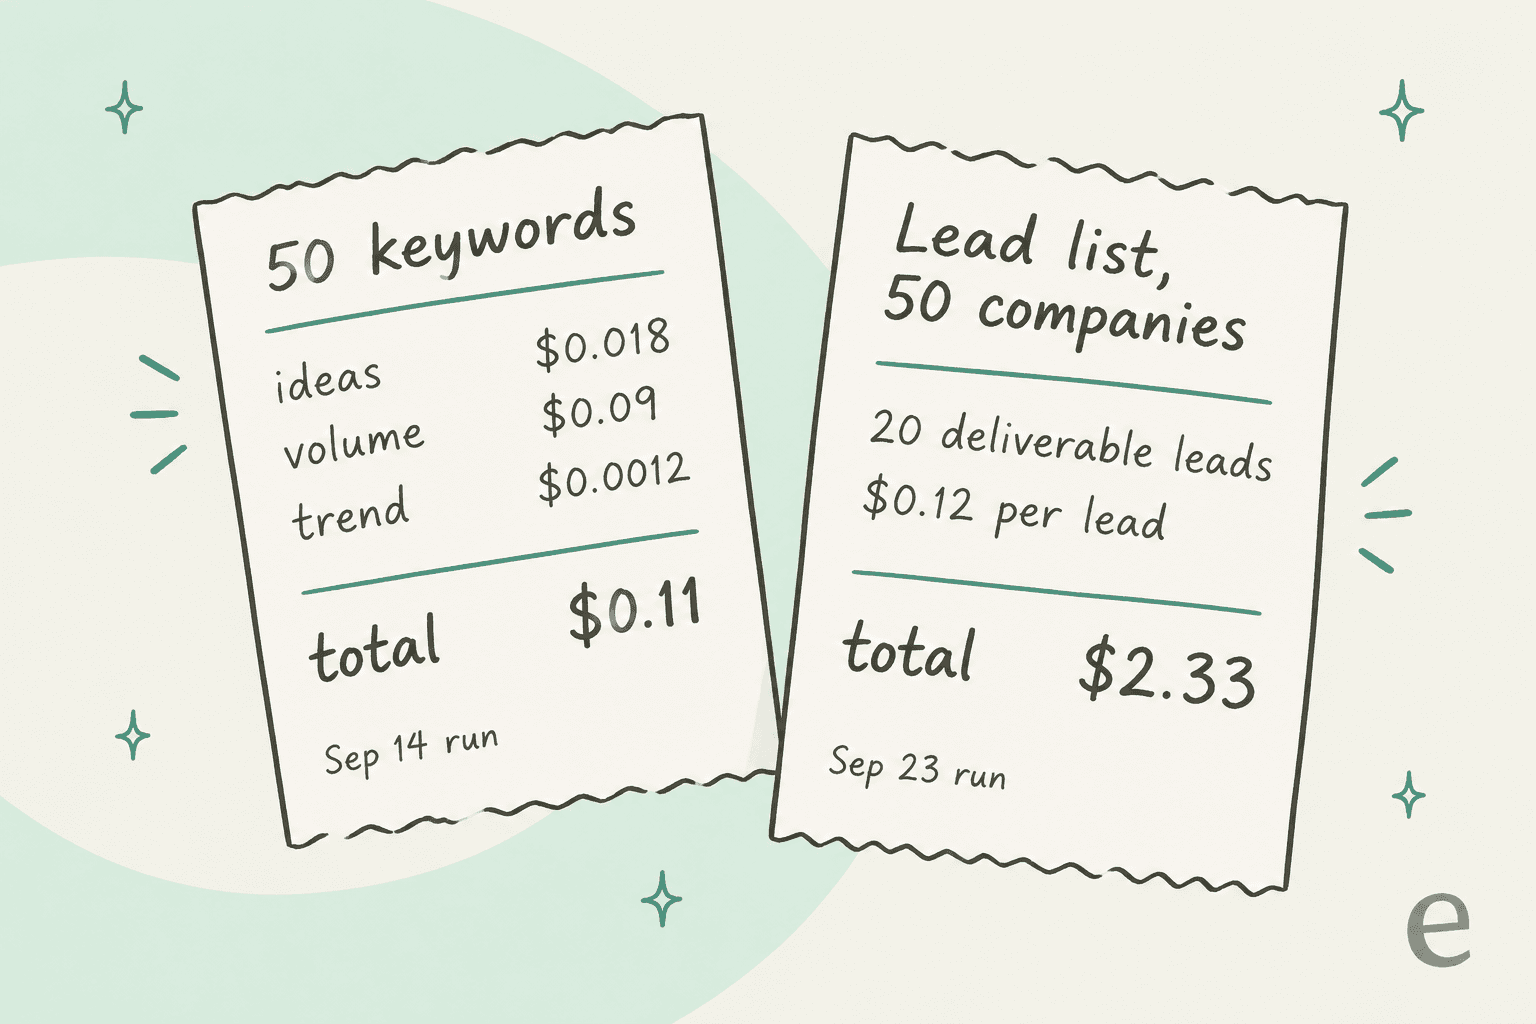
Os recibos reais na página de workflows também confirmam isso. Uma pesquisa de 50 palavras-chave custou US$ 0,11. Uma execução de lista de leads que transformou 50 empresas em 20 leads verificados custou US$ 2,33, ou cerca de US$ 0,12 por lead, e, a seu favor, o recibo admite que apenas 4 de 19 aberturas geradas receberam nota "decent or better".
A pergunta mais útil não é "é mais barato?", porque com baixo volume obviamente é. É "a partir de que volume uma licença volta a ganhar?". Você pode colocar seus próprios volumes mensais na calculadora abaixo. As tarifas ali são as linhas verificadas mais baratas das páginas de casos de uso do Treg, e os preços das licenças são os mesmos valores de tabela que as páginas do próprio Treg usam.
Para dados de palavras-chave, o ponto de equilíbrio fica em torno de 1.544 consultas por mês, enquanto backlinks e e-mails são tão baratos por chamada que licenças quase nunca ganham neles. A maioria das equipes pequenas gastará um dígito de dólares por mês. Para usuários intensivos, é melhor manter a assinatura e conectar essa chave por meio do Treg, onde ela nunca é medida.
O que os usuários dizem sobre o Treg
O Treg ainda é jovem, então a voz independente é escassa, e a maior parte está no X, com forte inclinação para GTM e geração de leads. Ainda não há thread no Hacker News, nem página no G2, Capterra ou Trustpilot. A publicação independente mais detalhada que encontrei veio de alguém que rodou uma operação outbound completa com o Claude Fable 5.1:
"Defined my ICP in plain English to Fable 5.1 with a link to my VSL page & it used Treg to source the companies, found the contacts, verified emails across 5 services, loaded into Instantly with dynamic variables, copywriting done, and an A/B test"
O modelo de preços é o que as pessoas continuam elogiando, especialmente em comparação com os mínimos de crédito das APIs diretas. Um operador de agência descreveu rodá-lo em sete VMs:
"For example DFS you need to buy minimum $50 credits to use platform, but with Treg I can pay per api call."
Nick Vasilescu, que escreveu que sua publicação era "not sponsored in anyway", chamou-o de "like openrouter for lead gen" e disse que dá para tocar uma operação de GTM inteira apenas dando a um agente Hermes acesso a ele. No LinkedIn, o elogio foi mais sobre o tempo de configuração do que sobre o preço:
"Realistically, connecting tools to your agents and signing up to all these providers is still one of the few manual tasks that can take some time when setting up an agent environment."

As opiniões céticas são perguntas, não reclamações. Uma resposta perguntou como o Treg trata a deduplicação quando o mesmo contato vem de várias fontes, outra perguntou se atualizar um contato existente custa o mesmo. E esta colocou todo o debate em uma frase:
"2,800 data sources is the easy part. a CMO also decides which signals to ignore. curious how this handles that"
Um cuidado ao ler o burburinho. O fundador postou que "6 grok bots brought us 1M+ views on X", e várias contas publicaram o texto de lançamento palavra por palavra, então eu daria mais peso às poucas publicações independentes acima do que ao volume bruto.
Quem deve usar o Treg e quem deve pular
Duas perguntas decidem: você já roda um agente, e o pipeline precisa de SLA?
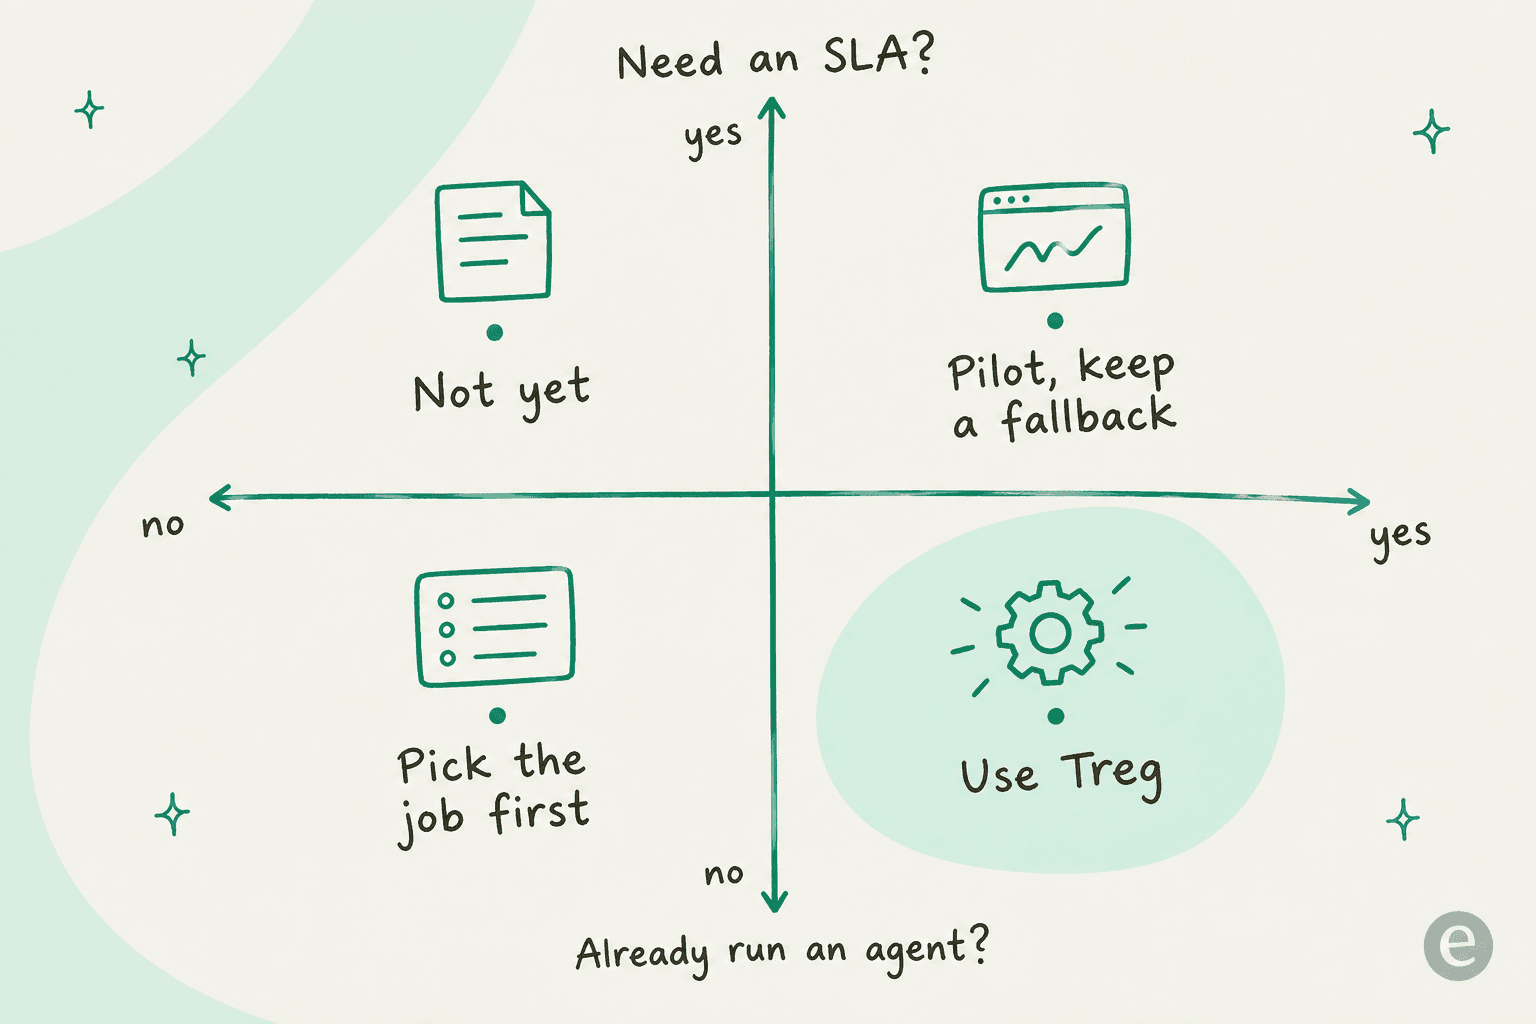
Use o Treg se:
- Você já roda um agente no Claude Code, Cursor ou OpenClaw, e ele vive esbarrando em "I don't have access to that data".
- Você precisa de algumas centenas de consultas por mês em muitos fornecedores. É exatamente aí que uma licença de US$ 139 não faz sentido.
- Você está construindo um agente de SEO com IA e quer verificações de volume, SERP e visibilidade em IA sem uma licença por ferramenta.
- Você quer um só lugar para revogar todas as chaves que seus agentes guardam.
Pilote com uma alternativa se o pipeline alimenta receita. Mantenha suas próprias chaves de fornecedor conectadas pelo Treg, de modo que, se o serviço hospedado falhar, você ainda possa chamar esses fornecedores diretamente.
Pule por enquanto se:
- Sua equipe trabalha nos painéis do Ahrefs ou do Semrush todos os dias. O Ahrefs não está no catálogo, e o Semrush só funciona com chave própria.
- Você precisa de um DPA assinado ou de respostas sobre GDPR antes de mover qualquer dado de contato.
- Você ainda não tem um agente, nem uma tarefa clara para ele. Comece por um panorama dos melhores agentes de IA, ou pule a construção e contrate o trabalho feito.
Treg vs. contratar o trabalho pronto
O Treg é infraestrutura. O que ele faz é dar mãos ao seu agente, e é uma das versões mais limpas dessa camada que já li. Você ainda precisa trazer o agente e os prompts, além do ciclo de revisão e da estratégia. Para quem gosta da parte de ligar as peças, é a troca certa.
Para equipes de conteúdo, porém, os dados nunca foram a parte cara: a pesquisa de 50 palavras-chave custou US$ 0,11. Escolher o ângulo, escrever o brief de conteúdo, estudar o que ranqueia e escrever algo digno de ser citado é os outros 95%. É essa lacuna que a eesel preenche com colegas de IA prontos para trabalhar em tarefas específicas, e para SEO esse colega é o redator de blog com IA. Ele pesquisa a palavra-chave, puxa fontes reais, cria os visuais e redige na sua voz de marca, e uma líder de conteúdo SEO na Webflow o usa para publicar mais de 360 posts por mês com revisão em lote antes de qualquer coisa ir ao ar.
Para quem constrói, também não é uma caixa fechada. A CLI da eesel, @eesel/cli, controla o mesmo colega que você usaria no painel: cada comando imprime JSON, as escritas têm uma flag --dry-run que mostra a chamada exata ao servidor antes de enviar, e a autenticação headless funciona por variáveis de ambiente, então se encaixa em scripts e CI. Cada workspace também é um servidor MCP, e npx @eesel/cli mcp token imprime um comando claude mcp add pronto para colar. Isso significa que seu agente de código pode chamar o Treg para as consultas brutas e depois passar à eesel o trabalho do post pronto, tudo na mesma sessão. Se quiser ver a mecânica, eu começaria por como um redator de blog com IA funciona e depois pelo detalhamento do custo de um redator de blog com IA.
Experimente a eesel no seu conteúdo de SEO
Se esta análise do Treg convenceu você de que a camada de dados é barata e o julgamento é o trabalho de verdade, o redator de blog com IA da eesel é o colega que faz esse trabalho. Dê a ele seu site e uma palavra-chave, e ele volta com um rascunho pesquisado e com fontes citadas, com visuais e FAQs, pronto para você aprovar. É grátis para começar, e meu panorama de redatores de blog para SEO mostra como ele se compara às outras opções.
Perguntas frequentes
O Treg vale a pena?
O Treg é legítimo ou golpe?
Quanto o Treg custa na prática?
Quais são as desvantagens do Treg?
O Treg funciona com Claude Code e Codex?
O Treg pode substituir uma ferramenta de SEO com IA?
O Treg é seguro para dados de clientes?


Article by
Rama Adi
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.