

Resumo
Eu respondo à fila de suporte da eesel todos os dias, e a primeira coisa que digo a uma equipe de telessaúde é para classificar as mensagens dos pacientes pelo que acontece se a IA errar, e não pelo canal. Agendamento, reagendamento e correções de videochamada podem ficar só com a IA. Seguro, cobrança e pedidos de renovação de receita devem ser rascunhos da IA que uma pessoa envia. Qualquer coisa sobre sintomas, dosagem ou efeitos colaterais fica com a equipe clínica. Uma verificação de sinais de alerta roda antes das três faixas.
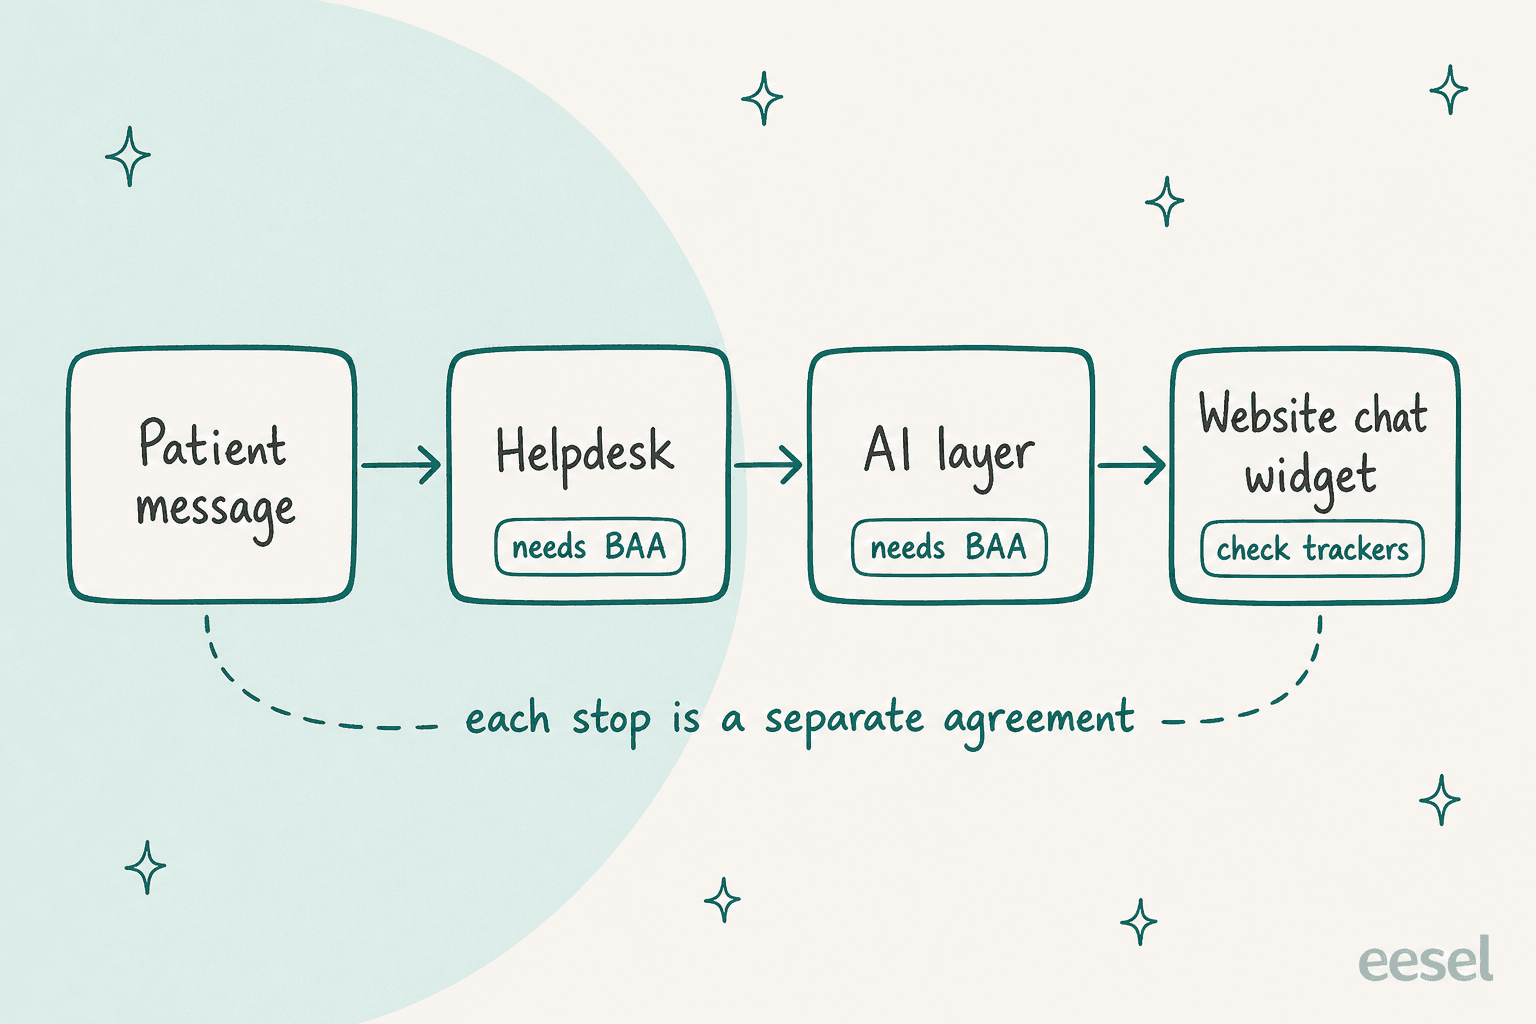
Na HIPAA, o ponto que as equipes deixam passar é que toda ferramenta que uma mensagem de paciente toca exige o seu próprio acordo: o helpdesk, a camada de IA e o widget de chat do site. O HHS diz que um provedor de nuvem que armazena apenas ePHI criptografado ainda é um associado de negócios, e os fornecedores variam bastante sobre qual plano libera um BAA: a Zendesk exige um complemento, o guia da Freshdesk marca apenas o Enterprise e a Help Scout lista o Pro.
Para a eesel, a HIPAA é um recurso do plano Enterprise: a eesel assina um Business Associate Agreement após analisar como você vai usar a eesel com informações de saúde. A auditoria SOC 2 Type II da eesel está em andamento, com o período de observação indo até dezembro de 2026. O que uma equipe de telessaúde recebe hoje são rascunhos dentro do seu helpdesk, etapas de aprovação em qualquer ação e um registro de cada execução. A Lesson Pro roda esse padrão em cerca de 1,900 tickets por mês na Zendesk.
Por que classifico as mensagens dos pacientes em faixas antes de escolher uma ferramenta?
A maioria das equipes de suporte de telessaúde com quem converso começa comparando fornecedores. Eu começaria com a lista das últimas 200 mensagens de pacientes e uma caneta. A ferramenta importa muito menos do que onde você traça as linhas, e atendimento ao cliente com IA para saúde parte do mesmo ponto.
Eis por que sou firme nisso. Em março de 2026, uma plataforma americana de fisioterapia na Zendesk, com cerca de 500 tickets por mês, interrompeu uma demo por causa de uma pergunta: vocês assinariam um BAA? Não podíamos oferecer um na época, e foi o fim da conversa. É o exemplo mais claro que tenho de uma questão de conformidade decidindo um negócio já na primeira call, e por isso hoje pergunto isso primeiro. Também passamos anos vendo bots que soam confiantes darem uma resposta errada a um cliente, e por isso todo rollout que fazemos é simulado com tickets históricos antes de entrar no ar. Em telessaúde o custo de uma resposta errada é maior do que na maioria das filas, então a classificação precisa ser mais rigorosa.
Trato a conformidade com a HIPAA e a segurança do paciente como duas obrigações separadas. Uma mensagem pode estar perfeitamente protegida e o conselho dentro dela ainda assim ser inseguro. Por isso classifico em duas passagens. Primeiro, o que a IA precisa ver para fazer esse trabalho? Segundo, o que acontece se a resposta estiver errada?
Quais pedidos de pacientes a IA pode tratar e quais não pode?
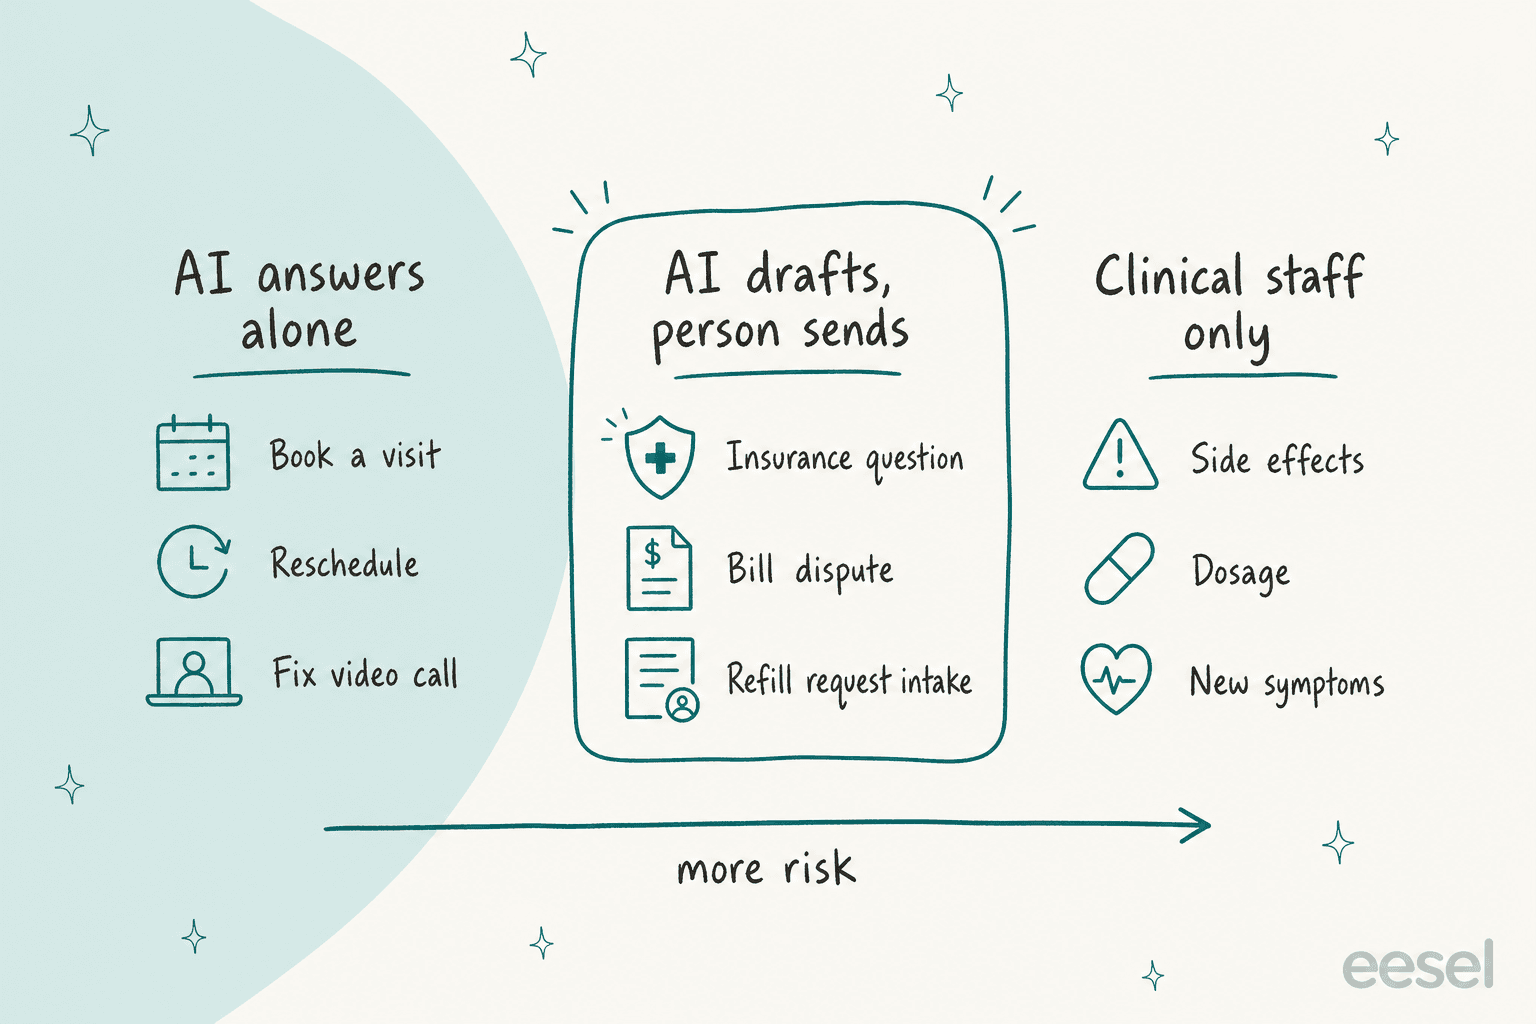
Três faixas cobrem quase tudo o que uma caixa de entrada de telessaúde recebe. A faixa um é a IA respondendo sozinha, para pedidos em que o pior caso é um paciente irritado. A faixa dois é a IA preparando o trabalho e uma pessoa enviando (o que o setor chama de human-in-the-loop), para pedidos que envolvem dinheiro, cobertura ou papelada de medicamentos. A faixa três é só a equipe clínica, com a IA limitada a confirmar o recebimento e repassar um resumo.
| Pedido do paciente | Risco | Faixa | O que a IA faz | Quem finaliza |
|---|---|---|---|---|
| Marcar ou reagendar uma consulta | Baixo | A IA responde sozinha | Oferece horários livres, confirma, envia o link de acesso | Ninguém, a menos que nenhum horário sirva |
| Não consegue entrar na videochamada | Baixo | A IA responde sozinha | Orienta os passos de navegador, câmera e banda a partir da sua central de ajuda | Agente de suporte se os passos falharem |
| Dúvida sobre seguro ou cobertura | Médio | A IA redige, uma pessoa envia | Busca os dados do plano e redige uma resposta | Agente de cobrança ou de triagem |
| Contestação de cobrança ou cobrança em duplicidade | Médio | A IA redige, uma pessoa envia | Reúne as cobranças e redige a resposta | O agente de cobrança aprova reembolsos |
| Pedido de renovação de receita | Médio | A IA redige, uma pessoa envia | Coleta nome do medicamento, farmácia e data da última compra, e encaminha para a fila clínica | A equipe clínica decide, sempre |
| Efeitos colaterais, dosagem, novos sintomas | Alto | Apenas equipe clínica | Confirma o recebimento, sinaliza urgência, repassa um resumo | Enfermeiro ou clínico |
A linha da renovação de receita é onde vejo as equipes ficarem nervosas, e é a que eu nunca automatizaria além da triagem. A IA coleta o pedido e o encaminha. Ela nunca aprova, nunca sugere uma dose e nunca diz "isso deve estar bem". A orientação sobre suporte à decisão clínica da FDA define critérios para softwares de suporte à decisão que ficam fora da definição de dispositivo, e o seu FAQ diz que um software destinado a apoiar decisões críticas em termos de tempo não atende à definição de CDS que não é dispositivo. Sou uma pessoa de suporte, não advogado, então não tento argumentar onde essa linha fica para um bot voltado ao paciente. Mantenho o aconselhamento clínico totalmente fora da faixa da IA e a questão nunca surge.
O helpdesk ou a ferramenta de IA precisa assinar um BAA?
Se a ferramenta cria, recebe, mantém ou transmite informações de pacientes em seu nome, sim. O que surpreende é o quanto isso alcança. A orientação do HHS sobre computação em nuvem diz que, quando uma entidade coberta usa um provedor de nuvem para armazenar ou processar ePHI, o provedor é um associado de negócios, e que isso vale "mesmo que a entidade não possa de fato ver o ePHI". Guardar apenas dados criptografados, sem a chave, não o isenta.
Para uma pilha de suporte, isso significa uma cadeia, e não um único contrato. O helpdesk guarda os tickets. A camada de IA os lê. O widget de chat no seu site captura o que os pacientes digitam antes mesmo de existir um ticket. O HHS também diz em um FAQ separado que as regras não exigem que um provedor lhe entregue a documentação de segurança dele, mas você pode pedi-la por meio do BAA ou de um contrato de serviço. Eu sempre peço.
O padrão do mínimo necessário é a outra metade do projeto. O HHS diz que as entidades cobertas devem tomar medidas razoáveis para limitar o uso e a divulgação de PHI ao mínimo necessário para a finalidade, e que as políticas de uma entidade devem identificar quem precisa de acesso e para quê. Para um agente de IA, isso é uma questão de escopo: um fluxo de reagendamento precisa de um nome e um horário de consulta, não de um diagnóstico. Dê a cada faixa apenas os campos de que ela precisa, e o raio de impacto de um erro diminui junto. Se quiser a versão mais longa, meu guia de IA compatível com a HIPAA percorre a arquitetura.
Mais um ponto prático vindo da comunidade. Um comentarista no Hacker News descreveu como as organizações de saúde realmente pensam sobre isso:
"... there is an extreme abundance of caution in the healthcare industry regarding everything surrounding HIPAA."

Essa cautela é racional, e é por isso que um fornecedor que responde "assinamos um BAA, aqui está o plano e aqui está o que ele cobre" em um e-mail vence outro com uma demo melhor.
O que os grandes helpdesks dizem sobre HIPAA e IA?
Só confio em uma alegação de HIPAA quando ela está na página do próprio fornecedor, então veja o que as páginas dizem, em outubro de 2026. Confira a página ao vivo antes de assinar qualquer coisa, porque esses termos mudam.
| Helpdesk | Caminho para um BAA, segundo o fornecedor | IA e complementos | Atenção a |
|---|---|---|---|
| Zendesk | Complemento Advanced Compliance no Suite Professional, Enterprise ou Enterprise Plus, e depois assinar o BAA | AI Agents - Advanced, Contact Center e os agentes de IA da Forethought são listados como complementos habilitados para HIPAA | Apps do marketplace e serviços de terceiros não são cobertos; usuários do Contact Center também precisam de um BAA com a AWS |
| Freshdesk | A tabela de planos marca apenas Enterprise e Enterprise Omnichannel | O guia limita o BAA a Freshdesk, Freshchat, Freshcaller e Omnichannel, e diz que outros produtos não são cobertos | As configurações obrigatórias incluem lista de IPs permitidos e SSO ou uma política de senha forte; campos padrão não podem ser criptografados, então a PHI vai em campos personalizados criptografados |
| Help Scout | O suporte à HIPAA só está incluído no plano Pro, com um BAA assinado | Sua página sobre MCP diz que o BAA não cobre o seu provedor de IA | Integrações que possam devolver PHI, como um CRM, precisam do próprio BAA |
| eesel | Business Associate Agreements para clientes Enterprise, após uma análise de como você vai usar a eesel com informações de saúde | Os agentes rodam dentro do seu helpdesk, e qualquer ação pode aguardar aprovação | Auditoria SOC 2 Type II em andamento; fale com a eesel antes de conectar qualquer PHI |
Duas coisas se destacam. Primeiro, o plano de que você precisa para um BAA muitas vezes não é o plano que você tem. Uma equipe em um nível mais baixo do Zendesk Suite ou no Freshdesk Pro pode descobrir que a conversa de conformidade começa com um upgrade. Segundo, a IA costuma ser o elo fraco da cadeia, não o helpdesk. A Help Scout diz isso claramente: o seu acordo com eles não se estende ao provedor de IA que você conecta. A lista da Zendesk é mais clara sobre os próprios complementos de IA, mas ainda exclui apps de terceiros. Se você está comparando o lado de IA dessas ferramentas, minhas notas sobre os agentes de IA da Zendesk, o agente de IA da Freshdesk e a IA da Help Scout mostram o que cada um faz depois que a papelada está resolvida.
O widget de chat do seu site é um risco de HIPAA?
Pode ser, e este é o ponto que eu verificaria primeiro, porque é o mais fácil de errar sem que ninguém perceba. O boletim do HHS sobre tecnologias de rastreamento online diz que tecnologias de rastreamento em uma página autenticada pelo usuário, como um portal do paciente ou uma plataforma de telessaúde, geralmente têm acesso a PHI. Ele também diz que uma tecnologia de rastreamento em uma página não autenticada que permite agendar uma consulta ou usar um verificador de sintomas pode ter acesso a PHI, por exemplo um endereço de e-mail ou o motivo digitado pela pessoa. Fornecedores que recebem esses dados são associados de negócios e precisam de um BAA.
Uma ressalva, porque a situação mudou. Em junho de 2024, um tribunal federal anulou parte desse boletim, a parte sobre associar um endereço IP a uma visita a uma página não autenticada sobre uma condição de saúde ou um provedor, e o HHS disse que estava avaliando os próximos passos. As partes sobre páginas de login, portais e ferramentas de agendamento não faziam parte dessa decisão, conforme a página descreve. A FTC e o HHS também escreveram a cerca de 130 provedores em 2023 sobre pixels e scripts de análise, e a FTC observou que empresas não cobertas pela HIPAA ainda respondem por vazamentos de dados de saúde, citando suas ações contra a BetterHelp e a GoodRx.
Minha regra prática: antes de adicionar um widget de chat com IA, liste todos os scripts da página que o hospeda. Se um pixel de anúncios fica ao lado de uma caixa onde um paciente digita "preciso renovar meu remédio para ansiedade", você tem um problema que nenhum BAA com o seu helpdesk resolve. Nosso guia sobre como adicionar um agente de IA a um site cobre os caminhos de instalação, e a integração de chat bubble é um deles.
Onde fica a linha de segurança, e o que acontece às 2h da manhã?
Segurança não é um recurso da HIPAA. Uma ferramenta pode criptografar tudo e ainda assim dizer a coisa errada a um paciente. Por isso construo três salvaguardas que nada têm a ver com o BAA.
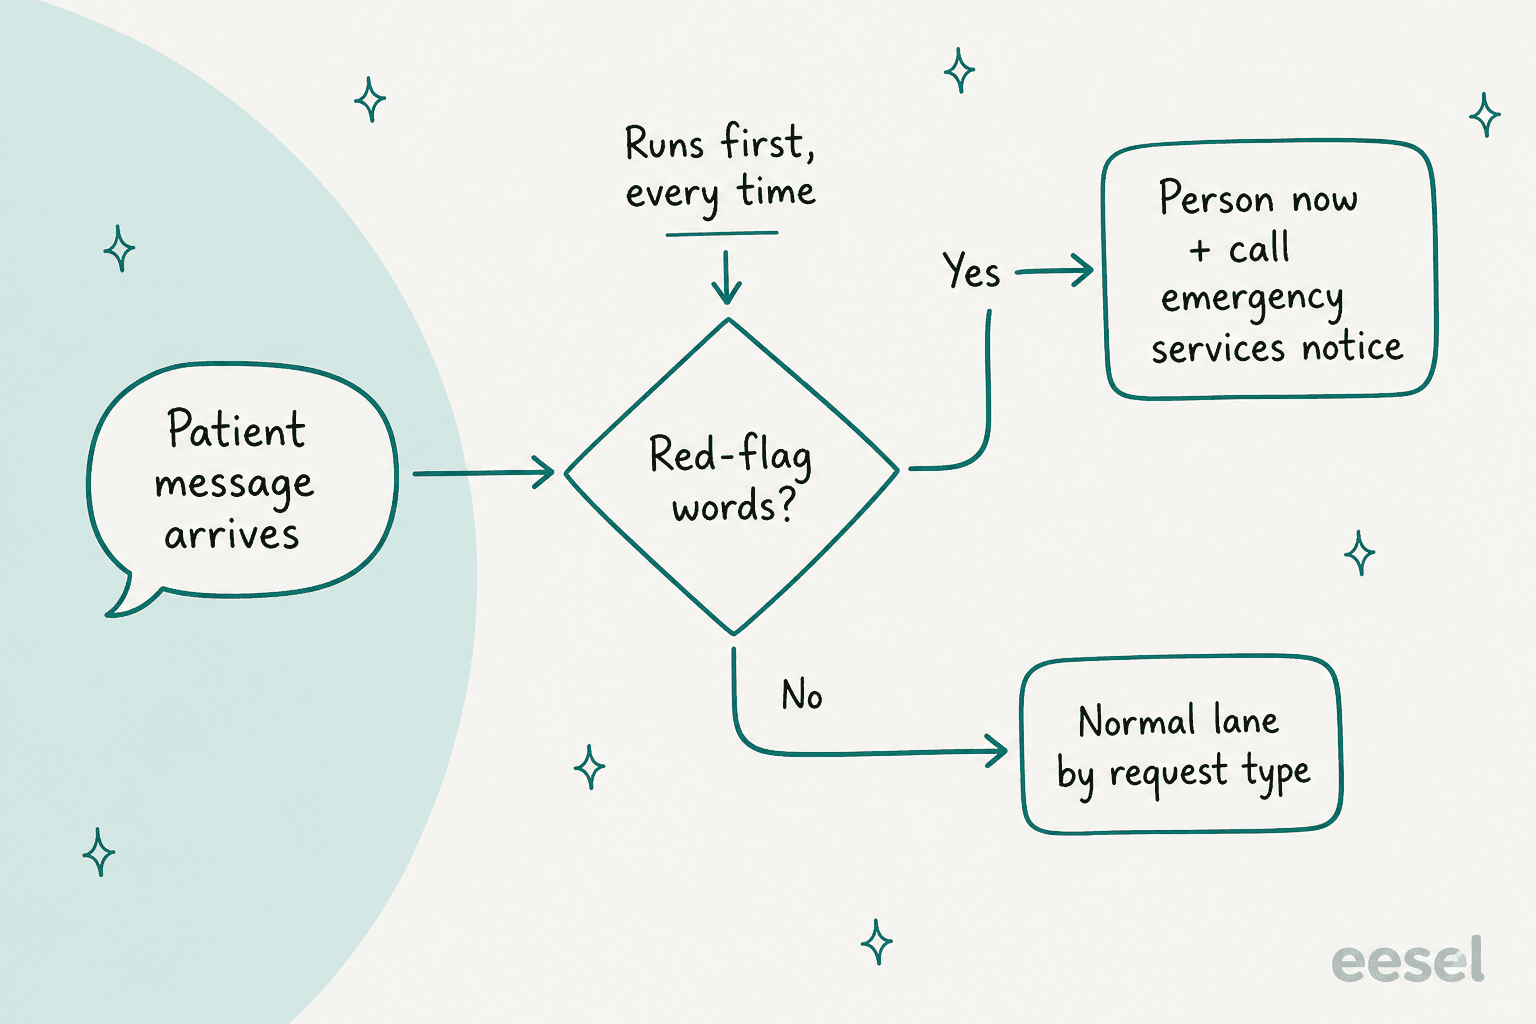
A primeira é uma verificação de sinais de alerta que roda antes de qualquer lógica de faixa. Se a mensagem contém palavras como dor no peito, não consigo respirar ou overdose, a IA para, orienta o paciente a acionar os serviços de emergência e dispara a escalação para uma pessoa. A redação desse aviso é uma decisão clínica, então quem a escreve é um clínico, não a equipe de suporte e não a IA.
A segunda é o embasamento (grounding). O agente responde apenas a partir da sua central de ajuda e das suas políticas aprovadas, e quando não encontra a resposta, diz isso e passa a conversa adiante. Se quiser a mecânica, minhas notas sobre prevenção de alucinações da IA e boas práticas de transferência percorrem os casos. A terceira é uma transferência limpa: a pessoa que assume a conversa deve ver a thread inteira e um resumo curto, para que o paciente nunca precise se repetir. Repetir uma lista de sintomas para uma segunda pessoa é como os detalhes se perdem.
O período fora do expediente é onde isso é posto à prova. Um paciente que escreve às 2h da manhã não pode esperar uma enfermeira acordar, e uma IA que responde com confiança é exatamente o que você não quer. A configuração para fora do expediente que recomendo é sem graça: a IA trata os pedidos da faixa um, envia o aviso de emergência para sinais de alerta e coloca todo o resto na fila com um resumo para o turno da manhã.
Em qual faixa esta mensagem de paciente se encaixa?
Aqui está a lógica de faixas acima em um formato que você pode clicar. Escolha uma mensagem e ele mostra para onde eu a encaminharia, o que a IA pode fazer e quem finaliza o trabalho.
Escolha uma mensagem de paciente para ver sua faixa, o que a IA pode fazer e quem finaliza. Este é o meu ponto de partida para uma fila de telessaúde; o seu responsável clínico define as regras finais.
Como eu faria o rollout sem um incidente de segurança do paciente?
Eu começaria com o modo de rascunho, não com resposta automática. Meu guia de piloto de suporte com IA traz um plano de quatro semanas, e o mesmo formato funciona aqui com uma mudança: a revisão clínica ganha um lugar na semana zero.
- Semana 0, papelada e escopo. BAA assinado com todos os fornecedores da cadeia, scripts do widget auditados, redação dos sinais de alerta aprovada por um clínico e a tabela de faixas acordada por escrito.
- Semanas 1 e 2, apenas rascunho. A IA escreve as respostas das faixas um e dois. Pessoas enviam todas elas. Você está medindo a taxa de edição, não a deflexão.
- Semanas 3 e 4, faixa um sozinha. Agendamento, reagendamento e correções de vídeo saem sem uma pessoa, com a verificação de sinais de alerta ativa. Teste o agente antes com tickets passados, e é para isso que serve meu scorecard.
- Depois, amplie com cuidado. Adicione a triagem de renovações de receita e pedidos de prontuário. Mantenha a faixa três humana, para sempre.
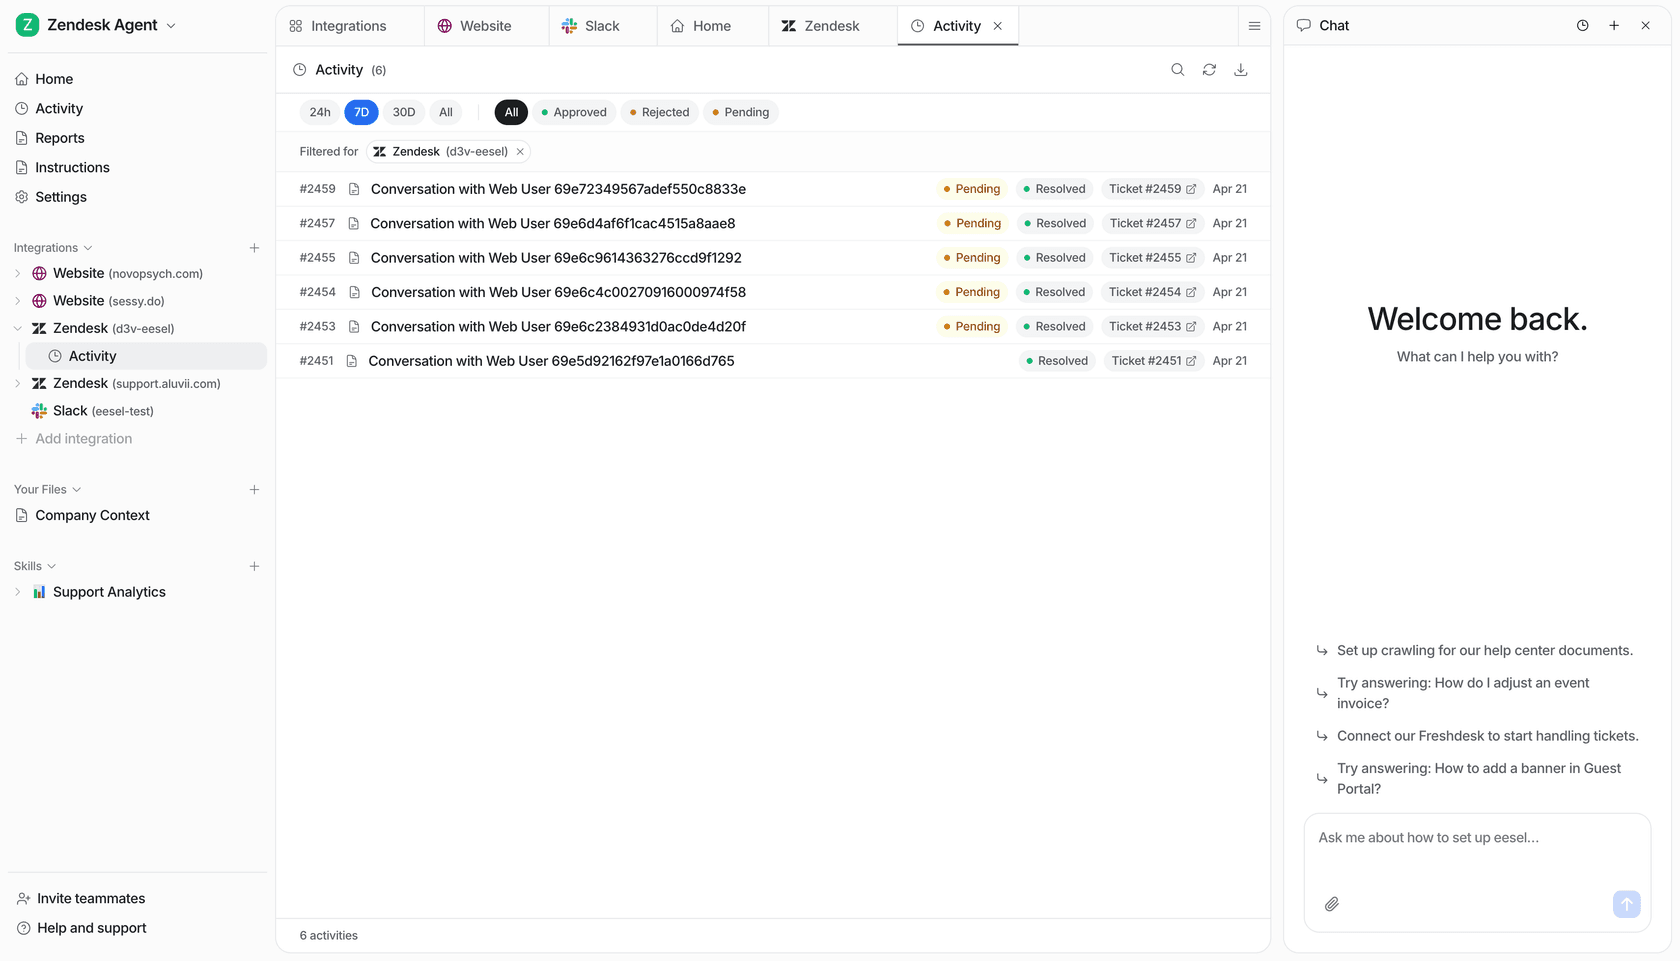
Nenhum dos clientes cujas histórias posso linkar é uma empresa de telessaúde, então serei claro quanto a isso. Eles são úteis porque mostram o mesmo padrão na prática. A Lesson Pro roda a eesel em duas contas da Zendesk e ela trabalhou cerca de 1,900 tickets em um mês, deixando cerca de 1,700 notas internas e redigindo cerca de 560 respostas para a equipe aprovar antes que qualquer coisa chegue a um cliente. Ela identifica a qual marca um ticket pertence antes de escrever uma palavra e, quando não consegue saber, pergunta à equipe em vez de adivinhar. Candidaturas a vagas, mensagens de voz e formulários de assinatura são ignorados de propósito. Essa lista de "ignore estas categorias" é a mesma ideia da faixa três.
A Poseidon Animal Health é a analogia mais próxima para conteúdo de saúde. A equipe redigiu cerca de 610 conversas em um mês e cada rascunho é lido antes de sair; porções, mudanças de envio automático e escolhas de produtos são conferidos por alguém que entende de cavalos. Troque cavalos por pacientes e "alguém que entende de cavalos" por um enfermeiro, e esse é o modelo.
O que a eesel faz pelo suporte de telessaúde?
A eesel é um colega de IA que entra na fila do seu helpdesk atual e trabalha a partir da sua central de ajuda e de tickets passados. Para uma equipe de telessaúde, o modelo de faixas se traduz diretamente em configurações: rascunhos para a faixa dois, etapas de aprovação em qualquer ação e instruções que enviam qualquer coisa clínica a uma pessoa.
Eis o que posso afirmar a partir da página de segurança e da página de preços da eesel, em outubro de 2026:
- HIPAA: Business Associate Agreements para clientes Enterprise, após uma análise de como você vai usar a eesel com informações de saúde. A página de preços lista "HIPAA with a signed BAA" apenas no Enterprise, então não faz parte dos planos de autoatendimento.
- SOC 2 Type II: a auditoria está em andamento, com um período de observação de 1º de outubro a 31 de dezembro de 2026 e o relatório esperado para 2027 sob NDA.
- Tratamento de dados: a eesel não treina nem faz fine-tuning de modelos com os seus dados, e você pode ativar a redação para remover dados pessoais, como e-mails, telefones e números de cartão, dos tickets sincronizados do helpdesk antes que sejam armazenados. A produção roda na AWS nos EUA, e a residência de dados na UE está disponível no Enterprise.
- Controle: os agentes usam apenas as ferramentas que você ativa, qualquer ação pode aguardar a aprovação de uma pessoa e cada conversa e ação fica registrada no seu workspace.
Os limites, com honestidade: não conecte informações de pacientes a um workspace de teste e fale primeiro com a eesel para que a configuração fique correta. O plano gratuito dá 100 créditos para experimentar com dados de teste, e os planos Teammate começam em $299 por mês por 500 créditos, em que um ticket ou um chat equivale a um crédito. Uma equipe de telessaúde que precisa do BAA fica em uma cotação Enterprise personalizada. Se você usa a Zendesk, a integração com a Zendesk é o ponto de partida habitual, e a eesel também se conecta à Freshdesk e à Help Scout.
Experimente a eesel
Se a sua fila de pacientes está presa entre "não automatizar nada" e "deixar um bot responder tudo", a eesel oferece o meio-termo: um colega de IA para helpdesk que redige respostas de agendamento, cobrança e triagem dentro do helpdesk que você já usa, mantém qualquer ação aguardando uma pessoa e deixa o registro de cada execução. Agende uma demo e diga logo de início que há informações de pacientes envolvidas, para podermos conversar sobre o BAA do Enterprise antes de conectar qualquer coisa, ou experimente a eesel primeiro com dados de teste.