Die 8 besten Alternativen zu Codex Security Cloud 2026 (im Vergleich)

Kira

Katelin Teen
Zuletzt bearbeitet October 1, 2026
Warum Teams nach Alternativen zu Codex Security Cloud suchen
Codex Security Cloud macht seine Arbeit fairerweise gut. Im Kern ist es der gehostete Sicherheitsagent in OpenAI Codex. Sobald Sie ein GitHub-Repo verbinden, erstellt er ein Bedrohungsmodell und scannt den Code (oder jeden neuen Commit), und dann versucht er, jeden wahrscheinlichen Bug in einer Wegwerf-Sandbox zu reproduzieren, bevor er einen Fix vorschlägt. Meine Kollegin Rama hat den Scanner für das Codex-Security-Cloud-Review praktisch getestet: Er fand alle 5 Bugs, die in eine Flask-App mit 56 Zeilen eingebaut waren, in 8 Minuten 56 Sekunden und für $3,75 bis $6,77 an Tokens.
Warum also anderswo schauen? Nach meiner Lesart kommen immer wieder fünf Gründe vor, und keiner davon ist „es funktioniert nicht".
- Nur GitHub. Cloud scannt laut OpenAIs Setup-Anleitung „connected GitHub repositories". Liegt Ihr Code auf GitLab oder Bitbucket oder in einem abgeschotteten Netzwerk, ist das außer Reichweite, selbst wenn Codex' GitHub-Integration die einzige ist, die Sie heute brauchen.
- Die Planliste ist ein bewegliches Ziel. OpenAIs DevDay-Rückblick nennt Pro, Business, Enterprise und Edu. Die Funktionsmatrix auf der Codex-Preisseite führt GitHub-Repo-Scans weiterhin nur für Enterprise und Edu auf. So oder so ist Plus ausgeschlossen, und Konten mit API-Schlüssel bekommen gar keine Cloud-Funktionen.
- Es gibt kein Preisschild. Scans greifen auf die in Ihrem Plan enthaltene Codex-Nutzung zurück, danach auf Credits. Daybreak Blue, das mitgelieferte Sicherheitsmodell mit weniger Ablehnungen, wird zu GPT-5.6-Sol-Credit-Preisen abgerechnet, das heißt, Sie erfahren die Kosten nach dem Scan und nicht davor.
- Ihr Code geht an OpenAI. Es ist per Definition ein gehosteter Dienst; ein Unternehmen, das ChatGPT nicht erlaubt, wird auch diesen nicht erlauben.
- Es ist eine Research Preview. Es erschien am 29. September 2026, nur zwei Tage vor diesem Text, und die frühere CLI hatte einen holprigen Sommer mit Ablehnungen.
Der letzte Punkt wiegt für mich am schwersten. Bevor Daybreak Blue mitgeliefert wurde, verloren CLI-Nutzer immer wieder lange Scans an die Cyber-Leitplanke:
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

Blue standardmäßig mitzuliefern ist OpenAIs Versuch, genau das zu beheben. Ob es geklappt hat, kann noch niemand sagen, da bisher kein praktisches Cloud-Review veröffentlicht wurde.
Wie ich diese Alternativen ausgewählt habe
Ich habe nach Tools gesucht, die mindestens eine der drei Aufgaben von Codex Security Cloud übernehmen: Schwachstellen in Ihrem Code finden, prüfen, ob sie echt sind, und einen Patch vorschlagen. Jeden Preis und jede Funktion unten habe ich von der Preisseite oder den Docs des Anbieters übernommen, geprüft am 1. Oktober 2026.
Am meisten habe ich auf die Validierung geachtet. Ein Scanner, der Sie mit 400 vielleicht-Bugs überschwemmt, hat Ihnen keine Zeit gespart, sondern nur einen Triage-Job übergeben. Bei eesel habe ich mehr als einmal erlebt, wie selbstsicher klingende Bots falsche Antworten geben, und deshalb läuft eesels Helpdesk-Teammate in einer Simulation gegen Hunderte vergangener Tickets, bevor er ein echtes anfasst. Der CX-Lead einer Supplement-Marke hat die Anforderung besser formuliert, als ich es kann:
"The AI will never be able to answer 100% of the questions... I need an AI who is only handling the tickets that it's confident to handle and all the other ones, leave them alone."
CX lead at a DTC supplements brand, on an eesel customer call
Wenn Sie „Tickets" durch „Funde" ersetzen, ist das ziemlich genau die Messlatte für jeden KI-Agenten, der in Ihrem Namen handelt, auch im Sicherheitsbereich. Also habe ich bei jedem Tool eine Frage gestellt: Gleicht es nur Regeln ab oder prüft es seine eigene Arbeit nach, oder führt es den Exploit tatsächlich aus?
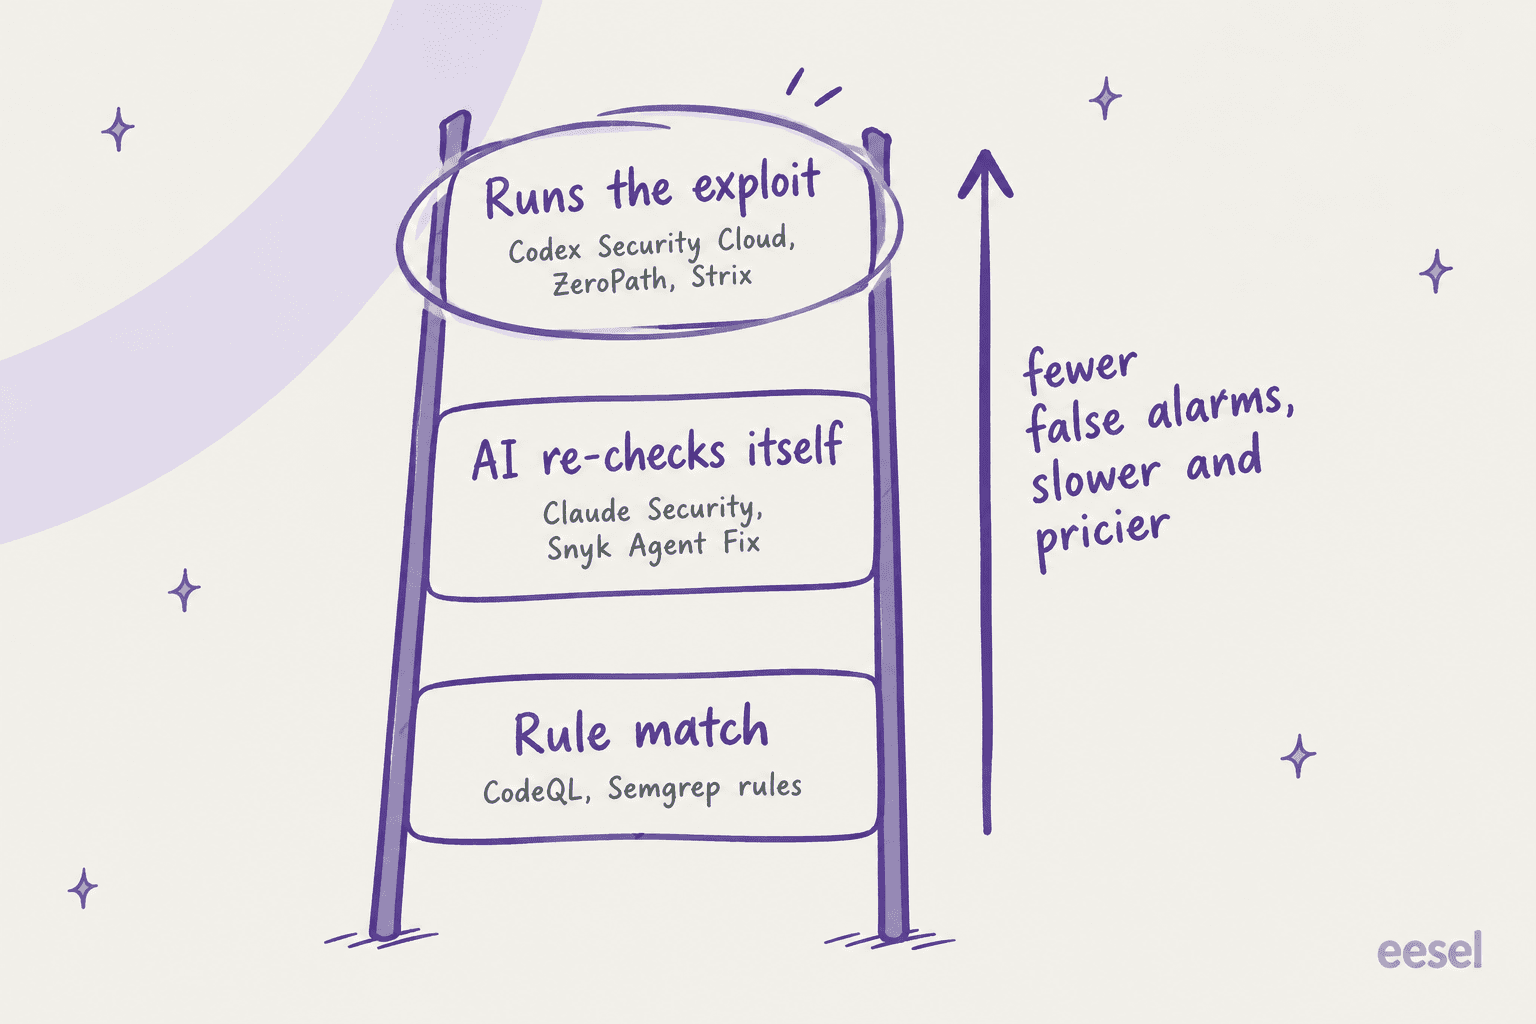
Je höher auf der Leiter, desto weniger Rauschen, aber jeder Scan dauert länger und kostet auch mehr. Keines der Enden ist an sich falsch; falsch läuft es, wenn man ein Tool von der obersten Sprosse kauft und dann die Geschwindigkeit der untersten in der CI erwartet.
Alternativen zu Codex Security Cloud im Überblick
| Tool | So findet es Bugs | So prüft es Funde | Schlägt Patches vor | Wo es läuft | Kostenlose Option | Veröffentlichter Einstiegspreis | Status |
|---|---|---|---|---|---|---|---|
| Claude Security | Reasoning-Agent (Mythos 5.1) | Adversarialer Verifikationsdurchlauf, Konfidenzbewertung | Ja, geöffnet in Claude Code im Web | Anthropic-Cloud, GitHub-Repos | Nein | Claude Enterprise, $20/Seat/Monat + API-Nutzung | Öffentliche Beta |
| Claude-Security-Plugin | Multi-Agent-Scan, das Modell Ihrer Sitzung | Unabhängige Verifier-Agenten; Patch-Reviewer führt Tests aus | Ja, .patch-Dateien zum git apply | Ihr Rechner, jedes Git-Repo | Nein | Jeder kostenpflichtige Claude-Plan oder API-Nutzung | Beta |
| Codex Security CLI | Reasoning-Agent (GPT-5.6 Sol als Standard) | Validierung über die Quellcode-Verfolgung | Schriftliche Behebung | Ihr Terminal oder CI | Apache-2.0, Tokens bezahlen | API-Nutzung (~$3,75-6,77 pro kleinem Scan in unserem Test) | Open Source |
| GitHub Code Security | CodeQL-Regeln | Statische Analyse, kein Exploit-Nachweis angegeben | Copilot-Autofix-Vorschläge | GitHub | CodeQL + Autofix in öffentlichen Repos | $30/aktivem Committer/Monat | GA |
| Snyk | Statische Engine + Agent Fix | Scannt jeden Fix-Kandidaten erneut | Ja, Snyk Agent Fix | Snyk-Cloud + IDE/CI | $0-Plan | Ab $25/Monat pro Entwickler | GA |
| Semgrep | Regeln + KI-Reasoning (Multimodal) | KI-Triage pro Fund | AI Autofix | Semgrep-Cloud + CI | Kostenlos bis 10 Contributors | $30/Monat pro Contributor (Code) | GA |
| ZeroPath | KI-natives SAST, SCA, Secrets, IaC | Laufzeitvalidierung für ausnutzbare Funde | PR-Reviews, Ein-Klick-Autofix | ZeroPath-Cloud, oder selbst gehostet in Enterprise | Kostenloser persönlicher Workspace | $1.000/Monat + $60/Entwickler | GA |
| Strix | Autonome Pentest-Agenten | Exploit-Nachweis pro Fund | Autofix-PRs | Strix-Cloud, oder Ihr Docker | Apache-2.0-CLI | $29/Seat/Monat + pro Test | GA + Open Source |
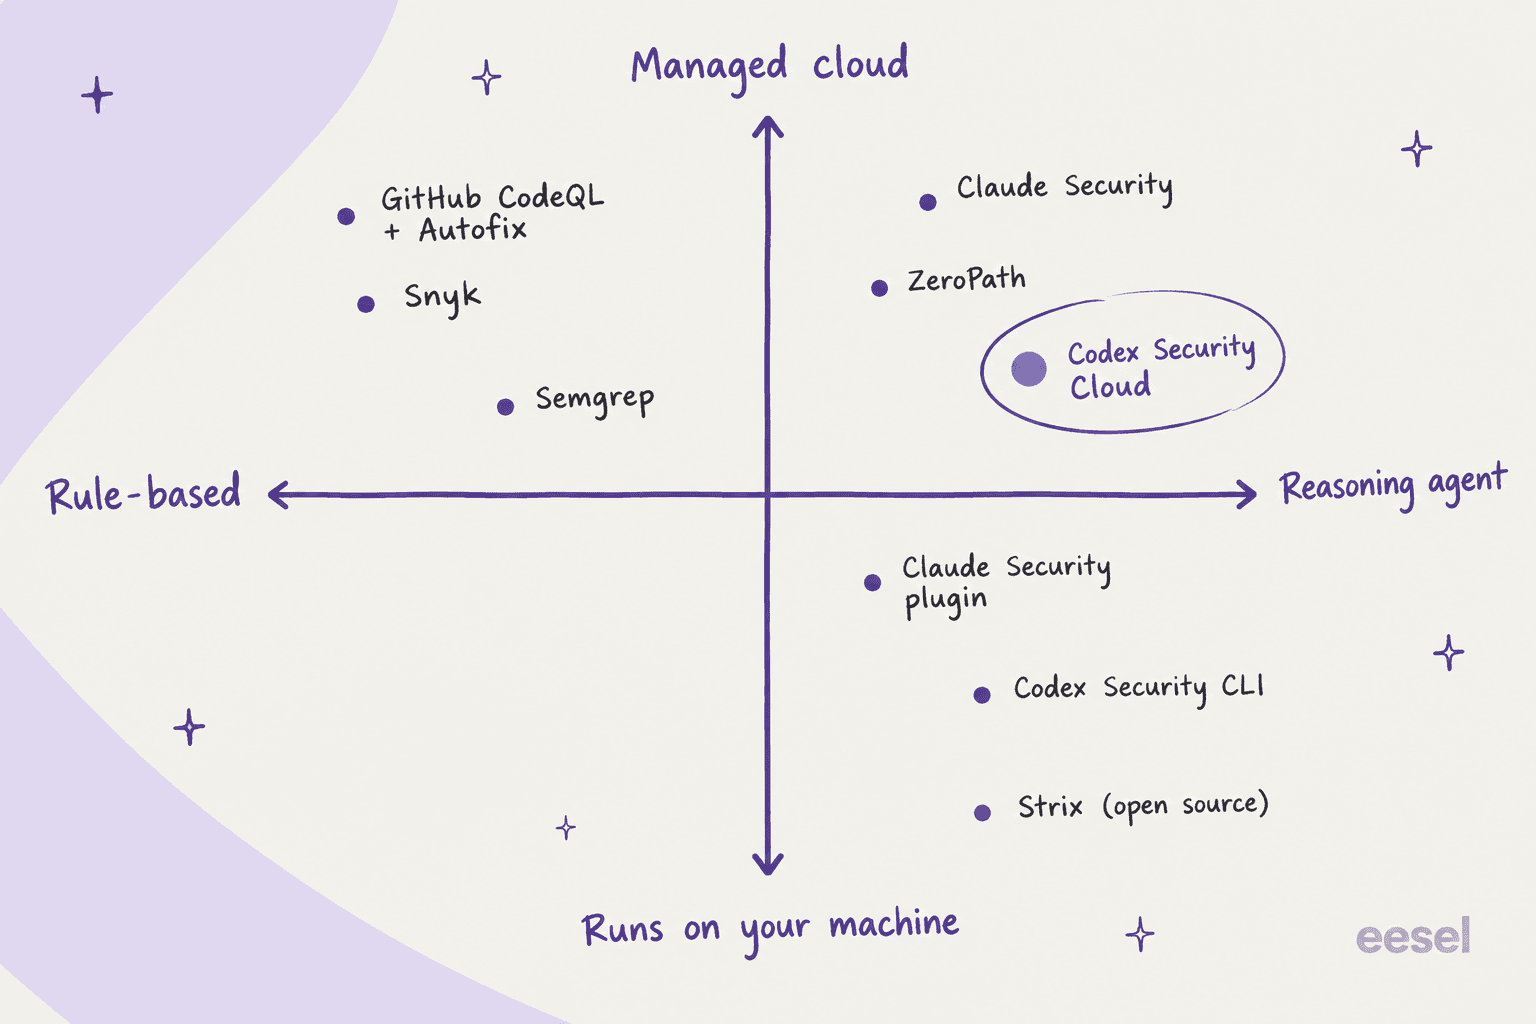
Die Karte unten sortiert sie nach zwei Fragen, die mir wichtiger sind als Funktionen: Schließt es per Reasoning oder gleicht es Regeln ab, und verlässt Ihr Code Ihren Rechner?
1. Claude Security
Am besten für: Teams mit Claude Enterprise, die einen verwalteten Scanner wie Codex Security Cloud wollen, aber auf dem Modell eines anderen Labors.
Von allen acht ist das der engste Eins-zu-eins-Ersatz. Es begann im Februar 2026 als Claude Code Security, eine begrenzte Research Preview, und wurde am 30. April umbenannt und als öffentliche Beta für Enterprise geöffnet. Laut Anthropic haben Hunderte Organisationen es in der Preview getestet. Die Produktseite sagt jetzt, dass Scans bei allen Enterprise-Kunden auf Claude Mythos 5.1 laufen, Anthropics cyberfähigstem Modell, ohne dass Sie direkten Zugang zu Mythos selbst brauchen.
Der Ablauf wirkt vertraut. Sie öffnen es in der Seitenleiste von Claude.ai, wählen ein GitHub-Repo (oder nur ein Verzeichnis oder einen Branch) und starten einen Scan. Jeder Fund durchläuft einen „adversarial verification pass", in dem Claude sein eigenes Ergebnis hinterfragt, und danach kommt er mit Konfidenzbewertung, Schweregrad, wahrscheinlicher Auswirkung, Reproduktionsschritten und einem vorgeschlagenen Patch zurück. Das Beheben passiert dann in Claude Code im Web, mit den Modellen, die Ihr Konto hat.
Was auffällt:
- Geplante Scans und verzeichnisbezogene Scans, mit denen Sie den Auth-Code jede Woche abdecken können, ohne alles neu zu scannen.
- Jede Ablehnung trägt eine dokumentierte Begründung, sodass der nächste Reviewer der vorherigen Triage vertrauen kann.
- Funde gehen per Webhook an Slack, Jira oder alles andere und lassen sich für Audits als CSV oder Markdown exportieren.
Wo es schwächelt:
- Nur Enterprise. Anthropics Preisseite markiert Claude Security bei Team mit „No".
- Es verbindet sich mit GitHub-Repositories, das heißt, Teams auf GitLab und Bitbucket brauchen stattdessen das Plugin.
- Die Seite beschreibt Selbstprüfung plus Reproduktionsschritte, nicht das Ausführen eines Exploits in einer Sandbox, wie es Codex Security Cloud tut.
Preise: enthalten in Claude Enterprise, das Anthropic mit $20 pro Seat und Monat plus Nutzung zu API-Preisen listet, jährlich abgerechnet. Einen separaten Preis pro Scan gibt es nicht obendrauf.
Meine Einschätzung: Wenn Ihr Unternehmen schon auf Claude standardisiert hat, ist das die Standardwahl, und Mythos 5.1 zur Hand zu haben ist für sich genommen ein echtes Argument. Wenn Sie mit ChatGPT Enterprise zufrieden sind, ist der Laborwechsel nur wegen des Scanners viel Beschaffungsaufwand für im Grunde einen Seitwärtsschritt.
2. Claude-Security-Plugin für Claude Code
Am besten für: Entwickler in jedem kostenpflichtigen Claude-Plan und alle, deren Code außerhalb von GitHub liegt.
Das ist das, was ich den meisten Lesern zuerst zum Ausprobieren empfehlen würde, aus dem einfachen Grund, dass es heute der günstigste Weg zu einem echten Tiefenscan ist. Es ist ein Claude-Code-Plugin, in der Beta für alle Claude-Code-Nutzer. Installieren Sie es mit /plugin install claude-security@claude-plugins-official, starten Sie /claude-security, und ein Team von Agenten kartiert Ihre Architektur und baut ein Bedrohungsmodell, jagt dann nach Bugs und lässt unabhängige Verifier-Agenten jeden Fund prüfen, bevor er im Bericht landet.
Die Plugin-Docs sind ungewöhnlich ehrlich bei den Grenzen. Scans sind nicht deterministisch, daher können „two scans of the same code can surface different findings". Patches werden in einer Arbeitskopie Ihres Repos entworfen und von einem separaten Agenten geprüft, der Ihre Tests ausführt, und sie werden nur geschrieben, wenn dieser Reviewer bestätigen kann, dass der Fix genau den einen Fund behebt, ohne eine neue Lücke zu öffnen. Das Anwenden liegt bei Ihnen, mit git apply. Nichts passiert automatisch.
Was auffällt:
- Es erreicht Code, den das verwaltete Produkt nicht erreicht: GitLab, Bitbucket oder Netzwerke, die eingehende Verbindungen blockieren.
- Scannt ein ganzes Repo, den Diff eines Branches, einen Pull Request oder einen einzelnen Commit.
- Die Ausgabe landet in einem Ordner
CLAUDE-SECURITY-<timestamp>/mit Markdown-Bericht, JSONL und einer SARIF-2.1.0-Datei für GitHub Code Scanning, plus eigener.gitignore, damit ein verirrtesgit addsie nie committet. - Läuft auf Anthropics API, Amazon Bedrock, Google Cloud oder Microsoft Foundry.
Wo es schwächelt:
- Kein Mythos. Mythos-5.1-Scans gibt es nur in der verwalteten App; das Plugin nutzt das Modell Ihrer Sitzung.
- Es braucht Python 3.9+ im
PATH, und Claude Code muss während des gesamten Scans geöffnet bleiben. - Jeder Scan zählt auf Ihre Nutzung, und die Docs warnen selbst, dass er „may use a significant number of tokens".
- Bei einem Fable-Modell sehen Sie womöglich den Hinweis „safeguards flagged this message", und Claude Code führt die Anfrage auf Opus erneut aus.
Preise: keine separate Gebühr. Es läuft über Ihren kostenpflichtigen Claude-Plan, API-Zugang oder Cloud-Anbieter, zu normalen Claude-Code-Preisen.
Meine Einschätzung: Für ein kleines Team ist das der beste Gegenwert auf der Liste. Sie bekommen einen verifizierten, patcherzeugenden Scan zum Preis von Tokens, auf jedem Git-Host Ihrer Wahl. Planen Sie nur Budget für Scans ein, die lange laufen und sich von Lauf zu Lauf unterscheiden.
3. Codex Security CLI
Am besten für: Teams, die OpenAIs Scanner mögen, aber auf Plus oder nur per API arbeiten oder ihn in der CI brauchen.
Bevor Sie OpenAI ganz verlassen, sollten Sie wissen, dass der Scanner hinter Cloud auch als kostenloses Open-Source-Tool existiert. Die Codex Security CLI erschien im Juli 2026 unter Apache-2.0 und hatte bei meiner Prüfung 10.941 GitHub-Sterne. Sie führen sie mit npx @openai/codex-security gegen jeden lokalen Checkout aus, sodass auch Code auf GitLab und Bitbucket funktioniert, und sie exportiert SARIF für die CI.
Die beste echte Zahl, die ich nennen kann, stammt aus Ramas Test. Auf der Test-App mit 56 Zeilen fand der Standardscan mit GPT-5.6 Sol 5 von 5 eingebauten Bugs, verbrauchte 3.623.546 Tokens (93 % davon Cache-Lesezugriffe) und kostete $3,75 bis $6,77. In der Praxis liegt der Gewinn bei den CI-Flags: --fail-on-severity high, um einen Merge zu blockieren, und --max-cost für ein geschätztes Ausgabenlimit.
Was auffällt:
- Derselbe Scanner wie Cloud, kein ChatGPT-Plan nötig.
- Es läuft überall, wo Sie Node ausführen können, auch auf CI-Runnern.
findings false-positivehält fest, warum ein Fund nicht zutrifft, und speist diesen Kontext in künftige Scans ein.
Wo es schwächelt:
--max-costist eine Schätzung, keine Obergrenze. Ramas Lauf mit--max-cost 4endete mit einer hohen Schätzung von $6,77.- GitHub-Issue #1024 meldet, dass Daybreak Blue bei API-Key-Authentifizierung wegfällt, sodass CI-Scans mit den Standard-Leitplanken und ihrem Ablehnungsrisiko laufen.
- Es gibt keine Sandbox-Reproduktion wie in Cloud; der Standardscan validiert, indem er die Quelle verfolgt.
- In Ramas Test schlug der erste Lauf beim Preflight fehl und schlug weiter fehl, bis Rama
--pythonübergab und die Shell-Umgebung erbte.
Preise: kostenlose Software; Sie zahlen die Tokens zu OpenAI-API-Preisen.
Meine Einschätzung: Die richtige Wahl, wenn Ihr Hindernis bei Cloud der Plan oder der Git-Host ist und nicht der Scanner. Wenn Ablehnungen Ihr Hindernis waren, löst der API-Key-Weg das bisher nicht.
4. GitHub Code Security (CodeQL und Copilot Autofix)
Am besten für: GitHub-Teams, die in jedem Pull Request eine günstige, vorhersehbare, regelbasierte Basis wollen.
GitHubs Antwort geht im Design in die Gegenrichtung. CodeQL findet Probleme mit Abfragen, was es schnell, wiederholbar und auch prüfbar macht. Dann Copilot Autofix „automatically generates fix suggestions for CodeQL alerts on pull requests and the default branch", mit einer Erklärung zu jedem, und es braucht kein GitHub-Copilot-Abo.
Was auffällt:
- Es lebt dort, wo Ihr Code schon ist, also gibt es keinen neuen Anbieter und keinen neuen Datenfluss.
- Deterministisch: Derselbe Code liefert dieselben Alerts, was Auditoren mögen.
- CodeQL und Autofix sind in öffentlichen Repositories kostenlos, laut GitHubs Plan-Seite.
Wo es schwächelt:
- Weil es regelgesteuert ist, rutschen Geschäftslogik-Bugs und fehlerhafte Zugriffskontrolle durch, die keine Abfrage beschreibt.
- Die Docs beschreiben Fix-Vorschläge, keinen Exploit-Nachweis.
- Nur GitHub, wie Codex Security Cloud.
Preise: Code Security kostet $30 pro aktivem Committer und Monat, Secret Protection separat $19. In meiner Aufschlüsselung der GitHub-Preise finden Sie die Basispläne.
Meine Einschätzung: Lassen Sie das laufen, egal was Sie sonst kaufen. Sehen Sie es als günstigen Boden, der die gängigen Dinge in jedem PR abfängt, während der KI-Agent obendrauf für die Bugs da ist, die es nicht sieht.
5. Snyk
Am besten für: Teams, die Code-, Abhängigkeits-, Container- und IaC-Scans an einem Ort wollen, mit einem echten kostenlosen Plan.
Was die Abdeckung angeht, deckt Snyk mehr ab als jeder Agent auf dieser Liste. Die KI-Fix-Ebene, Snyk Agent Fix (im Mai 2026 von DeepCode AI Fix umbenannt), entwirft Fix-Kandidaten und scannt jeden erneut, „to ensure the vulnerability is gone and no new ones have been introduced", und versucht es erneut, wenn das scheitert. Sie schöpft aus einer Datenbank mit mehr als 35.000 von Experten geschriebenen Fixes.
Nicht jeder Snyk-Nutzer ist Fan, was zum Teil erklärt, warum Agenten wie Codex Security so viel Aufmerksamkeit bekommen:
"I wonder if tools like this will put companies like snyk out of business. We use snyk at work and I have not been satisfied."
Was auffällt:
- Abhängigkeiten, Container und Infrastructure-as-Code, nicht nur Ihr eigener Quellcode.
- Die Fix-Verifikation ist konkret: Die statische Engine muss das Problem nicht mehr melden.
- Es gibt einen $0-Plan, mit dem Sie ohne Sales-Gespräch starten können.
Wo es schwächelt:
- Verifikation heißt hier, dass der Scanner das Problem nicht mehr meldet, nicht, dass ein Exploit nachgewiesen wurde.
- Snyks KI-Pentesting (Evo) ist nicht in Free oder Team. Es braucht Enterprise und ist mit 4.000 Credits pro Assessment angesetzt, etwa $4.000 bei $1 pro Credit.
- Der Free-Plan ist knapp: 5 Projekte und 100 Code-Tests im Monat.
Preise:
| Plan | Preis | Limits |
|---|---|---|
| Free | $0 | 5 Projekte, 100 Code-Tests/Monat |
| Team | Ab $25/Monat pro beitragendem Entwickler | Bis zu 10 Entwickler, 100 Projekte, 1.000 Code-Tests/Monat |
| Enterprise | Credits (1 Credit = $1), Vertrieb kontaktieren | Code mit 1,0 Credit pro aktivem Contributor und Tag |
Meine Einschätzung: Eine starke Wahl, wenn Abhängigkeiten für Sie ein größeres Risiko sind als Ihre eigene Logik, was oft der Fall ist. Ich würde Agent Fix als schnellen Patch-Helfer sehen, nicht als Ersatz für einen Agenten, der über Dateien hinweg schlussfolgert.
6. Semgrep
Am besten für: kleine Teams, die einen kostenlosen Scanner mit eigenen Regeln plus abgerechnetes KI-Triage wollen.
Semgrep hat sich mit Regeln einen Namen gemacht, die Sie selbst schreiben können, und im Lauf der Zeit eine KI-Ebene darübergelegt. Semgrep Multimodal kombiniert „AI reasoning with rule-based analysis for detection, triage, and remediation", und die neueren Agentic Workflows verfolgen nicht vertrauenswürdige Eingaben durch Prüfungen auf SQL-Injection, XSS, SSRF und Command Injection.
Was auffällt:
- Kostenlos für bis zu 10 Contributors und 10 Repositories, mit 60 KI-Credits im Monat.
- Mit eigenen Regeln können Sie „das nie in unserer Codebasis" so festhalten, wie es ein KI-Agent nicht versprechen kann.
- Die KI wird pro Fund abgerechnet, sodass Sie sehen können, was sie kostet.
Wo es schwächelt:
- Die von mir geprüften Seiten beschreiben weder Exploit-Nachweis noch einen automatischen Patch-PR-Ablauf.
- Die Teams-Preise laufen über „Contact us" statt über einen Checkout.
- KI-Credits sind in bezahlten Plänen knapp: 20 pro Entwickler und Monat bei Teams.
Preise: Free Edition für $0. Teams startet bei $30 pro Monat und Contributor für Code, Supply Chain kostet weitere $30 und Secrets $15. Enterprise ist individuell.
Meine Einschätzung: Bei 10 oder weniger Contributors ist das der beste kostenlose Startpunkt. Kombinieren Sie es mit dem Claude-Security-Plugin für gelegentliche Tiefenscans, und Sie decken beide Sprossen der Leiter für sehr wenig Geld ab.
7. ZeroPath
Am besten für: Security-Teams, die eine KI-native Plattform mit Laufzeitvalidierung und pauschalem, unbegrenztem Scannen wollen.
In der Philosophie ist ZeroPath die nächste kommerzielle Entsprechung zu Codex Security Cloud. Der Team-Plan listet KI-natives SAST „with business logic & broken auth detection", SCA mit Erreichbarkeitsanalyse, Secrets- und IaC-Scanning und Laufzeitvalidierung für ausnutzbare Funde, dazu PR-Reviews und Ein-Klick-Autofix. Die DAST-Ebene wird als „live testing, exploit proof, and fix verification" beschrieben.
Was auffällt:
- Unbegrenzte Repositories, PR-Scans und vollständige Scans bei Team, sodass die Kosten nicht mit der Scan-Anzahl wachsen.
- Die Validierung geht weiter als das erneute Lesen des Codes, bis zum Live-Testing.
- Enterprise ergänzt On-Prem- oder selbst gehostetes Deployment und eigene LLM-Schlüssel.
Wo es schwächelt:
- Team ist hinter einer Demo gesperrt, mit „Book a Demo" als einzigem Button.
- Der Pay-per-Scan-Credits-Plan ist weiterhin mit „Coming soon" markiert.
- Für ein kleines Team ist es im Vergleich zu allem darüber teuer.
Preise: Team startet bei $1.000 pro Monat plus $60 pro Entwickler, Enterprise ist individuell, und Startups können bis zu 50 % Rabatt bekommen. Die Quickstart-Docs von ZeroPath bieten außerdem einen kostenlosen persönlichen Workspace für einzelne Entwickler.
Meine Einschätzung: Die Demo lohnt sich, wenn Sie ein Security-Team und genug Repos haben, damit sich unbegrenztes Scannen rechnet. Für ein Dev-Team mit 10 Leuten sind $1.600 im Monat gegenüber dem Plugin schwer zu rechtfertigen.
8. Strix
Am besten für: Teams, die agentengesteuertes Open-Source-Pentesting mit Exploit-Nachweis für jeden Fund wollen.
Strix geht das Problem stattdessen von der Angreiferseite an. Es führt autonome Pentests über APIs und Web-Apps aus, außerdem über Code und Pull Requests, und sein Open-Source-Repo verspricht einen Exploit-Nachweis für jeden Fund und merge-fertige Autofix-PRs. Es steht unter Apache-2.0 und hatte am 1. Oktober 2026 65.804 GitHub-Sterne, mit Commits noch am selben Tag.
Sie bekommen das Werkzeugset eines echten Pentesters: einen HTTP-Abfang-Proxy, Browser-Exploitation für XSS und Auth-Bypass, eine Python-Sandbox für Proof-of-Concept-Exploits, Recon sowie SAST plus DAST. Es liefert auch Agent Skills mit, sodass Claude Code, Cursor oder Codex es steuern können.
Was auffällt:
- Exploit-Nachweis, die oberste Sprosse der Leiter, kostenlos, wenn Sie selbst hosten.
- Testet die laufende App, nicht nur den Quellcode, und findet daher Konfigurations- und Deployment-Bugs, die ein Code-Scanner nicht sieht.
- Enterprise unterstützt eigene Modellschlüssel und VPC- oder On-Prem-Deployment.
Wo es schwächelt:
- Die selbst gehostete CLI braucht Docker und Ihren eigenen LLM-Schlüssel, „kostenlos" heißt also, dass Sie die Modellrechnung zahlen.
- Der Preis pro verwaltetem Test ist nicht veröffentlicht, sodass Sie eine Pro-Rechnung nicht im Voraus summieren können.
- Das Pentesting eines Live-Ziels braucht eine Genehmigung und eine Testumgebung, was mehr Aufwand ist, als einen Scanner einfach auf ein Repo zu richten.
Preise: Pro kostet $29 pro Seat und Monat, mit Pentests „billed separately, pay per test", und einer 7-tägigen kostenlosen Testphase. Enterprise ist individuell, und Early-Stage-Startups bekommen 6 Monate lang 50 % Rabatt auf Pro.
Meine Einschätzung: Das interessanteste Tool hier, wenn Sie es gegen eine Staging-Umgebung laufen lassen können. Kombinieren Sie es mit einem Code-Scanner, denn es macht einen anderen Job und ist kein Ersatz.
Was diese Alternativen ein Team mit 10 Personen tatsächlich kosten
Preise zu vergleichen wird unübersichtlich, weil jeder Anbieter nach einer anderen Einheit abrechnet: aktive Committer, beitragende Entwickler, Contributors, Seats oder Tokens. Hier also dasselbe Team mit 10 Entwicklern zu Listenpreisen:
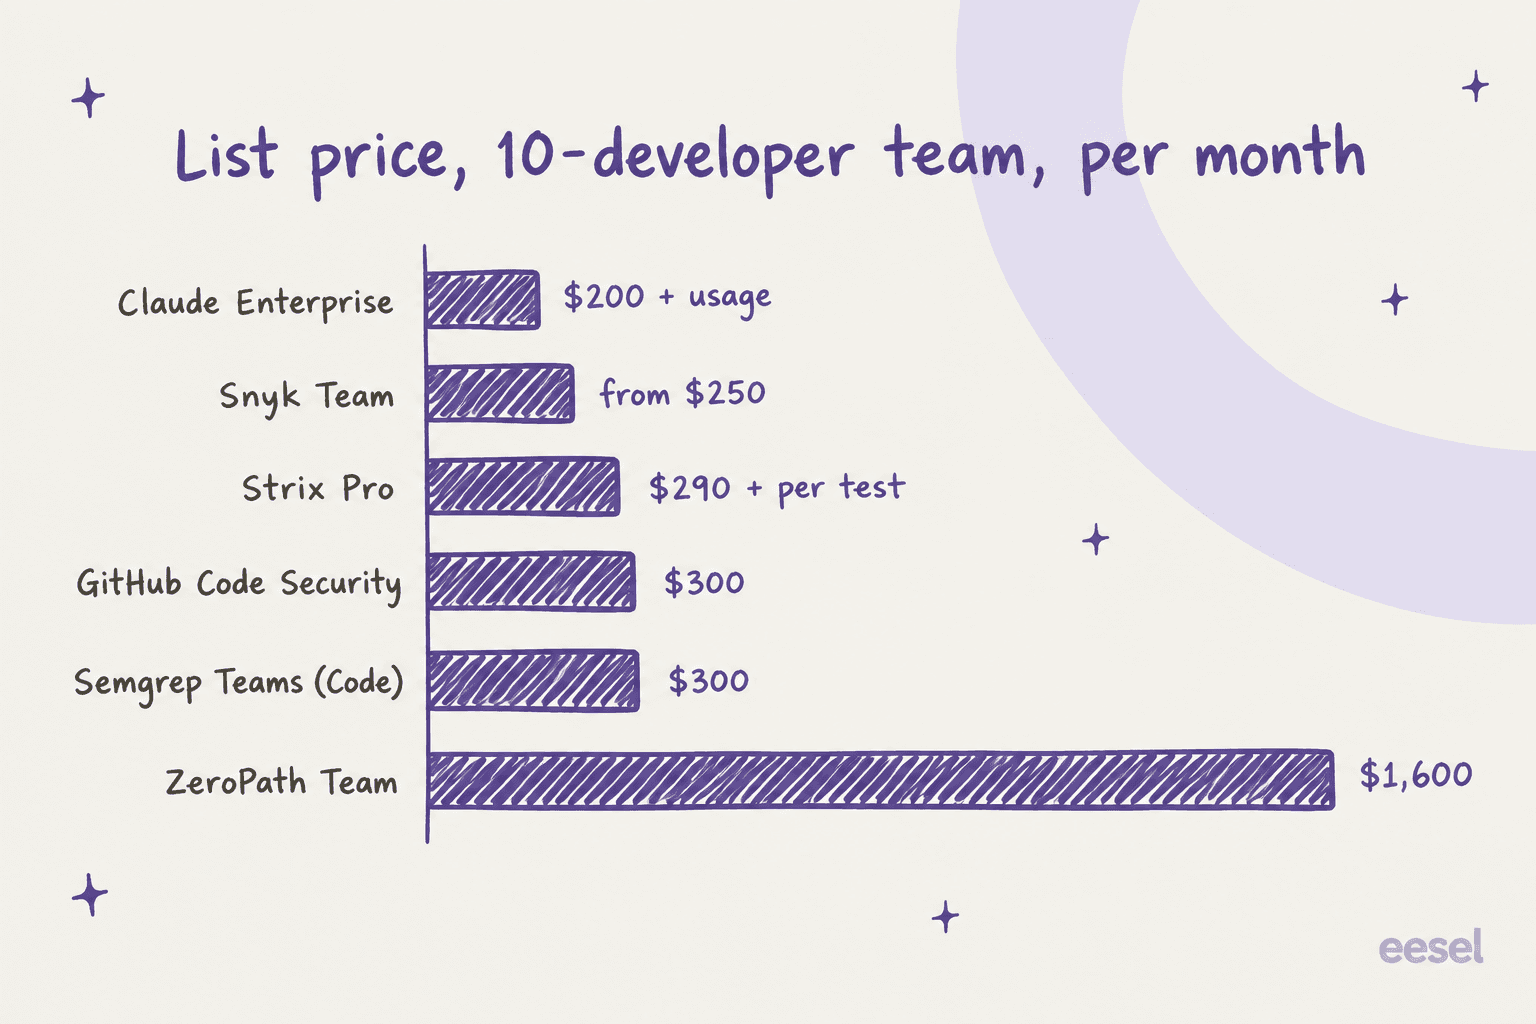
Drei Dinge verbirgt das Diagramm. Claude Enterprise und Strix addieren beide Nutzung obendrauf, und beide geben Ihnen keine Möglichkeit, sie vorab zu schätzen. Snycks Team-Plan endet bei 10 Entwicklern, sodass Sie mit dem 11. Mitarbeiter in einen vertriebsgesteuerten Plan wechseln. Und die tokenbasierten Optionen, Codex Security Cloud, das Claude-Plugin und die Codex CLI, kosten, was Ihre Scans kosten. Ramas CLI-Test mit der kleinen App lag zwischen $3,75 und $6,77, und eine echte Codebasis wird ein Vielfaches davon kosten.
Wenn Sie schon auf ChatGPT Business sind, ist Codex Security Cloud weiterhin der günstigste Einstieg, weil die Scans auf Nutzung zurückgreifen, die Sie ohnehin bezahlen. Die Alternativen gewinnen, wenn Sie im falschen Plan oder beim falschen Git-Host sind oder eine Zahl brauchen, die Ihre Finanzabteilung freigeben kann, bevor der Scan läuft.
Welche Alternative zu Codex Security Cloud sollten Sie wählen?
Hier die Kurzfassung, die ich einem Freund geben würde:
| Ihre Situation | Wahl |
|---|---|
| Auf Claude Enterprise, wollen verwaltete Scans | Claude Security |
| Jeder kostenpflichtige Claude-Plan oder Code auf GitLab oder Bitbucket | Claude-Security-Plugin |
| Mögen OpenAIs Scanner, aber auf Plus oder nur per API | Codex Security CLI |
| GitHub-Team, will günstige Basis in jedem PR | GitHub Code Security |
| Abhängigkeiten und Container sind das größere Risiko | Snyk |
| 10 oder weniger Contributors, will kostenlos | Semgrep Free Edition |
| Security-Team, viele Repos, will Laufzeitvalidierung | ZeroPath |
| Will Exploit-Nachweis gegen eine Live-Staging-App | Strix |
Was auch immer Sie wählen, überspringen Sie nicht die langweilige Ebene. OpenAI und Anthropic sagen beide, ihre Agenten ergänzen statische Analyse, statt sie zu ersetzen, und Anthropics Plugin-Docs nennen „your existing static analysis and dependency scanners" als CI-Ebene unter allem anderen. Lassen Sie in jedem PR ein Regel-Tool laufen, ergänzen Sie einen Agenten für die tiefen Logikfehler und behalten Sie einen Menschen beim Merge. Anthropics eigenes Claude-Code-Sicherheitsmodell funktioniert genauso, mit Berechtigungen, die Sie freigeben.
Simon Willisons frühe Einschätzung zu Codex Security weist auf eine Nutzung hin, die man sich abschauen sollte, egal welches Tool Sie wählen:
"I've been previewing this in Codex for a few weeks - it's very good! Had some great results from it having it run security reviews against code written using other models"
Diese Idee der Gegenprüfung funktioniert in beide Richtungen. Wenn Ihr Team Code mit Claude schreibt, ist ein Scan mit einem OpenAI-Modell (oder umgekehrt) eine günstige zweite Meinung. Meine Übersicht der besten KI-Coding-Assistenten behandelt die Schreibseite.
Ein letzter Vorbehalt zum Datenschutz. Jede verwaltete Option schickt Ihren Code an das gehostete Modell von jemand anderem. Auf Hacker News fasste ein Entwickler das Hindernis schlicht zusammen:
"Yes, I suspect companies that don't allow ChatGPT will not be able to use the ChatGPT security analysis tool."
Wenn das nach Ihrem Unternehmen klingt, schauen Sie sich die Optionen an, die auf Ihrem eigenen Rechner oder in Ihrer eigenen Cloud laufen: das Claude-Plugin auf Bedrock oder Google Cloud, Strix selbst gehostet oder ZeroPath Enterprise On-Prem.
eesel für Arbeit ausprobieren, die vor dem Handeln einen Nachweis braucht
Jedes gute Tool auf dieser Liste folgt einer Regel: Der Agent belegt seine Arbeit, und dann genehmigt ein Mensch die Änderung. Bei eesel baue ich KI-Agenten nach derselben Regel. eesel ist eine Plattform für KI-Teammates, und für die meisten Teams ist der passende Neuzugang der KI-Helpdesk-Teammate, der in Ihre bestehende Queue in Zendesk, Freshdesk, Gorgias oder Front einsteigt und Tickets wie eine neue Support-Kraft bearbeitet.
Der Teil, der zu diesem Beitrag passt, ist der Validierungsschritt. Bevor der Teammate einem einzigen echten Kunden antwortet, spielt er Hunderte Ihrer vergangenen Tickets in einer Simulation nach, sodass Sie jede Antwort lesen können, die er gesendet hätte. Sobald er live ist, wartet alles außerhalb seiner Regeln auf eine Freigabe, so wie ein Sicherheits-Patch auf Ihr Review wartet.
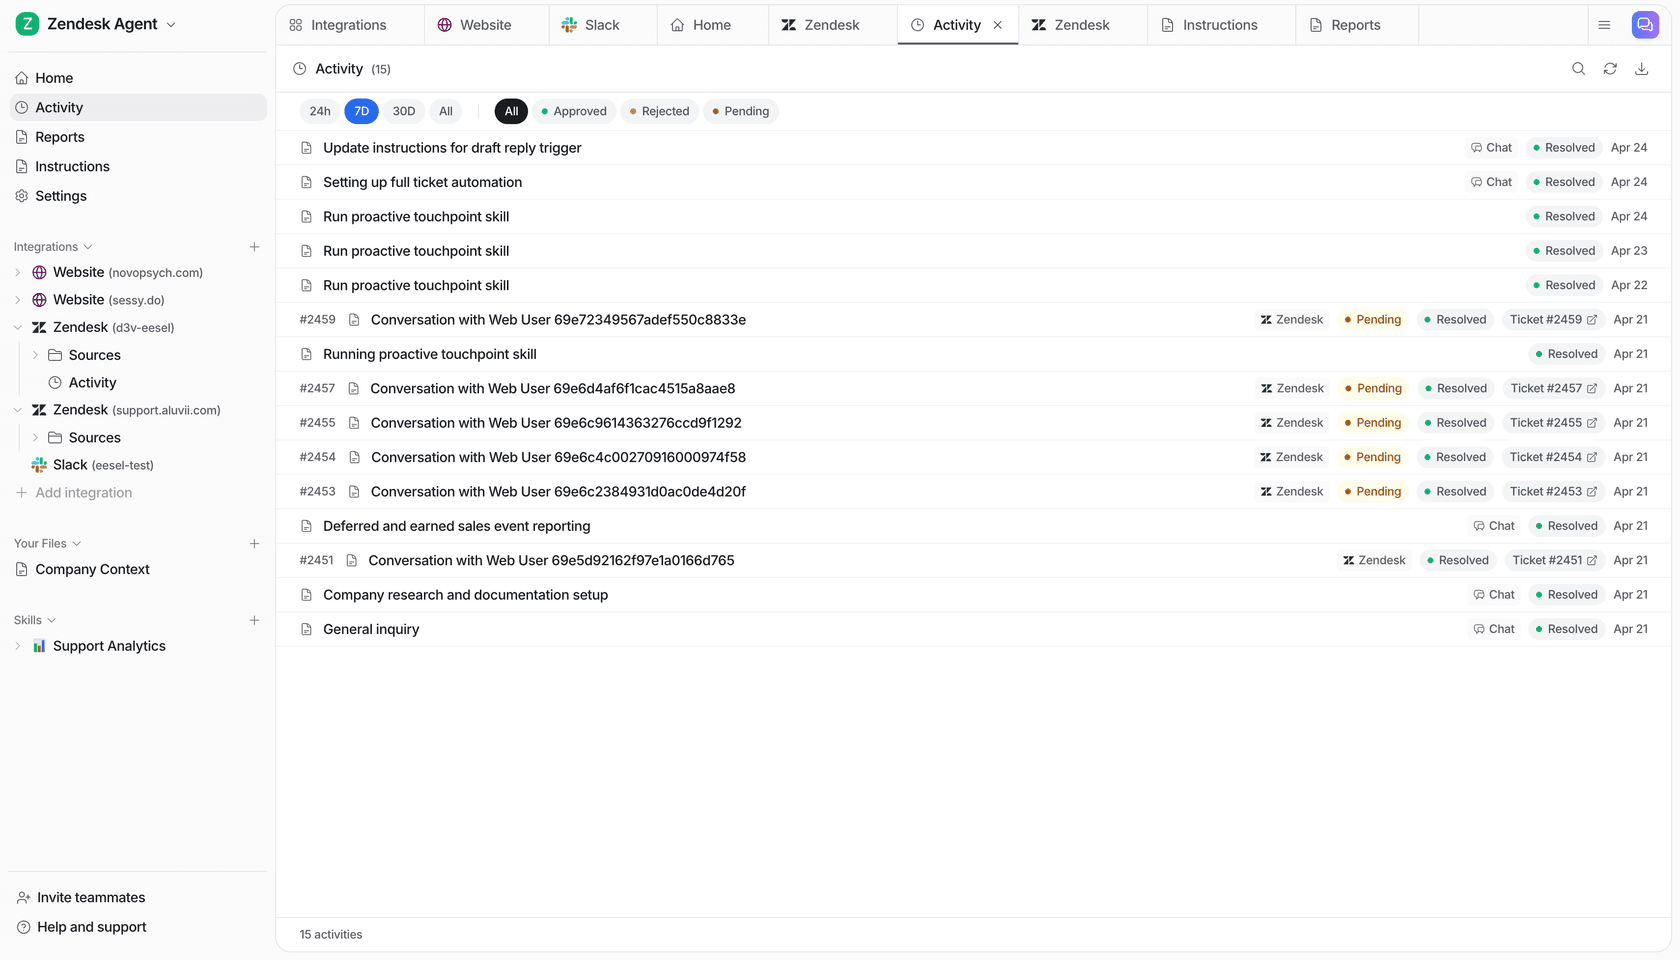
Wenn Ihnen die CLI-Tools hier eher liegen, funktioniert eesel auch aus dem Terminal genauso. Die eesel CLI führt denselben Teammate und Workspace aus wie das Dashboard: eesel approvals list zeigt, was auf einen Menschen wartet, eesel activity listet jeden Lauf als Audit-Trail, und --dry-run gibt den genauen Aufruf aus, den ein Schreibvorgang ausführen würde, ohne ihn zu senden. Da jeder Workspace auch ein MCP-Server ist, können Claude Code und Codex ihn wie jedes andere Tool steuern. Mein Leitfaden zur KI-Agent-CLI geht tiefer.
Die Preise stehen auf der eesel-Preisseite: ein kostenloser Plan mit 100 Credits, dann Pläne ab $299 im Monat für 500 Credits, wobei ein Ticket oder Chat einem Credit entspricht. Testen Sie eesel und führen Sie die Simulation mit Ihrer eigenen Ticket-Historie aus. Wenn Sie wissen möchten, wie das Teammate-Modell insgesamt funktioniert, erklärt es mein Beitrag zu KI-Teammates.
Häufig gestellte Fragen
Was ist die beste Alternative zu Codex Security Cloud?
Gibt es eine kostenlose Alternative zu Codex Security Cloud?
Wie schneidet Codex Security Cloud im Vergleich zu Claude Security ab?
Kann ich eine Alternative zu Codex Security Cloud mit GitLab oder Bitbucket nutzen?
Was kosten Alternativen zu Codex Security Cloud?
Ersetzen Alternativen zu Codex Security Cloud die statische Analyse?
Welche Alternative zu Codex Security Cloud funktioniert ohne ChatGPT-Plan?


Article by
Kira
Kira is a writer at eesel AI with a Computer Science background and over a year of hands-on experience evaluating AI-powered customer service tools. She focuses on breaking down how helpdesk platforms and AI agents actually work so that support teams can make better buying decisions.