Was kostet Codex Security Cloud?
Die meisten, die nach „Codex Security Cloud Preise" suchen, wollen eine einzige Zahl, und ich habe auch danach gesucht. OpenAI veröffentlicht keine. Die Codex-Preisseite hat keine Zeile für Codex Security, und die Cloud-FAQ erwähnt Kosten gar nicht. Die einzige Verfügbarkeitsaussage steht im DevDay-2026-Rückblick: "Available to all Pro, Business, Enterprise and Edu users on desktop and web."
Die ehrliche Antwort lautet also, soweit ich es beurteilen kann: Codex Security Cloud kostet so viel, wie seine Tokens in deinem Tarif kosten. Es läuft in der Codex-Cloud, und die Preisseite sagt klar: "ChatGPT Work and Codex share usage." Deine Scans konkurrieren also mit deinen Coding-Aufgaben und deinen ChatGPT-Work-Jobs um dasselbe Kontingent, ebenso mit dem Excel-Add-in.
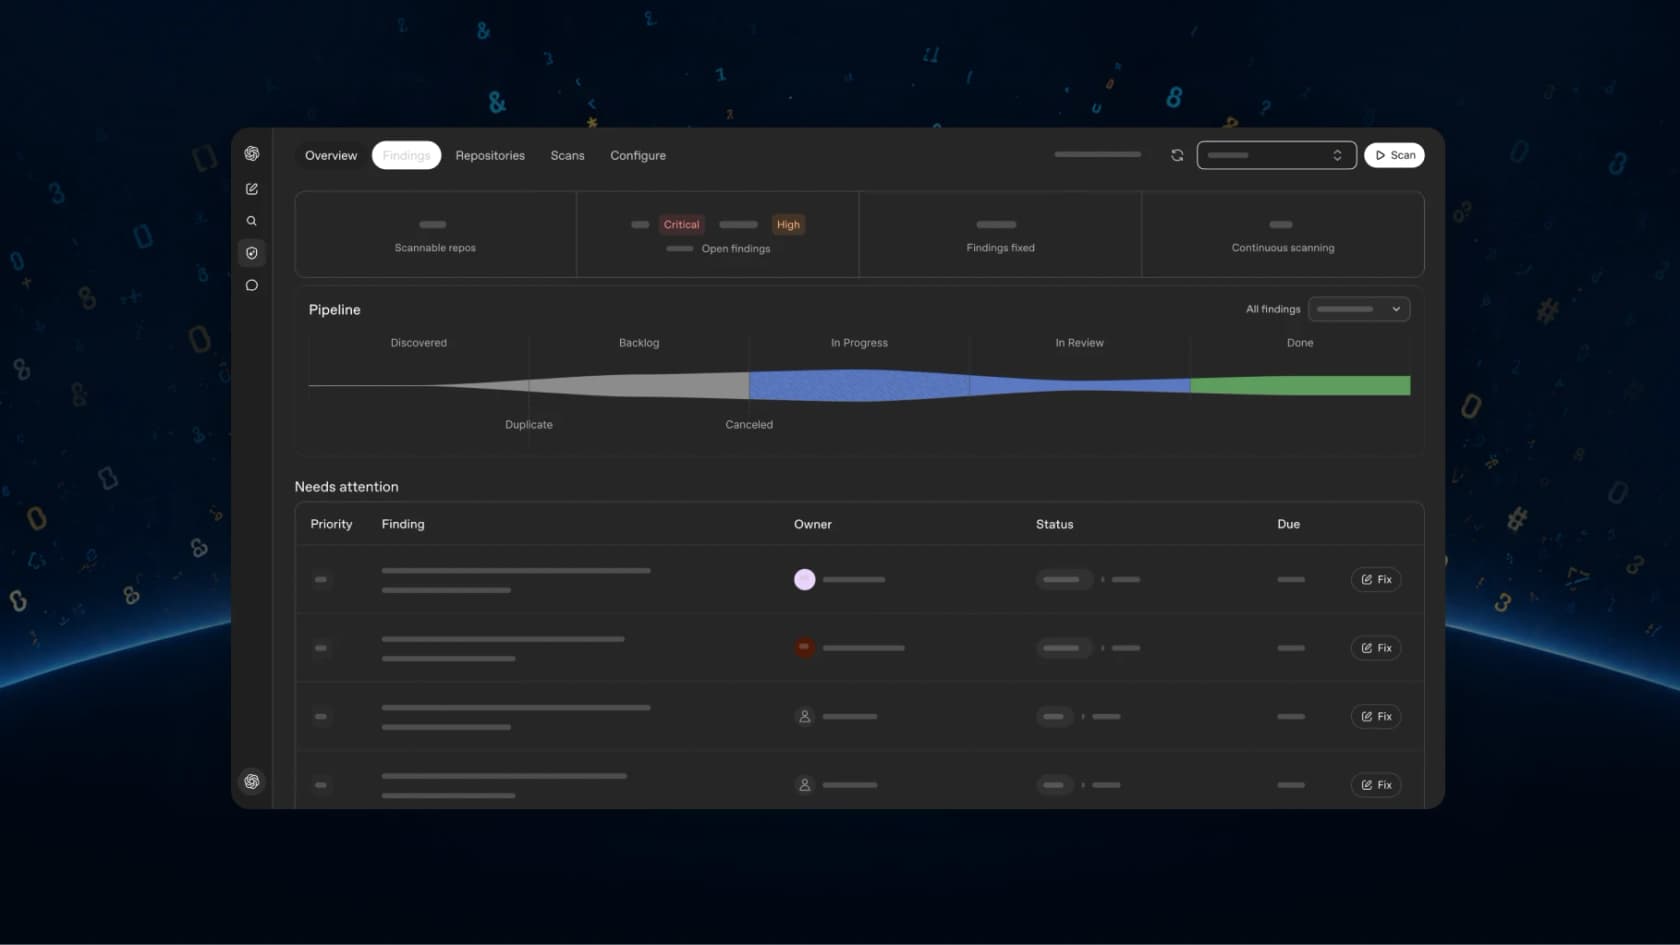
Ich schreibe für eesel über KI-Preise und habe genug Notizen aus eesel-Verkaufsgesprächen gelesen, um zu wissen, warum das wichtig ist. In einem eesel-Gespräch sagte ein Käufer in diesem Jahr, er habe gesehen, wie sich der Preis eines früheren Anbieters mehr als verdoppelte, und als Erstes verlangte er eine Preisgarantie. Eine Nutzungsanzeige ohne veröffentlichten Preis pro Job ist ziemlich genau das Gegenteil davon, was für einen Pilot in Ordnung ist, sich aber schlechter ins Budget einplanen lässt.
Welche Tarife enthalten Codex Security Cloud?
Hier wird es unübersichtlich, weil sich zwei OpenAI-Seiten widersprechen. Der DevDay-Rückblick nennt vier Tarifgruppen. Die Feature-Matrix am Ende der Codex-Preisseite führt "Codex Security for connected GitHub repositories" nur für Enterprise als verfügbar auf, und als nicht verfügbar für Plus, Pro, Business und API-Key.
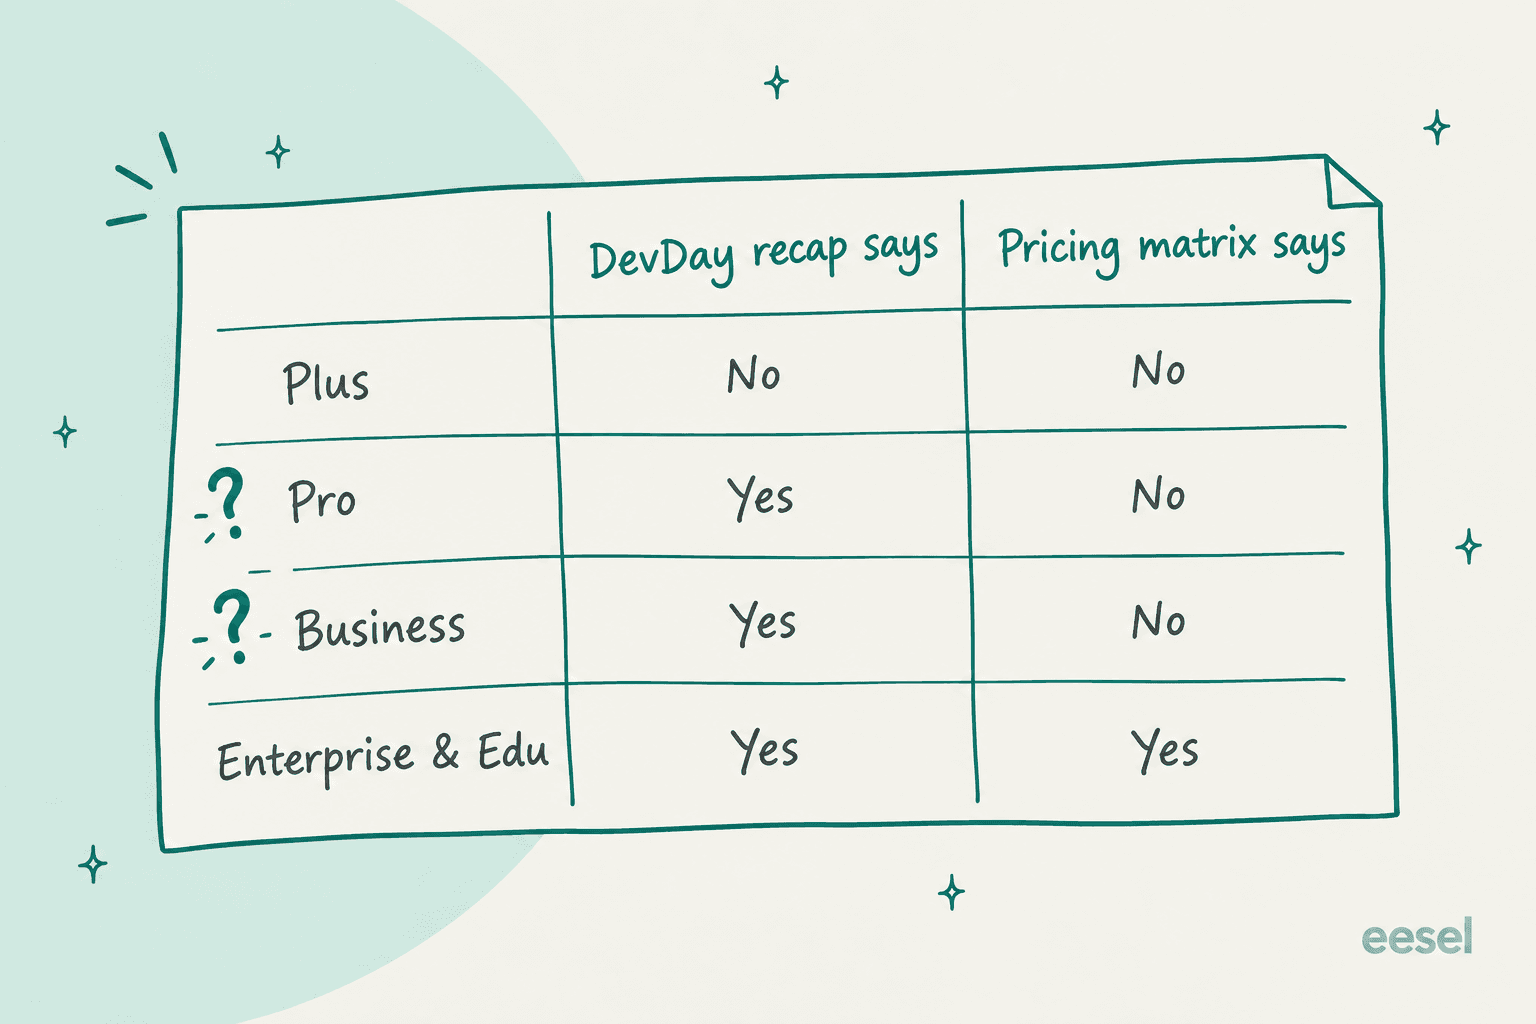
Meine Einschätzung: Die Matrix ist dem Launch einfach noch nicht gefolgt, denn der Rückblick ist die neuere Seite. Auch die Codex-Security-Doku sichert sich ab: "If access is unavailable, check with your workspace administrator." Ich würde für dieses Feature allein keinen Tarif upgraden, bevor du das Plugin in deinem eigenen Workspace gesehen hast.
Hier sind die Tarife, mit dem Grundpreis, den du zahlst, bevor überhaupt gescannt wird:
| Tarif | Preis | Cloud-Zugang laut DevDay | Preismatrix | Nach dem enthaltenen Kontingent |
|---|---|---|---|---|
| Free | 0 $/Monat | Nein | Nein | Begrenzter Credit-Pilot |
| Go | 8 $/Monat | Nein | Nein | Begrenzter Credit-Pilot |
| Plus | 20 $/Monat | Nein | Nein | Persönliche Credits |
| Pro | 100, 200 oder 500 $/Monat | Ja | Nein | Persönliche Credits |
| Business Standard-Seat | 20 $/Nutzer/Monat jährlich, 25 $ monatlich | Ja | Nein | Credit-Pool des Workspace |
| Business Premium-Seat | 100 $/Nutzer/Monat jährlich, 125 $ monatlich | Ja | Nein | Credit-Pool des Workspace |
| Enterprise und Edu | Vertrieb kontaktieren | Ja | Ja | Credit-Pool laut Vertrag |
| API-Key | API-Raten | Keine Cloud-Funktionen | Nein | Abrechnung pro Token |
Die Preise stammen von der Codex-Preisseite und aus OpenAIs Business-Preisen. Business braucht mindestens 2 Seats. Pro hat kein Fünf-Stunden-Limit, wobei Wochenlimits weiterhin greifen können, und das ist wichtig, wenn du die Commit-Überwachung dauerhaft laufen lassen willst.
Wie werden Codex-Security-Cloud-Credits berechnet?
Sobald das enthaltene Kontingent aufgebraucht ist, wird jeder Scan nach Tokens abgerechnet. Die ChatGPT-Rate-Card nennt die Formel: Input-Tokens mal Input-Rate, plus Cached-Input mal Cached-Rate, plus Output mal Output-Rate, jeweils pro Million.
Das relevante Modell ist hier Daybreak Blue. Cloud "includes access to models offered through Daybreak Blue without a separate Daybreak application", laut DevDay-Rückblick. Dieser Zugang ist OpenAIs Antwort auf die Ablehnungen, auf die CLI-Nutzer im Juli stießen, und die Rate Card bepreist ihn zu GPT-5.6-Sol-Raten. Hier der Ausschnitt der Rate Card, der für Sicherheitsarbeit gilt:
| Modell | Input (Credits pro 1 Mio.) | Cached Input | Output |
|---|---|---|---|
| Daybreak Blue (GPT-5.6-Sol-Raten) | 100 | 10 | 500 |
| Daybreak Red | 312,5 | 31,25 | 1.875 |
| GPT-6.1 Sol | 50 | 2,5 | 250 |
| GPT-6 Sol | 50 | 5 | 250 |
| GPT-6 Luna | 2,5 | 0,25 | 12,5 |
Drei Details aus denselben Seiten verändern die Rechnung. Codex berechnet keine Cache-Writes. Der Fast-Modus kostet das 2-Fache der Credit-Rate und verbraucht das enthaltene Kontingent mit dem 2,5-Fachen. Außerdem vermerkt die Preisseite: "GPT-5.6 Sol's promotional pricing is available at least through November 21, 2026", für Nutzung, die mit gekauften Credits bezahlt wird. OpenAI sagt nicht, was die Rate danach wird, deshalb würde ich die Blue-Rate als eine Zahl behandeln, die sich noch ändern kann.
Daybreak Red ist ein komplett separater Weg. Er braucht zusätzlich zu Blue eine Freigabe über Trusted Access for Cyber, und die Blue-Freigabe "doesn't grant access to Daybreak Red." Die meisten Teams, die ihren eigenen Code scannen, werden es nie anfassen. Mein Beitrag zu GPT-5.6 Cyber behandelt die Cyber-Modellstufen.
Was kostet ein echter Scan in Credits?
OpenAI sagt es dir nicht, also habe ich einen selbst gemessen. Für meinen Codex-Security-Cloud-Test ließ ich die Open-Source-Codex-Security-CLI auf eine 56-Zeilen-Flask-App mit 5 eingebauten Bugs laufen. Sie fand alle 5. Der Scan dauerte 8 Minuten 56 Sekunden und protokollierte diese Tokens:
18,684frische Input-Tokens173,804Cache-Writes3,357,854Cache-Reads73,204Output-Tokens
Da Codex Cache-Writes nicht separat berechnet, habe ich sie als Input gezählt. Mit diesen Zahlen durch die Rate Card ergibt sich Folgendes:
| Angewandte Rate | Input | Cached Input | Output | Gesamt |
|---|---|---|---|---|
| Daybreak Blue | 19,2 Credits | 33,6 Credits | 36,6 Credits | 89 Credits |
| GPT-6 Sol | 9,6 Credits | 16,8 Credits | 18,3 Credits | 45 Credits |
| GPT-6.1 Sol | 9,6 Credits | 8,4 Credits | 18,3 Credits | 36 Credits |
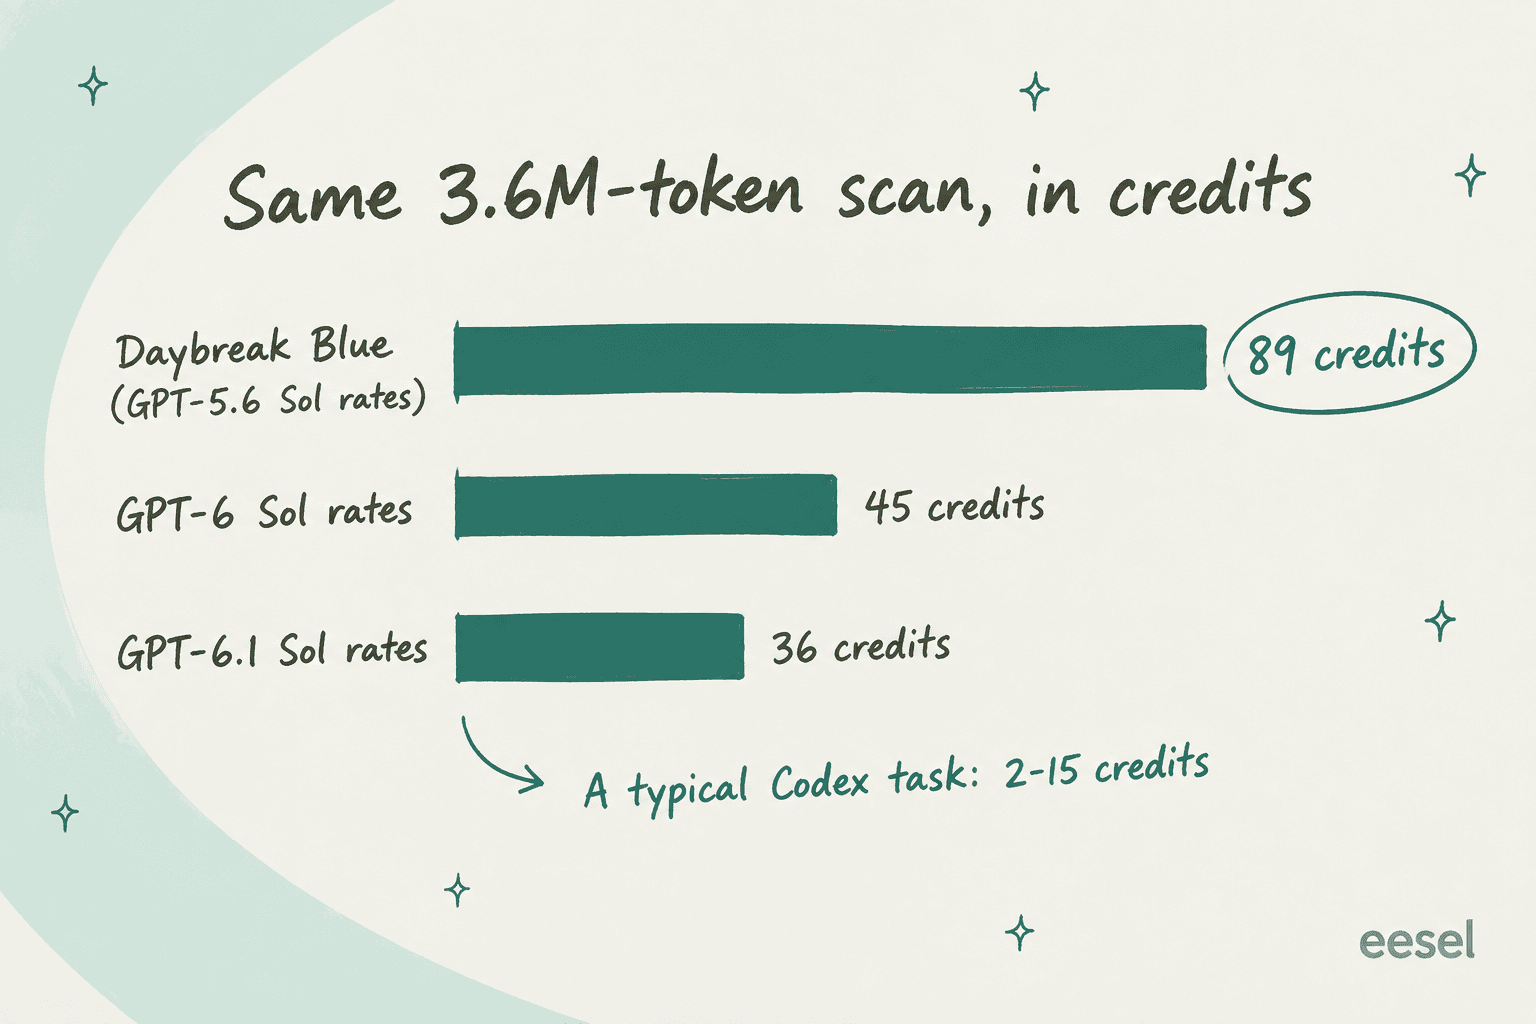
Zur Einordnung: Die Rate Card sagt "a typical Codex task using GPT-6.1 Sol may consume between 2 and 15 credits", und die Preisseite beziffert eine typische GPT-5.6-Sol-Aufgabe mit 5 bis 30. Ein Scan einer Spielzeug-App kostete etwa so viel wie 6 bis 45 gewöhnliche Codex-Aufgaben.
Und in Dollar? OpenAI veröffentlicht keinen Preis pro Credit für persönliche oder Business-Tarife, der nächstbeste Maßstab ist deshalb die Gutschrift-E-Mail eines Pro-Abonnenten, gepostet auf Hacker News, die "62,500 usage credits (a $2,500 USD value)" beschreibt. Das ergibt 0,04 $ pro Credit, also etwa 3,58 $ für meinen Scan. Das liegt grob auf der Linie der eigenen CLI-Schätzung für den API-Weg, die 3,75 bis 6,77 $ betrug.
Zu meiner Zahl gibt es zwei Vorbehalte. Es ist ein winziges Repo, und eine echte Codebasis verbraucht mehr Tokens, wobei 93 % meiner Tokens Cache-Reads waren, weil der Agent seinen eigenen Kontext erneut las, was überwiegend fester Overhead ist. Und das Cloud-Plugin führt womöglich nicht exakt dieselben Schritte aus wie die CLI. Nimm 89 Credits als grob unteren Richtwert, nicht als Angebot.
Was kostet es für ein ganzes Team?
Hier das durchgerechnete Beispiel, das ich für ein Budget verwenden würde. Ein 10-köpfiges Team auf ChatGPT Business, jährlich abgerechnet, zahlt 200 $ im Monat für Seats. Angenommen, es fährt einen Vollscan pro Woche auf jedem von 5 Repos, also etwa 20 Scans im Monat. Wenn jeder Scan so viel kostet wie meiner, sind das rund 1.780 Credits oder etwa 71 $ beim 0,04-$-Maßstab, sobald das enthaltene Kontingent weg ist. Größere Repos treiben die Zahl nach oben, die Commit-Überwachung ebenfalls.
Zum Vergleich: Laut OpenAIs Rate Card kostet "Codex costs approximately $100–$200 per developer per month" im Schnitt, bevor überhaupt jemand Security-Scans einschaltet. Das Add-on GitHub Code Security kostet pauschal 30 $ pro aktivem Committer, also 300 $ im Monat für dieselben 10 Personen, ohne Zähler.
Unten kannst du deine eigenen Zahlen eingeben. Der Standardwert für Credits pro Scan sind die 89, die ich gemessen habe, und wenn du die Rate umschaltest, siehst du, was passiert, wenn Cloud auf ein GPT-6-Modell wechselt.
Wenn dir die Zahlen hoch vorkommen, ist der Hebel nicht der Tarif, sondern wie oft du scannst. Ein wöchentlicher Vollscan plus Commit-Überwachung auf deinen 2 oder 3 riskantesten Repos deckt den Großteil des Nutzens für einen Bruchteil der Credits ab.
Woher kommen die versteckten Kosten?
Die Rate Card ist der einfache Teil. Das Geld, das du nicht einplanst, kommt meist von Scans, die dich belasten und nichts liefern.
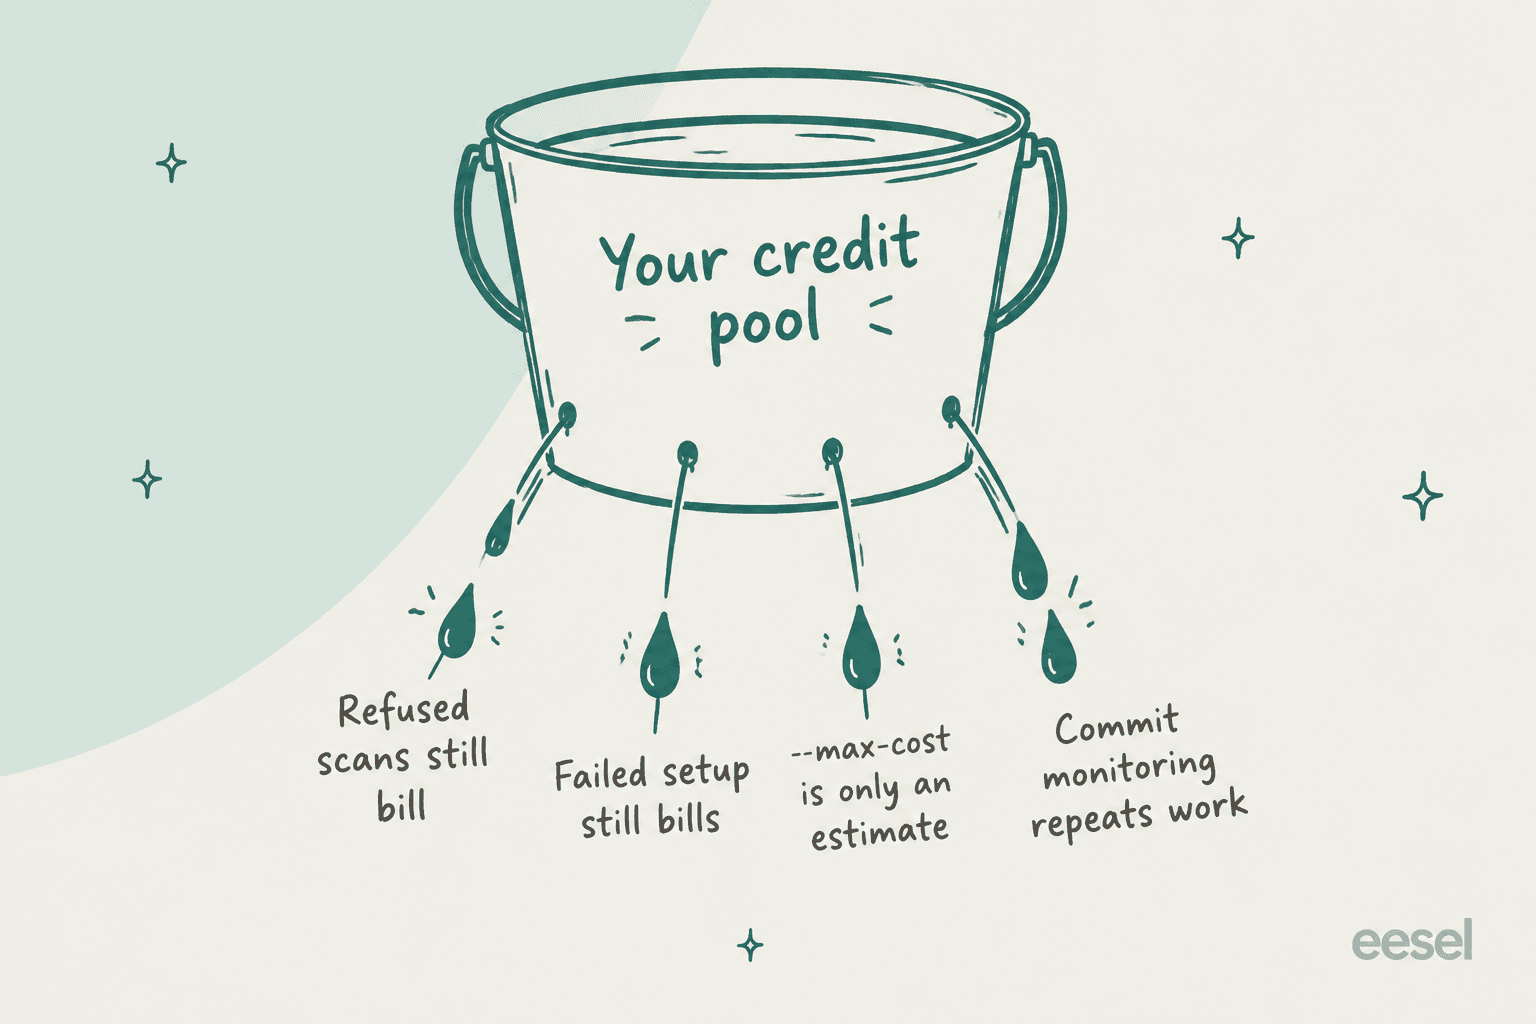
- Abgelehnte Scans werden trotzdem berechnet. Bevor Daybreak Blue mitgeliefert wurde, ließen CLI-Nutzer lange Scans laufen, die mit einer Cyber-Risiko-Ablehnung endeten, und sie zahlten trotzdem für den ganzen Lauf.
"it ran for over 40 minutes and during that time I had no idea what was happening, thought it was frozen or in a bad state. Also, it ate through 25% of my weekly credits :("

- Fehlgeschlagenes Setup wird trotzdem berechnet. Mein eigener erster Lauf brach im Preflight ab und hinterließ einen leeren Ausgabeordner, nachdem er Tokens im Wert von etwa 0,74 bis 1,40 $ verbraucht hatte. Ein anderer Nutzer berichtete von einem Rate-Limit-Fehler, der "cost me ~$13", und ein OpenAI-Teammitglied antwortete im selben Thread, dass Retries und Resume noch nicht gebaut seien.
"it started a scan but stopped after hitting the rate-limit of my account. It gave up after just a minute of retrying"
- Die Kostenobergrenze ist keine Obergrenze. Das
--max-cost-Flag der CLI ist laut OpenAIs CLI-FAQ "an estimate, not a hard spending cap." Ich setzte$4, und meine finale hohe Schätzung lag trotzdem bei 6,77 $. - Commit-Überwachung wiederholt Arbeit. Der Modus Commit changes prüft neue Commits und kann laut Setup-Doku in die bestehende Historie zurückgreifen. Jeder Push nimmt einen weiteren Bissen vom Kontingent. Du kannst ihn pro Repo in den Monitoring settings pausieren.
- Cloud-Aufgaben kosten mehr als lokale. Die Preisseite warnt: "Cloud tasks may use more of your allowance than local messages", und der Scanner läuft komplett in der Cloud.
Das Blue-Bundle sollte das erste Problem entschärfen, aber noch hat niemand eine praktische Cloud-Rechnung gepostet, ich kann das also nicht aus echter Nutzung bestätigen. Der Hacker-News-Launch-Thread hatte null Kommentare, als ich nachsah.
Wie funktionieren Credits in den einzelnen Tarifen?
Wie du aufstockst, hängt davon ab, auf welcher Seite des ChatGPT-Hauses du bist.
Plus und Pro. Wenn du ein Limit erreichst, kannst du in den Einstellungen persönliche Credits kaufen, mit optionalem automatischem Nachladen und einem monatlichen Maximum. Laut OpenAIs Credits-Artikel sind Credits "valid for 12 months from purchase", außer bei Abrechnungsfehlern nicht erstattbar und "not API credits." Preise "can vary by account, region, and plan."
Business. Credits sind optional und im Workspace gepoolt, zu kaufen unter Settings > Billing, 12 Monate gültig. Laut OpenAIs FAQ zu flexiblen Preisen wird das Feature blockiert ("the feature is blocked"), wenn der Pool leer ist. Für ein kostenbewusstes Team ist das ein guter Standard. Richte Usage Alerts ein, bevor du ein Repo verbindest.
Enterprise und Edu. Ein gemeinsamer Pool pro Vertrag, standardmäßig ohne Limits pro Seat. Admins können Überschreitungslimits setzen, aber selbst ein Limit von 0 "does not guarantee that your credit balance stays at or above zero", da laufende Anfragen zu Ende geführt werden. Lange Scans sind genau die Art von Anfrage, auf die das zutrifft.
Der Setup-Ablauf von Codex Security Cloud reicht von der Plugin-Installation bis zur Wahl zwischen einem einmaligen Repository-Scan und der Commit changes-Überwachung. Diese Wahl ist dein größter Kostenhebel:
Kannst du stattdessen einen API-Key nutzen?
Für Cloud nicht. Die Preisseite sagt, API-Key-Konten bekommen "No cloud-based features (GitHub code review, Slack, etc.)." Was du tun kannst: die Open-Source-CLI in CI mit einem OpenAI-API-Key laufen lassen und API-Raten pro Token zahlen. Das ist der Weg, den ich getestet habe, und es ist auch der einzige mit einer echten Dollarzahl: 3,75 bis 6,77 $ für meine winzige App.
Einen Haken gibt es aber. Ein offenes GitHub-Issue, #1024, meldet, dass die Auswahl von Daybreak Blue bei API-Key-Authentifizierung verloren geht. Der CI-Weg scannt also womöglich mit Standard-Guardrails, die die oben genannten Ablehnungen verursacht haben. Wenn dich Ablehnungen sorgen, ist Cloud mit ChatGPT-Anmeldung die sicherere Wahl. Mein Guide zur OpenAI-Codex-Integration mit GitHub behandelt die anderen GitHub-Anbindungen.
Ein günstigerer Weg ist außerdem unterwegs. Ein aktueller Commit im codex-security-Repo stellt den CLI-Standard auf GPT-6 Sol um. Zu GPT-6-Sol-Raten wäre mein Scan bei 45 statt 89 Credits gelandet. OpenAI hat nicht gesagt, ob Cloud nachzieht.
Gibt es kostenlose oder vergünstigte Optionen?
Es gibt ein paar, und sie sind enger gefasst, als die Schlagzeilen klingen.
- Der kostenlose Preview-Monat ist vorbei. Die Research Preview im März 2026 kam "with free usage for the next month." Dieses Fenster hat sich vor langer Zeit geschlossen.
- Daybreak-Credits für Verteidiger. OpenAIs Daybreak-Seite verspricht "$1 billion in Daybreak credits for defenders", gerichtet an Landes- und Kommunalverwaltungen, Betreiber kritischer Infrastruktur, Community-Banken, Non-Profits und Open-Source-Maintainer. Du musst dich dafür bewerben.
- Codex for OSS. Der Beitrag zur Research Preview sagt, Open-Source-Maintainer können über Codex for OSS kostenlose ChatGPT-Pro- und Plus-Konten plus Codex Security bekommen. Der Zugang kommt aber nicht sofort. Ein vim-Maintainer sagte auf Hacker News, er habe sich "applied twice already never heard anything back."
Lohnt sich Codex Security Cloud für den Preis?
Für ein Team, das bereits für ChatGPT Business, Pro oder Enterprise zahlt, kostet dich ein Pilot kaum etwas extra. Der Scanner selbst ist gut: In meinem Test fand er jeden eingebauten Bug und erklärte jeden gut. Das Preisproblem ist nicht die Höhe der Rechnung, sondern dass du sie nicht im Voraus sehen kannst.
So schneidet es neben den Pro-Seat-Tools ab, die die meisten Teams schon kennen:
| Tool | Preis | Abrechnungseinheit | Am besten für |
|---|---|---|---|
| Codex Security Cloud | Enthaltenes Tarifkontingent, dann Credits | Tokens (etwa 89 Credits für meinen Test-Scan) | Tiefe, validierte Findings auf einigen Schlüssel-Repos |
| GitHub Code Security | 30 $ pro aktivem Committer/Monat | Seat | Eine deterministische Untergrenze bei jedem PR |
| Snyk | Kostenlos; Team ab 25 $/Monat | Tarif, bis zu 10 Entwickler im Team-Tarif | Abhängigkeits- und Open-Source-Risiko |
| Semgrep | Kostenlos bis 10 Contributors; Code ab 30 $/Contributor/Monat | Seat | Eigene Regeln, die du selbst schreibst |
OpenAIs eigene FAQ beantwortet die Frage „ersetzen oder ergänzen": "Codex Security complements SAST." Ich würde Codex Security also zusätzlich zu einem Seat-bepreisten Tool einplanen, nicht anstelle eines solchen. Wenn du auch Coding-Agenten vergleichst, behandeln meine Beiträge zu OpenAI-Codex-Alternativen und Claude-Code-Preisen dieselbe Abrechnungsfrage von der anderen Seite. Claude Mythos ist der engste Konkurrent für Sicherheitsforschung.
Mein Urteil: einen Pilot wert, noch keine Budgetzeile wert. Ich würde es nach dem 21. November neu bewerten, wenn das Promo-Fenster von GPT-5.6 Sol endet und die ersten echten Cloud-Rechnungen auftauchen.
Du willst KI mit einem Preis, den du vorher kennst?
eesel scannt keinen Code. Es ist eine Plattform aus KI-Teammates, die du für bestimmte Aufgaben einstellst, angefangen mit einem KI-Helpdesk-Teammate, der deine Support-Warteschlange abarbeitet, und einem KI-Blogautor. Die Preise funktionieren als Gegenteil eines Token-Zählers. Ein Ticket oder Chat ist ein Credit, mit einem kostenlosen Tarif über 100 Credits und bezahlten Tarifen ab 299 $ im Monat für 500, alles auf der Preisseite.

Bevor er einem Kunden antwortet, läuft der Helpdesk-Teammate gegen deine vergangenen Tickets, sodass du siehst, was er sagen würde und was das kosten würde. Wenn du es lieber aus einem Terminal steuerst, lässt dich die eesel-CLI denselben Teammate selbst ausführen oder an ein Skript oder einen Coding-Agenten wie Claude Code übergeben. Probiere eesel an einer Woche echter Tickets aus.
Häufig gestellte Fragen
Was kostet Codex Security Cloud?
Ist Codex Security Cloud kostenlos?
Welchen ChatGPT-Tarif brauche ich für Codex Security Cloud?
Wie hoch ist die Daybreak-Blue-Credit-Rate bei Codex Security Cloud?
Was kostet ein Codex-Security-Scan mit API-Key?
Verbrauchen fehlgeschlagene Codex-Security-Scans trotzdem Credits?
Ist Codex Security Cloud günstiger als GitHub Code Security?


Article by
Kurnia Kharisma
Kurnia is a software engineer and writer at eesel AI with two years of SEO experience, writing about AI tools, helpdesk software, and customer support. He pairs a developer's understanding of how these products are built with search-driven research into what actually ranks and resonates with the people searching for them.