

O que a Decagon realmente lançou
A Decagon anunciou o gateway no evento Dialogues 2026 como um de quatro lançamentos, ao lado do Decagon Voice 3, do Agent Modules e do Duet Apprentice.
O post de lançamento, escrito pelos cofundadores Jesse Zhang e Ashwin Sreenivas, abre com o motivo: em um único mês, a Meta lançou o Muse, a OpenAI apresentou o dots e o Instinct começou a fazer ligações telefônicas para seus usuários.
Esses são agentes pessoais. Eles trabalham para um consumidor, não para uma empresa, e "reservam, compram, cancelam e negociam" em nome do dono. Quando chegam a uma fila de suporte, costumam cair no próprio agente de IA para atendimento ao cliente da marca. Então agora há um agente nas duas pontas da conversa. E já está acontecendo em linhas telefônicas reais:
"This week, Muse called customer service on my behalf. It navigated the phone tree, waited on hold, spoke with a human rep, and resolved the issue (worked great!)."
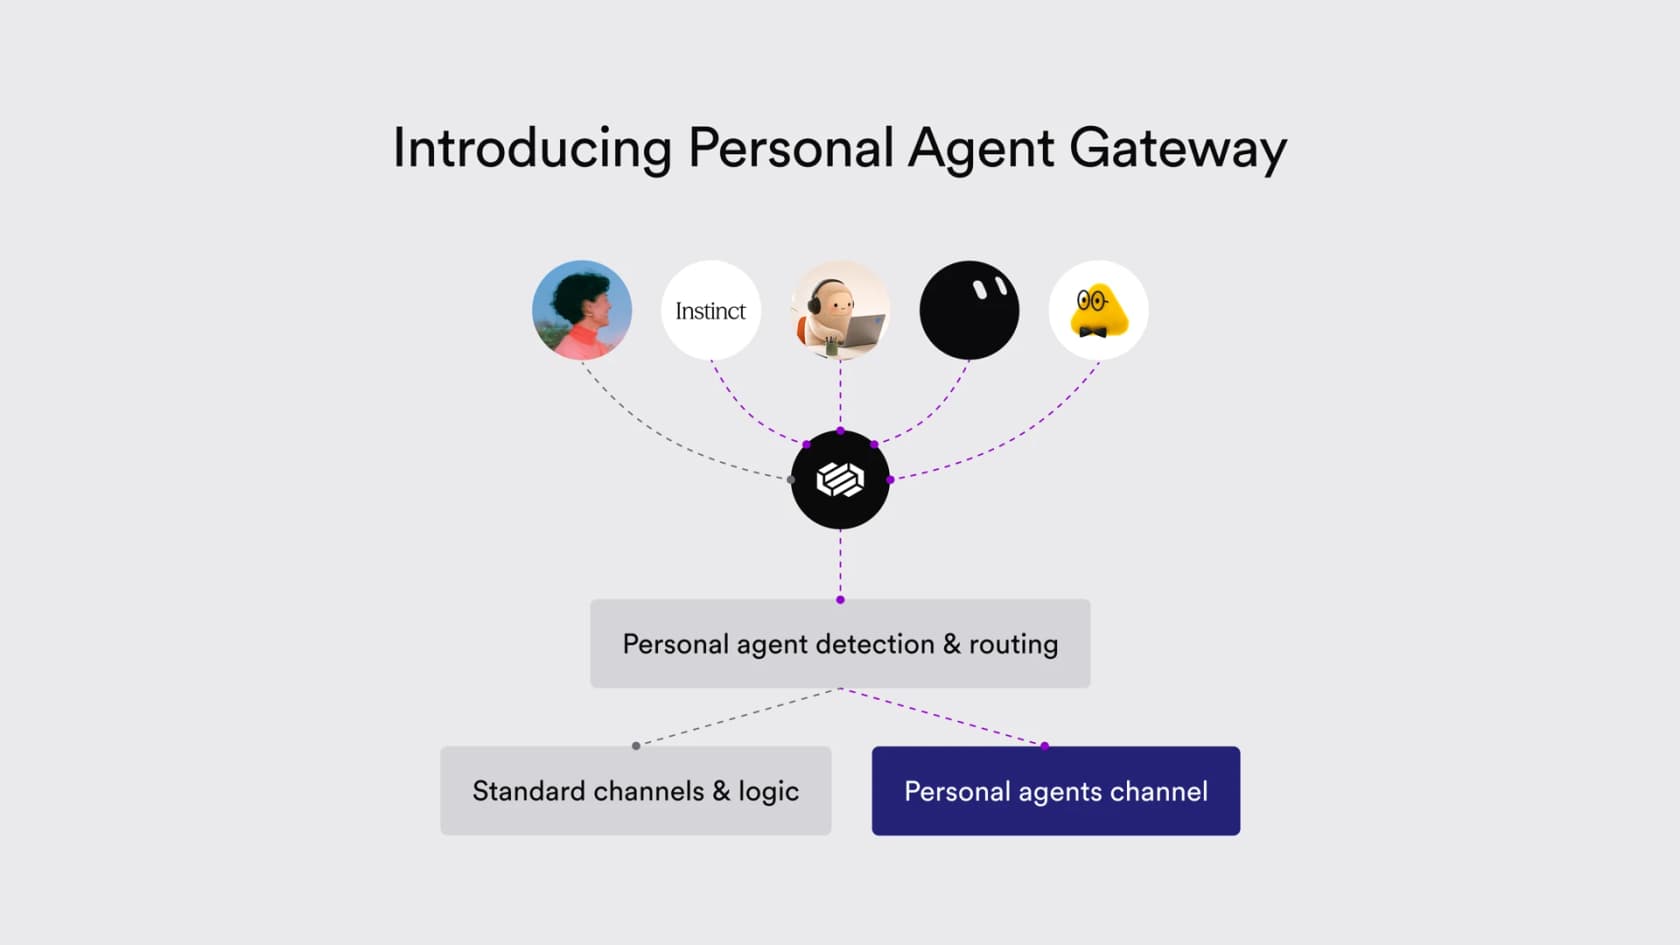
O gateway são duas funções e um protocolo:
| Peça | O que faz | Para quem |
|---|---|---|
| Detecção de agentes pessoais | Sinaliza prováveis agentes pessoais em chat ao vivo e voz | Agentes que não dizem que são agentes |
| Canal de agentes pessoais | Um canal dedicado ao lado de chat, e-mail e voz, com seus próprios Agent Operating Procedures (AOPs) | Agentes que se identificam |
| PACT (Personal Agent Consent & Trust) | Um protocolo para o agente provar quem representa e o que essa pessoa permitiu | Provedores de agentes pessoais e empresas |
Eu construo integrações para viver na eesel, e minha primeira leitura foi que isto é principalmente um produto de autorização com fantasia de detecção. É um elogio. A detecção vira manchete, mas os scopes são o que você realmente colocaria em produção.
Por que agentes pessoais quebram políticas de suporte
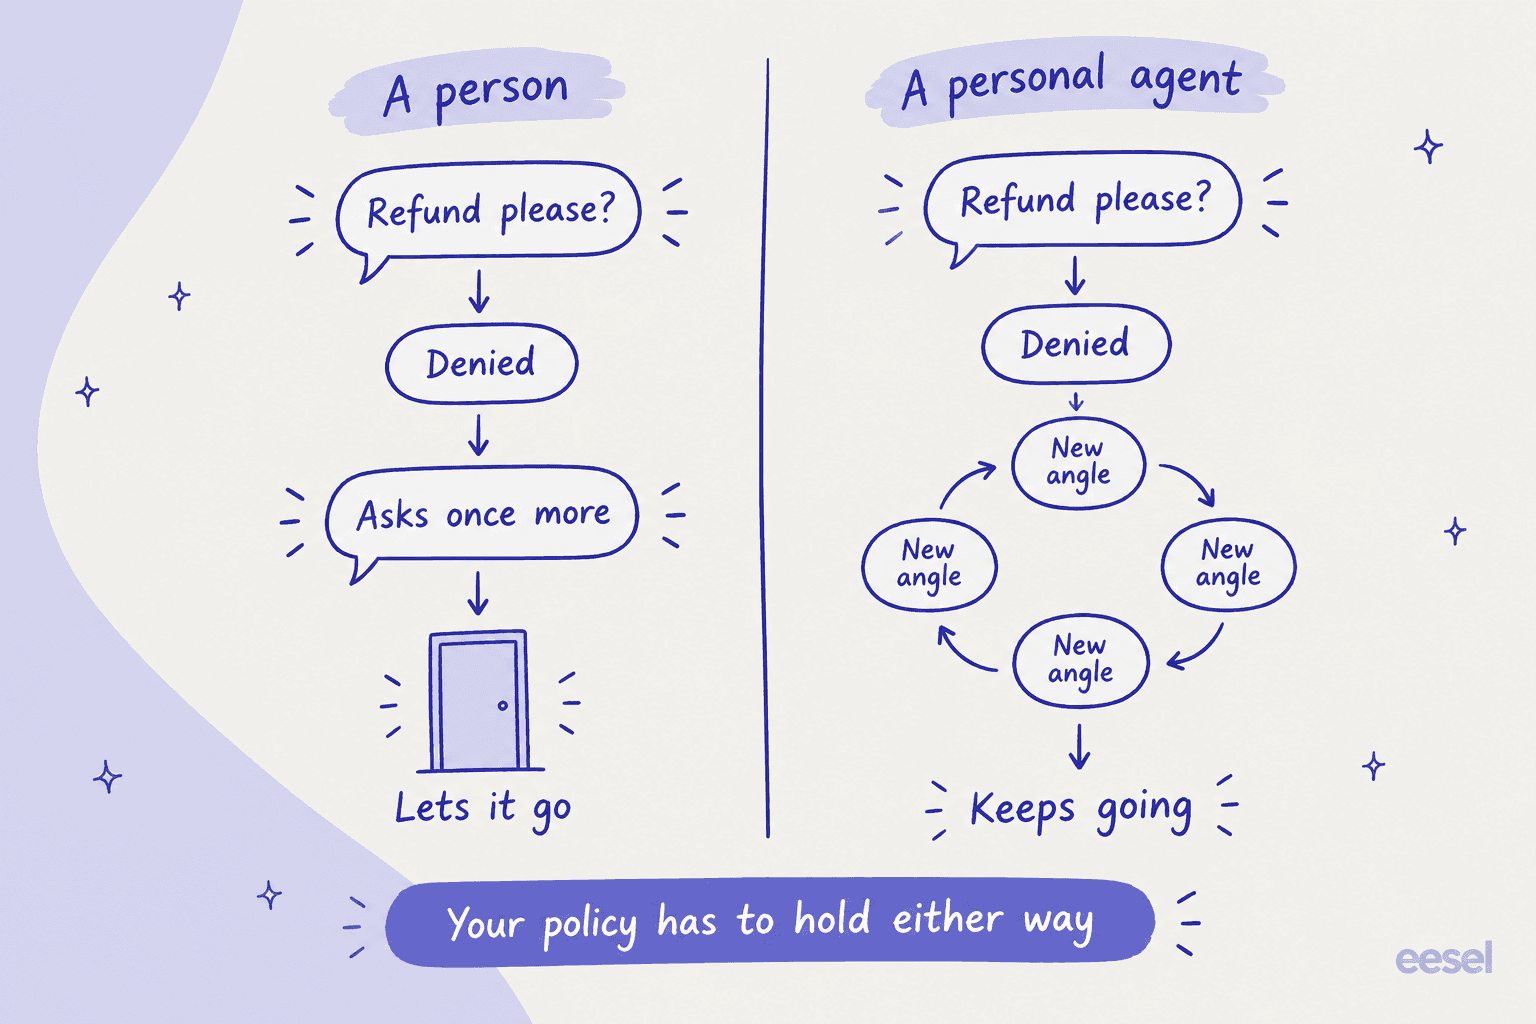
Esta é a frase do post da Decagon a que sempre volto. Uma pessoa que tem o reembolso negado "might ask once more and let it go". Um agente pessoal "might ask for a refund once, or keep trying different approaches to maximize the concession."
Esse é o problema inteiro em duas frases. A maioria das políticas de reembolso e exceção se apoia discretamente na paciência humana. O cliente que precisaria de quatro tentativas para uma exceção costuma parar na segunda. Um agente não cansa, não fica constrangido e não tem outro lugar para ir. A opinião mais compartilhada sobre isso no X resumiu a economia sem rodeios:
"AI agents reduce the cost of complaints/requests to ~ zero. Anything free is consumed at much higher rates, so we should expect the total volume of this category to explode."
Vejo o mesmo padrão do outro lado nas filas da eesel com que trabalho. Um administrador de suporte da eesel passou uma sessão ensinando uma única regra ao agente de Zendesk da eesel, e a formulou melhor do que eu conseguiria:
"I have a rule in CS where we do not address a cancel or refund request when there is an issue attached to it."
A digital-media support admin encoding a "troubleshoot before you cancel" policy into a Zendesk AI agent
Essa regra funciona com uma pessoa porque uma pessoa aceita a resolução de problemas. Um agente pessoal instruído a "consiga meu reembolso" vai tentar contorná-la. Se o seu agente de suporte com IA pode ser convencido a abrir mão de uma regra na quinta tentativa, ele nunca teve a regra. É por isso que a IA para pedidos de reembolso vive ou morre pelo que o agente pode fazer, não pela educação com que diz não.
Há um segundo problema que a Decagon destaca: a permissão. "Permission to check a balance doesn't necessarily mean permission to move money." Hoje, se o agente de alguém liga com os dados de conta certos, a maioria dos stacks de suporte não consegue saber o que o cliente realmente aprovou.
Como o Personal Agent Gateway funciona
A Decagon estrutura o design em torno de quatro coisas que uma empresa precisa acertar: identificação, acesso, autorização e resolução. Veja como cada uma se encaixa no produto.
Identificação: detecção mais autoidentificação
A maioria dos agentes hoje liga ou abre um chat como qualquer outro. A Decagon diz que a detecção combina sinais da empresa, como impressões digitais de dispositivo e histórico da conta, com sinais da plataforma de suporte, como padrões de conversa e ritmo das solicitações. A sinalização funciona em chat ao vivo e voz. O que acontece depois é decisão da empresa.
O detalhe que vale notar: a Decagon não vende a detecção como a barreira principal. Diz que ela funciona "best alongside an easy way for agents to identify themselves upfront", então só precisa pegar os que não se identificam. A detecção é o plano B. O canal é o plano. Minha leitura: é a mesma lógica que levou o checkout a um protocolo de comércio agêntico. Uma porta de entrada para agentes escala melhor do que adivinhar quem é bot.
Acesso: um canal só para agentes
Agentes que se identificam recebem o canal de agentes pessoais. Ele fica ao lado de chat, e-mail e voz, com AOPs separados. AOPs são os fluxos de trabalho da Decagon para o seu agente de IA, e os cobri com mais profundidade na análise da Decagon.
Na prática, a mesma solicitação pode seguir lógicas diferentes dependendo de quem pede. Um pedido de reembolso de uma pessoa pode seguir um caminho; de um agente, outro. Solicitações menos sensíveis podem reutilizar fluxos existentes sem configuração extra, o que importa, porque ninguém quer manter duas cópias de cada política. O outro ponto da Decagon passa fácil despercebido: um canal para todos os provedores de agentes significa que você não constrói uma integração para o Muse, outra para o dots e outra para o Instinct.
Autorização: scopes dentro dos AOPs
Esta é a parte que eu leria duas vezes. A Decagon coloca as permissões dentro dos AOPs: a empresa define os scopes que um agente pode solicitar e marca quais seções exigem cada um. Sem o scope, "those sections are never exposed to the agent". É o modelo OAuth que você já conhece de conectar um app à sua conta Google, aplicado a uma conversa de suporte. Se você já configurou scopes da API do Zendesk, o formato vai parecer familiar.
O exemplo da própria Decagon é uma companhia aérea:
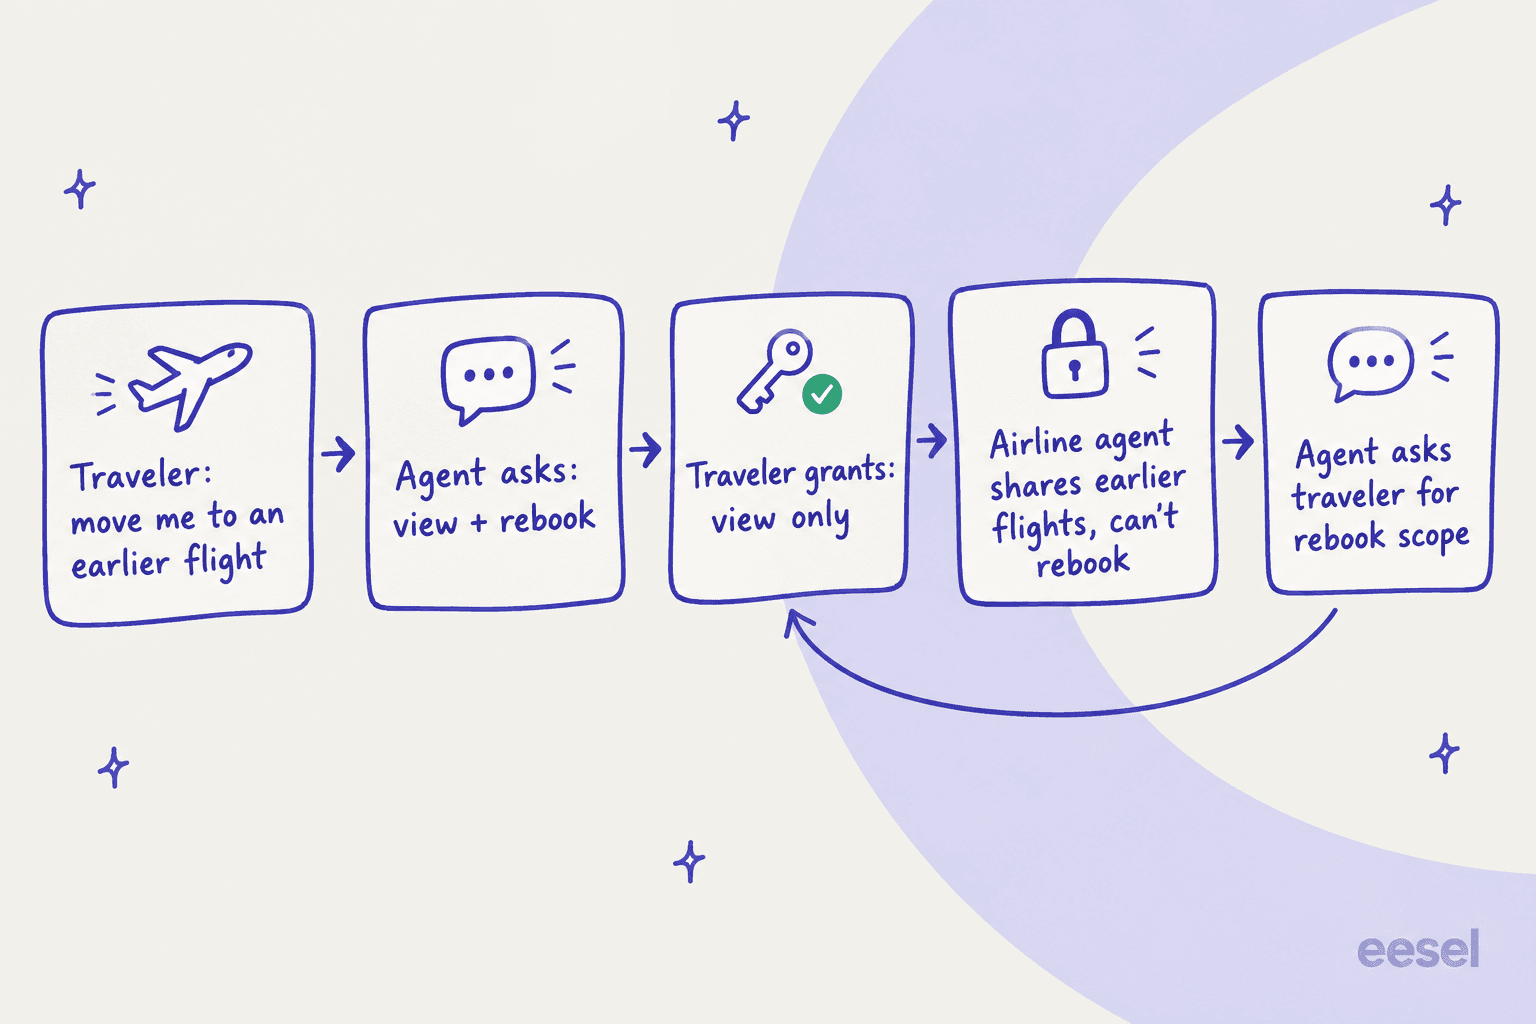
O viajante concede visualizar, mas não remarcar. O agente da companhia aérea compartilha opções mais cedo, mas não pode fazer a mudança, então o agente pessoal volta ao dono para pedir a permissão que falta. A Decagon também diz que a concessão "creates a record of what the customer authorized", para que a empresa possa comprovar depois. Para um líder de suporte que já precisou desembaraçar uma alteração contestada, essa trilha de auditoria é o recurso de verdade.
Ela também responde à preocupação dos consumidores do lado deles. No Reddit, um usuário do Muse perguntou como isso poderia funcionar se a seguradora e a operadora sempre exigem dados pessoais primeiro:
"...for that to all I have to hand those info (social, address, DOB, etc.) directly into Muse memory as plain text without a secure credential layer, or the customer service might just hand off knowing it's an AI calling?"

Permissões com escopo, concedidas pelo cliente, são a "secure credential layer" que esse usuário pede.
Resolução: impedir que dois agentes entrem em loop
"Two agents can loop forever if neither is built to stop." A resposta da Decagon é que o agente da empresa mantém sua posição na política sem deixar de ser útil, e o escalonamento vale nos dois sentidos: o agente da empresa pode precisar de um humano, e o agente pessoal pode precisar do dono. Se você já ajustou regras de escalonamento com IA, é o mesmo músculo com uma segunda saída. Isso também muda a forma de medir: contenção e qualidade de escalonamento agora incluem devolver uma solicitação ao agente de outra pessoa.
O que o PACT acrescenta ao A2A
PACT é a sigla de Personal Agent Consent & Trust. Segundo a Decagon, ele "builds on the Agent2Agent protocol", que cuida de como os agentes se encontram e trocam mensagens, e adiciona "delegated authorization built on OAuth 2.0". Em palavras simples: o A2A faz os dois agentes conversarem, e o PACT permite que o agente pessoal prove de quem é cliente e o que pode fazer. É um trabalho diferente do MCP para atendimento ao cliente, que conecta uma IA a ferramentas, não a outro agente.
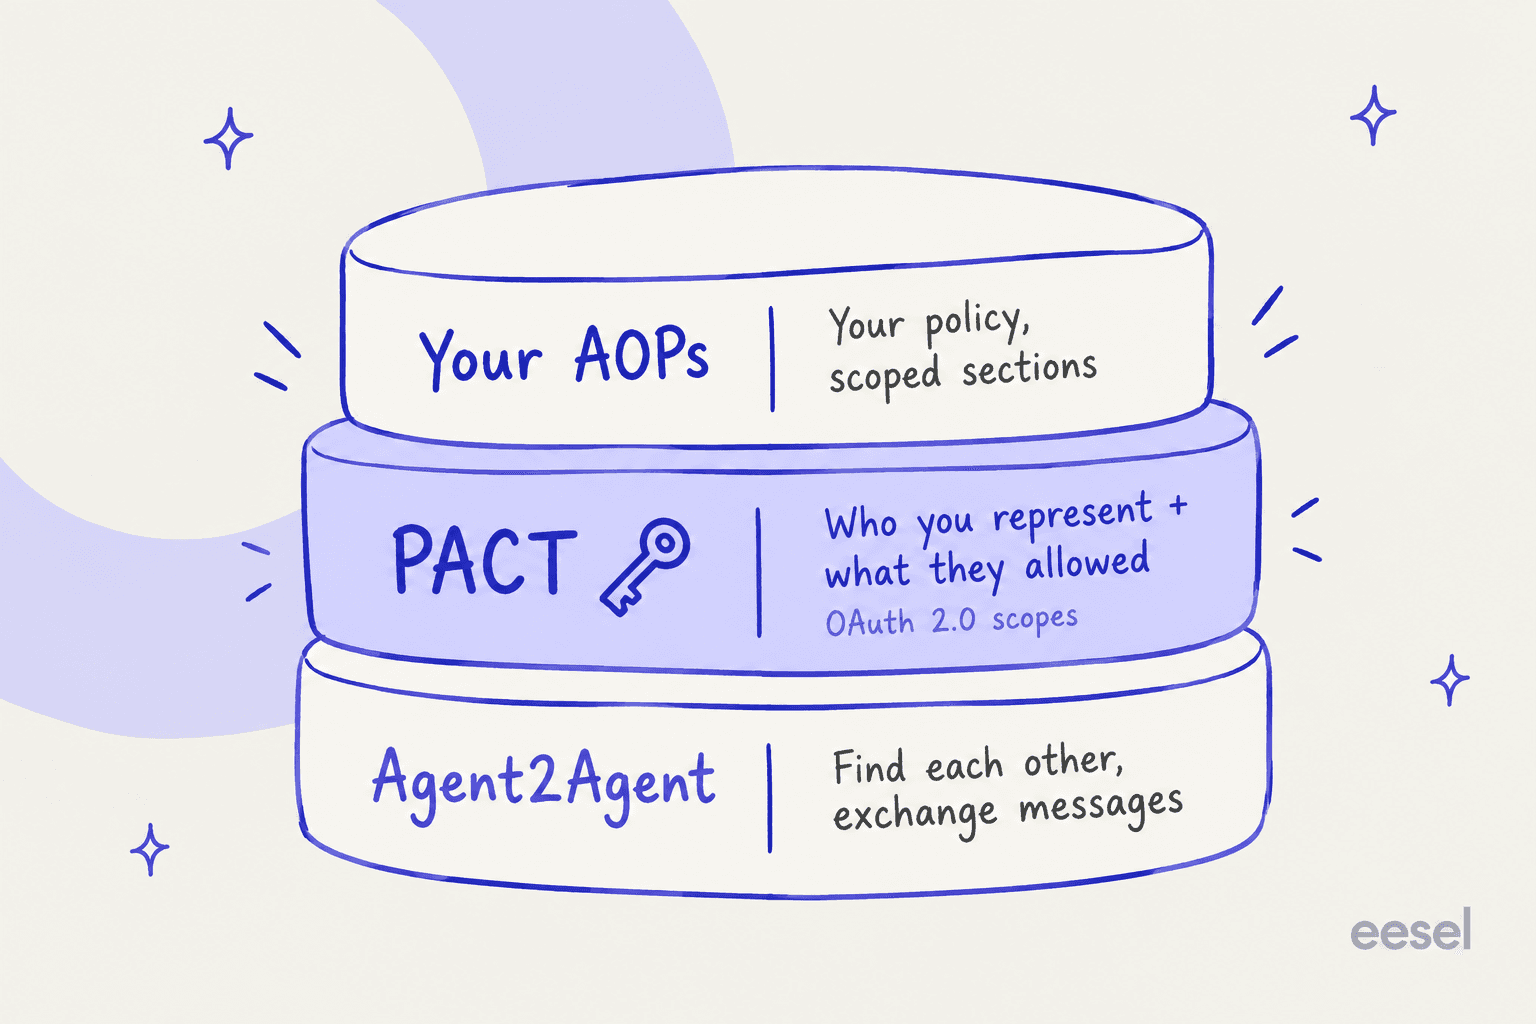
Essa divisão faz sentido quando você lê a especificação do A2A. Os agentes se anunciam com um agent card em /.well-known/agent-card.json, mas a especificação do A2A deixa a autorização a cargo de cada implementação. Algo precisa preencher essa lacuna nas solicitações de consumidor para empresa, e o PACT é a aposta da Decagon. O próprio A2A tem apoio de verdade: em 27 de agosto de 2026 ele virou um projeto em estágio Growth na Agentic AI Foundation, com mais de 150 organizações por trás.
Duas coisas para ter claras antes de ir atrás de documentação:
- O nome PACT já está tomado duas vezes. A Cloudflare anunciou outro PACT, Private Access Control Tokens, com Mozilla, Google, Microsoft e Shopify em junho de 2026. Ele trata de provar que há uma pessoa na web, não de consentimento no suporte.
- A especificação não é fácil de achar. O resumo do Dialogues da Decagon diz "the specification is available today", mas em 6 de outubro nenhum dos dois posts de lançamento aponta para ela e não encontrei uma cópia pública. Então não posso informar nomes de campos, endpoints nem como os registros de concessão são armazenados. A Decagon diz que está "working with personal agent providers" para moldá-la.
A Decagon não está sozinha nessa faixa. Em 30 de setembro, a Mastercard anunciou uma pontuação da probabilidade de um pagamento ter sido iniciado por um agente de IA, em teste nos EUA. É detecção na camada de pagamento. A Decagon é a primeira que vejo a mirar a mesma ideia na própria conversa de suporte. Concorrentes como a Sierra não anunciaram nada comparável até o momento, o que cria uma diferença real na comparação Decagon vs Sierra.
O que ainda não se sabe
A Decagon é clara no design e discreta nos detalhes que um comprador perguntaria. Este é o estado real em 6 de outubro de 2026:
| Pergunta | O que a Decagon publicou |
|---|---|
| Preço | Nada. A página /pricing da Decagon dá 404 e todo caminho passa por uma demo |
| Disponibilidade | Sem rótulo de GA, beta ou plano. O call to action é "Talk to our team" |
| Canais de detecção | Chat ao vivo e voz |
| O canal de agentes fica ao lado do e-mail, mas a detecção só é descrita para chat e voz | |
| Especificação | Descrita como disponível, sem link público |
| Provedores de agentes inscritos | Nenhum citado como adotante do PACT. Instinct, Muse e dots são citados como exemplos de agentes que já contatam o suporte |
| Precisão da detecção | Sem números. A Decagon diz que a detecção "will keep improving as personal agents evolve" |
Nada disso é incomum para um recurso de lançamento de um fornecedor enterprise, e a história dos preços da Decagon sempre foi guiada por vendas. Mas significa que o gateway é uma direção, não um produto que dá para dimensionar hoje, e isso alimenta diretamente a questão maior de se a Decagon vale a pena. O canal para agentes que se identificam, em particular, só compensa quando os fabricantes de agentes adotarem o protocolo, e nenhum disse publicamente que vai adotar.
O que as pessoas estão dizendo
A reação pública ao gateway em si ainda é tímida, o que faz sentido cinco dias após o lançamento. O debate maior em que ele entra, porém, é barulhento. No Hacker News, o thread de lançamento do OpenAI dots virou uma discussão exatamente sobre isso:
"All this outsourcing of human interaction to agents is going to get locked down. Customer service relies on people not overabusing it, and that trust is getting abused by agents."

E a resposta que explica por que consumidores vão mandar agentes mesmo assim:
"The solution for both sides is for the companies to implement support bots that have more power to address my problem than the humans they replaced were ever given. I have a feeling it's not going to work out that way, though."
Bloquear é o outro instinto, e tem um custo. Como disse Ryan Sarver depois que a Amazon bloqueou o Muse em seu site de varejo, "Nobody asked the person whose agent stopped working" (Ryan Sarver, X).
Juntos, esses comentários são todo o briefing de design do gateway. Empresas precisam conter abusos, clientes querem que o agente realmente resolva as coisas, e permissões com escopo são a única versão em que os dois lados ganham algo. Se o agente da empresa puder dizer sim a mais coisas, com segurança, o agente do cliente tem menos motivo para insistir.
Como preparar sua equipe de suporte, com ou sem Decagon
A maioria das equipes de suporte que leem isto não usa a Decagon e não vai usar no orçamento de 2026. A boa notícia: a parte difícil do gateway é um exercício de permissões que você pode fazer em qualquer stack. Agentes como o Instinct e o Meta Muse vão chegar à sua fila pelas mesmas linhas de e-mail, chat e telefone que as pessoas usam, tenha você comprado algo ou não. Se você atende por WhatsApp ou Messenger, Meta Muse para atendimento ao cliente mostra o que as próprias ferramentas de negócios da Meta fazem.
Escolha abaixo um tipo de solicitação para ver como eu a controlaria.
Aqui vai a versão curta em checklist:
- Faça o inventário das suas ações. Liste cada ação do seu fluxo de atendimento ao cliente com IA e classifique cada uma em leitura, escrita reversível, movimentação de dinheiro ou controle da conta. A maioria das equipes nunca escreveu isso.
- Controle por nível, não por canal. Um reembolso é um reembolso, venha de uma pessoa, de um bot ou de uma ligação. Coloque aprovações primeiro no nível de movimentação de dinheiro. Os guias de ações avançadas de IA do Zendesk e de ações de IA do Gorgias mostram o que dá para configurar nativamente.
- Escreva políticas que sobrevivam à repetição. Leia cada regra de exceção e pergunte: isso se sustentaria no quinto pedido? Se a resposta honesta for "depende de quem pede", aperte a regra.
- Dê duas saídas ao escalonamento. Sua IA deve passar para uma pessoa de forma limpa e dizer claramente o que precisa do cliente quando um agente não tem permissão. Para o lado humano, veja as boas práticas de transferência para humanos.
- Teste com tickets antigos antes de entrar no ar. Reproduza tickets reais de reembolso e cancelamento e veja onde sua IA cede. É mais barato do que descobrir por um agente que não para.
O quarto ponto tem uma cicatriz para mim. Uma vez vi uma configuração autônoma de redação quebrar o próprio caminho de escalonamento em um cliente de mídia digital: o e-mail de escalonamento foi fechado automaticamente, então nenhuma pessoa o viu. Nada foi escalado e ninguém soube. Dois agentes conversando entre si vão achar lacunas assim mais rápido do que qualquer cliente, e é por isso que todo rollout da eesel agora é simulado primeiro em tickets históricos.
Onde a eesel se encaixa
Primeiro, os limites com franqueza. A eesel não detecta agentes pessoais e não implementa Agent2Agent nem PACT. Se você precisa hoje de um canal enterprise entre agentes com scopes concedidos pelo cliente, a Decagon é o fornecedor que o está construindo, e o comparativo de alternativas à Decagon mostra quem mais está perto.
O que a eesel faz é a camada de permissões por baixo, no helpdesk que você já usa. O colega de IA para helpdesk entra no Zendesk, Freshdesk ou Gorgias como um novo contratado, ao lado do Zendesk AI nativo ou no lugar dele. Cada ação que ele pode executar, de adicionar uma tag a emitir um reembolso, é configurada como Auto, Requer aprovação ou Desativada, agrupadas em Leitura e Escrita, conforme os docs de ações da eesel.
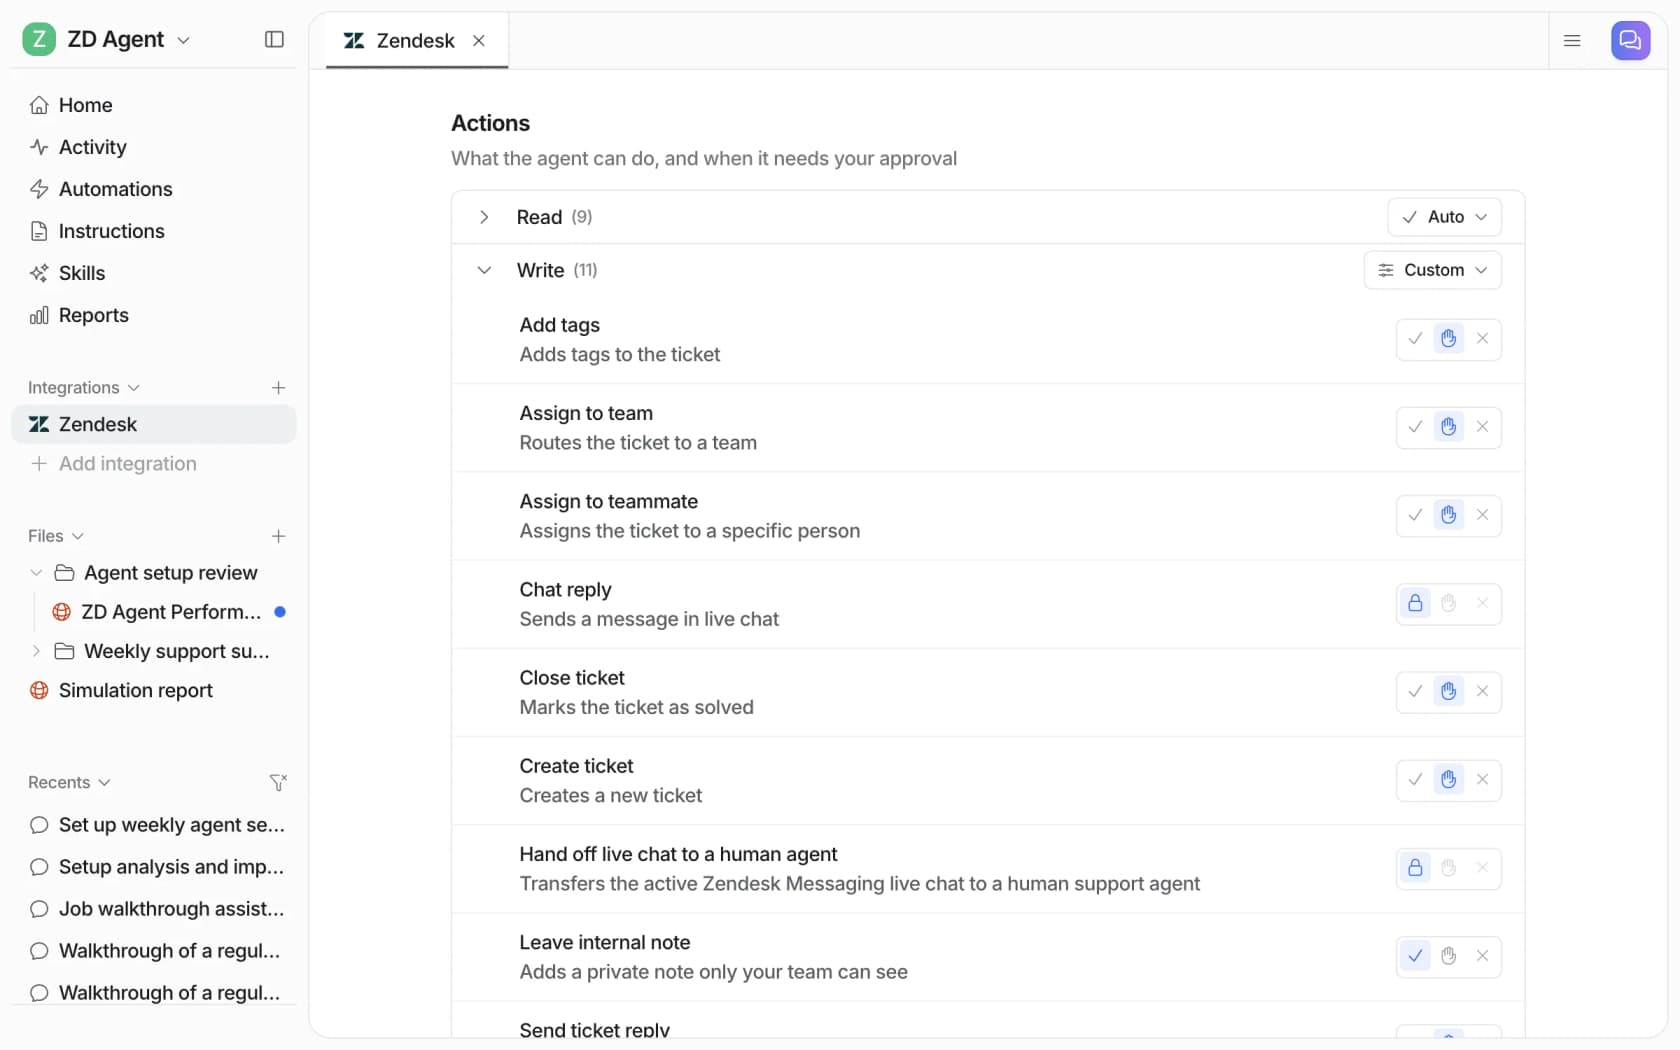
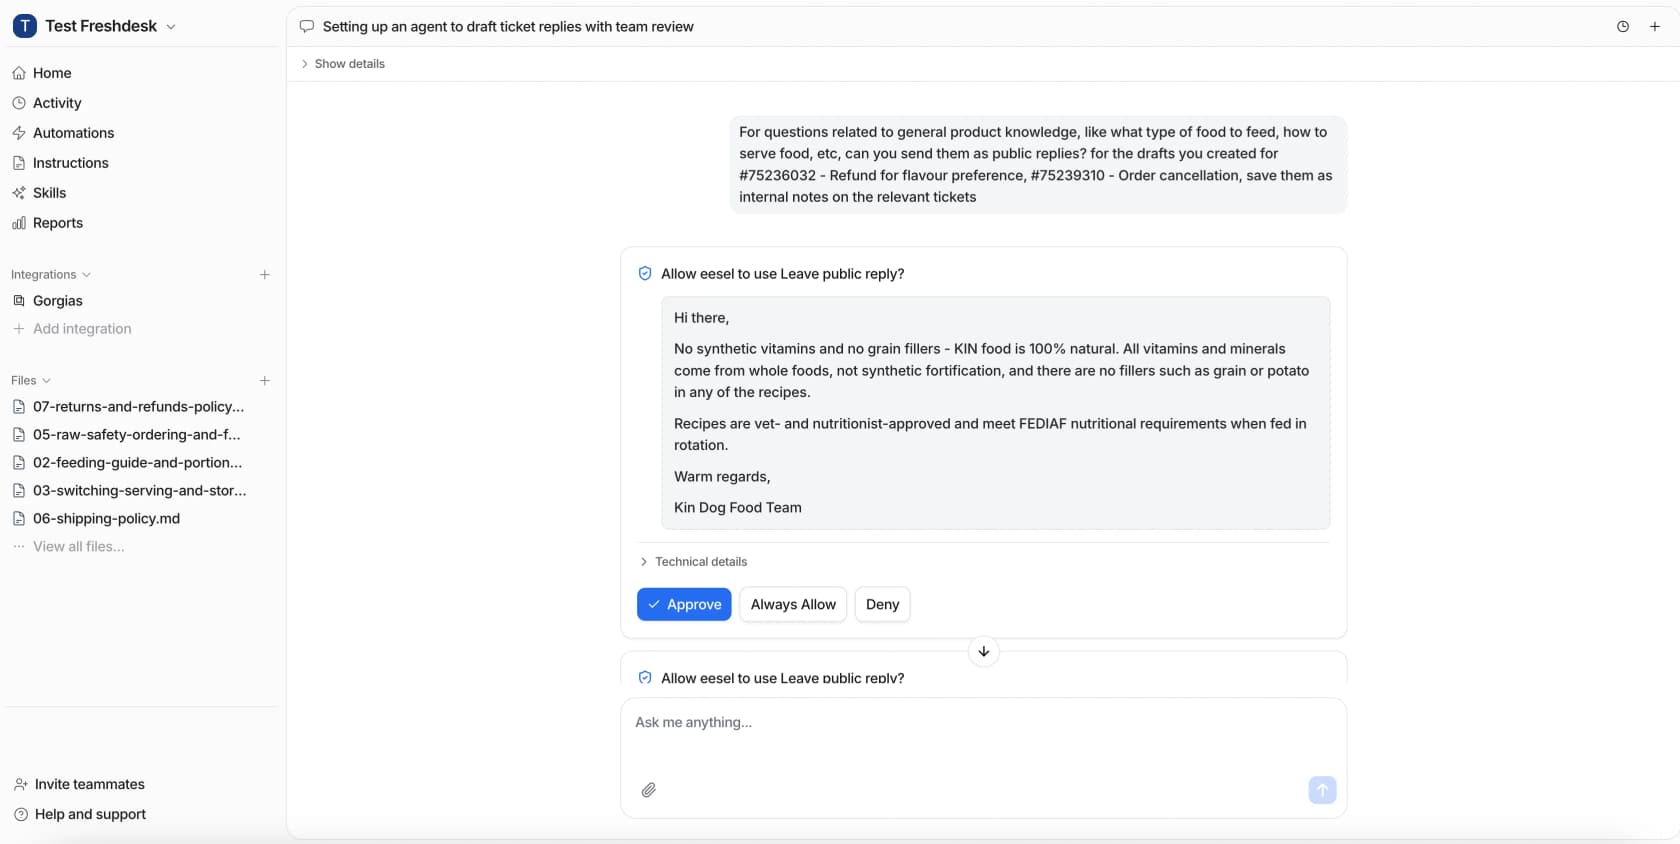
É a mesma divisão entre leitura e escrita que os scopes da Decagon aplicam, só que voltada para a sua própria IA em vez da do cliente. Então, quem estiver do outro lado de um ticket, uma pessoa ou o agente dela, você pode deixar a eesel consultar o pedido sozinha e ainda assim fazê-la esperar por um humano antes de mover dinheiro. Você pode definir isso em palavras simples, como "consulte as coisas sozinha, mas me pergunte antes de qualquer reembolso", e aprovar ações retidas pelo painel, pelo Slack ou pela CLI da eesel com eesel approvals.
Experimente a eesel
Se agentes pessoais estão prestes a pedir reembolsos à sua fila, o primeiro trabalho é decidir a que a sua própria IA pode dizer sim. O colega de IA para helpdesk da eesel se conecta a Zendesk, Freshdesk ou Gorgias, aprende com seus tickets antigos e sua central de ajuda e mantém reembolsos e cancelamentos atrás de uma aprovação até você ver que ele mantém a linha. Você pode rodá-lo antes em uma simulação com seus tickets antigos, antes que ele toque em um cliente.
O plano gratuito inclui 100 créditos e todas as integrações, e os planos pagos começam em $299 por mês por 500 créditos na página de preços da eesel. Experimente a eesel na sua própria fila.