

A IA para solicitações do RGPD funciona melhor como a que identifica e cuida do relógio, não como a que apaga. Deixe a IA ler cada ticket, reconhecer «me envie meus dados» ou «exclua minha conta» mesmo quando ninguém digita a palavra RGPD, etiquetar o tipo de solicitação, iniciar o prazo de um mês e redigir a confirmação de recebimento. Mantenha três etapas com uma pessoa: confirmar a identidade quando houver dúvida, aprovar a exportação dos dados e aprovar qualquer exclusão.
A divisão importa porque a exclusão é irreversível e o direito ao apagamento não é absoluto. Um cliente com uma fatura em aberto ou uma disputa pendente pode estar pedindo algo que a lei obriga você a recusar em parte. Um modelo que lê um único e-mail não tem como saber. Uma pessoa com a conta à sua frente tem.
Duas coisas que a maioria dos guias ignora: seu helpdesk já tem uma ferramenta de exclusão ou redação na qual você vai se apoiar (a do Zendesk é a mais completa), e sua ferramenta de IA também está na lista de exclusão se aprendeu com tickets antigos. A eesel cuida de identificar, etiquetar e redigir dentro do Zendesk, do Freshdesk e de outros helpdesks, retém para aprovação qualquer ação que você escolher e pode mascarar dados pessoais em tickets antigos antes de armazená-los. A smava, um comparador alemão de empréstimos, executa esse tipo de configuração que categoriza primeiro em cerca de 27.000 tickets do Zendesk por mês.
O que conta como solicitação do RGPD em uma fila de suporte?
Uma solicitação do RGPD é qualquer mensagem em que uma pessoa pede para ver, levar, corrigir ou remover os dados pessoais que você guarda sobre ela. Em uma fila de suporte, quase nunca chega com etiqueta.
O regulador britânico é direto sobre isso. Seu guia para reconhecer solicitações diz que uma pessoa pode fazer uma solicitação oralmente ou por escrito, inclusive nas redes sociais, a qualquer parte da sua organização, e não precisa usar as palavras «solicitação de acesso» nem citar a lei. Basta ficar claro que ela quer suas informações pessoais. A mesma página diz que qualquer funcionário pode receber uma solicitação válida e que você precisa identificar e tratar cada uma corretamente.
Esse é todo o argumento a favor da IA aqui. Uma regra de palavras-chave sobre «RGPD» pega os clientes que leram uma política de privacidade. Perde os que escrevem «o que vocês realmente têm sobre mim?» ou «encerrem minha conta e apaguem tudo» no fim de uma reclamação de cobrança. Um agente de IA lê cada ticket como uma pessoa leria, então pega os dois.
Eu desenvolvo as integrações de helpdesk da eesel, e os tipos de solicitação abaixo são os que eu ensinaria primeiro a um agente a reconhecer. Eles correspondem aos direitos dos artigos 15 a 21 do RGPD.
| Tipo de solicitação | O que o cliente realmente escreve | O que a IA pode fazer | O que fica com uma pessoa |
|---|---|---|---|
| Acesso (uma cópia dos dados) | «Podem me enviar tudo o que vocês têm sobre mim?» | Etiquetar, iniciar o prazo, redigir a confirmação de recebimento, pedir documento de identificação se necessário | Confirmar a identidade, revisar a exportação em busca de dados de outras pessoas, aprovar o envio |
| Apagamento (excluir) | «Excluam minha conta e todos os meus dados» | Etiquetar, verificar se há pedido ou disputa em aberto e sinalizar, redigir a resposta | Decidir o que pode ser excluído e o que precisa ser mantido, executar a exclusão |
| Retificação (corrigir) | «Meu endereço está errado no sistema de vocês» | Redigir a atualização e a confirmação | Aprovar a mudança se ela tocar em campos de cobrança ou identidade |
| Portabilidade (levar) | «Quero meu histórico de pedidos em um arquivo» | Etiquetar, reunir quais sistemas guardam os dados | Aprovar o arquivo e a forma de entrega |
| Oposição ou retirada de consentimento | «Parem de me enviar e-mails» / «Não quero que usem meus dados para marketing» | Etiquetar e encaminhar para quem cuida da lista de e-mails | Confirmar que o cancelamento chegou a todas as ferramentas |
A última linha parece trivial e é a que mais equipes erram. Um «cancele minha inscrição» tratado como ticket comum recebe uma resposta educada e nada mais. Tratado como oposição, é verificado em todas as ferramentas de marketing. A etiquetagem de tickets com IA que conhece a diferença vale mais do que qualquer resposta inteligente.
Quanto tempo você tem para responder a uma solicitação do RGPD?
Você tem um mês corrido a partir do dia em que recebe a solicitação, conforme o artigo 12 do RGPD. Pode prorrogar por mais dois meses se a solicitação for complexa ou se você tiver recebido muitas, mas precisa avisar a pessoa, com os motivos, dentro desse primeiro mês.
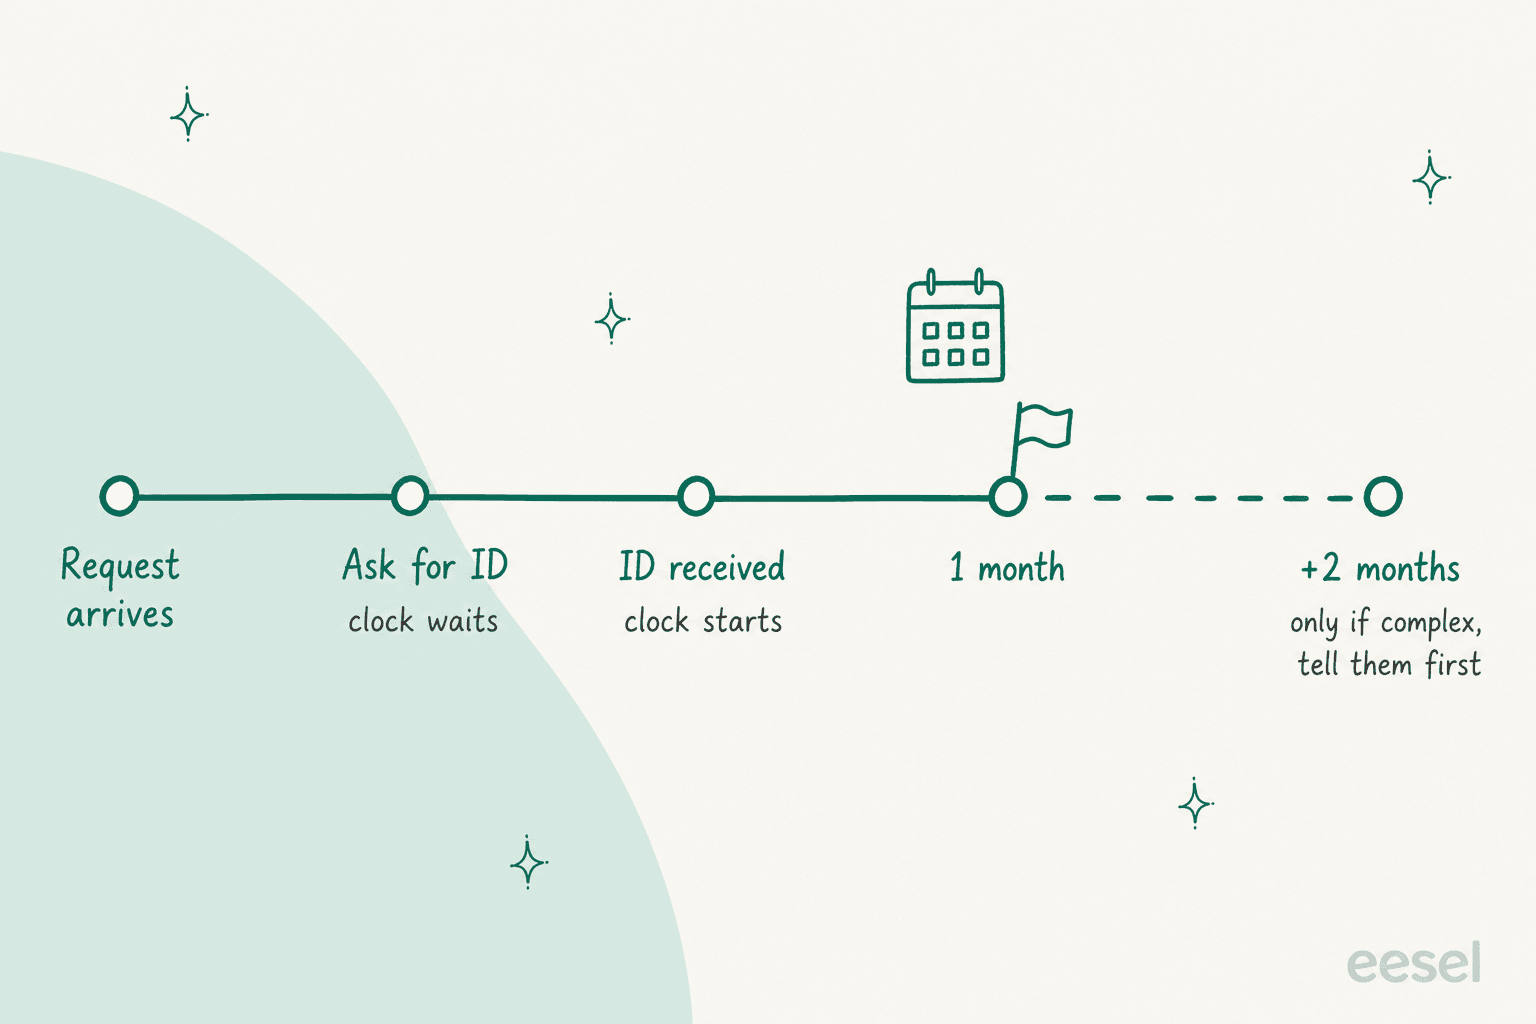
O guia sobre como responder do regulador britânico detalha as regras de contagem em que as pessoas tropeçam:
- O mês corre até a mesma data do mês seguinte. Uma solicitação de 14 de maio vence ao fim de 14 de junho. Se a data não existir (31 de janeiro), use o último dia do mês seguinte.
- O relógio espera o documento que você pediu. Se você tem dúvida real sobre quem está pedindo, o mês começa quando chega o documento ou a autorização de um terceiro, não antes.
- Pedir esclarecimento para o relógio. Se você pede esclarecimento em 15 de maio e recebe a resposta em 18 de maio, soma esses 4 dias.
- Fins de semana avançam. Um prazo que cai em um sábado passa para o fim do próximo dia útil.
- Uma meta interna de 28 dias é permitida se seus sistemas precisarem de um número fixo de dias, e ela sempre cai dentro do mês.
É nessa regra do documento que um agente de IA mostra seu valor. Quanto mais rápido você pede a confirmação, menos do seu mês você gasta antes mesmo de o relógio começar, e o agente pode enviar esse pedido no primeiro minuto, em vez de quando alguém abrir a fila. Uma ressalva honesta: essas regras de contagem são a interpretação do regulador britânico, então, se você está na UE, consulte as orientações do seu próprio regulador sobre quando o relógio começa. Peça o documento no dia em que a solicitação chega e a diferença nunca importará.
Insira aqui as datas de um ticket real para ver o prazo. Ele aplica as regras de contagem britânicas acima.
Se o seu helpdesk tem um cronômetro de SLA, esta é a data até a qual ele deve contar. A maioria tem, e o guia de gestão de SLA explica como configurar um por tipo de ticket.
Quais partes de uma solicitação do RGPD a IA pode tratar?
A IA pode tratar tudo o que é ler, classificar, cronometrar e escrever. Não deve tratar nada que revele dados a alguém ou os destrua.
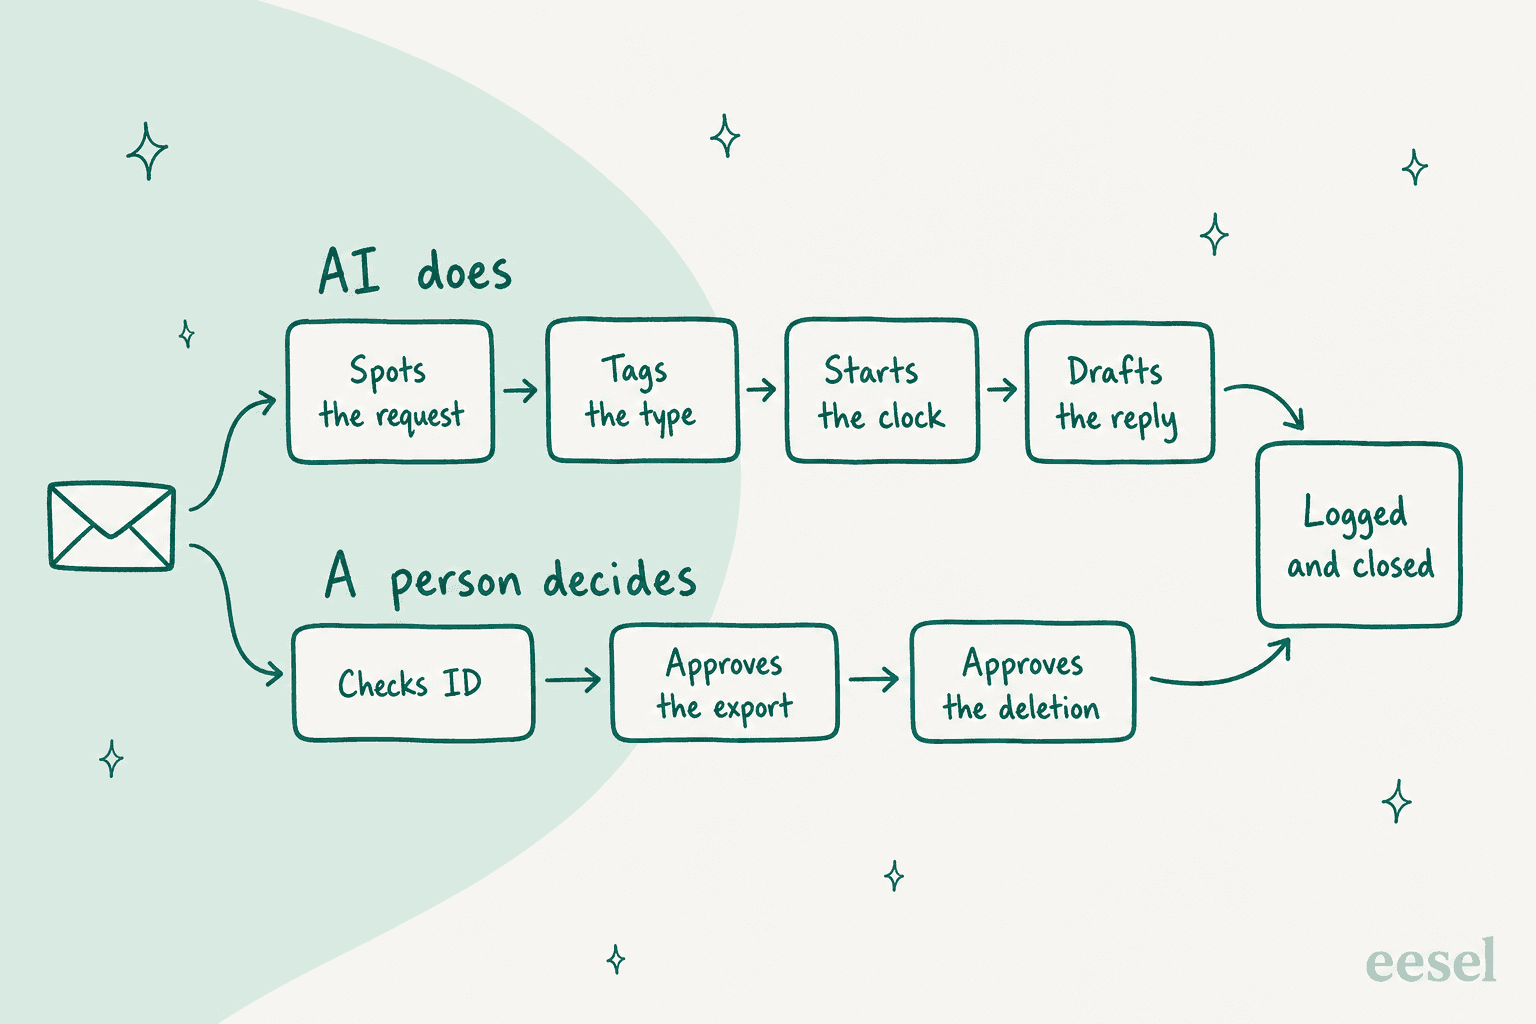
Esta é a divisão com a qual eu começaria qualquer equipe:
Entregue à IA desde o primeiro dia
- Identificar. Ler cada novo ticket e comentário e sinalizar os que perguntam sobre dados pessoais, em qualquer idioma. É a etapa em que uma regra de palavras-chave falha.
- Etiquetar o tipo. Acesso, apagamento, retificação, portabilidade ou oposição, escrito em um campo do ticket para que se possa gerar relatórios.
- Iniciar o relógio. Definir a data de recebimento e a de vencimento no momento em que o ticket chega, não quando uma pessoa chega a ele.
- Redigir. A confirmação de recebimento, o pedido de identificação, a nota de «precisamos esclarecer» e a confirmação final, tudo a partir de modelos que o responsável por privacidade aprovou uma vez.
- Reunir. Consultar a conta, listar quais sistemas guardam dados dessa pessoa e sinalizar qualquer coisa que bloqueie a exclusão, como um pedido em aberto ou uma fatura não paga.
Manter com uma pessoa
- A identidade, quando há dúvida. O regulador diz para ser razoável e proporcional e usar verificações que você já tem, como uma conta com login ativo. Uma solicitação vinda do e-mail da conta de um cliente conhecido normalmente não precisa de mais nada. Uma solicitação de um endereço novo pedindo o histórico de pedidos de outra pessoa precisa de uma pessoa.
- Aprovar a exportação. Alguém lê o arquivo antes de ele sair, porque tickets de suporte estão cheios de nomes de outras pessoas: o entregador, o colega em cópia, a pessoa de quem se reclamou.
- Aprovar a exclusão. Tratada na próxima seção, porque é a que dá errado.
Se você já tem um repasse para humanos para reembolsos, este é o mesmo padrão com uma regra mais rígida: a IA prepara, a pessoa aperta o botão.
Por que a IA não deve apagar dados de clientes por conta própria?
Porque uma exclusão não pode ser desfeita e a lei muitas vezes diz que você precisa manter parte dos dados de qualquer forma.
O guia sobre o direito ao apagamento do regulador britânico começa justamente assim: o direito não é absoluto e só se aplica em certas circunstâncias. Você pode recusar, total ou parcialmente, quando precisa dos dados para cumprir uma obrigação legal ou para estabelecer, exercer ou defender direitos em processos. Em termos de suporte, é o cliente que quer tudo apagado enquanto há um estorno em aberto, ou cujas faturas você precisa guardar por razões fiscais.
As próprias ferramentas de helpdesk são construídas sobre a mesma premissa. A redação de tickets do Zendesk é irreversível. A exclusão de perfis do Help Scout remove todas as conversas vinculadas sem desfazer. O Delete forever do Freshdesk remove os tickets e notas de um contato, e o próprio guia diz que pedidos de exclusão e exportação devem passar por um administrador que verifique se quem pede é genuíno.
Há também uma ordem. O guia do RGPD do Zendesk diz para excluir o usuário por último: primeiro limpe os dados pessoais das conversas dos tickets, porque você precisa do perfil para encontrar esses tickets. Um agente que exclui o perfil primeiro acabou de tornar o resto do trabalho mais difícil.
Então a regra que eu escreveria nas instruções de qualquer agente é curta: nunca execute uma exclusão, sempre prepare uma. Redija a lista do que remover e do que manter, sinalize os motivos e entregue a uma pessoa para aprovar.
Quais ferramentas de RGPD o seu helpdesk já tem?
Todo helpdesk importante consegue excluir um cliente. Eles diferem na redação, na ajuda de IA e no ponto por onde a solicitação entra. Verifiquei a central de ajuda de cada fornecedor:
| Helpdesk | Exclusão integrada | Redação dentro dos tickets | Ajuda de IA | Entrada de solicitações | Vale saber |
|---|---|---|---|---|---|
| Zendesk | Excluir permanentemente usuário e tickets; tickets excluídos restauráveis por 30 dias | Sim, em todos os planos Suite, irreversível | Sugestões de redação sinalizam 12 tipos de dados pessoais, no complemento pago Advanced Data Privacy and Protection | Nenhuma integrada | Agendamentos de exclusão removem tickets arquivados automaticamente |
| Freshdesk | Exclusão suave, depois Delete forever | Não encontrado na documentação do RGPD | Não consta na documentação do RGPD | Nenhuma integrada | Delete forever é um contato por vez |
| Gorgias | Excluir cliente, com seleção em massa | Não encontrado na documentação do RGPD | Não consta na documentação do RGPD | Nenhuma integrada | Não exclui dados no Shopify, no Klaviyo nem em notas internas |
| Help Scout | Excluir perfil remove todas as conversas vinculadas | Não encontrado na documentação do RGPD | Não consta na documentação do RGPD | Nenhuma integrada | Perfis com mais de 100 conversas precisam do suporte do Help Scout |
| HubSpot | Exclusão permanente, eliminada em até 30 dias | Não encontrado na documentação do RGPD | Não consta na documentação do RGPD | Sim: uma página pública de solicitações e uma fila de solicitações, em todos os planos | Uma lista de bloqueio impede que o e-mail seja adicionado de novo |
| Front | Contatos privados por conta própria; contatos compartilhados exigem um pedido ao suporte da Front | Excluir mensagens individuais | Não consta na documentação do RGPD | Nenhuma integrada | Excluir um contato compartilhado no app apenas o oculta |
«Não encontrado» significa que as páginas de ajuda do fornecedor sobre o RGPD não descrevem o recurso, não que ele não possa existir em outra parte do produto.
O Zendesk é o único dos seis com IA embutida no próprio lado do RGPD. Suas sugestões de redação destacam dados pessoais em laranja para que um agente possa redigi-los de uma só vez:
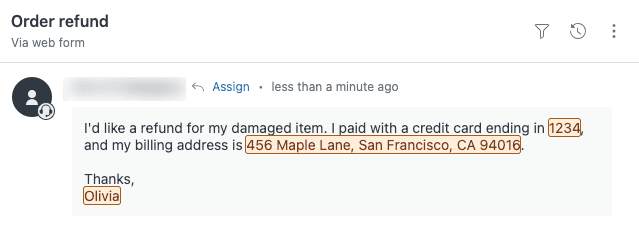
Esse recurso está no complemento Advanced Data Privacy and Protection para Suite Enterprise e superiores, então confira seu plano do Zendesk antes de planejar em torno dele. O Zendesk também observa que ele não funciona em tickets de agentes de IA.
A página de solicitações do HubSpot é a que eu copiaria em outros helpdesks. Um formulário que pergunta «excluir ou exportar?» transforma um e-mail vago em uma solicitação tipificada com um endereço verificado, exatamente a entrada que um agente de IA trata melhor. Se você usa o Freshdesk, abordo a configuração do RGPD dele separadamente. Equipes do Gorgias têm o mesmo em Gorgias e RGPD.
Como configurar a IA para solicitações do RGPD no seu helpdesk
Esta é a configuração que eu aplicaria em qualquer helpdesk, nesta ordem. As etapas 1 a 3 valem a pena já na primeira semana, mesmo que você nunca deixe a IA tocar em mais nada.
Etapa 1: escreva a regra de detecção em palavras simples
Dê ao agente exemplos de como é uma solicitação, não uma lista de palavras-chave. «Que dados vocês têm sobre mim», «excluam minha conta», «me removam de tudo», «quero uma cópia do meu histórico de pedidos», «parem de usar meus dados», em cada idioma que você oferece. Diga a ele que uma solicitação escondida em uma reclamação ainda conta, e que a solicitação de um advogado ou de um parente em nome de alguém também é uma solicitação.
Etapa 2: etiquete o tipo e defina as datas
Faça o agente escrever o tipo de solicitação em um campo do ticket e definir a data de recebimento. Depois deixe o SLA do seu helpdesk cuidar da contagem de tempo. Gerar relatórios sobre esse campo é como você saberá se recebe cinco ou cinquenta por mês, o que o guia de relatórios de suporte com IA aborda.
A smava usa exatamente esse formato em finanças reguladas. Um agente da eesel dispara a cada novo ticket e comentário, etiqueta o idioma, escolhe uma categoria de um documento de mapeamento que a equipe escreveu e a grava em dois campos do Zendesk. Ele não toca em mais nada. Em cerca de 27.000 tickets em um mês, categorizou cerca de 14.600, e apenas cerca de 1.100 foram marcados como elegíveis para resposta automática. Em uma fila regulada, a maior parte do valor está na classificação.
Etapa 3: redija a confirmação de recebimento e o pedido de identificação
Escreva os modelos uma vez com o responsável por privacidade: a confirmação de recebimento com a data de vencimento, a mensagem de «confirme que é você», a nota de esclarecimento e o aviso de prorrogação. O agente os preenche. Se a solicitação veio das redes sociais, faça-o pedir um canal privado, já que o regulador observa que as redes sociais não são uma forma segura de enviar a alguém os próprios dados.
Etapa 4: exija aprovação para toda ação irreversível
Esta é a etapa que torna o resto seguro. Na eesel, cada ação que um agente pode realizar é configurada para rodar sozinha, perguntar antes ou ficar desligada, por agente. A documentação de ações e aprovações recomenda começar supervisionado, com respostas e tudo o que for irreversível sob aprovação.
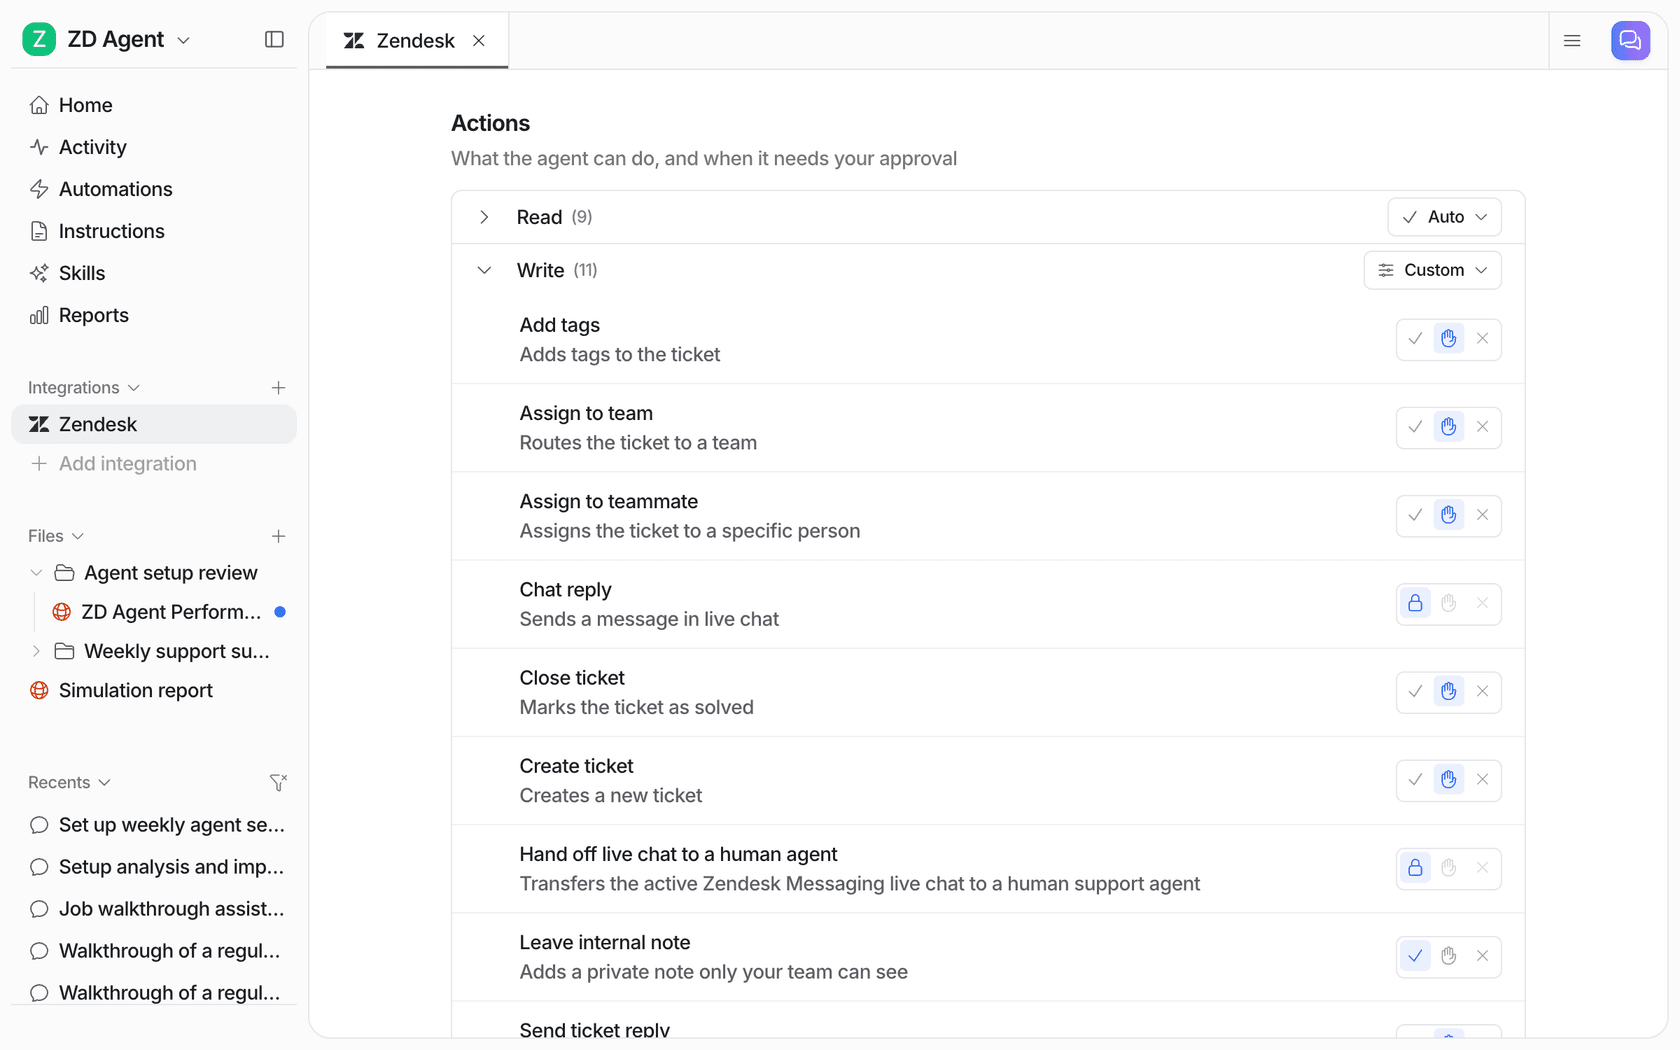
Para tickets do RGPD, eu deixaria a etiquetagem e as notas internas rodarem sozinhas, colocaria as respostas públicas sob aprovação e manteria qualquer ação de exclusão ou exportação de dados desligada ou sob aprovação. Você também pode reter um caso mesmo com a ação ligada: uma instrução como «pergunte antes de responder a qualquer coisa sobre exclusão de dados» faz o agente parar apenas nesse caso. Meu artigo sobre fluxos de aprovação trata do padrão para outros tipos de ticket.
Etapa 5: encaminhe para um responsável nomeado
Cada tipo de solicitação deve chegar a uma pessoa, não a uma caixa de grupo. Em geral, é o seu responsável por privacidade ou proteção de dados para apagamento e acesso, e as operações de suporte para retificação e cancelamentos. Um agente de IA pode encaminhar por etiqueta instantaneamente; ele não consegue consertar uma regra de encaminhamento que não leva a lugar nenhum. Se você está decidindo quem será esse responsável, o artigo sobre funções de suporte traz um modelo.
Etapa 6: mantenha o registro
Você precisará mostrar o que aconteceu se um regulador ou o cliente perguntar. O helpdesk guarda o histórico do ticket, e a ferramenta de IA deve manter seu próprio registro de cada ação. Na eesel, cada execução fica na visualização de Atividade com seu status de aprovação:

Etapa 7: teste nos seus tickets antigos do RGPD
Antes de entrar no ar, rode o agente contra as solicitações que você já tratou. Ele identificou todas, inclusive as escondidas em reclamações? Etiquetou «cancele minha inscrição» como oposição em vez de pergunta geral? Uma simulação em tickets antigos responde isso em uma tarde, e é a maneira mais barata de encontrar a solicitação que a sua regra teria perdido.
A sua ferramenta de IA faz parte da solicitação do RGPD?
Sim, e esta é a etapa que quase todo guia deixa de fora. Se o seu agente de IA aprendeu com tickets antigos, o cliente que pede para ser esquecido pode continuar no histórico de tickets armazenado e no índice de busca da ferramenta de IA depois de você excluí-lo do helpdesk.
Há duas maneiras de lidar com isso. A primeira é manter os dados pessoais fora do índice da IA desde o início. A redação de PII da eesel passa os tickets antigos por um detector antes de qualquer coisa ser armazenada ou indexada e mascara 15 categorias, incluindo nomes, e-mails, telefones, endereços, IBANs e documentos de identidade nacionais. O agente continua aprendendo como sua equipe responde; apenas nunca guarda quem perguntou. É opcional por integração, vale para tickets antigos sincronizados do seu helpdesk e não cobre tickets indexados antes de você ativá-la, então ative-a antes da primeira sincronização. A segunda é colocar o fornecedor de IA na sua lista de exclusão e confirmar por quanto tempo os backups dele mantêm os dados. O Trust Center da eesel informa que os backups criptografados expiram em até 35 dias.
Essa janela de 35 dias é normal, e o guia de apagamento do regulador a aceita: os dados podem ficar em um backup até serem sobrescritos, desde que fiquem fora de uso e você seja claro com a pessoa sobre o que vai acontecer.
O restante da verificação do fornecedor é o mesmo que você faria com qualquer fornecedor de IA para suporte:
- Um contrato de tratamento de dados. O da eesel cobre o RGPD, com Cláusulas Contratuais Padrão para transferências internacionais.
- Uma lista publicada de subprocessadores. No Trust Center, incluindo os provedores de modelos de IA.
- Sem treinar com os seus dados. A eesel não treina nem faz ajuste fino de modelos com dados de clientes.
- Onde os dados ficam. A residência de dados na UE ou nos EUA está listada em todos os planos da eesel, inclusive no gratuito.
Uma lacuna a nomear com clareza: a auditoria SOC 2 Tipo II da eesel está em andamento, com o período de observação de 1.º de outubro a 31 de dezembro de 2026 e o relatório esperado para 2027. Se o seu setor de compras precisa do relatório em mãos hoje, é uma restrição real. Meu guia de revisão de segurança explica o que pedir em vez disso.
Equipes da UE usam a eesel com esses requisitos há algum tempo. A Simployer, uma empresa nórdica de software de conformidade de RH, disse assim em seu estudo de caso:
"We needed a turnkey solution for Confluence that met our GDPR requirements and could serve different teams through dedicated Slack bots. eesel AI delivered exactly that, with EU data residency included."
Flemming Ottosen, Development Director, Simployer
Erros comuns com IA e solicitações do RGPD
Estes são os que eu vigiaria no primeiro mês:
- Deixar o agente responder «feito» antes de estar feito. Um e-mail de confirmação é uma declaração de fato. Faça o agente redigi-lo e só enviá-lo depois que a exclusão ou a exportação forem aprovadas e concluídas.
- Responder a uma solicitação de acesso com a transcrição de um chat. Uma solicitação de acesso abrange todos os sistemas, não só o histórico do ticket. O trabalho do agente é listar os sistemas; uma pessoa confirma que a lista está completa.
- Enviar a exportação para quem pediu. Uma solicitação de um endereço de e-mail novo pedindo os dados de um cliente existente é o golpe clássico de engenharia social. É exatamente quando a verificação de identidade do regulador se aplica.
- Esquecer as outras ferramentas. A Gorgias diz claramente que excluir um cliente não afeta o Shopify nem o Klaviyo. Sua lista de verificação precisa de todas as ferramentas, inclusive a de IA.
- Tratar «cancelar inscrição» como conversa fiada. É uma oposição ao tratamento. Etiquete, encaminhe e confirme que o cancelamento chegou.
Se você quer uma segunda opinião sobre onde uma implantação como essa dá errado, o artigo sobre o cronograma de implementação trata do controle de entrada no ar com mais detalhes.
Experimente a eesel para solicitações do RGPD no seu helpdesk
A eesel entra no seu helpdesk como um colega de IA para suporte. Para solicitações do RGPD, isso significa que ela lê cada novo ticket, reconhece um pedido de dados em qualquer formulação ou idioma, etiqueta o tipo, redige a confirmação de recebimento e o pedido de identificação a partir dos seus modelos e retém toda resposta ou ação que você escolher para uma pessoa aprovar. Funciona no Zendesk e nos outros helpdesks da tabela acima. No Freshdesk, a integração com o Freshdesk funciona da mesma forma.
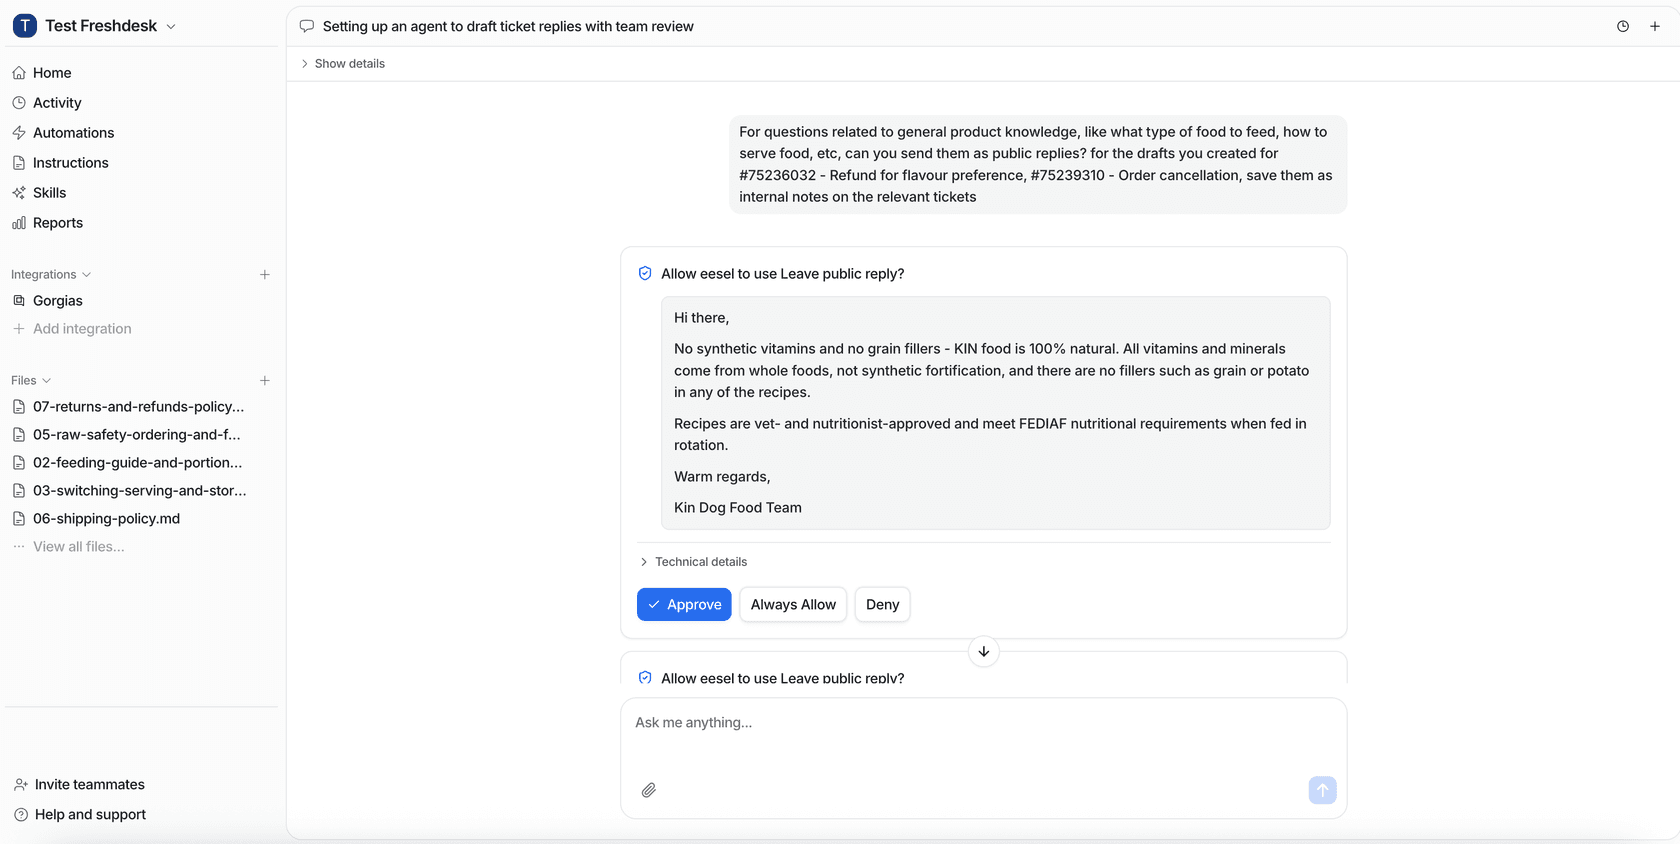
As aprovações chegam aonde sua equipe já trabalha: o painel, uma conversa do Slack ou um link na nota do helpdesk. Equipes que fazem o trabalho de privacidade pelo terminal podem listar e aprovar ações retidas com a CLI da eesel (eesel approvals), que agentes de programação como o Claude Code também conseguem operar.
As regras são texto simples que você escreve. A Swiftreg, uma revendedora britânica de placas de veículos, executa um agente da eesel no Zendesk que se refere a vendedores particulares apenas como «o vendedor» ou «o atual proprietário», nunca pelo nome, porque é isso que dizem as instruções dela. Na Dokument 24, na Dinamarca, o agente etiqueta cerca de 430 tickets por mês por produto e deixa cerca de 670 rascunhos de resposta em dinamarquês como notas internas para a equipe enviar. É esse o formato que eu usaria para solicitações do RGPD: o agente classifica e redige, as pessoas decidem.
Os planos começam grátis com 100 créditos, e um ticket do RGPD custa o mesmo 1 crédito que qualquer outro. Experimente a eesel na sua própria fila ou leia antes mais histórias de clientes.