

AIサポートエージェントには、顧客がどのみち知らされる内容への読み取りアクセス、新人に任せられる範囲だけの書き込みアクセス、そしてお金が動く操作や取り消せない操作には承認ステップを与えましょう。問題は、ヘルプデスクのトークンが粗いということです。Zendeskの単一の書き込みスコープは返信、内部ノート、完全な削除をまとめて含むため、実際の制限はアクション単位の設定にするしかありません。eeselはエージェントごとに、ヘルプデスク接続を管理者が承認した後で、各アクションをオン、都度確認、オフに設定できます。eesel CLIを使えば、コーディングエージェントがこれらの設定を変更したり保留中の承認を一覧表示したりできますが、決定するのは今も人です。
プロンプトよりもAIエージェントの権限が重要なのはなぜか?
私はeeselのインテグレーションとAPIを担当しているため、ベンダーのスコープ表を読む時間がとても長いです。繰り返し目にするパターンは、チームがエージェントの指示に1週間を使い、その認証情報には10分しか使わないことです。これは順番が逆です。指示はモデルを説得して変えさせられる依頼です。認証情報は事実です。トークンがチケットを削除できるなら、プロンプトが何を言おうとエージェントはチケットを削除できます。
あるHacker Newsの開発者は、ホスティングプラットフォームへの読み取り専用アクセスをエージェントに与えようとして、反対側からこの問題を説明しています。
"If I want an agent to read logs or inspect env vars, I have to give it a token that also allows it to modify or delete things."

サポートツールも同じ形をしています。ヘルプデスクのAPIは、信頼され、動きが遅く、説明責任を負う人間のエージェント向けに設計されました。AIエージェントは速く、疲れず、一日中知らない人と話します。だからこの記事が答える問いは「AIは安全か」よりも狭いものです。このエージェントは正確に何を読んでよいか、何をしてよいか、そしてそれぞれの境界はどこで強制されるか、という問いです。
読み取り、書き込み、ベンダーのトークンが制限できることとできないこと、段階的な付与の手順、承認、監査について取り上げます。お金のことだけが気になるなら、返金のガードレールについての記事がその一つのアクションをさらに深く掘っています。この記事はその周りのより広い地図であり、先に用語の定義を知りたければAIガードレールの基礎とも組み合わせて読めます。
AIサポートエージェントは何を読んでよいか?
読み取りは無害に感じられるため、人は広く開けてしまいます。私はこれをより興味深い半分として扱うべきだと思います。顧客対応エージェントは読んだものを何でも繰り返して言えるからです。重要な読み取りには3種類あります。
会話と顧客の記録。 チケットのスレッド、顧客自身の注文履歴、そのプラン。これが本来の仕事です。質問している顧客に限定し、顧客テーブル全体にはしないでください。
ナレッジソース。 ヘルプセンターの記事、マクロ、過去のチケット、社内文書。ここでの問いは「これを読んでよいか」ではなく「これを知らない人に言ってよいか」です。「解約をちらつかせたら20%のクレジットを提示する」と書かれた内部の運用ルールは、チームには有用でも顧客の受信箱では害になります。
ライブ照会。 注文、サブスクリプション、支払い。これらは実際の個人データを返す読み取りなので、「ただの読み取りだから」という理由で無条件に許すのではなく、専用のオン・オフ切り替えを持つべきです。
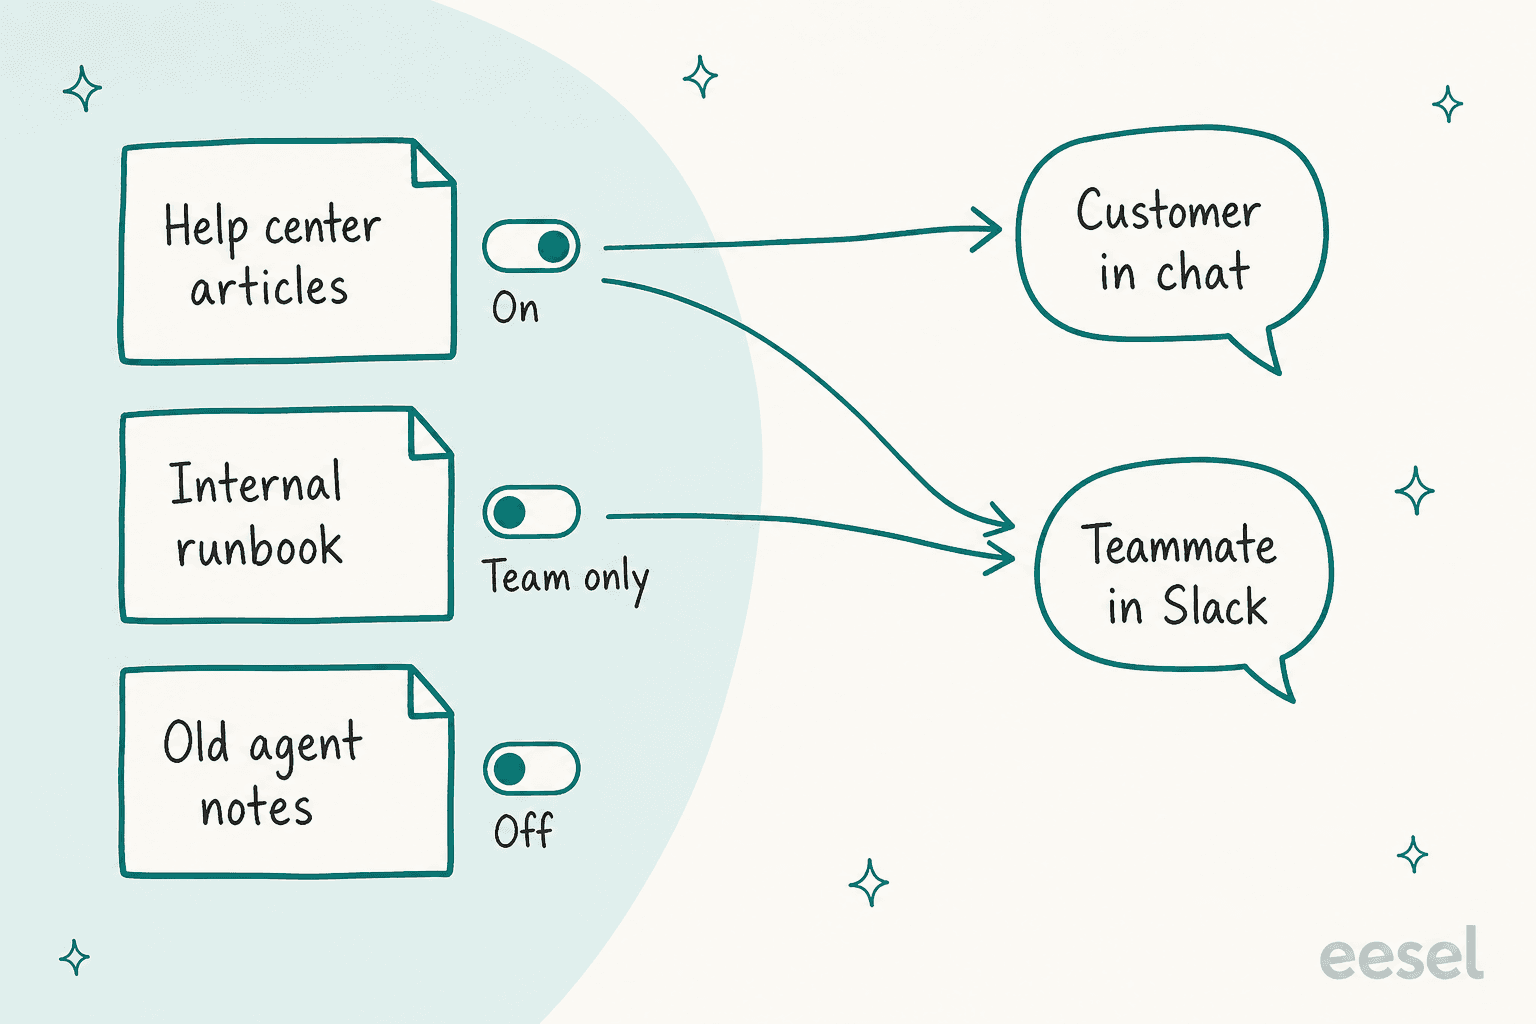
eeselはこれをエージェントごとのソース切り替えと「チームのみ」設定で処理します。インテグレーションページ上の各ソース(ヘルプセンター記事、マクロ、過去のチケット)には専用の切り替えがあり、1つをオフにすると、そのエージェントだけがそこから読めなくなり、他のエージェントは自分の設定を保ちます。ファイルはチームのみに設定でき、その場合eeselはチームの誰かが質問したときだけそれを使い、ファイルやそのリンクをチーム外の人に送ることは一切ありません。CRMデータにも同じ理屈が当てはまります。HubSpotのセットアップでは、アカウントがその権限を許可し、そのエージェント向けにオンにしていない限り、連絡先、会社、取引はエージェントに届きません。接続されていることと、CRMから回答してよいと同意したことは同じではないからです。
SamCartは公開限定ルールの明快な例です。そのエージェントは約280本のヘルプセンター記事と過去のFreshdeskチケットから回答し、公開ヘルプセンターのリンクだけを引用するよう指示されているため、古い社内資料は回答の裏付けにはなっても販売者に送られることはありません。エージェントが読む内容を整理する詳細は、私のナレッジベース監査についての記事と、AIが読めるヘルプセンターについての記事を参照してください。
読み取り側でもう一つの習慣があります。インポートする前に匿名化することです。過去のチケットにあるカード番号や住所は、そもそもナレッジソースに入れる必要がなく、PIIの匿名化がそれを先に取り除きます。eeselのセキュリティドキュメントには、データは自分のエージェントのためだけに使われ、基盤モデルの学習には決して使われないと書かれていますが、これは下限であり、ソース選びの代わりにはなりません。
何をしてよいか?
アクションはミスがコストを生む場所なので、私は元に戻すのがどれだけ難しいかで並べます。タグは戻すのが簡単です。送信済みのメールはそうではありません。返金はまったく取り消せません。
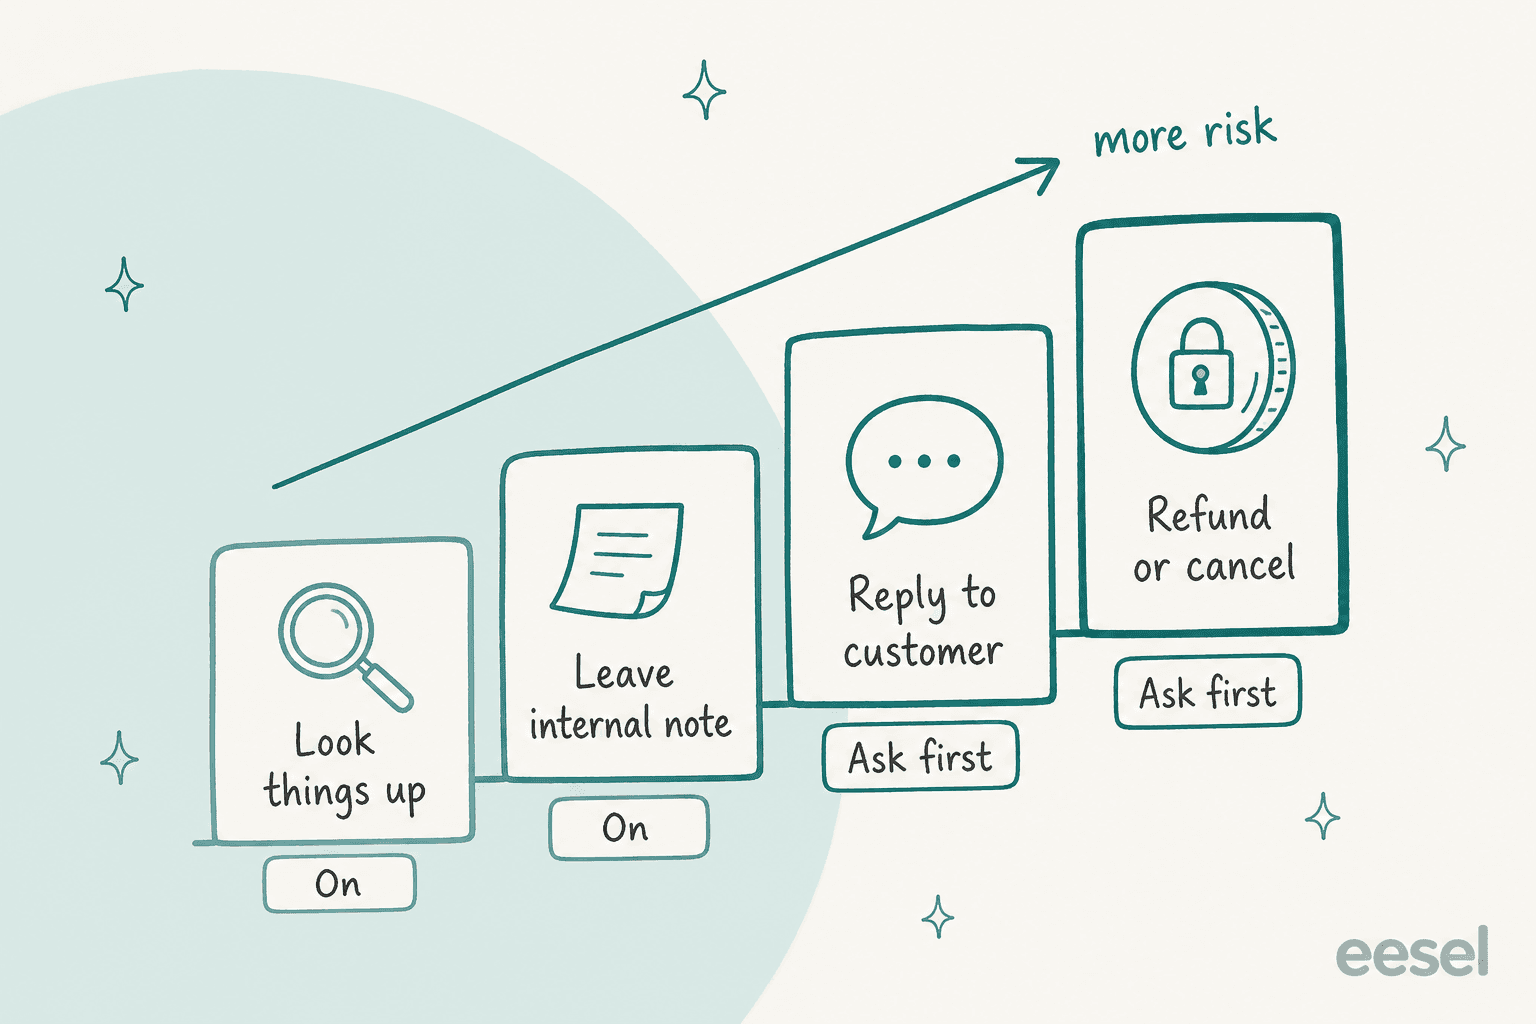
新しいエージェントに使う階段と、ボキャブラリーとしてのeeselの3つの設定は次のとおりです。eeselのアクション設定は、オン(自分で実行する)、都度確認(毎回チームメイトが承認する)、オフ(決して実行しない)です。
| アクション | 取り消せるか | 開始時の設定 | オンに変える時期 |
|---|---|---|---|
| チケット、注文、記事を調べる | はい、副作用なし | オン | 初日から |
| 内部ノートを残す | はい、チームだけが見る | オン | 初日から |
| タグの追加やチケットの割り当て | ほぼ。タグが自動化を発火させることがある | オン | そのタグでトリガーが何をするか確認済みのとき |
| 顧客に返信する | いいえ、顧客はすでに受け取っている | 都度確認 | ドラフトが安定して正しいとき |
| チケットをクローズする | 再オープンは簡単だが、ビューからは隠れる | 都度確認 | クローズのサンプルが問題なく見えるとき |
| 返金、解約、注文の変更 | いいえ | 都度確認、恒久的に | ほとんどない。先にコードで上限を設ける |
| APIに対してスクリプトを実行する | 完全にスクリプトによる | オフ | 名前のついた1つの作業だけ |
eesel自身のアドバイスもこれに合っています。新しいエージェントを監督するには、返信と取り消せないものはすべて都度確認に設定し、返金、解約、お金のかかるものはすべて承認制のままにしてください。知っておくべき点が1つあります。ほとんどのワークスペースではアクションはオンから始まり、安全チェックがリスクのある呼び出しを保留するので、「監督される」は選ぶものであってデフォルトではありません。HIPAAワークスペースには安全チェックがなく、ほとんどの書き込みアクションは都度確認から始まります。
いくつかは違う動きをします。ライブチャットのアクションは常にオンです。メッセージを承認するためにライブチャットを一時停止できる人はいないからです。エージェント自身の指示や自動化を編集するアクション、またはスクリプトを実行するアクションには「チームのみ」タグが付き、チーム外の人のためには決して実行されません。
読むよりクリックしたい場合は、下のウィジェットが同じ階段を適用します。
このアクションにはどの設定が合うか?
アクションが何をするかを選んでください。設定はeeselのオン、都度確認、オフを使います。
ヘルプデスクのトークンやロールは実際どこまで制限できるか?
期待するほどではなく、これがセットアップの仕方を変える部分です。ほとんどのヘルプデスクは3つのレバーを与えます。ユーザーロール、APIトークンまたはOAuthスコープ、そして場合によってはリソース単位の権限です。これらは1つの仕事をするインテグレーション向けに作られており、広く読んで狭く書く必要があるエージェント向けではありません。
ベンダー自身のドキュメントが述べている内容は次のとおりです。
| プラットフォーム | 認証情報 | どれくらい細かいか | 落とし穴 |
|---|---|---|---|
| Zendesk | tickets:read、tickets:writeのようなスコープを持つOAuth | リソース単位で読み取りか書き込み | tickets:writeはチケットの完全削除も含む |
| Freshdesk | エージェントのAPIキー | そのエージェントのロールを継承する | Freshworks MCPはキーのロールが許す以上のものを一切付与しない |
| Gorgias | 読み取りと書き込みのスコープを持つOAuth | リソース単位(チケット、顧客、マクロ、ルール、ユーザー) | 古いwrite:allは廃止予定で、ticketsはメッセージ、タグ、担当者をまとめて含む |
| HubSpot | プライベートアプリトークン | アプリごとに選んだスコープ | スーパー管理者が作成する。作成者が削除されると一部の呼び出しが失敗する |
| Front | APIトークン | 機能、ネームスペース、その後に読み取り・書き込み・削除・送信 | 会社レベルで管理者限定、値は1回しか表示されない |
| Shopify | アクセススコープ | read_ordersまたはwrite_orders | write_ordersには読み取りが含まれ、read_all_ordersを追加しない限り直近60日分に限られる |
| Stripe | 制限付きキー | リソースごとにNone、Read、Writeのいずれか | WriteはReadを含むため、その間に段階はない |
3つの教訓が浮かびます。
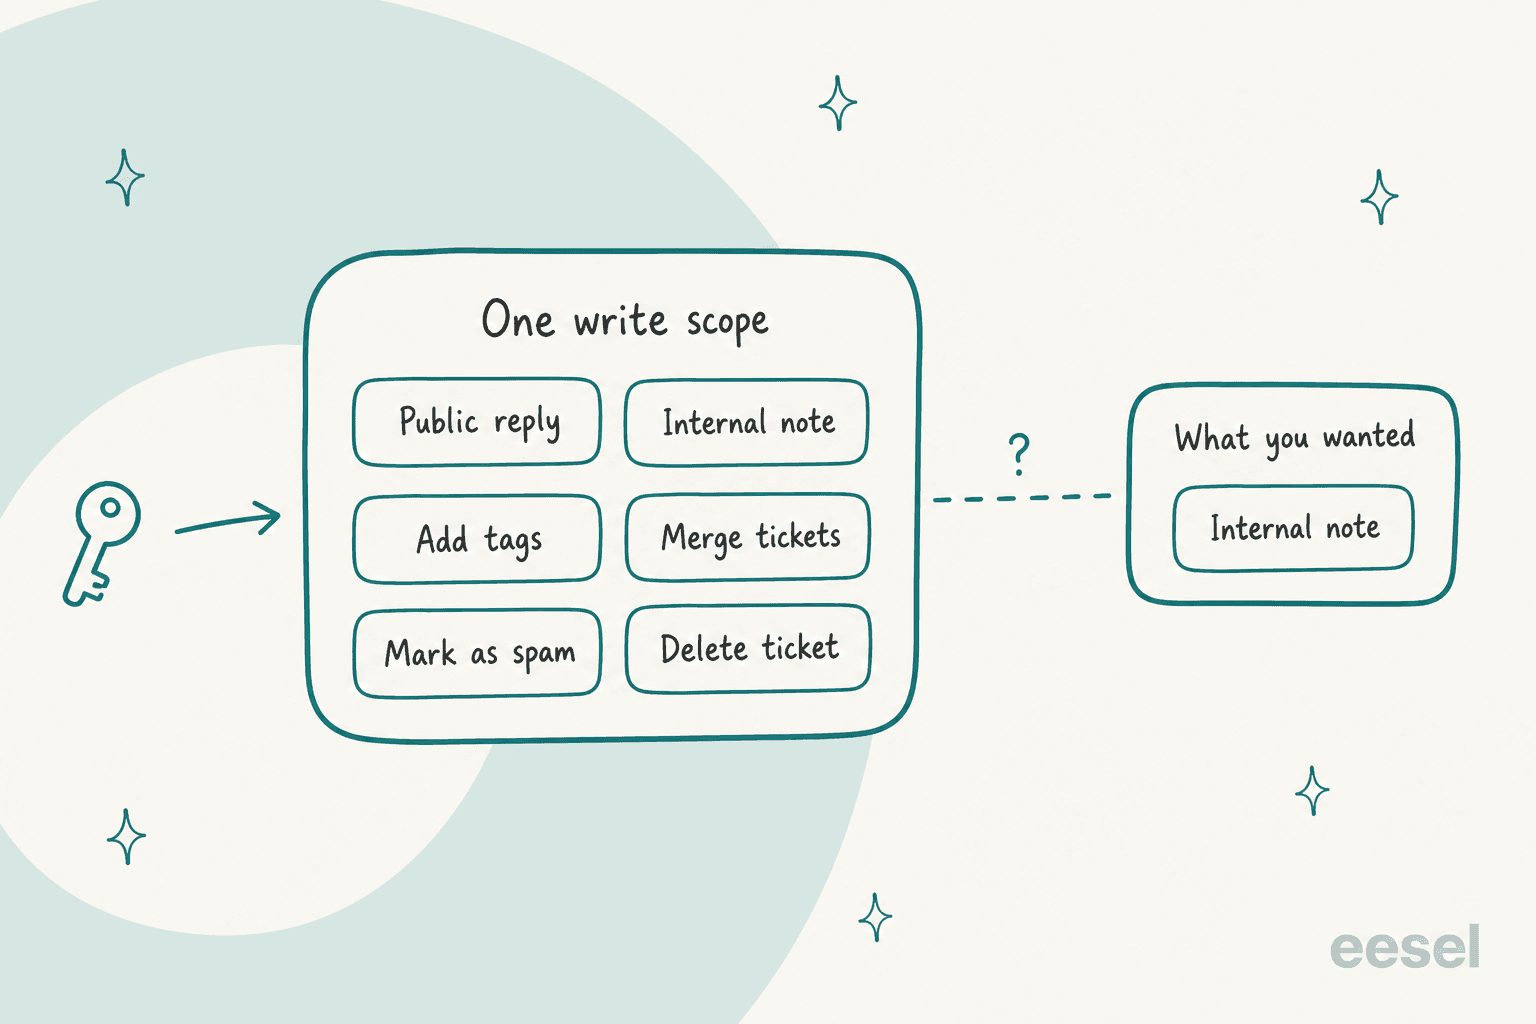
スコープは「ノート」と「返信」をほとんど区別しない。 Zendeskでは、コメントはpublicフラグを持ちます。公開コメントならtrue、内部ノートならfalseです。どちらも同じチケット書き込み呼び出しを通ります。tickets:writeを持つトークンはどちらもできるため、「非公開でドラフトする」と「顧客にメールする」の境界線は、トークンの属性ではなくエージェント側のアクション設定です。
認証情報が身元を運ぶ。 Freshdeskのキーはそのエージェントのロールを継承し、Zendeskの返信は接続を承認した人として投稿されます。だから個人のログインを借りるのではなく、その仕事向けに作られたロールを持つ専用のシートやサービスユーザーをエージェントに与えてください。上のHubSpotの注記はその理由です。プライベートアプリを作った人が削除されると、それに依存していた呼び出しが失敗することがあります。
Frontはコピーする価値のある例外です。 書き込みと送信を分けています。メッセージの作成と送信には別のSend権限が必要で、過去のメッセージのインポートにはWriteだけが必要です。それがすべてのヘルプデスクが提供すべき権限の形です。ヘルプデスクがそうしていない場合は、その分離を自分で作ることになります。
eesel向けのStripeのセットアップガイドは、その限界をはっきり述べています。StripeにはWriteとReadの間に設定がないため、CustomersへのWriteはキーに顧客の削除も許してしまいます。エージェントが顧客を調べるだけでよいなら、CustomersをReadに設定してください。Stripe自身も、制限付きキーがAIエージェントに推奨されていると述べています。制限付きキーは、万一キーが流出した場合の被害を限定するからです。
各プラットフォームでより深いロール設計については、私のガイドがさらに詳しく解説しています。
AIサポートエージェントにステップごとにアクセスを与えるには?
どのヘルプデスクでも私が従う順序は次のとおりです。最初のエージェントには約30分かかります。
- 仕事を1文で書く。 「メールチケットの配送に関する質問に最初の返信を作成する」。付与する権限はすべてこの文に遡れるべきです。遡れない権限は削除の候補です。
- 専用のアイデンティティを作る。 共有の管理者ログインではなく、エージェント用に名前付きのシート、サービスユーザー、またはアプリ承認を用意します。これにより、そのアクションが誰によるものか特定でき、人に触れずにアクセスを取り消せます。
- ベンダーが提供する最も狭い認証情報の種類を選ぶ。 スコープ付きOAuthはAPIキーより優れています。制限付きキーはシークレットキーより優れています。カスタムロールは組み込みの管理者ロールより優れています。上の表を使ってください。
- 承認の前に何をインポートするか選ぶ。 eeselのZendeskフル接続では、Zendeskでの承認の前に「何をインポートするか選ぶ」ステップがあります。ヘルプセンター、マクロ、過去のチケットのチェックを外せば、eeselはそのソースを一切ダウンロードしません。許可をクリックする前に、アプリが読んで実行できる内容としてZendeskが表示するリストを確認してください。
- ある場合はクイックスタートから始める。 eeselのZendeskクイックスタートはログインなしで公開ヘルプセンターだけを読みます。チケット、マクロ、トリガー、アクションがなく、回答の質をテストするのに適した場所です。
- アクションを階段に合わせて設定する。 ノートはオン、返信は都度確認、お金は都度確認、スクリプトはオフです。ターミナルを使えば、1つのアクションの設定はコマンド1つ、
eesel integrations <app> actions set <key> --access ask-firstで済みます。 - 有効にする前に承認の届け先を決める。 eeselエージェントはアプリ内のみから始まるため、保留中のアクションはダッシュボードで待ち、誰にも何も送られません。エージェントの設定でメールかSlackを選び、誰が受け取るか決めてください。
- 自動化の接続は最後に。 接続するだけではエージェントは起動しません。トリガーに加えて、どのチケットを処理するかの指示が必要で、チャネルで絞り込むこともできます。
- 過去のチケットでテストし、その後小さなライブの一部で試す。 シミュレーションテストとサポートエージェントのテストについての私のガイドにやり方を示しています。
ここでの管理者承認は摩擦ではなく機能です。eeselのZendesk、Gorgias、Shopifyの各接続は、それぞれベンダー自身の画面で正しい権限を持つ人による承認が必要です。Zendesk管理者、Gorgias管理者、ストアオーナー、またはアプリ権限を持つスタッフです。HubSpotで承認する人にはApp Marketplace Access権限が必要で、スーパー管理者にはデフォルトで付与されています。エージェントは接続を求めることができますが、それを許可するのは権限を持つ人間です。
リスクのあるアクションはどう承認されるべきか?
承認は一時停止なので、そのように設計してください。都度確認に設定されたeeselのアクションが来ると、エージェントは止まり、やりたいことを保存して待ちます。承認する人は正確なアクションとその詳細(返信の文面、返金額、タグ)を見て、承認または拒否を選びます。
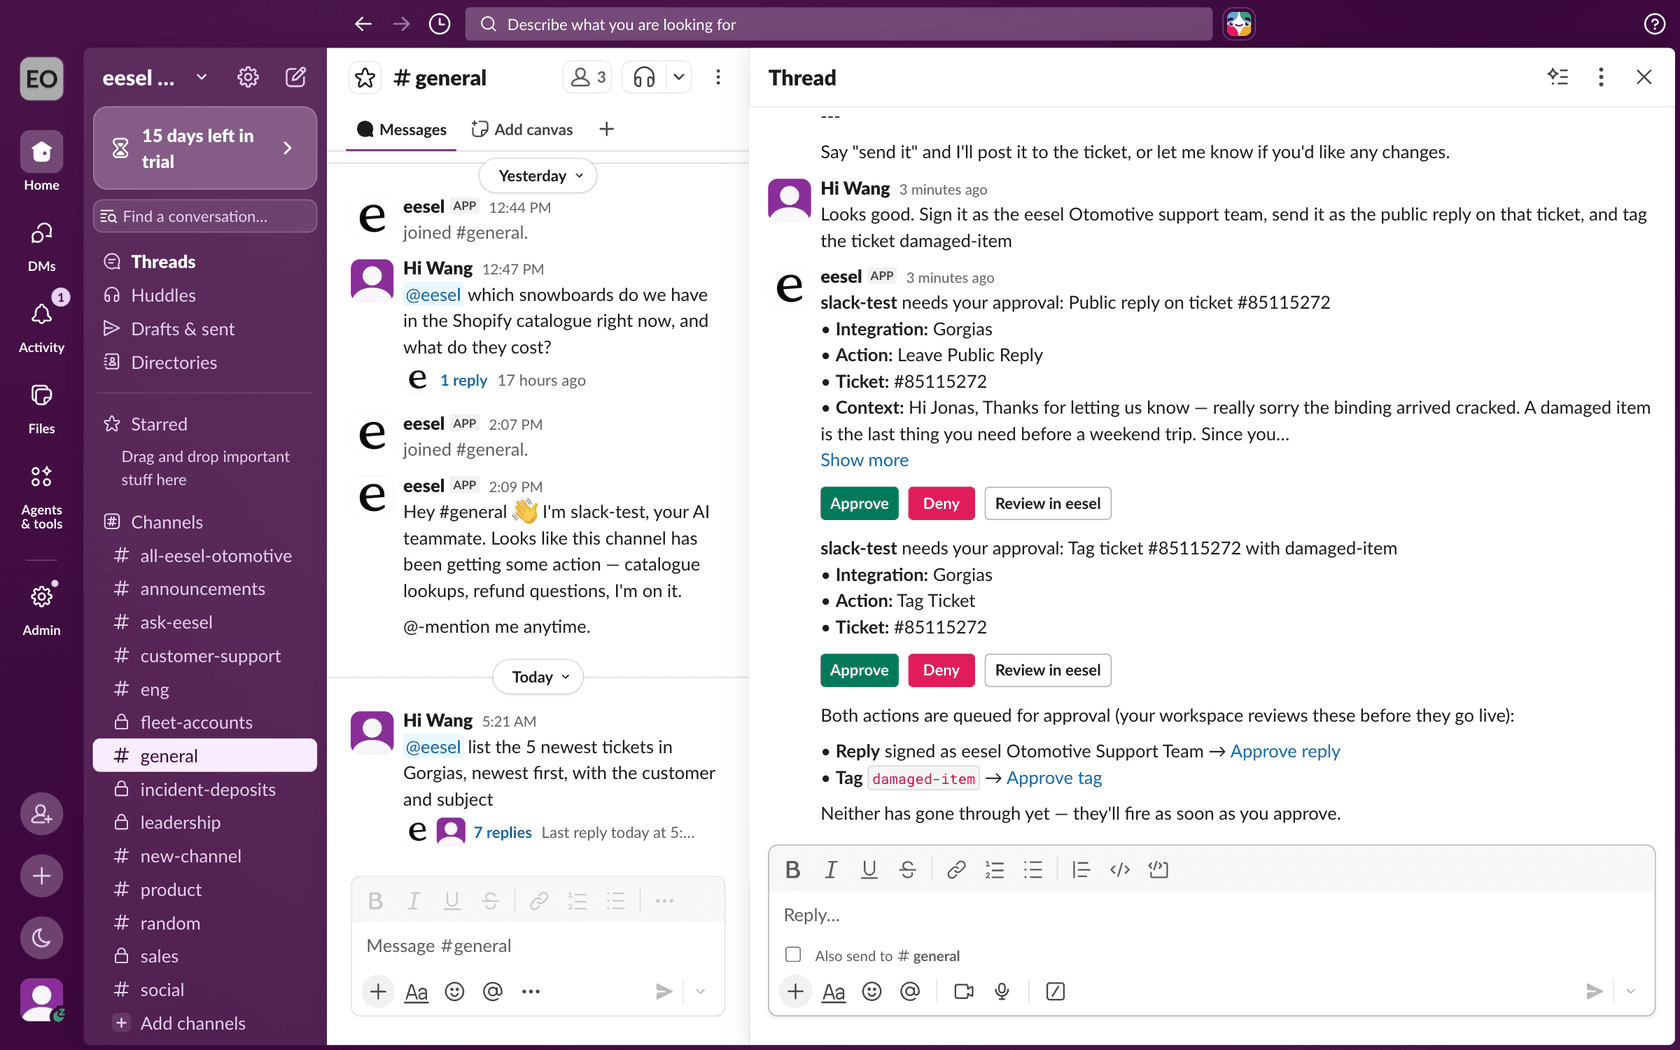
これを信頼できるものにしているのはその周りのルールであり、評価するどのツールでも確認する価値があります。
- 誰が決めるか。 eeselでは、所有者とEditorだけが承認できます。Viewerは承認を見られますが決定はできません。Slackでは、クリックした人がプロフィールのメールでワークスペースのEditorと照合され、メールが一致しないとクリックは何もしません。
- どこに届くか。 ダッシュボード、Slack、メール、またはターミナルです。保留中のアクションは、それが来たヘルプデスクのチケットには表示されないため、チケットだけを見ているチームには何も見えません。これが上のステップ7が重要な理由です。
- 沈黙した場合に何が起きるか。 アクションは72時間保留のままで失効し、タイムアウト後に自動で実行されることは一切ありません。
- 部分的な承認。 アクションをオンのままにして、返金に関することなど特定のケースを保留するようエージェントの指示で頼むこともできます。
同じルールがコーディングエージェントにも適用されます。CLIとMCPのリクエストはワークスペースのロールとアクション承認のルールを保持し、MCPトークンは発行された時点でのあなたのロールを運び、eeselのドキュメントは、ユーザーが明示的に決定権を与えていない限り、コーディングエージェントは承認の判断を権限を持つ人に委ねなければならないと述べています。これが正しいデフォルトです。許可を求めるエージェントが、それを与える側であってはなりません。
引き継ぎについても同じ考え方が当てはまります。どの話題がエージェントを完全に回避するかを事前に決めてください。AIの引き継ぎのベストプラクティスとhuman-in-the-loopについての私のノートがこれを扱っており、プロンプトインジェクションについても同様です。これが、顧客のメッセージがアクションの鍵を開けるものであってはならない理由です。
エージェントが何をしたかをどう監査するか?
2つの記録は1つより優れています。エージェント自身のログはなぜ行動したかを教えます。ヘルプデスクのログは実際に何が変わったかを教えます。
eeselでは、Activityページにエージェントが処理した各チケット、検索した内容、取ったアクション、誰がそれを承認したか、その理由が一覧表示され、eesel activityはターミナルから同じ内容を出力します。スキップされたチケットは理由付きで一覧表示されます。ヘルプデスク側は2つ目の記録です。Freshworksは、MCPのアクションはAPIやUIの操作と同様に記録されると述べ、アクティビティ履歴に表示されます。自分のプラットフォームの同等の機能も確認してください。Zendeskの監査ログとGorgiasの監査ログについてもまとめています。
そして実際に見てください。私なら毎週サンプルを読みます。承認された5件、拒否された5件、承認なしで実行された5件です。AIサポートの会話を確認する方法についての私のガイドに、そのまま使えるルーティンがあります。拒否のパターンも1つの信号です。同じアクションが3回拒否されるなら、指示か設定のどちらかが間違っています。
実際のヘルプデスクではどう見えるか?
公開されている3社のeeselの顧客が、この階段の異なる段を示しています。
STIL ClassicsはGorgiasとShopifyでeeselを運用し、そのエージェントは書き込み側で意図的に狭く設定されています。まずShopifyで注文を調べ、それから内部ノートとしてドラフトを残します。公開された顧客事例によれば、チームはすべての返金を処理し、ドラフトを編集して送信し、eeselは一度も送信せず注文を変更することもありません。これは意図的に保たれた階段の最初の段です。広く読み、ノートだけを書く。
smavaはもう1つの原則、エージェント1つにつき仕事1つを示しています。2つのブランドが共有する1つのZendeskでは、分類エージェントは言語にタグを付け、チケットのフィールドを確認し、カテゴリーを書くだけで、他には何も触れません。別のドラフト作成エージェントの唯一の出力は、承認と拒否のボタン付きのドラフトです。ある1か月でeeselはそこで約27,000件のチケットを処理し、人を待つエージェントはそのうち約12,200件で動作しました。権限をエージェントごとに分けるほうが、チケットごとにエージェント1つを制限しようとするより安く済みます。
SamCartは状況による権限を使っています。そのFreshdeskエージェントは誰も担当者が付いていない間だけ返信し、チームメイトがチケットを引き取った時点で控え、販売者が人を求めたときはチケットに引き継ぎ用のタグを付けます。公開ヘルプセンターの記事だけを引用することもしています。
3社とも共通してやらなかったことに注目してください。誰もエージェントに管理者権限を与えて「ちゃんとやれ」とは言いませんでした。
eeselを試す
eeselは、この記事が説明するとおりに動くAIヘルプデスクのチームメイトです。人がヘルプデスク接続を承認し、すべてのアクションはエージェントごとにオン、都度確認、オフになり、リスクのある呼び出しはダッシュボード、Slack、メール、ターミナルで承認する人を待ちます。Zendesk、Freshdesk、Gorgias、HubSpot、Frontを使っているなら、内部ノートから始め、最初のバッチを確認し、そこから広げてください。Shopifyのストアも注文の照会と返金で同じコントロールを得られます。ヘルプデスクの接続には、今も管理者アクセスを持つ誰かの承認が必要で、アップロードされたナレッジは顧客に触れる前にテストすべきです。
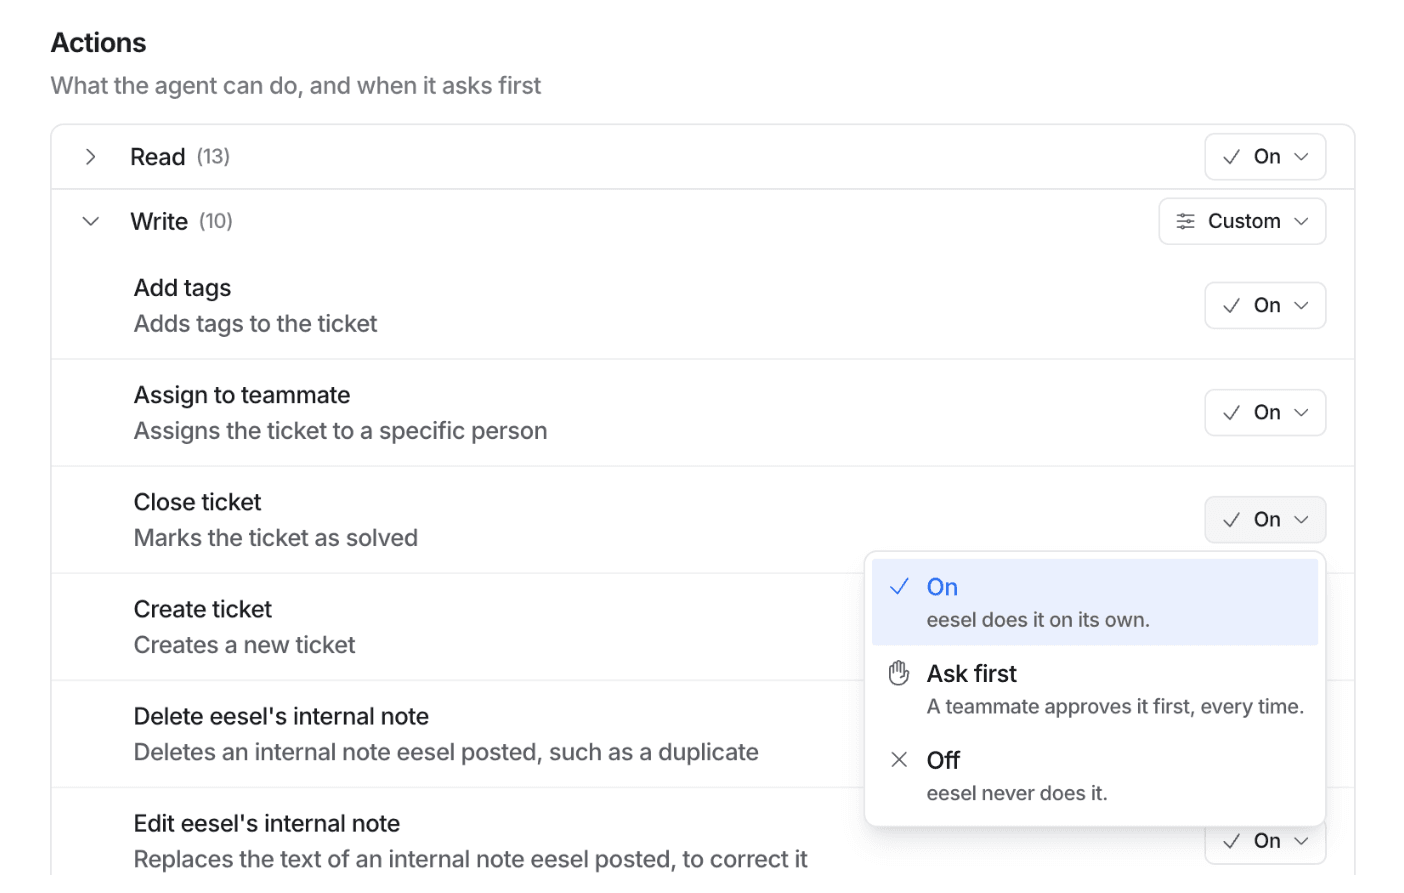
eeselを試すなら、初日にすべての書き込みアクションを都度確認に設定してください。実行する前に、それが何をしたいのかが見えるようになります。