

Gib einem KI-Support-Agenten Lesezugriff auf das, was ein Kunde ohnehin schon erfahren könnte, Schreibzugriff nur auf Aktionen, die du einer neuen Aushilfe zutrauen würdest, und einen Freigabeschritt für alles, was Geld bewegt oder nicht rückgängig zu machen ist. Der Haken: Helpdesk-Tokens sind grob geschnitten. Zendesks einziger Schreib-Scope deckt Antworten, interne Notizen und endgültiges Löschen gleichermaßen ab, also muss die eigentliche Grenze eine Einstellung pro Aktion sein. eesel stellt jede Aktion auf Ein, Nachfragen zuerst oder Aus, pro Agent, nachdem ein Admin die Helpdesk-Verbindung freigegeben hat. Mit der eesel CLI kann ein Coding-Agent diese Einstellungen ändern und ausstehende Freigaben auflisten, aber eine Person entscheidet weiterhin darüber.
Warum zählen KI-Agent-Berechtigungen mehr als der Prompt?
Ich arbeite an eesels Integrationen und APIs, also lese ich viel in den Scope-Tabellen der Anbieter. Das Muster, das ich immer wieder sehe: Teams verbringen eine Woche mit den Anweisungen des Agenten und zehn Minuten mit seinen Zugangsdaten. Das ist falsch herum. Eine Anweisung ist eine Bitte, von der sich das Modell abbringen lässt. Eine Zugangsdatenberechtigung ist eine Tatsache: Wenn der Token Tickets löschen kann, kann der Agent Tickets löschen, was im Prompt auch stehen mag.
Ein Entwickler beschrieb das Problem auf Hacker News von der anderen Seite, beim Versuch, einem Agenten Nur-Lese-Zugriff auf eine Hosting-Plattform zu geben:
"If I want an agent to read logs or inspect env vars, I have to give it a token that also allows it to modify or delete things."

Support-Tools haben die gleiche Form. Die Helpdesk-API wurde für einen menschlichen Agenten entworfen, der vertrauenswürdig, langsam und rechenschaftspflichtig ist. Ein KI-Agent ist schnell, unermüdlich und spricht den ganzen Tag mit Fremden. Die Frage, die dieser Leitfaden beantwortet, ist also enger als „Ist KI sicher". Sie lautet: Was genau sollte dieser Agent lesen dürfen, was sollte er tun dürfen, und wo wird jede dieser Grenzen erzwungen?
Ich gehe auf Lesen, Schreiben, was Anbieter-Tokens einschränken können und was nicht, einen Schritt-für-Schritt-Grant, Freigaben und Audits ein. Wenn es dir nur um Geld geht, geht mein Leitfaden zu Leitplanken für Rückerstattungen tiefer auf genau diese eine Aktion ein. Dieser Beitrag ist die größere Karte rundherum, und er passt zu den Grundlagen in KI-Leitplanken, falls du zuerst den Begriff erklärt haben willst.
Was sollte ein KI-Support-Agent lesen dürfen?
Lesen fühlt sich harmlos an, deshalb öffnen Leute es weit. Ich würde es als die interessantere Hälfte behandeln, denn ein kundenseitiger Agent kann wiederholen, was auch immer er liest. Drei Arten von Lesen zählen.
Das Gespräch und der Kundendatensatz. Der Ticket-Thread, die eigene Bestellhistorie des Kunden, sein Plan. Das ist der Job. Beschränke ihn auf den Kunden, der gerade fragt, nicht auf die ganze Kundentabelle.
Wissensquellen. Help-Center-Artikel, Makros, vergangene Tickets, interne Dokumente. Hier ist die Frage nicht „Darf er das lesen", sondern „Darf er das einem Fremden sagen". Eine Anleitung, die sagt „Biete 20 % Gutschrift an, wenn sie mit Kündigung drohen", ist für dein Team nützlich und im Posteingang eines Kunden schädlich.
Live-Abfragen. Bestellungen, Abos, Zahlungen. Das sind Lesevorgänge, die echte persönliche Daten zurückgeben, also verdienen sie ihren eigenen An-/Aus-Schalter, nicht einen Freifahrtschein, weil sie „nur lesen".
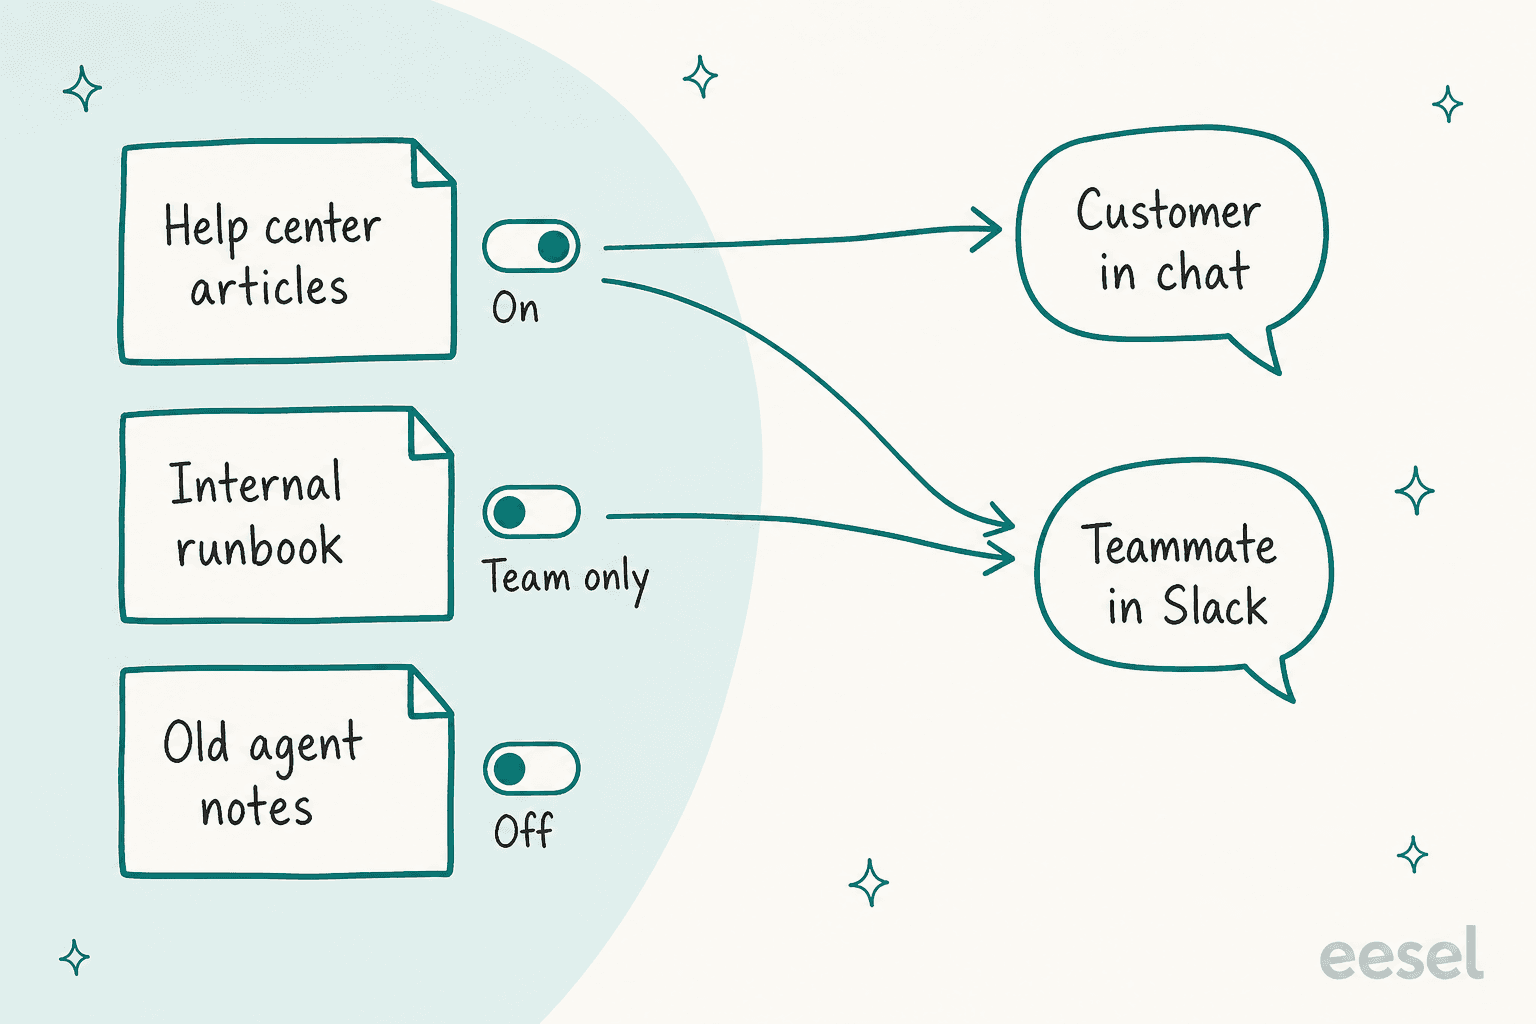
eesel regelt das über Quellen-Schalter pro Agent und eine Einstellung „Nur Team". Jede Quelle auf einer Integrationsseite (Help-Center-Artikel, Makros, vergangene Tickets) hat ihren eigenen Schalter, und eine Quelle auszuschalten hindert diesen Agenten daran, von dort zu lesen, während deine anderen Agenten ihre eigene Einstellung behalten. Dateien können auf Nur Team gestellt werden, was bedeutet, dass eesel sie nur nutzt, wenn jemand aus deinem Team fragt, und die Datei oder einen Link dazu nie an Personen außerhalb deines Teams schickt. Die gleiche Logik gilt für CRM-Daten: Im HubSpot-Setup erreichen Kontakte, Firmen und Deals einen Agenten nur, wenn der Account diese Berechtigungen vergeben hat und du sie für diesen Agenten eingeschaltet hast, denn verbunden zu sein ist nicht dasselbe wie zuzustimmen, dass er aus deinem CRM antworten darf.
SamCart ist ein klares Beispiel für die Nur-öffentlich-Regel. Seine Agenten antworten aus rund 280 Help-Center-Artikeln plus vergangenen Freshdesk-Tickets, und ihnen wird gesagt, nur öffentliche Help-Center-Links zu zitieren, sodass älteres internes Material eine Antwort mitprägen kann, ohne an einen Verkäufer gesendet zu werden. Mehr zum Aufräumen dessen, was ein Agent liest, in meinem Leitfaden zum Knowledge-Base-Audit und dem Beitrag zu einem für KI lesbaren Help Center.
Noch eine Gewohnheit auf der Leseseite: Redigiere, bevor du importierst. Kartennummern und Adressen in alten Tickets müssen gar nicht erst in einer Wissensquelle landen, und PII-Redaktion entfernt sie zuerst. eesels Sicherheitsdokumentation sagt, Daten werden nur für deinen eigenen Agenten genutzt und nie zum Training der zugrunde liegenden Modelle, was eine Untergrenze ist, kein Ersatz für die Auswahl der Quellen.
Was sollte er tun dürfen?
Aktionen sind der Ort, an dem Fehler etwas kosten, also sortiere ich sie danach, wie schwer sie rückgängig zu machen sind. Ein Tag ist trivial umzukehren. Eine gesendete E-Mail nicht. Eine Rückerstattung lässt sich gar nicht zurückholen.
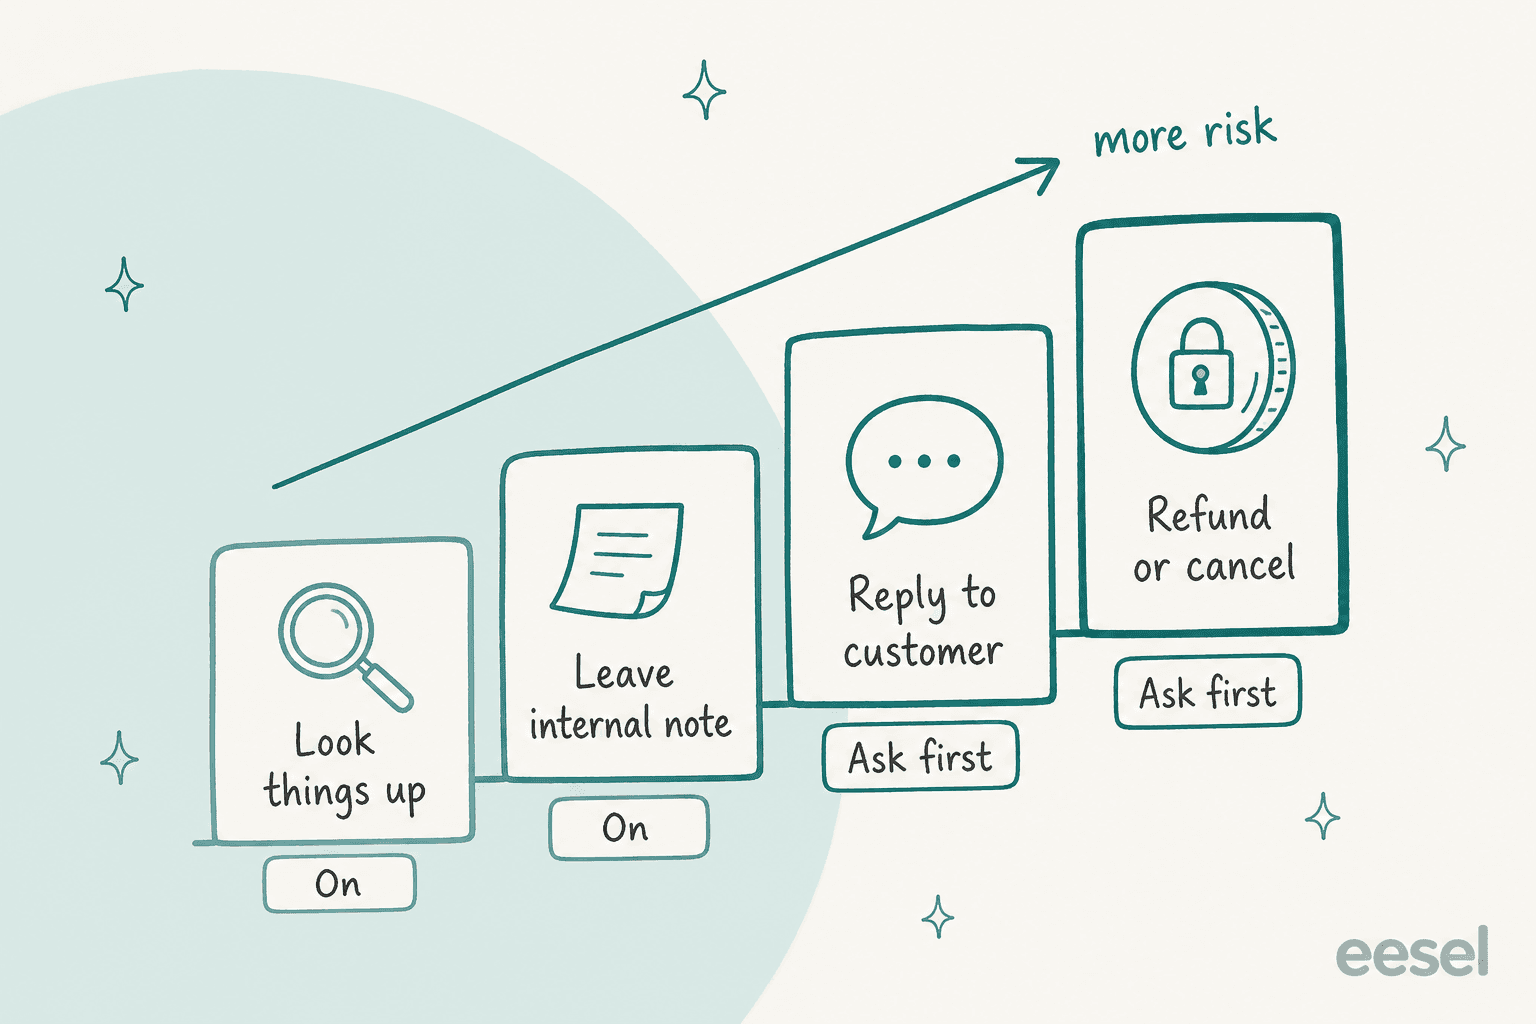
Hier ist die Leiter, die ich für einen neuen Agenten nutzen würde, mit eesels drei Einstellungen als Vokabular. eesels Aktionseinstellungen sind Ein (er handelt selbstständig), Nachfragen zuerst (ein Teammitglied gibt jedes Mal frei) und Aus (er macht es nie).
| Aktion | Rückgängig? | Start-Einstellung | Auf Ein stellen, wenn |
|---|---|---|---|
| Ein Ticket, eine Bestellung oder einen Artikel nachschlagen | Ja, keine Nebenwirkungen | Ein | Am ersten Tag |
| Eine interne Notiz hinterlassen | Ja, nur dein Team sieht sie | Ein | Am ersten Tag |
| Einen Tag hinzufügen oder ein Ticket zuweisen | Meistens. Tags können Automatisierungen auslösen | Ein | Du hast geprüft, was deine Trigger mit diesem Tag machen |
| Dem Kunden antworten | Nein, der Kunde hat es bereits | Nachfragen zuerst | Entwürfe stimmen zuverlässig |
| Ein Ticket schließen | Lässt sich leicht wieder öffnen, verschwindet aber aus der Ansicht | Nachfragen zuerst | Eine Stichprobe geschlossener Tickets sieht gut aus |
| Rückerstattung, Kündigung oder Bestellungsänderung | Nein | Nachfragen zuerst, dauerhaft | Selten. Begrenze es zuerst im Code |
| Skripte gegen eine API ausführen | Kommt ganz auf das Skript an | Aus | Nur für einen genannten Job |
eesels eigener Rat passt dazu: Um einen neuen Agenten zu überwachen, stelle Antworten und alles Unumkehrbare auf Nachfragen zuerst, und halte Rückerstattungen, Kündigungen und alles, was Geld kostet, weiter unter Freigabe. Ein Detail, das man kennen sollte: In den meisten Workspaces starten Aktionen auf Ein, wobei ein Sicherheitscheck riskante Aufrufe zurückhält, also ist „überwacht" etwas, das du wählst, nicht der Standard. In einem HIPAA-Workspace gibt es keinen Sicherheitscheck, und die meisten Schreibaktionen starten auf Nachfragen zuerst.
Ein paar Dinge verhalten sich anders. Live-Chat-Aktionen stehen immer auf Ein, weil niemand einen Live-Chat pausieren kann, um eine Antwort freizugeben. Aktionen, die die eigenen Anweisungen oder Automatisierungen des Agenten bearbeiten, oder Skripte ausführen, tragen ein Nur-Team-Tag und laufen nie für jemanden außerhalb deines Teams.
Wenn du lieber klickst als liest, wendet das Widget unten dieselbe Leiter an.
Welche Einstellung sollte diese Aktion bekommen?
Wähle, was die Aktion macht. Die Einstellung nutzt eesels Ein, Nachfragen zuerst und Aus.
Wie stark kann ein Helpdesk-Token oder eine Rolle wirklich einschränken?
Weniger, als du hoffen würdest, und das ist der Teil, der ändert, wie ich das aufsetzen würde. Die meisten Helpdesks geben dir drei Hebel: eine Nutzerrolle, einen API-Token oder OAuth-Scope, und manchmal eine Berechtigung pro Ressource. Sie sind für Integrationen gebaut, die einen Job erledigen, nicht für einen Agenten, der breit lesen und eng schreiben muss.
Hier steht, was die eigene Dokumentation der Anbieter sagt.
| Plattform | Zugangsdaten | Wie granular | Der Haken |
|---|---|---|---|
| Zendesk | OAuth mit Scopes wie tickets:read, tickets:write | Pro Ressource, lesen oder schreiben | tickets:write deckt auch das endgültige Löschen von Tickets ab |
| Freshdesk | API-Key eines Agenten | Erbt die Rolle dieses Agenten | Freshworks MCP gewährt nichts über das hinaus, was die Rolle des Keys erlaubt |
| Gorgias | OAuth mit Lese- und Schreib-Scopes | Pro Ressource (Tickets, Kunden, Makros, Regeln, Nutzer) | Das ältere write:all ist veraltet, und tickets bündelt Nachrichten, Tags und Zuweisungen |
| HubSpot | Private-App-Token | Scopes pro App gewählt | Von einem Super-Admin erstellt. Wird die erstellende Person entfernt, schlagen manche Aufrufe fehl |
| Front | API-Token | Features, Namespaces, dann lesen, schreiben, löschen, senden | Auf Firmenebene, nur für Admins, und der Wert wird nur einmal angezeigt |
| Shopify | Zugriffs-Scopes | read_orders oder write_orders | write_orders schließt Lesen ein und deckt die letzten 60 Tage ab, außer du fügst read_all_orders hinzu |
| Stripe | Eingeschränkter Key | Keiner, Lesen oder Schreiben pro Ressource | Schreiben schließt Lesen ein, es gibt also keine Stufe dazwischen |
Drei Lektionen stechen heraus.
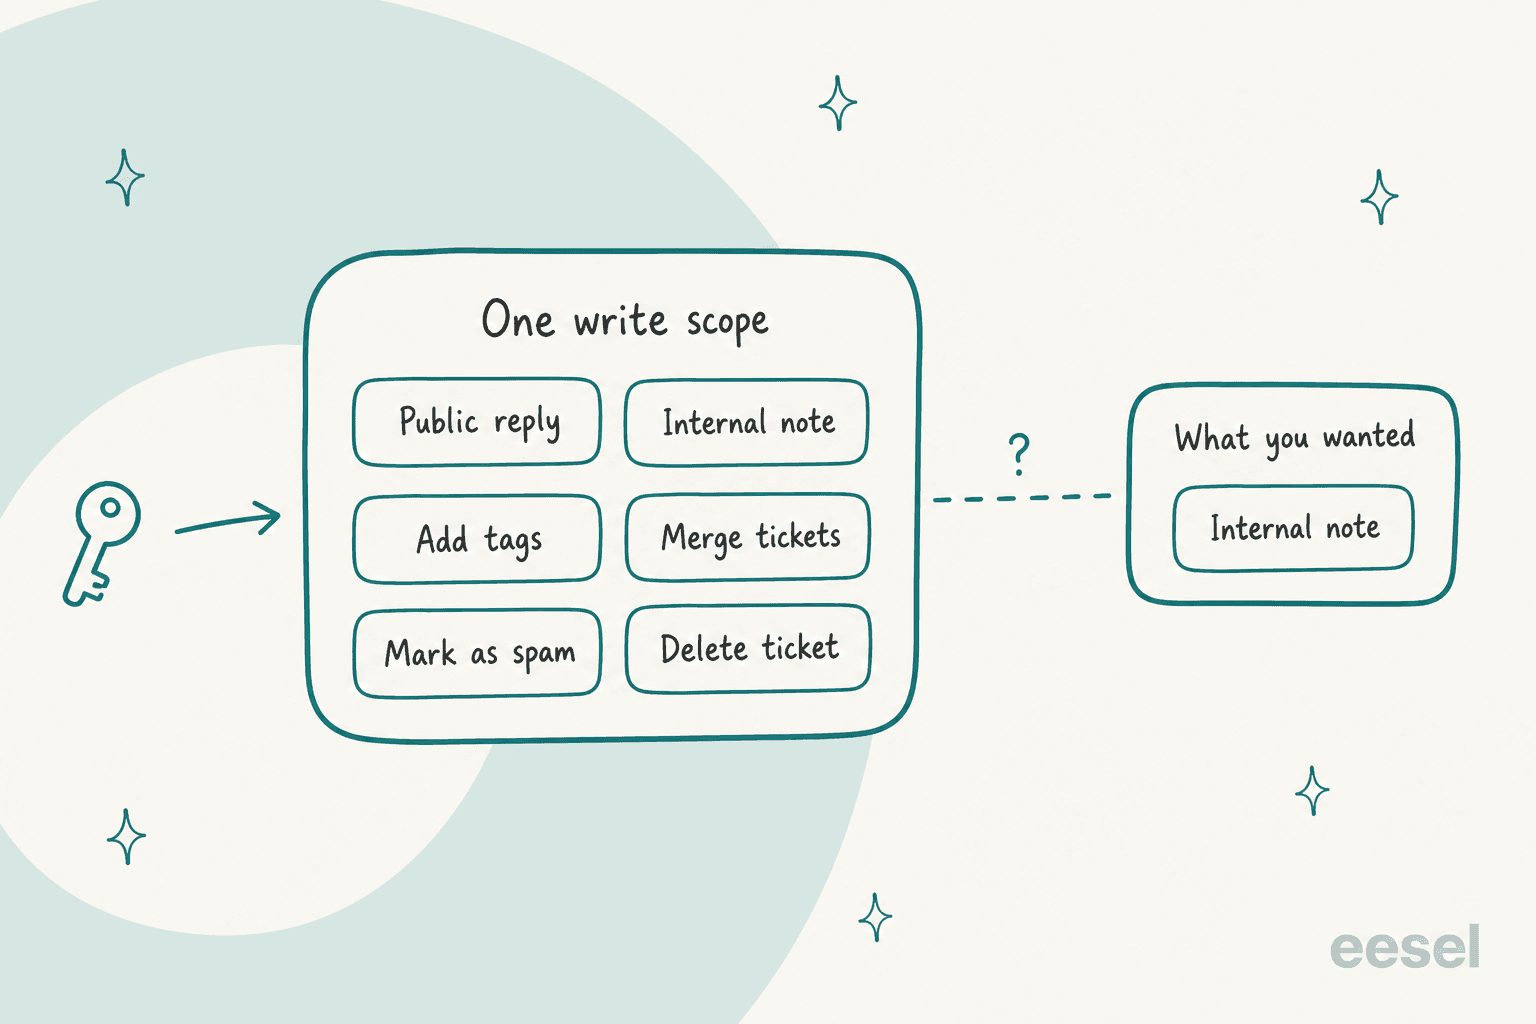
Scopes unterscheiden selten „Notiz" von „Antwort". In Zendesk trägt ein Kommentar ein public-Flag: true für einen öffentlichen Kommentar, false für eine interne Notiz. Beide laufen über denselben Ticket-Write-Aufruf. Ein Token mit tickets:write kann beides, also ist die Grenze zwischen „privat entwerfen" und „dem Kunden mailen" eine Aktionseinstellung auf Seiten des Agenten, keine Token-Eigenschaft.
Die Zugangsdaten tragen die Identität. Der Key von Freshdesk erbt die Rolle des Agenten, und Zendesk-Antworten werden als die Person gepostet, die die Verbindung freigegeben hat. Gib dem Agenten also einen eigenen Sitz oder einen Dienstnutzer mit einer für den Job gebauten Rolle, statt das Login einer Person zu borgen. Die HubSpot-Anmerkung oben ist der Grund: Wird die Person, die eine Private App erstellt hat, entfernt, können Aufrufe, die von ihr abhingen, fehlschlagen.
Front ist die Ausnahme, die sich zu kopieren lohnt. Es trennt Schreiben von Senden: Nachrichten erstellen und senden braucht eine eigene Send-Berechtigung, und das Importieren alter Nachrichten braucht nur Write. Das ist die Form von Berechtigung, die jedes Helpdesk bieten sollte. Wenn ein Helpdesk das nicht tut, baust du die Trennung selbst.
Stripes Setup-Leitfaden für eesel benennt die Grenze klar: Stripe hat keine Einstellung zwischen Write und Read, also erlaubt Write auf Customers dem Key auch, einen Kunden zu löschen. Wenn der Agent Kunden nur nachschlagen muss, stelle Customers auf Read. Stripe selbst sagt, eingeschränkte Keys werden für KI-Agenten empfohlen, weil ein eingeschränkter Key den Schaden begrenzt, falls der Key je offengelegt wird.
Für tieferes Rollendesign auf jeder Plattform gehen meine Leitfäden weiter:
- Zendesk: Rollen und Berechtigungen
- Freshdesk: Rollen und Berechtigungen
- Gorgias: Rollen und Berechtigungen
- HubSpot: Send-from-Berechtigungen
Wie gebe ich einem KI-Support-Agenten Schritt für Schritt Zugriff?
Das ist die Reihenfolge, der ich auf jedem Helpdesk folgen würde. Für den ersten Agenten dauert es etwa 30 Minuten.
- Schreib den Job in einem Satz auf. „Entwirft Erstantworten auf Versandfragen bei E-Mail-Tickets." Jede Berechtigung, die du vergibst, sollte sich auf diesen Satz zurückführen lassen. Eine Berechtigung, die das nicht tut, ist ein Kandidat zum Entfernen.
- Erstelle eine eigene Identität. Ein benannter Sitz, Dienstnutzer oder eine App-Freigabe für den Agenten, nie ein geteiltes Admin-Login. Das macht seine Aktionen zuordenbar und seinen Zugriff widerrufbar, ohne eine Person anzufassen.
- Wähle den engsten Zugangsdaten-Typ, den der Anbieter bietet. OAuth mit Scopes schlägt einen API-Key. Ein eingeschränkter Key schlägt einen geheimen Key. Eine eigene Rolle schlägt eine eingebaute Admin-Rolle. Nutze die Tabellen oben.
- Wähle vor der Freigabe, was importiert wird. In eesels vollständiger Zendesk-Verbindung kommt ein Schritt „Was importieren" vor der Freigabe in Zendesk: Hake Help Center, Makros oder vergangene Tickets ab, und eesel lädt diese Quelle nie herunter. Prüfe die Liste, die Zendesk zeigt, was die App lesen und tun kann, bevor du auf Erlauben klickst.
- Starte mit einem Schnellstart, wo es einen gibt. eesels Zendesk-Schnellstart liest nur dein öffentliches Help Center, ohne Login. Er hat keine Tickets, Makros, Trigger oder Aktionen, was ein guter Ort ist, um die Antwortqualität zu testen.
- Stelle Aktionen auf die Leiter. Notizen Ein, Antworten Nachfragen zuerst, Geld Nachfragen zuerst, Skripte Aus. Mit einem Terminal ist die Einstellung für eine Aktion ein einziger Befehl,
eesel integrations <app> actions set <key> --access ask-first. - Lege fest, wo Freigaben ankommen, bevor du sie einschaltest. Ein eesel-Agent startet auf Nur in der App, sodass eine zurückgehaltene Aktion im Dashboard wartet und niemandem etwas gesendet wird. Wähle E-Mail oder Slack in den Agent-Einstellungen und entscheide, wer sie erhält.
- Verbinde eine Automatisierung zuletzt. Nur das Verbinden startet den Agenten nicht. Er braucht einen Trigger plus Anweisungen, welche Tickets er bearbeiten soll, und du kannst ihn nach Kanal einschränken.
- Teste an vergangenen Tickets, dann an einem kleinen Live-Ausschnitt. Meine Leitfäden zu Simulationstests und Support-Agenten testen zeigen, wie.
Admin-Freigabe ist hier ein Feature, keine Reibung. eesels Zendesk-, Gorgias- und Shopify-Verbindungen brauchen jeweils eine Person mit den richtigen Rechten, die auf dem eigenen Bildschirm des Anbieters freigibt: ein Zendesk-Admin, ein Gorgias-Admin, ein Store-Owner oder ein Mitarbeiter mit App-Berechtigungen. HubSpots Freigeber braucht die Berechtigung App Marketplace Access, die Super-Admins standardmäßig haben. Der Agent kann um die Verbindung bitten, aber ein Mensch mit Befugnis gewährt sie.
Wie sollten riskante Aktionen freigegeben werden?
Eine Freigabe ist eine Pause, also entwirf sie wie eine. Kommt eine eesel-Aktion auf Nachfragen zuerst auf, stoppt der Agent, speichert, was er vorhat, und wartet. Der Freigebende sieht die genaue Aktion und ihre Details (den Antworttext, den Rückerstattungsbetrag, den Tag) und wählt Freigeben oder Ablehnen.
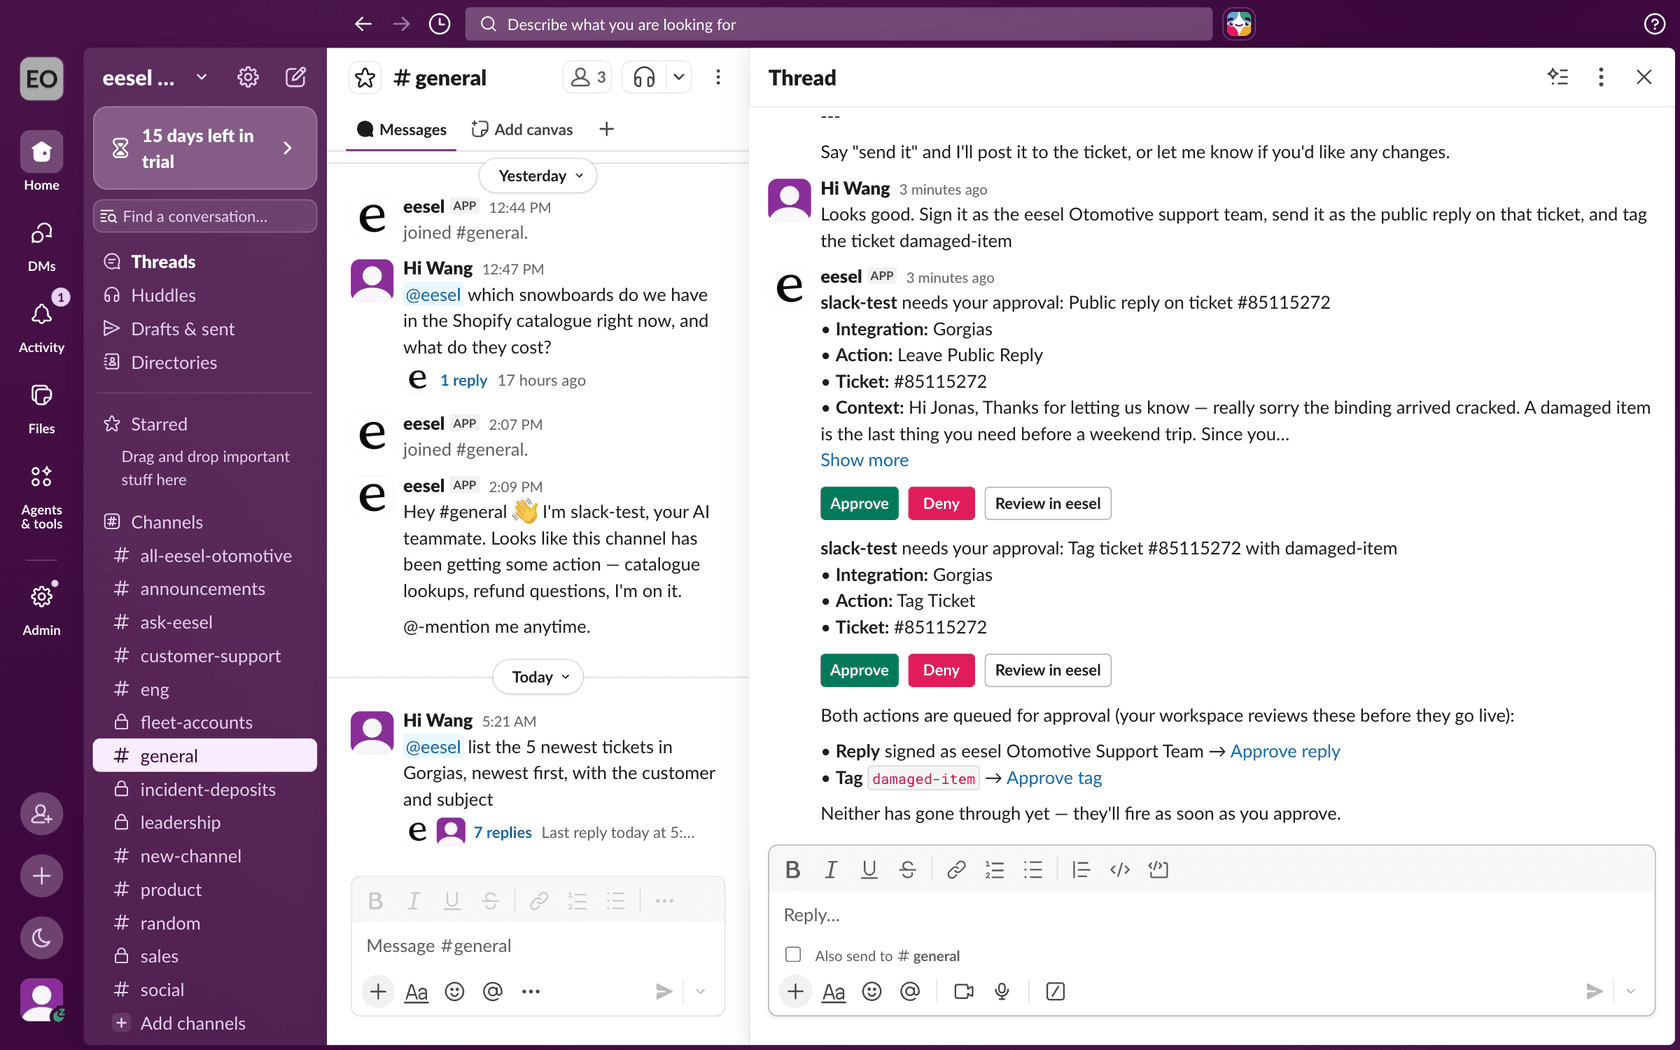
Die Regeln rundherum sind das, was es vertrauenswürdig macht, und sie lohnen sich zu prüfen in jedem Tool, das du bewertest:
- Wer entscheidet. In eesel können nur die Inhaberin und Editors freigeben. Viewer sehen Freigaben, können sie aber nicht entscheiden. In Slack wird die klickende Person per Profil-E-Mail mit einem Workspace-Editor abgeglichen, und stimmen die E-Mails nicht überein, bewirkt der Klick nichts.
- Wo sie ankommt. Dashboard, Slack, E-Mail oder Terminal. Eine zurückgehaltene Aktion erscheint nicht im Helpdesk-Ticket, aus dem sie kam, also sieht ein Team, das nur das Ticket beobachtet, nichts. Das ist der Grund, warum Schritt 7 oben zählt.
- Was bei Schweigen passiert. Die Aktion bleibt 72 Stunden ausstehend und läuft dann ab, und sie läuft nie von selbst nach einem Timeout.
- Teilweise Freigabe. Du kannst eine Aktion auf Ein lassen und den Agenten in seinen Anweisungen bitten, konkrete Fälle zurückzuhalten, etwa alles rund um Rückerstattungen.
Die gleichen Regeln gelten für Coding-Agenten. CLI- und MCP-Anfragen behalten die Workspace-Rolle und die Regeln für Aktionsfreigaben, ein MCP-Token trägt deine Rolle zum Zeitpunkt, als er ausgestellt wurde, und eesels Dokumentation sagt, ein Coding-Agent muss Freigabeentscheidungen der berechtigten Person überlassen, außer der Nutzer hat ihn ausdrücklich zur Entscheidung befugt. Das ist der richtige Standard: Der Agent, der um Erlaubnis bittet, sollte nicht derjenige sein, der sie gewährt.
Für Übergaben gilt dasselbe Denken. Entscheide vorab, welche Themen den Agenten ganz umgehen. Meine Notizen zu Best Practices für KI-Übergaben und Human-in-the-loop behandeln das, und ebenso Prompt Injection, der Grund, warum die Nachricht eines Kunden niemals das sein sollte, was eine Aktion auslöst.
Wie prüfe ich, was der Agent getan hat?
Zwei Aufzeichnungen schlagen eine. Das eigene Protokoll des Agenten sagt dir, warum er gehandelt hat. Das Protokoll des Helpdesks sagt dir, was sich wirklich geändert hat.
In eesel listet die Activity-Seite jedes Ticket, das der Agent bearbeitet hat, was er durchsucht hat, jede Aktion, die er vorgenommen hat, wer sie freigegeben hat und seine Begründung, und eesel activity gibt dasselbe über ein Terminal aus. Übersprungene Tickets werden mit dem Grund aufgeführt. Die Helpdesk-Seite ist eine zweite Quelle: Freshworks sagt, MCP-Aktionen werden protokolliert wie API- und UI-Vorgänge und erscheinen im Aktivitätsverlauf. Prüfe auch das Äquivalent deiner eigenen Plattform; ich habe das Zendesk-Audit-Log und das Gorgias-Audit-Log aufgeschrieben.
Und dann schau wirklich hin. Ich würde wöchentlich eine Stichprobe lesen: fünf freigegebene Aktionen, fünf abgelehnte, fünf, die ohne Freigabe liefen. Mein Leitfaden zum Prüfen von KI-Support-Gesprächen hat eine Routine, die du übernehmen kannst. Ein Ablehnungsmuster ist auch ein Signal: Wird dieselbe Aktion dreimal abgelehnt, stimmt entweder die Anweisung nicht oder die Einstellung.
Wie sieht das auf echten Helpdesks aus?
Drei veröffentlichte eesel-Kunden zeigen unterschiedliche Punkte auf der Leiter.
STIL Classics betreibt eesel auf Gorgias und Shopify, und sein Agent ist auf der Schreibseite bewusst eng gehalten. Er schlägt zuerst die Bestellung in Shopify nach, dann hinterlässt er einen Entwurf als interne Notiz. Laut der eigenen Kundengeschichte bearbeitet das Team jede Rückerstattung, bearbeitet den Entwurf und sendet ihn, und eesel sendet nie selbst und ändert nie eine Bestellung. Das ist die erste Stufe der Leiter, absichtlich gehalten: breit lesen, nur eine Notiz schreiben.
smava zeigt das andere Prinzip, ein Job pro Agent. Auf einem Zendesk, das sich zwei Marken teilen, taggt ein Kategorisierungs-Agent nur die Sprache, prüft ein Ticket-Feld und schreibt eine Kategorie, und rührt sonst nichts an. Ein separater Entwurfs-Agent gibt als einzige Ausgabe einen Entwurf mit Freigeben- und Ablehnen-Buttons aus. In einem Monat bearbeitete eesel dort rund 27.000 Tickets, und der Agent, der auf eine Person wartet, lief auf rund 12.200 davon. Die Berechtigungen nach Agent aufzuteilen ist günstiger, als zu versuchen, einen Agenten pro Ticket einzuschränken.
SamCart nutzt Berechtigung nach Situation. Sein Freshdesk-Agent antwortet nur, solange niemand zugewiesen ist, tritt zurück, sobald ein Teammitglied das Ticket übernimmt, und taggt das Ticket für die Übergabe, wenn ein Verkäufer nach einer Person fragt. Er zitiert außerdem nur öffentliche Help-Center-Artikel.
Fällt auf, was keiner von ihnen getan hat: Keiner hat dem Agenten Admin-Rechte gegeben und ihm gesagt, er solle sich benehmen.
Probiere eesel aus
eesel ist das KI-Helpdesk-Teammitglied, das so arbeitet, wie dieser Leitfaden es beschreibt: eine Person gibt die Helpdesk-Verbindung frei, jede Aktion steht pro Agent auf Ein, Nachfragen zuerst oder Aus, und riskante Aufrufe warten im Dashboard, in Slack, per E-Mail oder im Terminal auf eine Freigabe. Wenn du Zendesk, Freshdesk, Gorgias, HubSpot oder Front nutzt, starte mit internen Notizen, prüfe die ersten Fälle und weite dann aus. Shopify-Shops bekommen die gleichen Kontrollen bei Bestellabfragen und Rückerstattungen. Das Helpdesk zu verbinden braucht weiterhin jemanden mit Admin-Zugriff zur Freigabe, und hochgeladenes Wissen sollte getestet werden, bevor es Kunden begegnet.
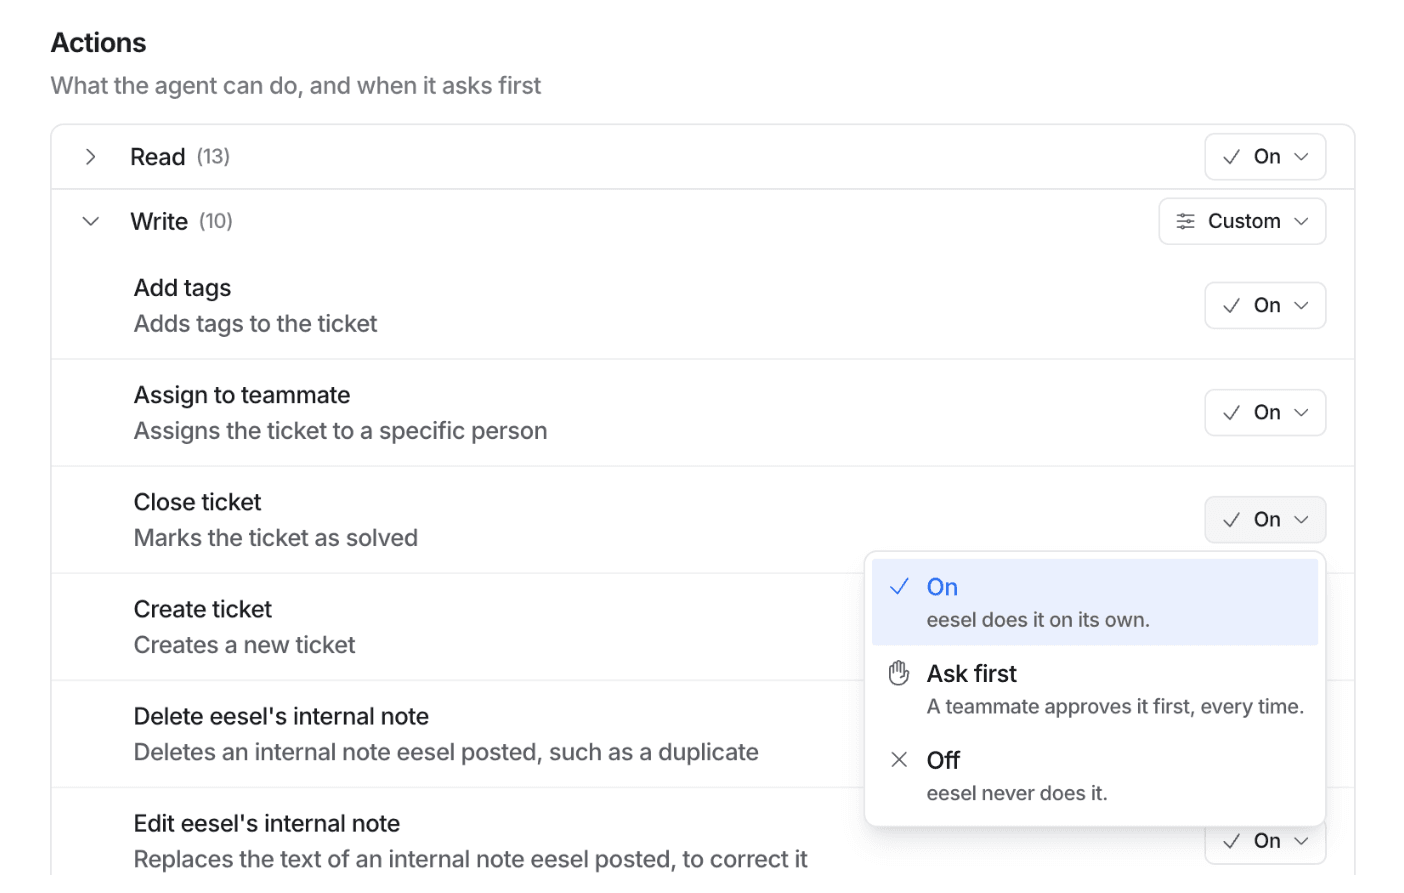
Probiere eesel aus und stelle am ersten Tag jede Schreibaktion auf Nachfragen zuerst. Du siehst, was er vorhat, bevor er es tut.