

CrowdStrike SafeMind est un système agentique de cybersécurité conçu avec NVIDIA et lancé à Fal.Con le 1er septembre 2026. Au lieu d'un seul modèle généraliste, il en propose deux conçus sur mesure : Red Tempest attaque, Blue Solano défend, et deux harnais les opposent dans une boucle qui durcit votre environnement jusqu'à ce que les attaques cessent de fonctionner.
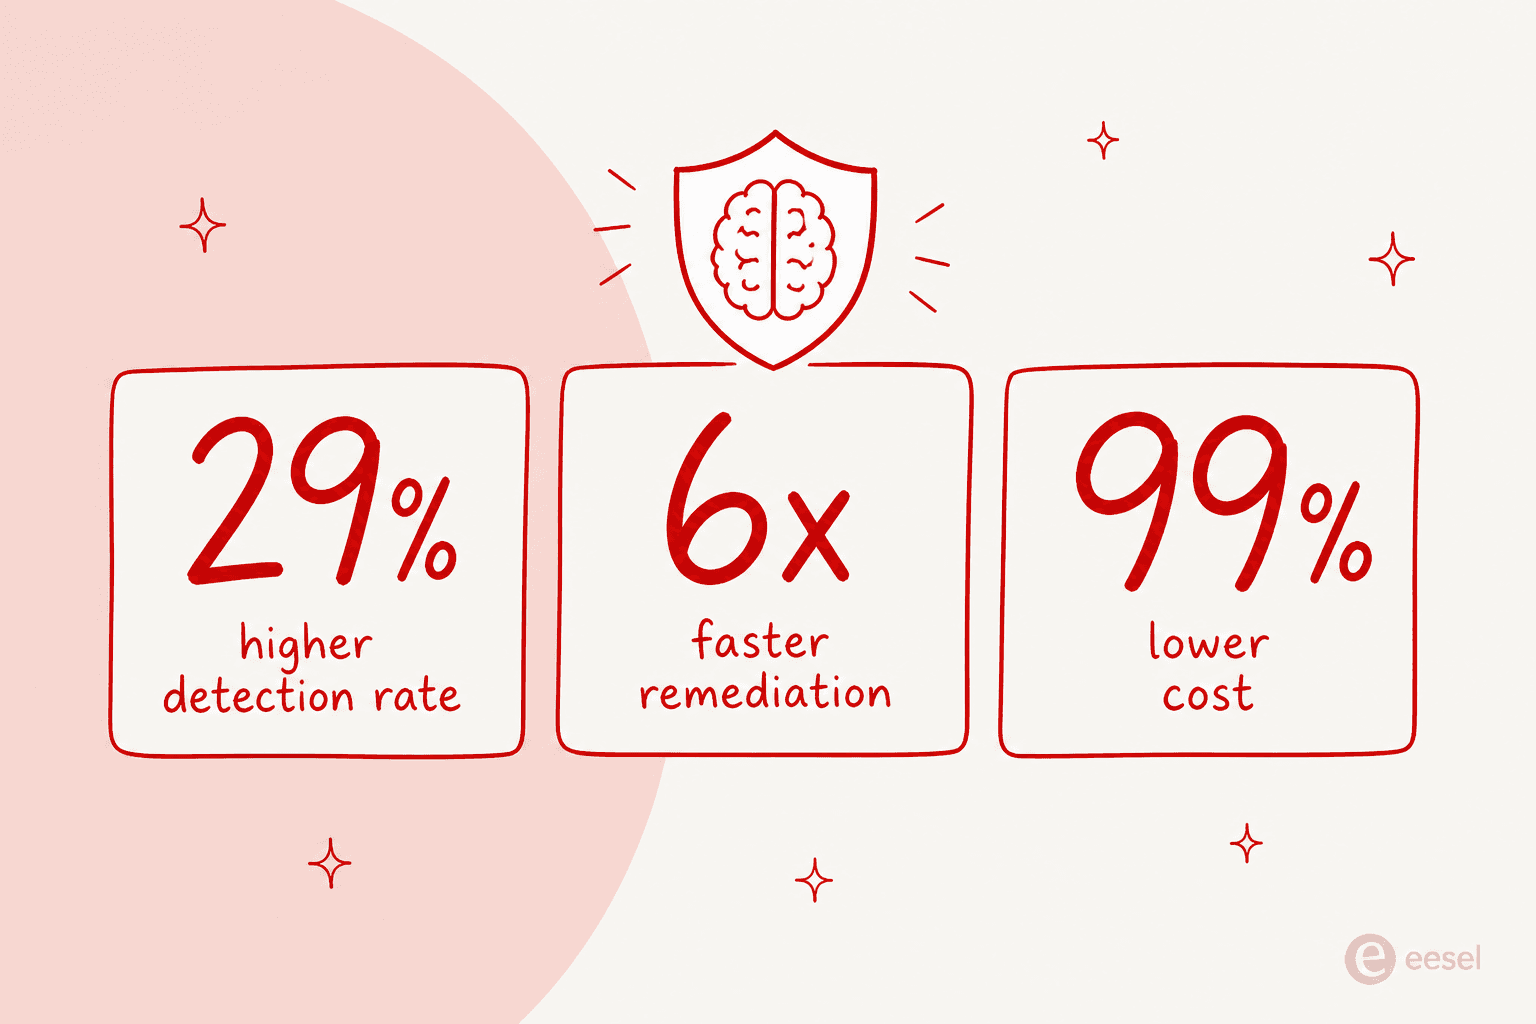
L'argument est qu'un modèle post-entraîné sur les propres données de sécurité de CrowdStrike bat un modèle de pointe générique pour une fraction du coût. Les évaluations internes de CrowdStrike revendiquent 29 % de détection en plus, une remédiation 6x plus rapide et 99 % d'économies. Le rapport technique de NVIDIA confirme la direction mais reconnaît honnêtement qu'il s'agit d'une étude de cas, pas d'un benchmark.
Je passe mes journées à concevoir des agents IA pour un métier très différent, le support, et le pari de SafeMind me parle : un modèle spécialisé qui connaît vos données fera mieux qu'un généraliste brillant. Voici ce qu'est vraiment SafeMind, ce qui est réel dans les chiffres et où se trouvent les petites lignes.
Qu'est-ce que CrowdStrike SafeMind ?
CrowdStrike SafeMind est une famille de modèles de sécurité et de harnais conçus sur mesure par le CrowdStrike Cyber Superintelligence Lab, récemment nommé. George Kurtz et Jensen Huang de NVIDIA l'ont dévoilé sur scène devant environ 10 000 personnes à Fal.Con à Las Vegas, et il fonctionne nativement dans la plateforme Falcon.
La formule de Kurtz compte, car c'est une attaque directe contre la vague de copilotes de sécurité du marché. Comme l'a dit Kurtz, SafeMind "isn't a copilot baked into someone else's intelligence" et n'est "not a chatbot with a security skin." C'est la différence entre un assistant greffé après coup et un système entraîné dès le départ pour une seule tâche, et c'est la raison pour laquelle SafeMind existe comme produit à part entière plutôt que comme une fonctionnalité de Charlotte AI.
Les données d'entraînement sont ce que les concurrents ne peuvent pas copier. SafeMind apprend de la télémétrie des capteurs Falcon, que CrowdStrike décrit comme le plus grand jeu de données purement cyber au monde, ainsi que de son renseignement sur les menaces, des annotations d'événements de Falcon Complete MDR et de quinze ans de terrain en réponse aux incidents. Ce dernier apport est le plus intéressant : de vrais intervenants qui arrêtent de vraies intrusions, encodés dans un modèle.
Red Tempest et Blue Solano : deux modèles, deux missions
SafeMind a été lancé avec deux modèles distincts, chacun avec une compétence étroite plutôt qu'un seul modèle qui tente de tout faire.
- Red Tempest est la version offensive, conçue pour des scénarios d'attaque avancés et réglée pour imiter des adversaires IA. Sa mission est de trouver la voie d'entrée.
- Blue Solano est la version défensive, conçue pour protéger les actifs de l'entreprise en déployant les mêmes mesures éprouvées que les défenseurs humains utilisent sur le terrain. Sa mission est de fermer la voie trouvée par Red Tempest.
Séparer l'attaque de la défense est délibéré. Un modèle unique chargé à la fois d'attaquer et de défendre tend à être médiocre dans les deux, alors CrowdStrike a limité chacun à une tâche mesurable. C'est le même instinct qui sous-tend les agents IA spécialisés en général : une mission bornée avec des critères de réussite clairs est plus facile à entraîner, à tester et à fiabiliser qu'une mission ouverte.
Les modèles reposent sur les modèles ouverts NVIDIA Nemotron, post-entraînés sur des données CrowdStrike, avec l'AI Cloud de CoreWeave pour l'entraînement et l'inférence. Côté défensif, Nemotron 3 Ultra orchestre le harnais tandis qu'un Nemotron 3 Super affiné écrit et répare les détections elles-mêmes. Le modèle mental de Huang pour cette séparation mérite d'être repris, comme il l'a dit au public : le modèle est le cerveau, et "the harness is essentially the exoskeleton" qui transforme ce cerveau en agent.
Comment la boucle red-vs-blue fonctionne vraiment
La fonctionnalité phare n'est aucun des deux modèles seul, c'est la boucle entre eux. Les harnais de SafeMind font tourner Red Tempest et Blue Solano l'un contre l'autre dans une boucle fermée, où chaque camp s'adapte à l'autre et le renforce jusqu'à ce que l'attaque ne trouve plus de voie viable.
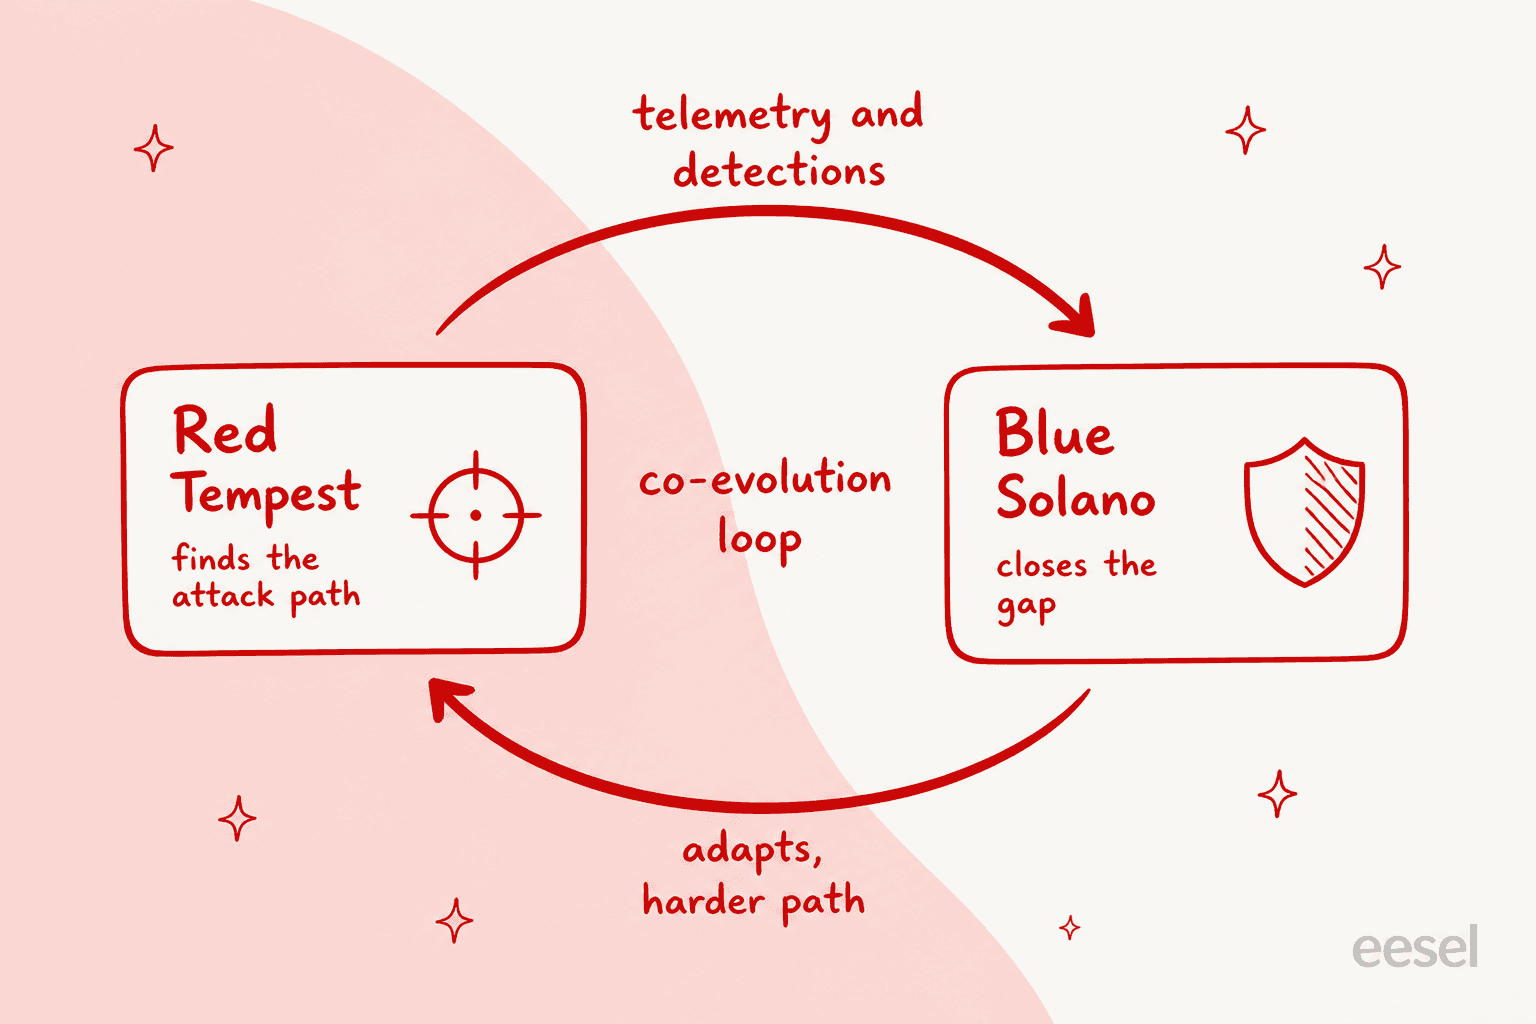
Les ingénieurs de NVIDIA ont documenté la mécanique sous forme d'un cycle en quatre étapes qui s'exécute dans un jumeau numérique d'un réseau réel :
- Exécuter et capturer. Le harnais de l'agent rouge choisit un chemin d'attaque et l'exécute, pendant que les capteurs Falcon capturent la télémétrie.
- Traiter et reconstruire. Le harnais de l'agent bleu prend cette télémétrie, détermine quelles parties il peut reconstruire et repère où il reste des lacunes de visibilité.
- Générer et valider. Il écrit des détections candidates, puis un harnais de validation teste chacune sur la télémétrie capturée et renvoie les échecs pour correction.
- Retester et répéter. Une nouvelle attaque reteste le même objectif, l'agent rouge s'adapte à un chemin plus difficile, et la boucle repart.
Ce qui garde le tout honnête, c'est l'étape de validation. Les détections ne sont pas crues parce qu'elles semblent plausibles ; chaque candidate est passée au crible pour repérer les chaînes propres à l'environnement, rejouée sur de la télémétrie d'attaques réelles et examinée par un juge indépendant avant d'être livrée. Pour le test de NVIDIA, CrowdStrike a même construit l'environnement comme un jumeau numérique autorisé de l'infrastructure de calcul accéléré de NVIDIA, relu par l'équipe sécurité de NVIDIA pour en vérifier le réalisme.
Ce que montrent vraiment les évaluations
Voici les chiffres que CrowdStrike met en avant, comparés à des modèles de pointe et à des références open source.
| Indicateur | Résultat de SafeMind | Source |
|---|---|---|
| Taux de détection | 29 % plus élevé | Évaluation interne de CrowdStrike |
| Remédiation de bout en bout | 6x plus rapide | Évaluation interne de CrowdStrike |
| Coût de détection et de remédiation | 99 % d'économies | Évaluation interne de CrowdStrike |
| Modèles de base | Nemotron 3 Ultra + Super | CrowdStrike / NVIDIA |
| Disponibilité | Natif dans Falcon ; autonome via Project QuiltWorks | CrowdStrike |
Le chiffre de 99 % sur le coût est celui qu'il faut comprendre plutôt que simplement répéter. Il vient du post-entraînement d'un modèle ouvert au lieu de payer des tarifs d'API de pointe à chaque détection, et NVIDIA indique que le modèle défensif Blue Solano était plus précis que le principal modèle propriétaire de pointe testé, pour 99 % de coût en moins, dans les évaluations internes de CrowdStrike. C'est un vrai avantage architectural, pas du marketing : un modèle ouvert que vous hébergez et affinez a une courbe de coût fondamentalement différente d'une API facturée à l'usage.
À l'honneur de CrowdStrike et de NVIDIA, le rapport détaillé ne survend pas. Dans le backtest, le pipeline optimisé à modèle ouvert a atteint un taux moyen de détection de 41,9 %, soit un bond de 2,5x par rapport au harnais de base. En test en conditions réelles contre huit attaques inédites, 45 % des détections du modèle ouvert se sont généralisées contre 29 % pour le système de pointe, selon les propres tests de NVIDIA, et le pipeline ouvert a été le seul à produire des détections "gold". Mais NVIDIA qualifie clairement ses propres résultats : l'évaluation couvrait une famille de scénarios avec de petits ensembles de détection, le test de bruit ne représente pas les taux de faux positifs en production, et c'est "a directional system-level case study, not a general benchmark." Lisez les 29 % et 6x comme des évaluations de l'éditeur, pas comme le résultat d'un laboratoire indépendant, et vous fixerez correctement vos attentes.
Où SafeMind se situe dans la pile de CrowdStrike
SafeMind n'est pas arrivé seul. CrowdStrike a aussi annoncé Falcon IQ, qui utilise plus de 50 agents travaillant comme une main-d'œuvre unifiée pour automatiser l'évaluation, la priorisation et la remédiation, sur la plateforme sans code Charlotte AI AgentWorks. Les modèles et harnais SafeMind autonomes sont distribués via le programme Project QuiltWorks, la coalition de CrowdStrike pour combler l'écart de vulnérabilités de l'IA de pointe.
L'affirmation stratégique sous-jacente vient du Dr Bartley Richardson, directeur de l'IA de CrowdStrike, dans le communiqué : "CrowdStrike is the only company that owns the entire stack, from sensor to harness to model." Que cela reste littéralement vrai ou non à mesure que les concurrents réagissent, c'est le bon cadre pour juger SafeMind : c'est un pari que la maîtrise verticale des données, du modèle et du harnais l'emporte sur l'assemblage de briques de différents fournisseurs.
L'urgence derrière est réelle elle aussi. Le propre rapport sur les menaces de CrowdStrike chiffre à 89 % la hausse des attaques facilitées par l'IA sur l'année écoulée, avec un temps de propagation eCrime le plus rapide tombé à 27 secondes. À cette vitesse, un humain qui lit une alerte documente une intrusion, il ne l'arrête pas, et c'est l'argument pour confier la première réponse à des agents autonomes.
L'idée plus large : le sur-mesure bat le généraliste brillant
Sans les détails de sécurité, SafeMind est un argument sur la façon de construire une IA utile : prendre un modèle de base ouvert, le post-entraîner sur des données que vous seul possédez, l'envelopper dans un harnais borné à une vraie mission et valider chaque sortie face à la réalité avant de lui faire confiance. C'est une philosophie très différente de celle qui consiste à pointer un modèle de pointe généraliste sur un problème en espérant que le prompt suffise.
Je trouve cela convaincant parce que j'ai vu la même chose dans le support client. Un modèle générique à qui l'on donne l'URL d'un centre d'aide semble fluide et se trompe sur les tickets difficiles. Un modèle ancré dans vos tickets résolus réels, vos macros et vos politiques, et testé sur votre historique avant de répondre à un client, se comporte comme un collègue qui a déjà fait le travail. Les domaines sont à des mondes de distance, mais la leçon est identique : la spécialisation et la validation ancrée dans le réel séparent une démo de ce que l'on met en production.
C'est aussi pourquoi « utilisez simplement un modèle de pointe » est rarement toute la réponse. Les laboratoires de pointe sont de l'infrastructure ; la valeur se trouve dans la couche qui transforme un modèle capable en un collaborateur qui connaît votre environnement. SafeMind est cette couche pour le SOC. Dans le service client, c'est un coéquipier de support.
Si vous voulez cette idée tournée vers votre file de support
eesel fait le même pari que SafeMind, simplement pour un autre métier. Plutôt qu'un chatbot généraliste, vous embauchez un coéquipier IA pour le helpdesk qui se branche sur votre helpdesk existant, s'entraîne sur vos tickets passés et votre base de connaissances et rejoint la file comme une nouvelle recrue, sans rien à remplacer. Et comme j'ai appris à mes dépens qu'un bot sûr de lui peut donner des réponses fausses sans que personne ne s'en aperçoive, chaque coéquipier eesel est d'abord simulé sur vos vrais tickets historiques, de sorte que vous voyez comment il aurait traité des milliers de conversations passées avant qu'il touche à une conversation en direct. Cette étape « valider avant de faire confiance » est exactement ce que fait le harnais de détection de SafeMind, appliquée au support.

Si votre équipe vit dans un terminal, la CLI eesel pilote le même coéquipier et le même espace de travail que le tableau de bord : une personne peut l'exécuter à la main, des scripts peuvent l'automatiser, et des agents de code comme Claude Code, Codex ou Cursor peuvent l'utiliser directement. C'est la façon adaptée aux agents d'inspecter les instructions d'un coéquipier, d'envoyer un message de test et d'examiner le résultat avant de promouvoir un changement. Vous pouvez l'essayer gratuitement et le pointer sur votre propre historique.
Le verdict honnête sur SafeMind
SafeMind est un lancement ambitieux, pas un copilote rebaptisé. La conception à deux modèles red-vs-blue est une vraie architecture, le post-entraînement Nemotron lui donne un argumentaire de coût défendable, et le harnais centré sur la validation est le genre de rigueur d'ingénierie qui sépare une démo de recherche d'un système livrable.
La seule chose à garder claire, ce sont les preuves. Les chiffres de 29 %, 6x et 99 % sont les évaluations propres de CrowdStrike, et les tests plus détaillés de NVIDIA, tout en soutenant la direction, se présentent explicitement comme une étude de cas sur une seule famille de scénarios. Cela ne rend pas les chiffres faux, cela en fait un point de départ pour votre propre évaluation plutôt qu'un benchmark établi. Si vous utilisez Falcon, SafeMind mérite un examen sérieux. Mesurez-le simplement sur votre environnement avant de reprendre à votre compte les chiffres du jour du lancement.
Questions fréquentes
Questions fréquentes
Qu'est-ce que CrowdStrike SafeMind ?
CrowdStrike SafeMind est une famille de modèles de sécurité et de harnais d'agents conçus sur mesure par le CrowdStrike Cyber Superintelligence Lab, annoncée le 1er septembre 2026. Elle fonctionne nativement dans la plateforme Falcon et associe un modèle offensif à un modèle défensif dans une boucle red-vs-blue continue. Si l'idée sous-jacente vous est nouvelle, une introduction aux agents IA est un bon point de départ.
SafeMind est-il conçu par CrowdStrike ou par NVIDIA ?
Par les deux. CrowdStrike possède les données de sécurité, les harnais et le post-entraînement ; NVIDIA a fourni les modèles de base ouverts (Nemotron) et a été nommée partenaire de conception IA de CrowdStrike. CoreWeave a fourni le cloud pour l'entraînement et l'inférence. SafeMind est un produit de CrowdStrike, créé avec NVIDIA.
Que sont Red Tempest et Blue Solano ?
Ce sont les deux modèles avec lesquels SafeMind a été lancé. Red Tempest est le modèle offensif de red team qui imite des adversaires IA et trouve des chemins d'attaque. Blue Solano est le modèle défensif de blue team qui comble ces failles. Les harnais les font s'affronter pour que chacun continue de progresser.
Combien coûte CrowdStrike SafeMind ?
CrowdStrike n'a pas publié de prix autonome pour SafeMind. Le système agentique est livré dans la plateforme Falcon, et l'accès de confiance aux modèles et harnais autonomes passe par le programme Project QuiltWorks. Le tarif suit une discussion commerciale, comme pour la plupart des outils de sécurité et d'informatique d'entreprise.
Quels modèles SafeMind utilise-t-il en interne ?
Dans la configuration évaluée, NVIDIA Nemotron 3 Ultra gère l'orchestration défensive et un Nemotron 3 Super affiné joue le rôle d'expert borné pour écrire et réparer des détections. Les harnais peuvent aussi exécuter des modèles de pointe ou d'autres modèles open source, vous n'êtes donc pas enfermé dans une seule base. C'est un proche cousin de la conception de modèles ancrés dans la recherche appliquée à la sécurité.
Les chiffres de SafeMind (29 %, 6x et 99 %) sont-ils indépendants ?
Non. Les chiffres phares (29 % de détection en plus, remédiation 6x plus rapide, 99 % d'économies) proviennent des évaluations internes de CrowdStrike face à des références de pointe et open source. Le rapport technique de NVIDIA ajoute des détails et ses propres réserves, mais reste une étude de cas indicative sur une famille de scénarios, pas un benchmark tiers.
Puis-je utiliser les modèles SafeMind seuls ?
Oui. CrowdStrike indique que les modèles peuvent fonctionner indépendamment, et les équipes de sécurité peuvent associer leurs propres modèles aux harnais de CrowdStrike. Cette souplesse est le but de la séparation entre le modèle (le cerveau) et le harnais (ce que CrowdStrike appelle l'exosquelette).
SafeMind remplace-t-il les analystes de sécurité humains ?
Pas d'après les preuves présentées. SafeMind automatise l'ingénierie de détection et la remédiation à vitesse machine, mais CrowdStrike le présente comme un multiplicateur de force pour les défenseurs, les experts en sécurité gardant la main sur les scénarios et les garde-fous. Le même schéma vaut pour l'IA dans le service client : elle gère le volume, les humains gèrent les cas limites.