

Dê a um agente de IA de suporte acesso de leitura ao que um cliente já poderia saber, acesso de escrita só às ações que você confiaria a uma pessoa nova, e uma etapa de aprovação para tudo que movimente dinheiro ou não possa ser desfeito. O problema é que os tokens de helpdesk são genéricos: o único escopo de escrita do Zendesk cobre respostas, notas internas e exclusões permanentes, então o limite real precisa ser uma configuração por ação. A eesel define cada ação como Ativado, Perguntar primeiro ou Desativado, por agente, depois que um administrador aprova a conexão com o helpdesk. Com a CLI da eesel, um agente de código pode alterar essas configurações e listar aprovações pendentes, mas quem decide ainda é uma pessoa.
Por que as permissões de um agente de IA importam mais do que o prompt?
Trabalho nas integrações e APIs da eesel, então passo bastante tempo lendo tabelas de escopo de fornecedores. O padrão que vejo sempre se repetir: equipes gastam uma semana nas instruções do agente e dez minutos nas credenciais dele. Isso está invertido. Uma instrução é um pedido do qual o modelo pode ser dissuadido. Uma credencial é um fato: se o token pode excluir tickets, o agente pode excluir tickets, seja o que for que o prompt diga.
Um desenvolvedor descreveu o problema do outro lado no Hacker News, ao tentar dar a um agente acesso somente leitura a uma plataforma de hospedagem:
"If I want an agent to read logs or inspect env vars, I have to give it a token that also allows it to modify or delete things."

Ferramentas de suporte têm o mesmo formato. A API do helpdesk foi desenhada para um agente humano, que é confiável, lento e responsável. Um agente de IA é rápido, incansável e fala com estranhos o dia todo. Então a pergunta que este guia responde é mais estreita do que "a IA é segura". É: o que exatamente esse agente deveria poder ler, o que deveria poder fazer, e onde cada limite é aplicado?
Vou cobrir leitura, escrita, o que os tokens de fornecedores conseguem e não conseguem restringir, uma concessão passo a passo, aprovações e auditoria. Se você só se importa com dinheiro, meu guia sobre barreiras de reembolso vai mais a fundo nessa única ação. Este post é o mapa mais amplo em torno dela, e combina com o básico de guardrails de IA se você quiser primeiro o termo definido.
O que um agente de IA de suporte deveria poder ler?
Ler parece inofensivo, então as pessoas abrem tudo. Eu trataria isso como a metade mais interessante, porque um agente voltado ao cliente pode repetir qualquer coisa que leia. Três tipos de leitura importam.
A conversa e o registro do cliente. O histórico do ticket, o histórico de pedidos do próprio cliente, o plano dele. Esse é o trabalho. Limite ao cliente que está perguntando, não à tabela de clientes inteira.
Fontes de conhecimento. Artigos da central de ajuda, macros, tickets passados, documentos internos. Aqui a pergunta não é "ele pode ler isso", mas "ele pode dizer isso a um estranho". Um manual interno que diz "ofereça 20% de crédito se ameaçarem cancelar" é útil para sua equipe e prejudicial na caixa de entrada de um cliente.
Consultas em tempo real. Pedidos, assinaturas, pagamentos. São leituras que retornam dados pessoais reais, então merecem seu próprio interruptor de ligar e desligar, não uma carta branca por serem "só leituras".
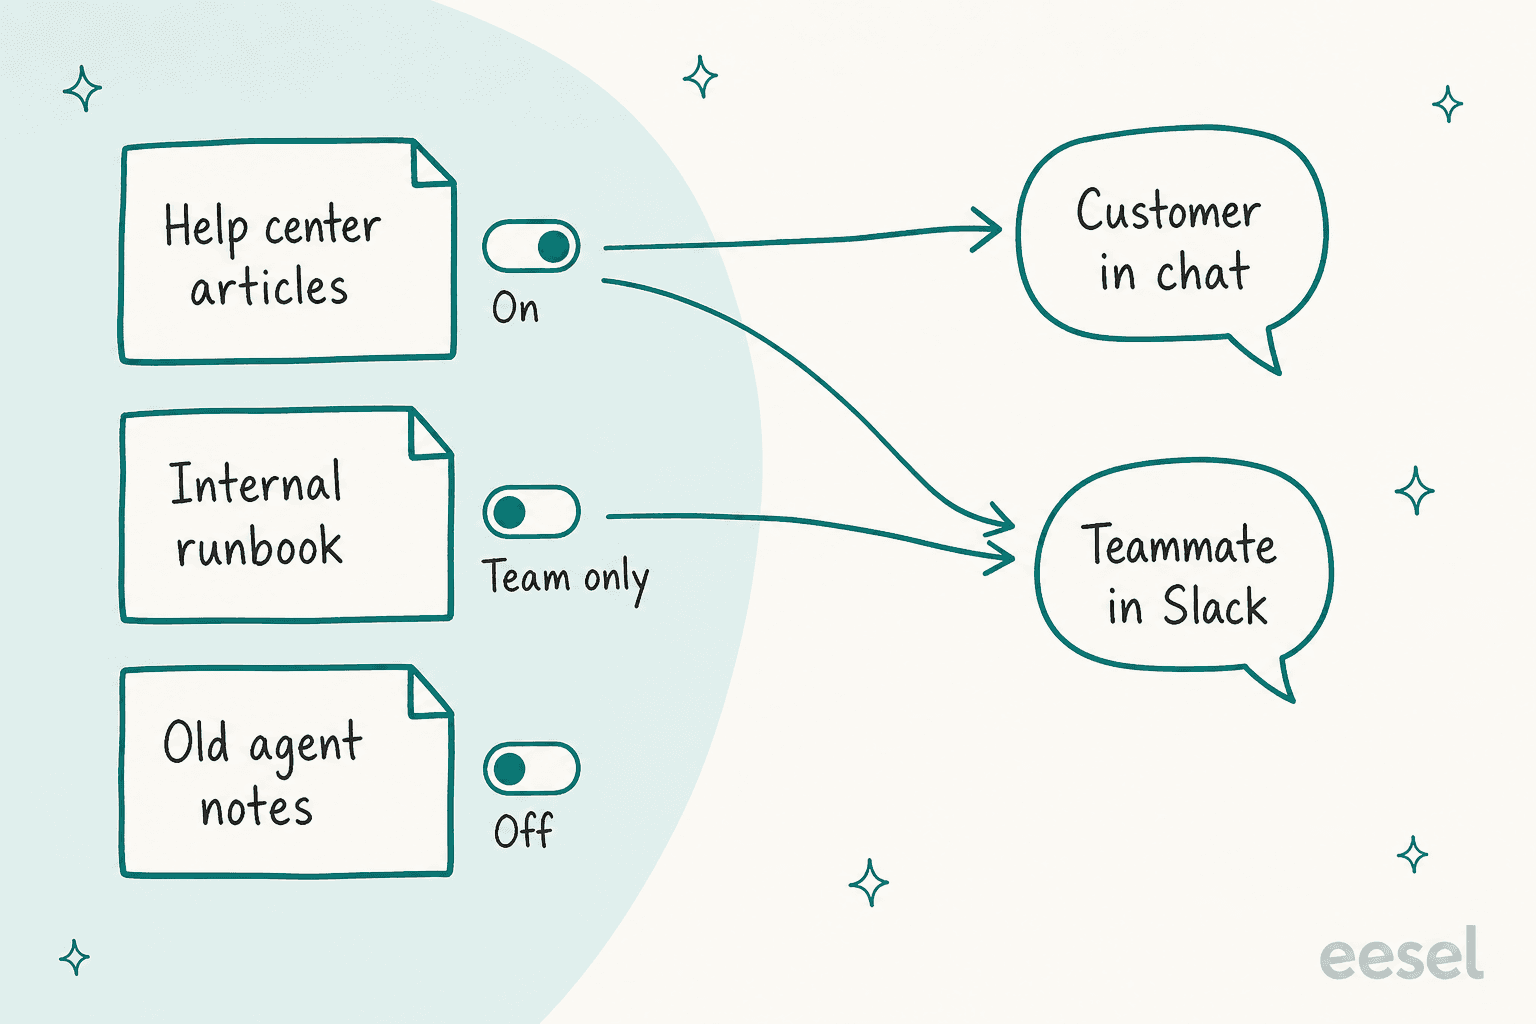
A eesel lida com isso com interruptores de fonte por agente e uma configuração "Somente equipe". Cada fonte em uma página de integração (artigos da central de ajuda, macros, tickets passados) tem seu próprio interruptor, e desativar uma impede que esse agente leia dali, enquanto seus outros agentes mantêm sua própria configuração. Arquivos podem ser definidos como Somente equipe, o que significa que a eesel os usa só quando alguém da sua equipe pergunta e nunca envia o arquivo ou um link para ele a pessoas de fora da sua equipe. A mesma lógica vale para dados de CRM: na configuração do HubSpot, contatos, empresas e negócios só chegam a um agente se a conta concedeu essas permissões e você as ativou para esse agente, porque estar conectado não é o mesmo que concordar que ele pode responder a partir do seu CRM.
SamCart é um exemplo claro da regra de somente público. Seus agentes respondem a partir de cerca de 280 artigos da central de ajuda mais tickets passados do Freshdesk, e são instruídos a citar somente links públicos da central de ajuda, de modo que material interno mais antigo pode embasar uma resposta sem ser enviado a um vendedor. Para mais sobre organizar o que um agente lê, veja meu guia de auditoria de base de conhecimento e o artigo sobre uma central de ajuda legível por IA.
Mais um hábito do lado da leitura: redija antes de importar. Números de cartão e endereços em tickets passados nem precisam estar em uma fonte de conhecimento, e a redação de PII os remove primeiro. A documentação de segurança da eesel diz que os dados são usados somente para o seu próprio agente e nunca para treinar os modelos subjacentes, o que é um piso, não um substituto para escolher bem as fontes.
O que ele deveria poder fazer?
Ações são onde os erros custam algo, então eu as organizo por quão difícil é desfazê-las. Uma tag é trivial de reverter. Um e-mail enviado não é. Um reembolso não pode ser desfeito de forma alguma.
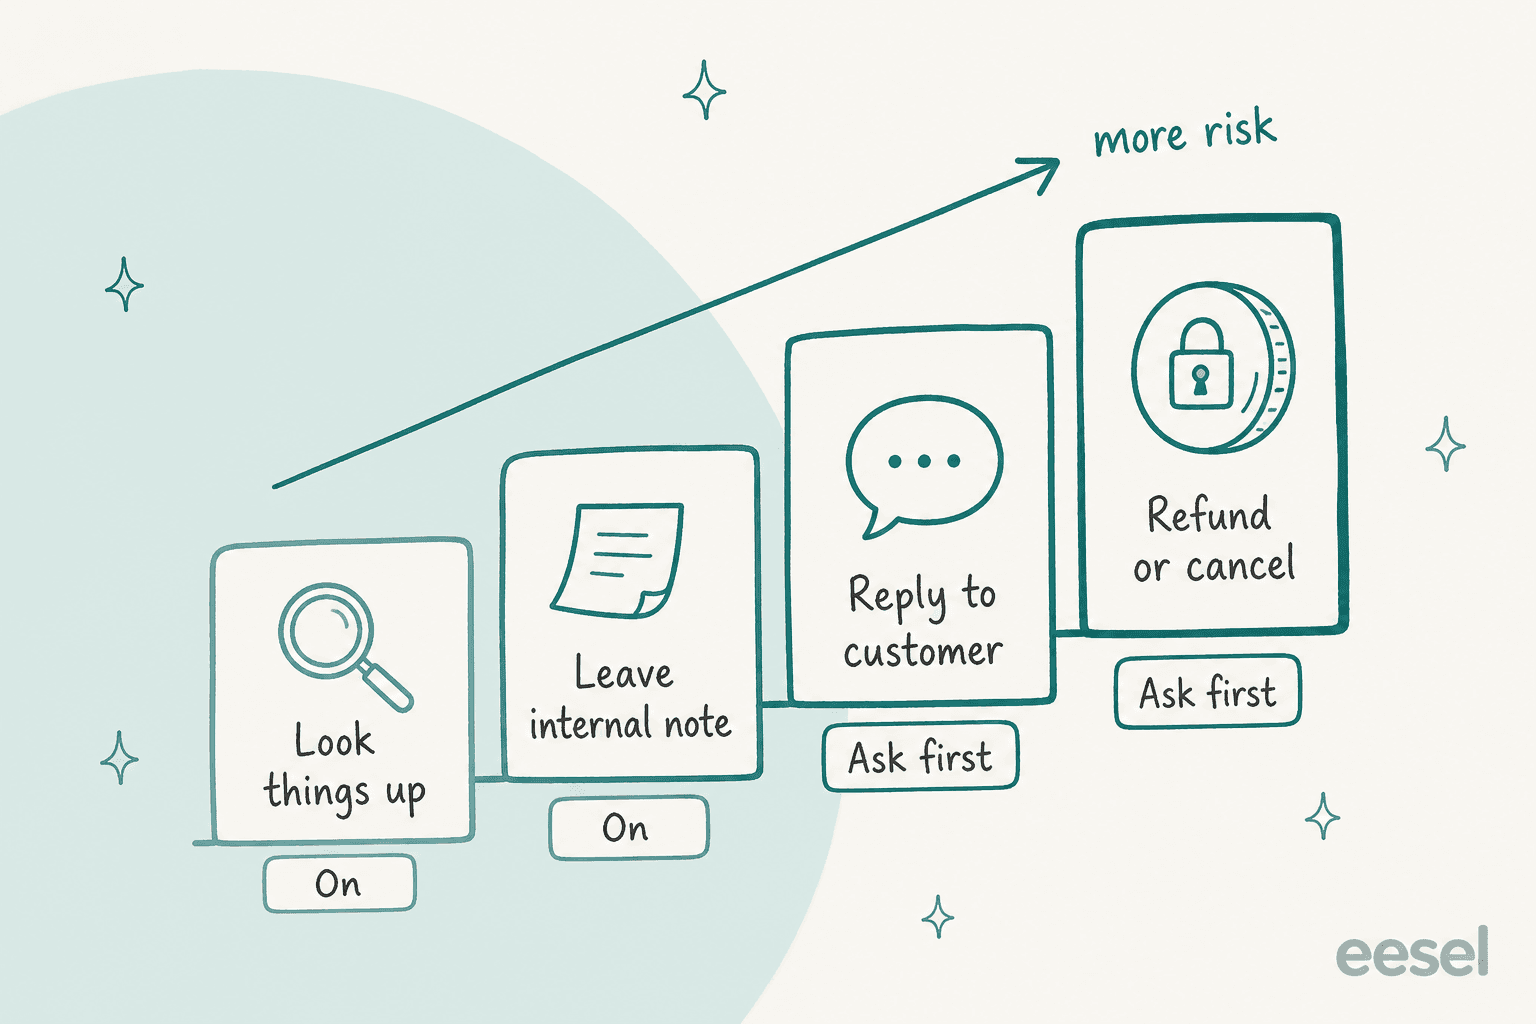
Aqui está a escada que eu usaria para um agente novo, com as três configurações da eesel como vocabulário. As configurações de ações da eesel são Ativado (ele age por conta própria), Perguntar primeiro (um colega aprova todas as vezes) e Desativado (ele nunca faz isso).
| Ação | Reversível? | Configuração inicial | Mudar para Ativado quando |
|---|---|---|---|
| Consultar um ticket, pedido ou artigo | Sim, sem efeitos colaterais | Ativado | No primeiro dia |
| Deixar uma nota interna | Sim, só sua equipe vê | Ativado | No primeiro dia |
| Adicionar uma tag ou atribuir um ticket | Na maioria dos casos. Tags podem disparar automações | Ativado | Você já verificou o que seus gatilhos fazem com essa tag |
| Responder ao cliente | Não, o cliente já a recebeu | Perguntar primeiro | Os rascunhos estão consistentemente certos |
| Fechar um ticket | Reabre com facilidade, mas some da visão | Perguntar primeiro | Uma amostra de fechamentos parece correta |
| Reembolsar, cancelar ou alterar um pedido | Não | Perguntar primeiro, indefinidamente | Raramente. Limite primeiro no código |
| Executar scripts contra uma API | Depende totalmente do script | Desativado | Só para um trabalho nomeado |
O próprio conselho da eesel segue essa linha: para supervisionar um agente novo, defina respostas e tudo que for irreversível como Perguntar primeiro, e mantenha reembolsos, cancelamentos e tudo que custe dinheiro sob aprovação. Um detalhe que vale conhecer: na maioria dos workspaces as ações começam em Ativado, com uma verificação de segurança retendo chamadas arriscadas, então "supervisionado" é algo que você escolhe, não o padrão. Em um workspace HIPAA não há verificação de segurança e a maioria das ações de escrita começa em Perguntar primeiro.
Algumas coisas se comportam de forma diferente. As ações de chat em tempo real estão sempre em Ativado, porque ninguém pode pausar um chat em tempo real para aprovar uma mensagem. Ações que editam as próprias instruções ou automações do agente, ou que executam scripts, levam uma tag Somente equipe e nunca são executadas para alguém de fora da sua equipe.
Se você prefere clicar a ler, o widget abaixo aplica a mesma escada.
Qual configuração essa ação deveria ter?
Escolha o que a ação faz. A configuração usa os valores Ativado, Perguntar primeiro e Desativado da eesel.
Até onde um token ou função de helpdesk realmente consegue limitar?
Menos do que você esperaria, e essa é a parte que muda como eu montaria tudo isso. A maioria dos helpdesks oferece três alavancas: uma função de usuário, um token de API ou escopo OAuth, e às vezes uma permissão por recurso. Eles são feitos para integrações que fazem um trabalho, não para um agente que precisa ler de forma ampla e escrever de forma restrita.
Aqui está o que a própria documentação dos fornecedores diz.
| Plataforma | Credencial | Quão granular | A pegadinha |
|---|---|---|---|
| Zendesk | OAuth com escopos como tickets:read, tickets:write | Por recurso, leitura ou escrita | tickets:write também cobre a exclusão permanente de tickets |
| Freshdesk | Chave de API de um agente | Herda a função desse agente | O Freshworks MCP não concede nada além do que a função da chave permite |
| Gorgias | OAuth com escopos de leitura e escrita | Por recurso (tickets, clientes, macros, regras, usuários) | O antigo write:all está obsoleto, e tickets agrupa mensagens, tags e responsáveis |
| HubSpot | Token de app privado | Escopos escolhidos por app | Criado por um super admin. Se quem criou for removido, algumas chamadas falham |
| Front | Token de API | Recursos, namespaces, depois leitura, escrita, exclusão, envio | No nível da empresa, só admins, e o valor é mostrado uma única vez |
| Shopify | Escopos de acesso | read_orders ou write_orders | write_orders inclui leitura e cobre os últimos 60 dias, a menos que você adicione read_all_orders |
| Stripe | Chave restrita | Nenhum, Read ou Write por recurso | Write implica Read, então não há nível intermediário |
Três lições se destacam.
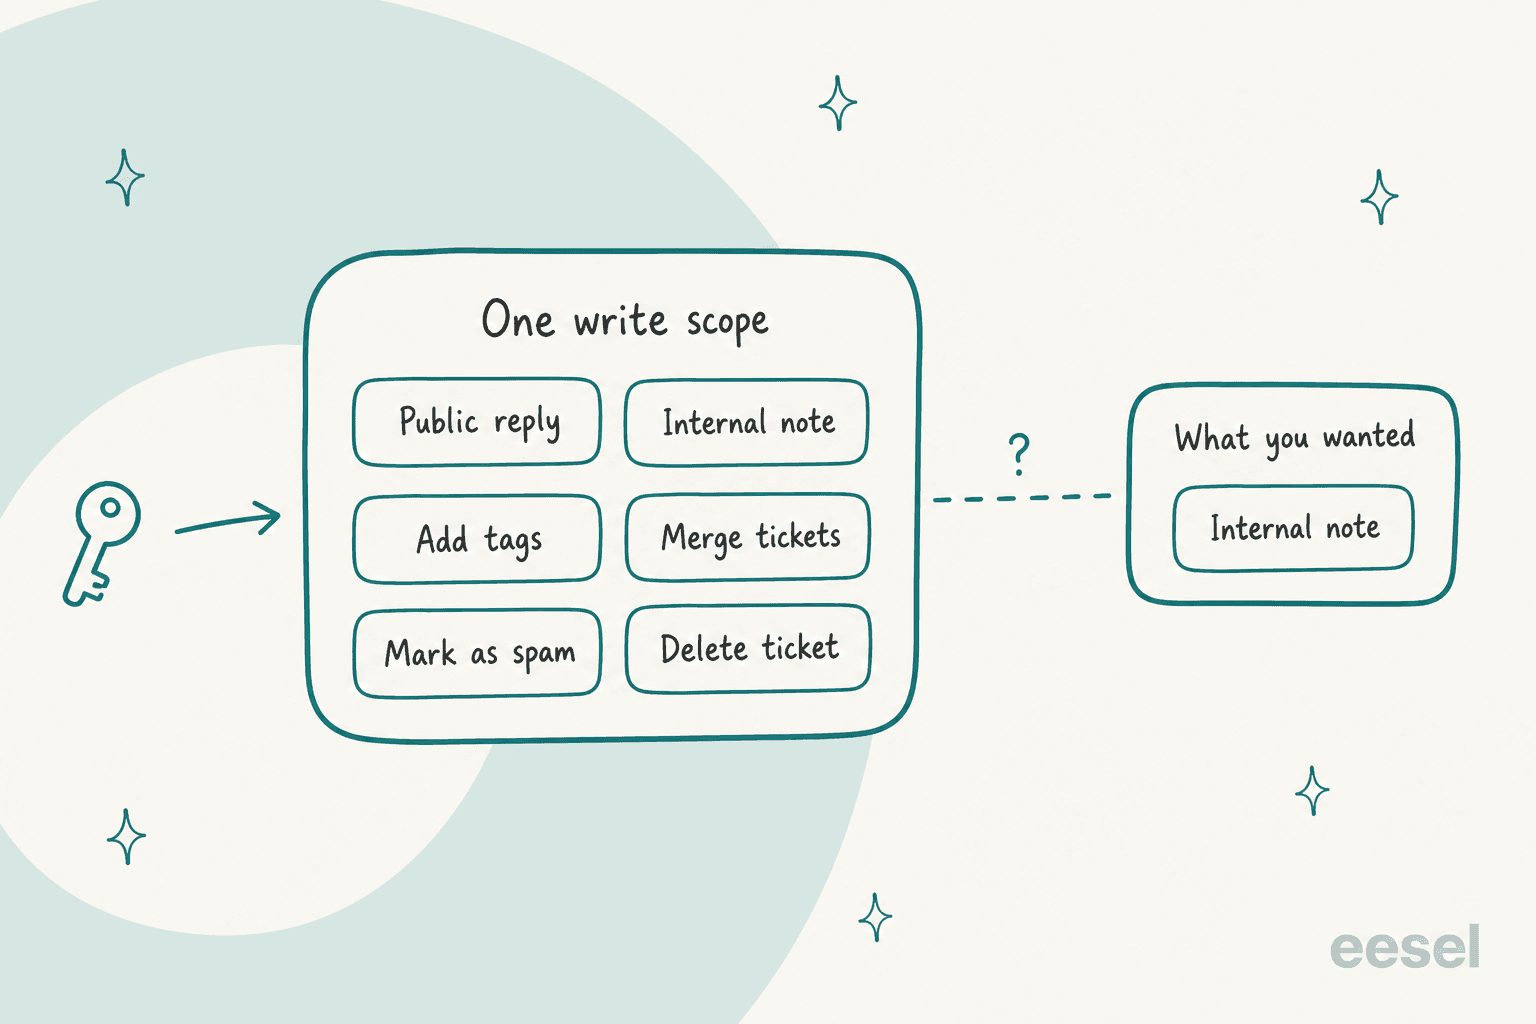
Os escopos raramente distinguem "nota" de "resposta". No Zendesk, um comentário carrega um indicador public: true para um comentário público, false para uma nota interna. Os dois passam pela mesma chamada de escrita do ticket. Um token com tickets:write pode fazer qualquer um dos dois, então a linha entre "rascunhar em privado" e "mandar e-mail ao cliente" é uma configuração de ação do lado do agente, não uma propriedade do token.
A credencial carrega a identidade. A chave do Freshdesk herda a função do agente, e as respostas do Zendesk são publicadas como o usuário que aprovou a conexão. Então dê ao agente seu próprio assento ou usuário de serviço com uma função feita para o trabalho, em vez de pegar de empréstimo o login de uma pessoa. A observação sobre o HubSpot acima é o motivo: se o usuário que criou um app privado for removido, chamadas que dependiam dele podem falhar.
O Front é a exceção que vale a pena copiar. Ele separa escrita de envio: criar e enviar mensagens exige uma permissão de Send separada, e importar mensagens históricas exige só Write. Essa é a forma de permissão que todo helpdesk deveria oferecer. Quando um helpdesk não oferece, você mesmo constrói essa separação.
O guia de configuração da Stripe para a eesel afirma o limite claramente: a Stripe não tem uma configuração entre Write e Read, então Write em Customers também permite que a chave exclua um cliente. Se o agente só precisa consultar clientes, defina Customers como Read. A própria Stripe diz que chaves restritas são recomendadas para agentes de IA, porque uma chave restrita limita o estrago se ela algum dia for exposta.
Para um design de funções mais profundo em cada plataforma, meus guias vão mais a fundo:
- Zendesk: funções e permissões
- Freshdesk: funções e permissões
- Gorgias: funções e permissões
- HubSpot: permissões de envio
Como dar acesso a um agente de IA de suporte, passo a passo?
Essa é a ordem que eu seguiria em qualquer helpdesk. Leva cerca de 30 minutos para o primeiro agente.
- Escreva o trabalho em uma frase. "Rascunha primeiras respostas a perguntas de envio em tickets de e-mail." Toda permissão que você concede deveria remeter a essa frase. Uma permissão que não remete é candidata a ser removida.
- Crie uma identidade dedicada. Um assento nomeado, usuário de serviço ou aprovação de app para o agente, nunca um login de administrador compartilhado. Isso torna suas ações atribuíveis e seu acesso revogável sem tocar em uma pessoa.
- Escolha o tipo de credencial mais restrito que o fornecedor oferece. OAuth com escopos vence uma chave de API. Uma chave restrita vence uma chave secreta. Uma função personalizada vence uma função de administrador embutida. Use as tabelas acima.
- Escolha o que importar antes de aprovar. Na conexão completa do Zendesk da eesel, uma etapa de Escolher o que importar vem antes da aprovação no Zendesk: desmarque Central de Ajuda, Macros ou Tickets passados, e a eesel nunca baixa essa fonte. Revise a lista que o Zendesk mostra sobre o que o app pode ler e fazer antes de clicar em permitir.
- Comece com um início rápido onde houver um. O início rápido do Zendesk na eesel lê apenas sua central de ajuda pública, sem login. Não tem tickets, macros, gatilhos ou ações, o que é um bom lugar para testar a qualidade das respostas.
- Configure as ações de acordo com a escada. Notas em Ativado, respostas em Perguntar primeiro, dinheiro em Perguntar primeiro, scripts em Desativado. Com um terminal, a configuração de uma ação é um único comando,
eesel integrations <app> actions set <key> --access ask-first. - Defina onde as aprovações chegam antes de ativá-las. Um agente da eesel começa em Somente no app, então uma ação retida espera no painel e nada é enviado a ninguém. Escolha E-mail ou Slack nas configurações do agente e decida quem as recebe.
- Conecte uma automação por último. Apenas conectar não inicia o agente. Ele precisa de um gatilho mais instruções sobre quais tickets tratar, e você pode delimitar por canal.
- Teste em tickets passados, depois em uma pequena fatia em tempo real. Meus guias sobre testes de simulação e testes de agentes de suporte mostram como.
A aprovação do administrador é um recurso aqui, não um atrito. As conexões de Zendesk, Gorgias e Shopify da eesel exigem cada uma uma pessoa com os direitos certos para aprovar na própria tela do fornecedor: um administrador do Zendesk, um administrador do Gorgias, o proprietário da loja ou um funcionário com permissões de app. Quem aprova no HubSpot precisa da permissão App Marketplace Access, que super admins têm por padrão. O agente pode pedir a conexão, mas quem a concede é um humano com autoridade.
Como as ações arriscadas deveriam ser aprovadas?
Uma aprovação é uma pausa, então desenhe-a como tal. Quando uma ação da eesel definida como Perguntar primeiro surge, o agente para, salva o que quer fazer e espera. Quem aprova vê a ação exata e seus detalhes (o texto da resposta, o valor do reembolso, a tag) e escolhe Aprovar ou Negar.
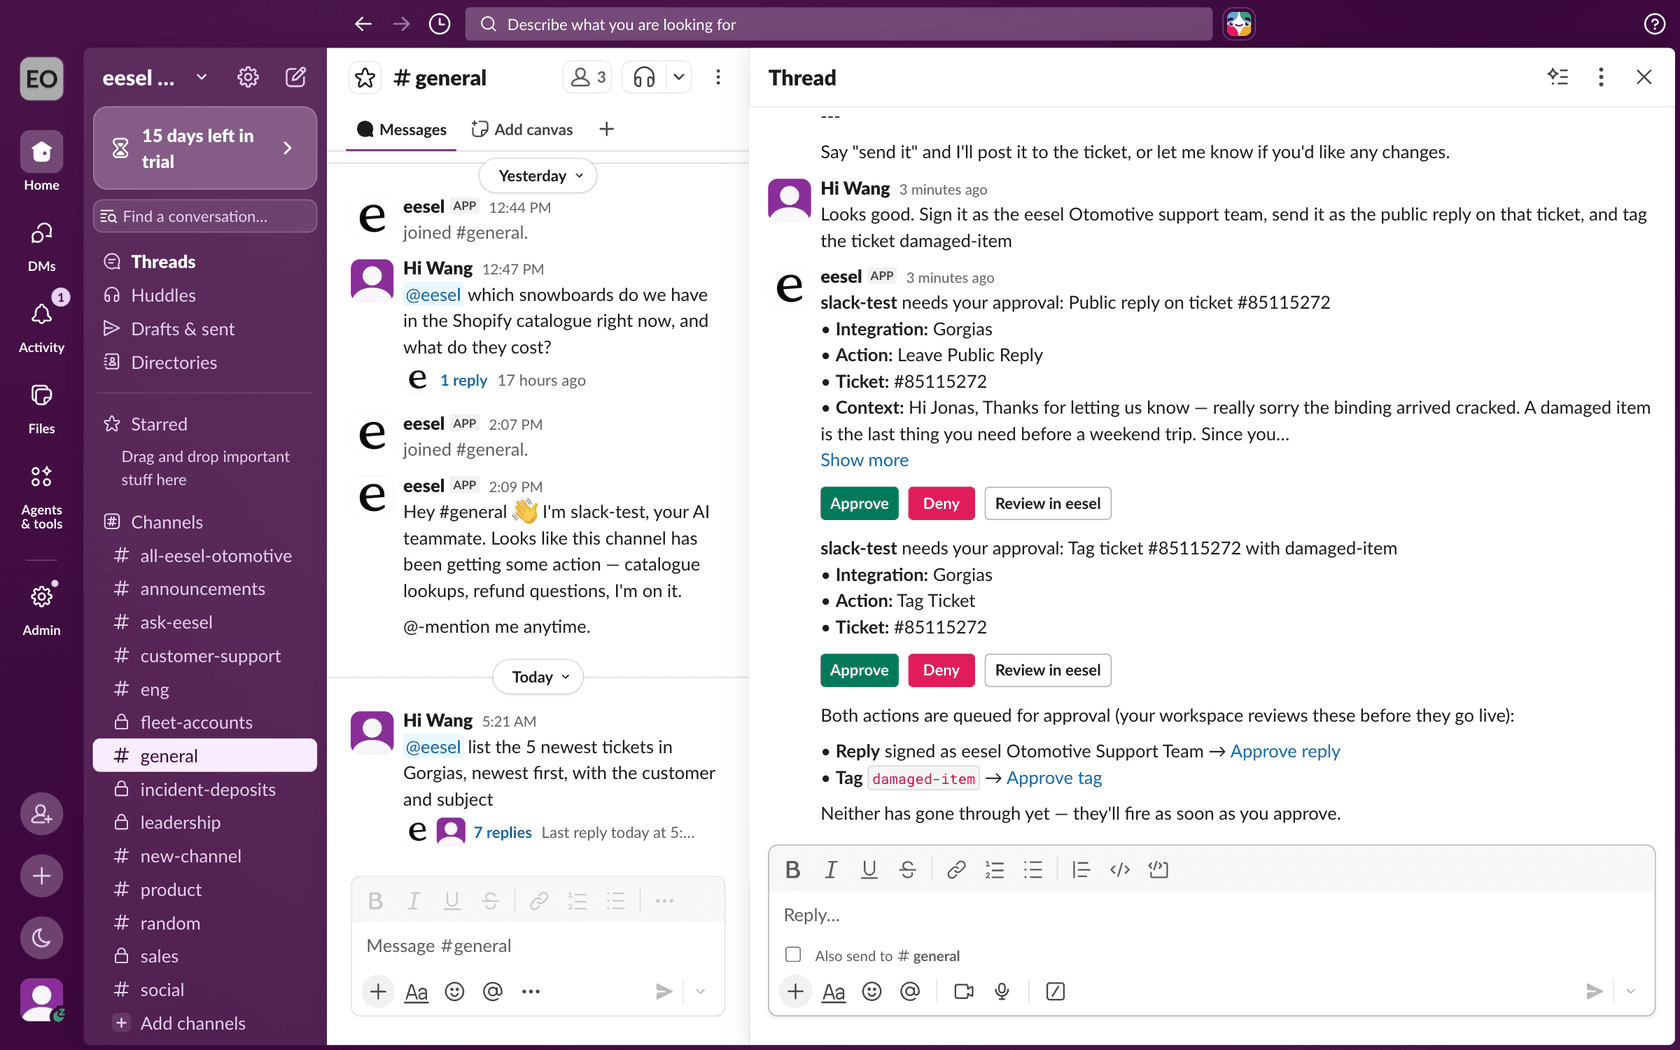
As regras em torno disso são o que torna isso confiável, e vale a pena verificá-las em qualquer ferramenta que você avaliar:
- Quem decide. Na eesel, só a proprietária e os editores podem aprovar. Visualizadores veem as aprovações mas não podem decidi-las. No Slack, a pessoa que clica é comparada por e-mail de perfil com um editor do workspace, e se os e-mails não combinarem, o clique não faz nada.
- Onde ela chega. Painel, Slack, e-mail ou terminal. Uma ação retida não aparece no ticket do helpdesk de onde veio, então uma equipe que só observa o ticket não vê nada. Esse é o motivo pelo qual o passo 7 acima importa.
- O que acontece no silêncio. A ação fica pendente por 72 horas e depois expira, e nunca é executada por conta própria depois do prazo.
- Aprovação parcial. Você pode deixar uma ação em Ativado e pedir ao agente, nas instruções dele, que retenha casos específicos, como qualquer coisa sobre reembolsos.
As mesmas regras valem para agentes de código. Requisições de CLI e MCP mantêm a função do workspace e as regras de aprovação de ações, um token MCP carrega sua função no momento em que foi emitido, e a documentação da eesel diz que um agente de código deve deixar as decisões de aprovação para a pessoa autorizada, a menos que o usuário tenha autorizado explicitamente que ele decida. Esse é o padrão correto: o agente que pede permissão não deveria ser quem a concede.
Para transferências, o mesmo raciocínio vale. Decida de antemão quais tópicos pulam o agente completamente. Minhas notas sobre boas práticas de transferência de IA e human-in-the-loop cobrem isso, assim como a injeção de prompt, o motivo pelo qual a mensagem de um cliente nunca deveria ser o que destranca uma ação.
Como auditar o que o agente fez?
Dois registros vencem um. O próprio log do agente diz por que ele agiu. O log do helpdesk diz o que de fato mudou.
Na eesel, a página Activity lista cada ticket que o agente tratou, o que ele pesquisou, cada ação que tomou, quem a aprovou e seu raciocínio, e eesel activity imprime o mesmo a partir de um terminal. Tickets pulados são listados com o motivo. O lado do helpdesk é uma segunda fonte: a Freshworks diz que as ações de MCP são registradas como operações de API e UI, e aparecem no histórico de atividades. Verifique também o equivalente da sua própria plataforma; eu escrevi sobre o log de auditoria do Zendesk e o log de auditoria do Gorgias.
E então olhe de fato. Eu leria uma amostra semanal: cinco ações aprovadas, cinco negadas, cinco que correram sem aprovação. Meu guia sobre como revisar conversas de suporte com IA tem uma rotina que você pode copiar. Um padrão de negações também é um sinal: se a mesma ação é negada três vezes, a instrução está errada ou a configuração está.
Como isso se parece em helpdesks reais?
Três clientes publicados da eesel mostram pontos diferentes na escada.
A STIL Classics usa a eesel no Gorgias e no Shopify, e seu agente é deliberadamente restrito no lado da escrita. Ele consulta primeiro o pedido no Shopify, depois deixa um rascunho como nota interna. Segundo sua própria história de cliente, a equipe processa qualquer reembolso, edita o rascunho e o envia, e a eesel nunca envia e nunca altera um pedido. Esse é o primeiro degrau da escada, mantido de propósito: ler amplamente, escrever só uma nota.
A smava mostra o outro princípio, um trabalho por agente. Em um único Zendesk compartilhado por duas marcas, um agente de categorização só marca o idioma, verifica um campo do ticket e escreve uma categoria, e não toca em mais nada. Um agente de rascunho separado tem como única saída um rascunho com botões Aprovar e Rejeitar. Em um mês, a eesel tratou lá cerca de 27.000 tickets, e o agente que espera por uma pessoa funcionou em cerca de 12.200 deles. Dividir as permissões por agente é mais barato do que tentar restringir um agente por ticket.
A SamCart usa permissão por situação. Seu agente do Freshdesk só responde enquanto ninguém está atribuído, recua assim que um colega assume o ticket, e marca o ticket para transferência quando um vendedor pede uma pessoa. Também cita apenas artigos públicos da central de ajuda.
Note o que nenhum deles fez: nenhum deu ao agente direitos de administrador e disse a ele para se comportar.
Experimente a eesel
A eesel é o colega de helpdesk com IA que funciona da forma que este guia descreve: uma pessoa aprova a conexão com o helpdesk, toda ação fica em Ativado, Perguntar primeiro ou Desativado por agente, e chamadas arriscadas esperam alguém aprovar no painel, Slack, e-mail ou terminal. Se você usa Zendesk, Freshdesk, Gorgias, HubSpot ou Front, comece com notas internas, revise o primeiro lote e amplie a partir daí. Lojas Shopify têm os mesmos controles em consultas de pedidos e reembolsos. Conectar o helpdesk ainda exige alguém com acesso de administrador para aprovar, e o conhecimento enviado deveria ser testado antes de encarar clientes.
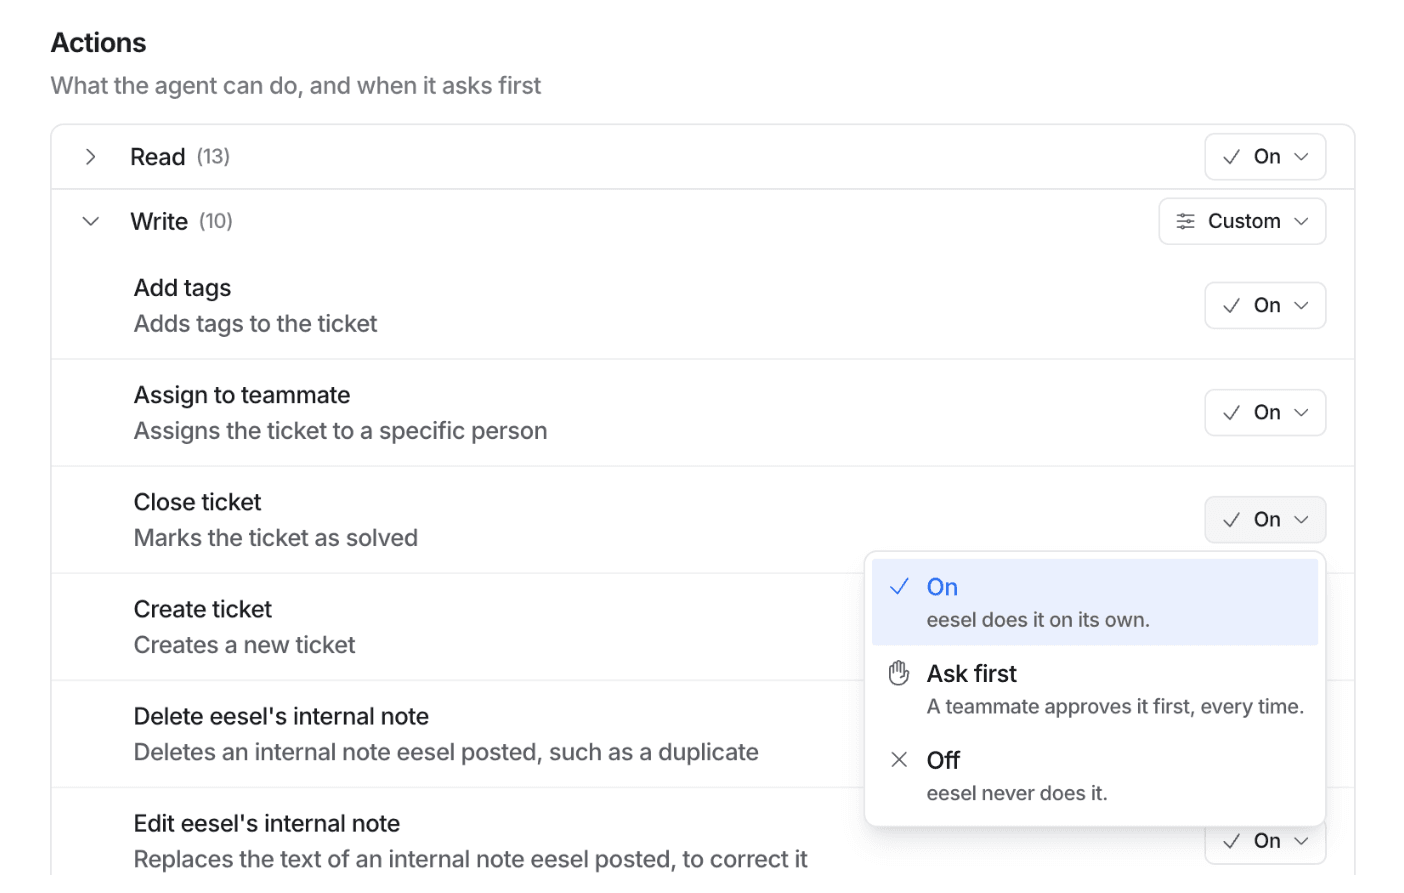
Experimente a eesel e defina toda ação de escrita como Perguntar primeiro no primeiro dia. Você verá o que ela quer fazer antes de fazer.