なぜ「Jira Service Management向けGrok Bot」がそもそも検索されるのか
xAIが2026年8月11日にGrok Botをローンチしたとき、その売り文句全体はAPIを一切必要とせず、実際のツールにサインインして最初から最後まで作業をこなすエージェントというものでした。プロダクトページにはサポートに直結したプロンプト例まで載っています。「Sign in to Zendesk so I can work the support queue」。ZendeskをJSMに置き換えれば、今まさに多くのサービスデスク管理者が検索窓に打ち込んでいる質問そのものになります。
私は仕事として連携システムを構築していますが、まず正直な結論をお伝えします。「エージェントがデモでリクエストをクリック処理できる」ことと「見知らぬ人のアクセス申請を無監督で解決してよいと信頼できるエージェント」との間のギャップは非常に大きいものです。ナレッジベースが空だったときに、自信ありげなボットが黙って誤った回答を送るのを見てきました。だからこそ、私が関わったすべてのロールアウトでは、一人の申請者に触れる前にチームの実際の過去チケットでリハーサルを行うようになっています。ある社内ITデスクでは、そのドライランはトリアージで93%の正確性、下書きで7%の事実誤りという結果になり、従業員が何かを目にする前に私たちはその両方の数字を把握していました。
だからこそ、真新しい自律型エージェントが「私のJSMキューを処理します」と言ってきたとき、最初の疑問は「クリックできるか」ではありません。「深夜2時に自信満々に間違えたとき、何が起こり、誰がそれに気づくのか」です。これが本稿全体のレンズです。Grok Botは本当に興味深い汎用ワーカーです。それをJira Service Managementに向けるとどうなるか、何が得意で、サービスデスクという文脈で具体的にどこに継ぎ目が見えるのかを見ていきましょう。
GrokをJira Service Managementに接続する2つの方法
方法は正確に2つあり、必要な作業量は大きく異なります。
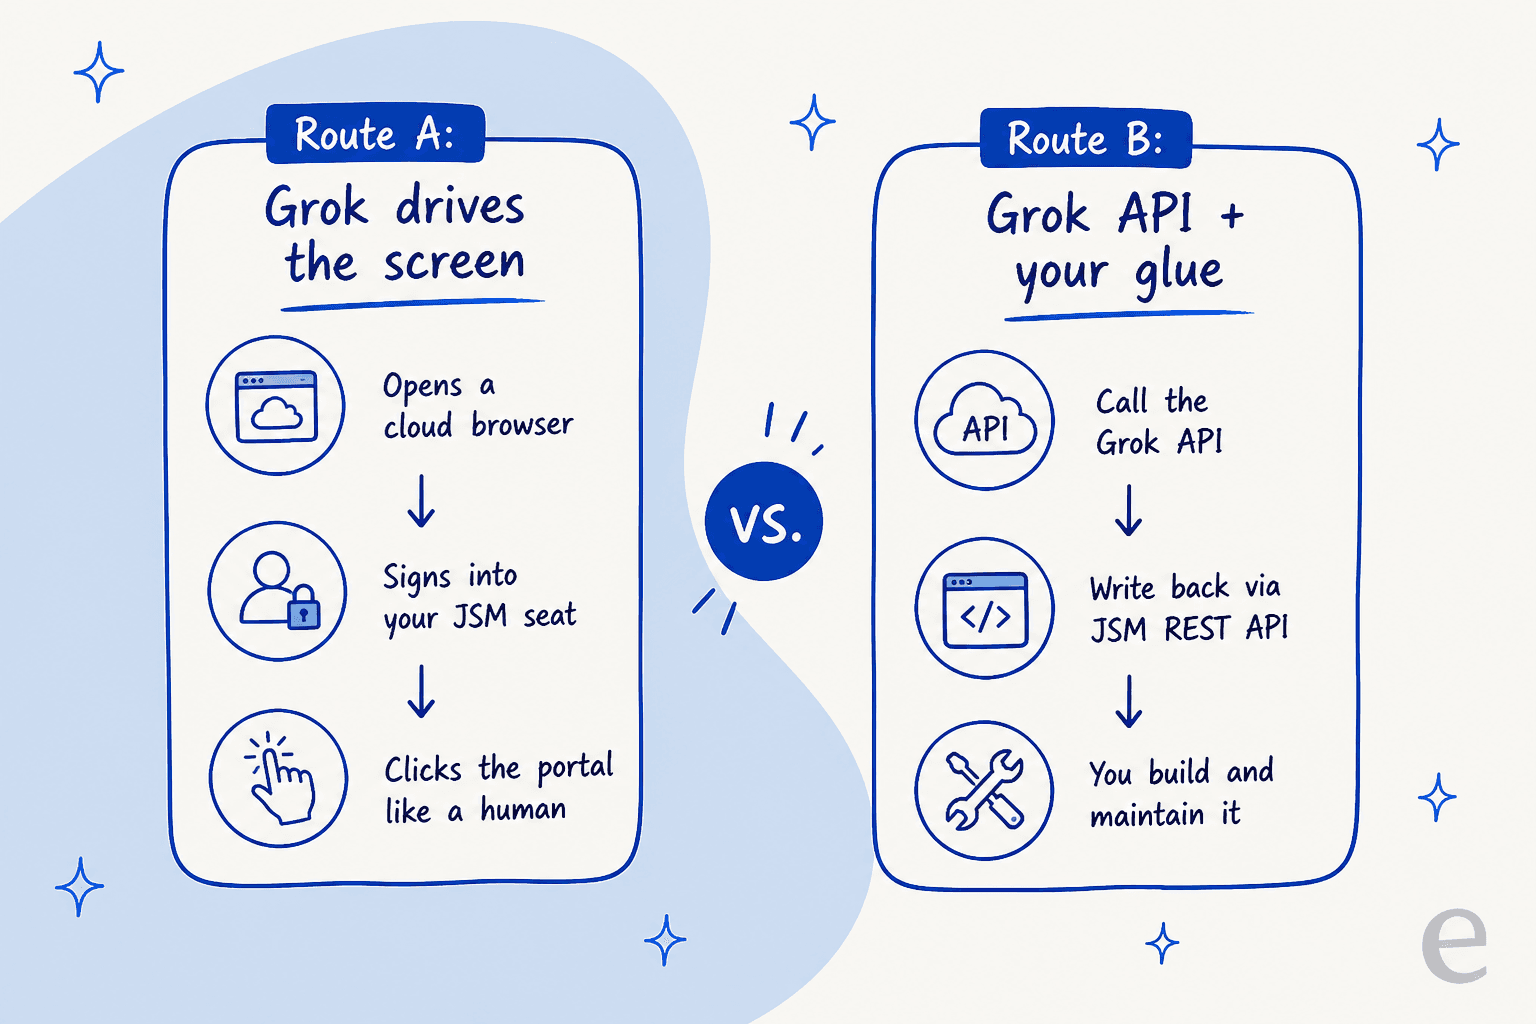
ルートA:Grok Botに画面を操作させる。 これが目玉機能です。Grok Botは管理されたクラウドコンピューターを起動し、「Jira Service Managementにサインインしてキューを処理して」と伝えると、ブラウザを開き、画面の受け渡しの中であなたが認証情報を入力します。そこから先は、ログイン済みのエージェントのようにサービスデスクをクリックして処理していきます。リクエストを開き、スレッドを読み、返信の下書きを作成し、フィールドを更新します。あなたのインスタンスから見れば人間がその席を使っているだけなので、JSM側で設定する必要は何もありません。それこそが魅力のすべてであり、同時に問題のすべてでもあります。これについては後ほど戻ります。
ルートB:Grok APIを呼び出して自前のグルーコードを構築する。 もう一つのルートはGrokをワーカーではなくモデルとして扱います。自前のミドルウェアからgrok-4.6を呼び出し、その結果をJSM REST API、自動化ルール、またはForge経由でJSMに書き戻します。これは信頼性が高く監査可能な経路ですが、構築が必要です。始める前に知っておくべきなのは、JSM純正のネイティブAIはRovoであり、Atlassianがその中で公開しているモデルにGrokは含まれていないということです。つまりAPIルートはメニューから選ぶモデルではなく、自分で書いて保守するグルーコードです。
多くのチームにとって「JSM向けGrok Bot」が実際に意味するのはルートAなので、本稿ではそちらに最も多くの時間を割きます。
Grok Botが本当に得意なこと
批判する前に公平を期しましょう。設計自体は巧妙です。Grok Botは人間のようにUIを操作することで、クリーンなAPIを持たないツールにも到達できます。これはRPAの正当な後継と言えます。あなたのJSMインスタンスがカスタムリクエストタイプ、Marketplaceアプリ、そして2022年以来誰も文書化していない自動化ライブラリの迷路になっているなら、画面をそのまま使うエージェントはそのすべてを迂回できます。連携プロジェクトは不要です。
また、長い尾を持つ単発タスクにも強みがあります。「先週networkとタグ付けされたすべてのインシデントを抽出し、パターンを要約してSlackチャンネルに投稿して」というのは、彼が得意とするアドホックな作業です。なぜなら、何も配線しなくてもJSM、Slack、Confluenceドキュメントの間を1つのセッション内で移動できるからです。一人のパワーユーザー向けの調査・トリアージアシスタントとして、その柔軟性は本物です。
そして、その裏にあるモデルは強力です。Grok 4.6は優れた推論モデルであり、それが書く下書きは読みやすいものです。問題は「読みやすい」ことと「正しい」ことが別のテストだということで、サービスデスクが報われるのは後者だけです。特に、VPNアクセスをリセットする手順で、誤った1ステップがまさに新しいチケットを生み出してしまう場面ではなおさらです。
実際に何を向けることになるのか
リスクの話に入る前に、その対象領域をイメージしておくと役立ちます。JSM側では、ルートAはGrokがあなたのエージェントビューをクリックして回り、最終的には顧客ポータルに届くリクエストを解決することを意味します。
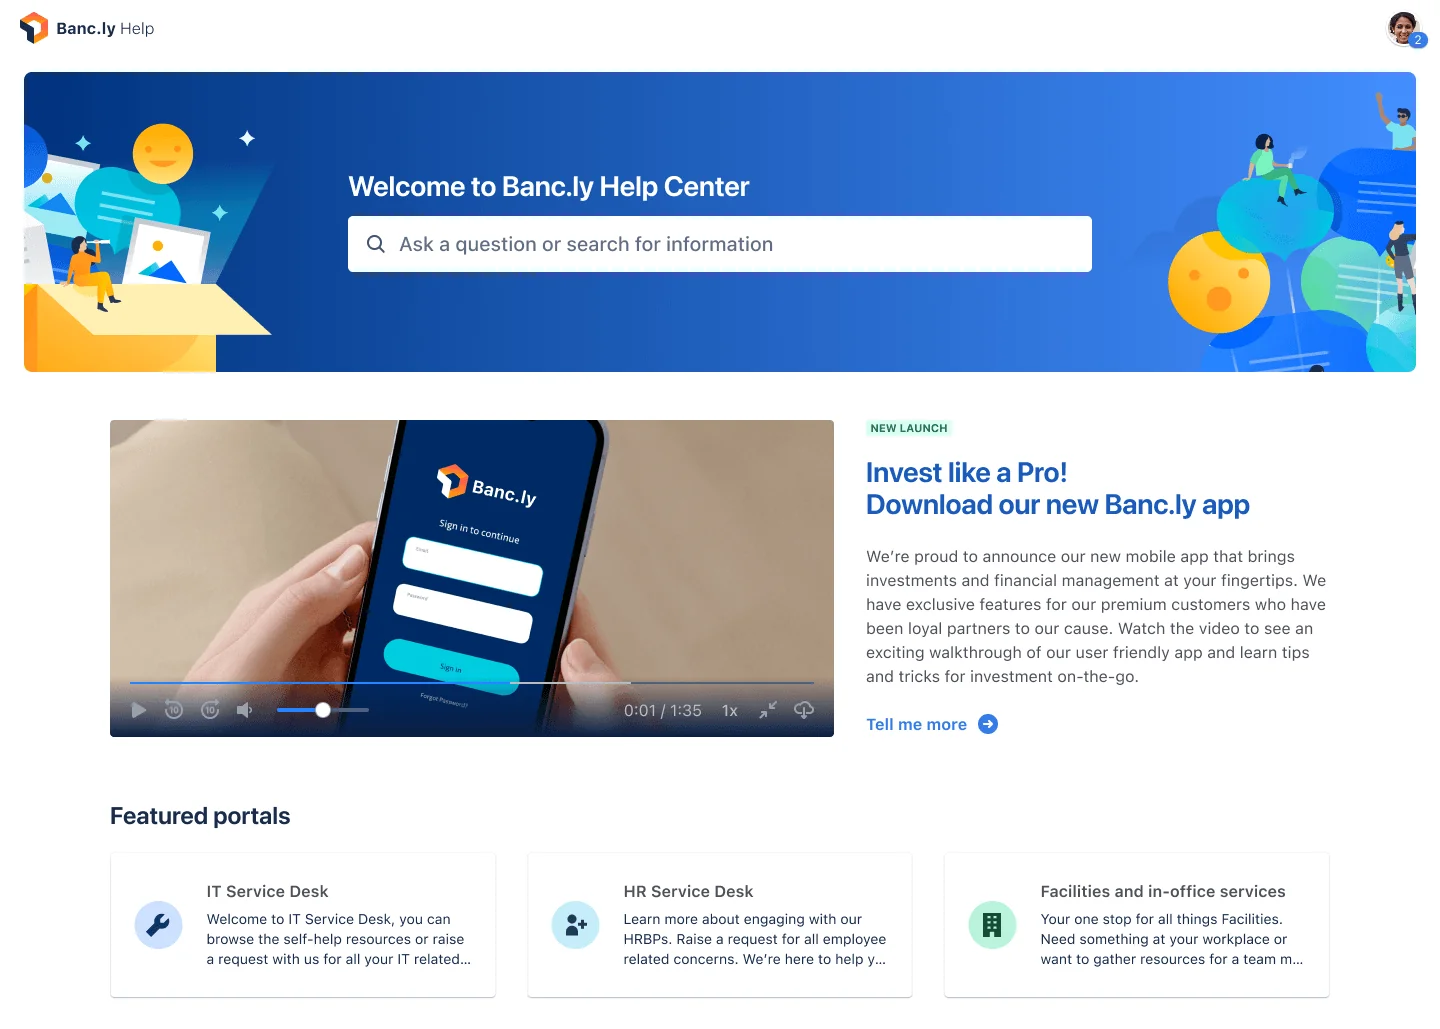
そのポータルは、従業員が一日中「ログインできない」「ノートPCがWiFiにつながらない」「ソフトウェアをインストールしてほしい」といったリクエストを起票する場所です。JSMのキューは大部分がTier-1のITおよび社内サービス業務であり、これは確かに自動化可能ですが、同時に誤ったアクションが実際の被害範囲を持つ業務でもあります。誤ったアカウントのリセット、SLAに縛られたインシデントのクローズ、あるいは誤った申請者への返信などです。この対象領域を次のセクションのために覚えておいてください。
本番サービスデスクにとって危険になる場所
ここで「画面をそのまま使う」という設計が、利点から負債へと反転します。これはモデルとしてのGrokが弱いという話ではありません。共有ブラウザセッションを持つ汎用ワーカーが、本番サービスデスクにとって間違った形であるということです。
ドライランが存在しない
xAI自身のドキュメントははっきりとこう述べています。「A test run performs real work. It can navigate websites, change files, and call connected tools.」つまり、Grok Botを直近の解決済み500件のリクエストに向けて、実際に回答する前にどう回答していたかを確認する方法は存在しません。ヘルプデスクコパイロットにとって、これは最大の単独の欠落です。安全なロールアウトの規律のすべてはリハーサルにあり、このルートはそれをすっ飛ばしていきなり本番初日に突入します。ITデスクにおける本番初日とは、誰かのパスワードリセットがおかしな方向に進むことです。
一つの共有コンピューター、一つの使い回されるログイン
一人のユーザーのすべてのボットは単一のクラウドコンピューターを共有しており、一度JSMにサインインすると、そのセッションは維持され、他のどのボットもそれを再利用できます。xAIはドキュメントの中でこれを二度述べています。「Do not use separate Bots as a security boundary」。ボットを削除しても、そのファイルとログインは残ります。
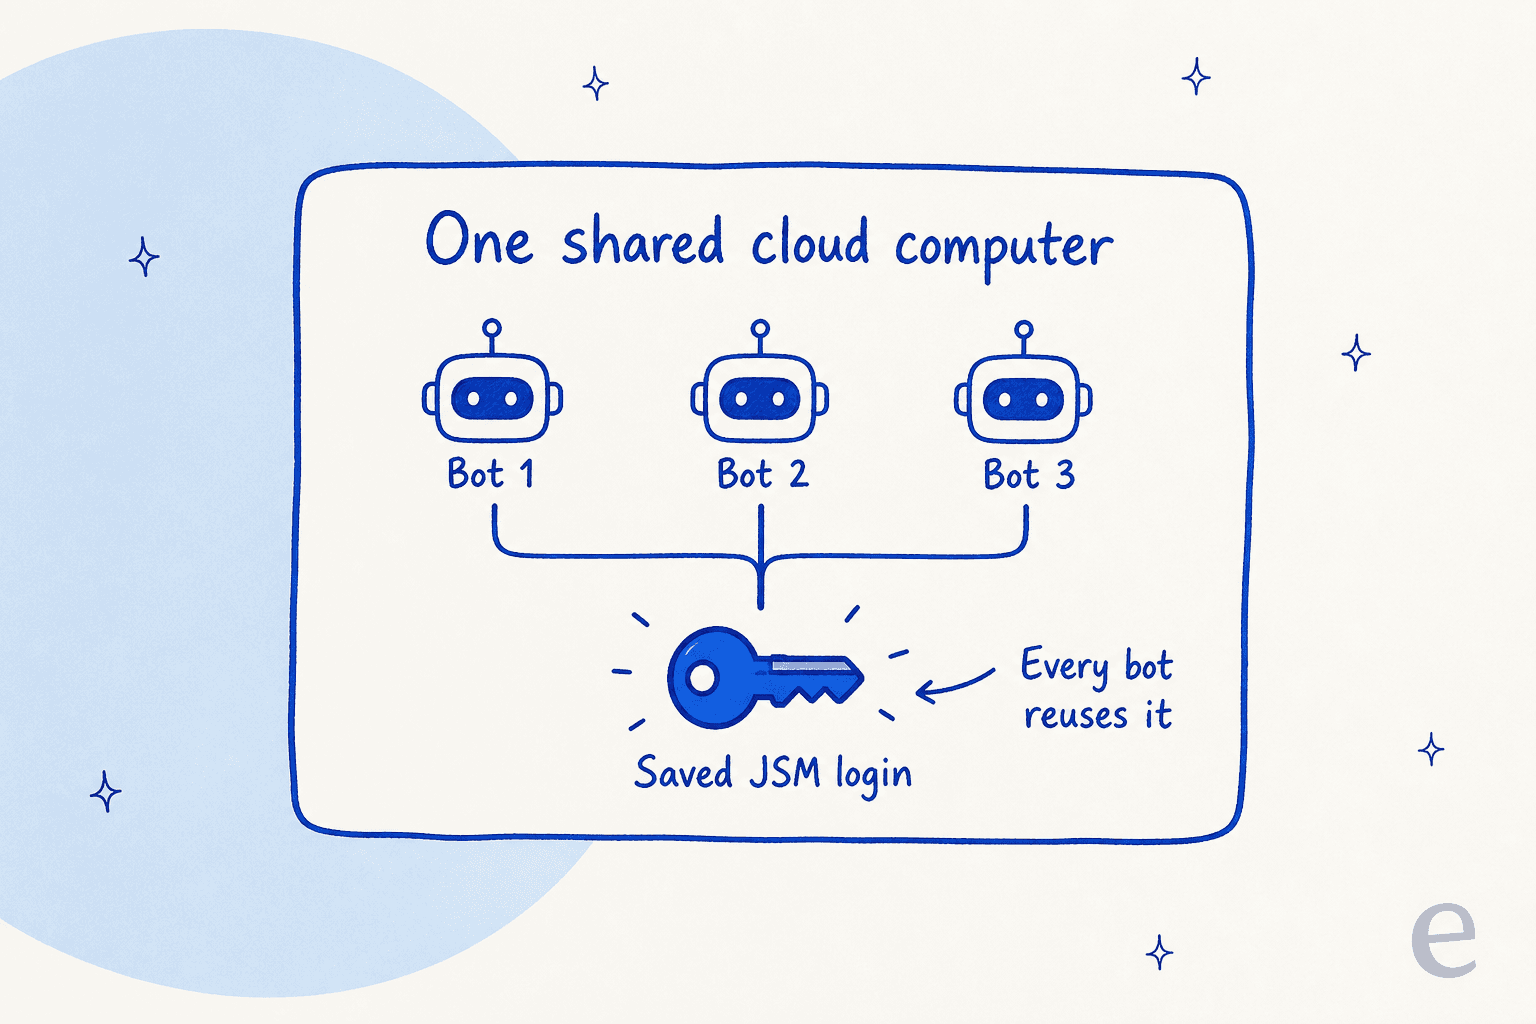
さて、実際のJSMセッションが何を保持しているかを想像してみてください。IT問い合わせにはパスワード、資産インベントリ、従業員記録、アクセス承認が含まれており、そのインスタンスへの永続的なログインは、それらすべてへの常設の鍵に等しいものです。ある最近のロールアウトでは、購入者側のセキュリティレビューは、個人情報を含む問い合わせデータが自社の環境内にとどまり、モデルが生の個人データではなく質問の種類と回答スタイルを見ていることを示せるまで承認を出しませんでした。共有され、常時サインインされたブラウザセッションは、まさにそのレビューが検出するために設計された対象領域です。サービスデスクのデータプライバシーを気にするなら、ここから始めてください。
監査証跡もコンプライアンスページもほぼ空白
Grok Botのドキュメントは「An audit view of Bot actions is coming」と、未来形で述べています。つまり今日の時点では、なぜその回答をしたのかについての回答ごとの記録は存在せず、これは変更管理やSLAに関わるあらゆるものにとって必須の要件です。そして、彼は席全体を扱う人間としてサインインしているため、「このタイプのリクエストにだけ触れる」「明示的に依頼したときだけ動く」といった制約をきれいに設定する方法もありません。多くのIT チームにとって、こうした制約こそが要件のすべてです。あるサポートリーダーは、自律性の問題を私よりうまく言い表しました。
「AIは質問の100%に答えられるようにはなりません。しかし、もしAIが試みて『申し訳ありません、これはわかりません』とだけ答えるなら、私は7,000件すべてのチケットを確認してAIが本当に良い回答をしたかどうかを見に行くことはできません。そうなると、そもそもの目的が少し失われてしまいます。私が必要としているのは、自信を持って対応できるチケットだけを処理し、それ以外はすべて放っておいてくれるAIです。」
月間約7,000件のチケットを抱えるDTCブランドのCXリード
サインインしたワーカーには一つのモードしかありません。キューを処理することです。この購入者の要件のすべては、AIが大半のチケットに触れないことでした。そして承認機能もそのギャップを完全には埋めません。なぜならxAIのドキュメントには、承認は「controls the proposed action. It does not reverse work already completed」と記されているからです。私はその代償を間近で見てきました。誰も頼んでいないレポートを送信した自律実行や、名前のある人間のエージェントになりすましてエスカレーションに対応し、その後自動でクローズされたために実在の人物が一度も目にすることのなかったケースです。
さらに、Grok BotはSOC 2、ISO 27001、GDPR、HIPAAのいずれの準拠も謳っておらず、保持期間も公開せず、Cursorの利用規約に依存しています。社内IT向けにJSMを運用する規制対象の企業であれば、それだけで会話は終わります。
JSMがすでにネイティブで提供しているもの(そしてその限界)
既存勢力についても触れておく価値があります。「GrokがJSMキューを処理できるか」と尋ねる多くのチームは、Atlassianがすでに提供しているものをまだ十分に活用できていないからです。JSMのネイティブAIは現在Rovoであり、旧Virtual Service Agentのブランドは、ナレッジベースと過去のチケットを読んで定型的なリクエストを回避・解決するエージェント型ボットであるRovo Serviceエージェントに統合されています。
問題はその関門です。Atlassian自身のRovo FAQによれば、Rovo(検索、チャット、エージェント)にはStandard、Premium、またはEnterpriseプランが必要で、AIがデフォルトでオンになるのはPremium以上だけです。Service Collectionの価格設定によると、JSM Premiumはブレンドレートで1エージェントあたり月約51.42ドルとなり、Standardの20ドルと比べると高くなります。つまりネイティブな経路は本物であり統合性も高いものの、エージェント席単位で課金され、Atlassianエコシステムの内側で完結します。Atlassianに全面的にコミットしているなら素晴らしい選択肢ですが、あなたのナレッジや過去のチケットがそこに届かないツールに分散しているなら柔軟性は落ちます。これは、JSM向けAIの分析で掘り下げたのと同じ「ネイティブだが制限がある」というトレードオフです。
誰もスクリーンショットに残さないコスト構造
ルートAは値札の上では安く見えます。x.ai/botによると、Grok BotはCursor Ultraで月200ドル、Cursor Premium Teamsでは席あたり月120ドルです。しかしこれは席の価格であり、実際に完了した作業ではなくワーカーへのアクセス権を買っているに過ぎず、その上に週単位のAIトークン割り当てがあり、超過分はモデルとトークンのコストで課金されます。Grok Bot固有の支出上限はまだ存在せず、これは自律型エージェントにとってそれ自体がリスクです。
ルートBは2つのメーターを重ねます。GrokのAPIを支払う(grok-4.6は100万トークンあたり入力2.00ドル/出力6.00ドルで、検索やツールには別途呼び出しごとの料金がかかります)のに加えて、人間とあなたのグルーコードがログインするJSMエージェント席の料金も払い続ける必要があり、これは1エージェントあたり月20ドルから始まり、ネイティブAIも欲しければ約51ドルのPremiumレートまで上がります。要点はGrokが高いということではありません。「席の価格に加え、上限のない利用量、さらに自前の構築・保守時間」というのは本当に予測しづらい数字であり、それはサポートROIを測定するときに求めているものの正反対です。
代替案:実際にJSM向けに作られたエージェント
目標が「Jira Service Management内の信頼できるAIエージェント」であるなら、機能する形は共有ブラウザを操作する汎用ワーカーではありません。それは、Atlassian MarketplaceからOAuth経由で、連携が本来あるべき形でJSMに接続し、あなたのリクエストに範囲を限定し、上記のリスクのある部分に最初から欠けているガードレールを備えたサービスデスクネイティブなレイヤーです。それがeeselの属するカテゴリであり、ChatGPTや同じキューを狙う他のモデルについて私が主張してきたのと同じ「モデルではなくレイヤーを置き換える」という論点です。
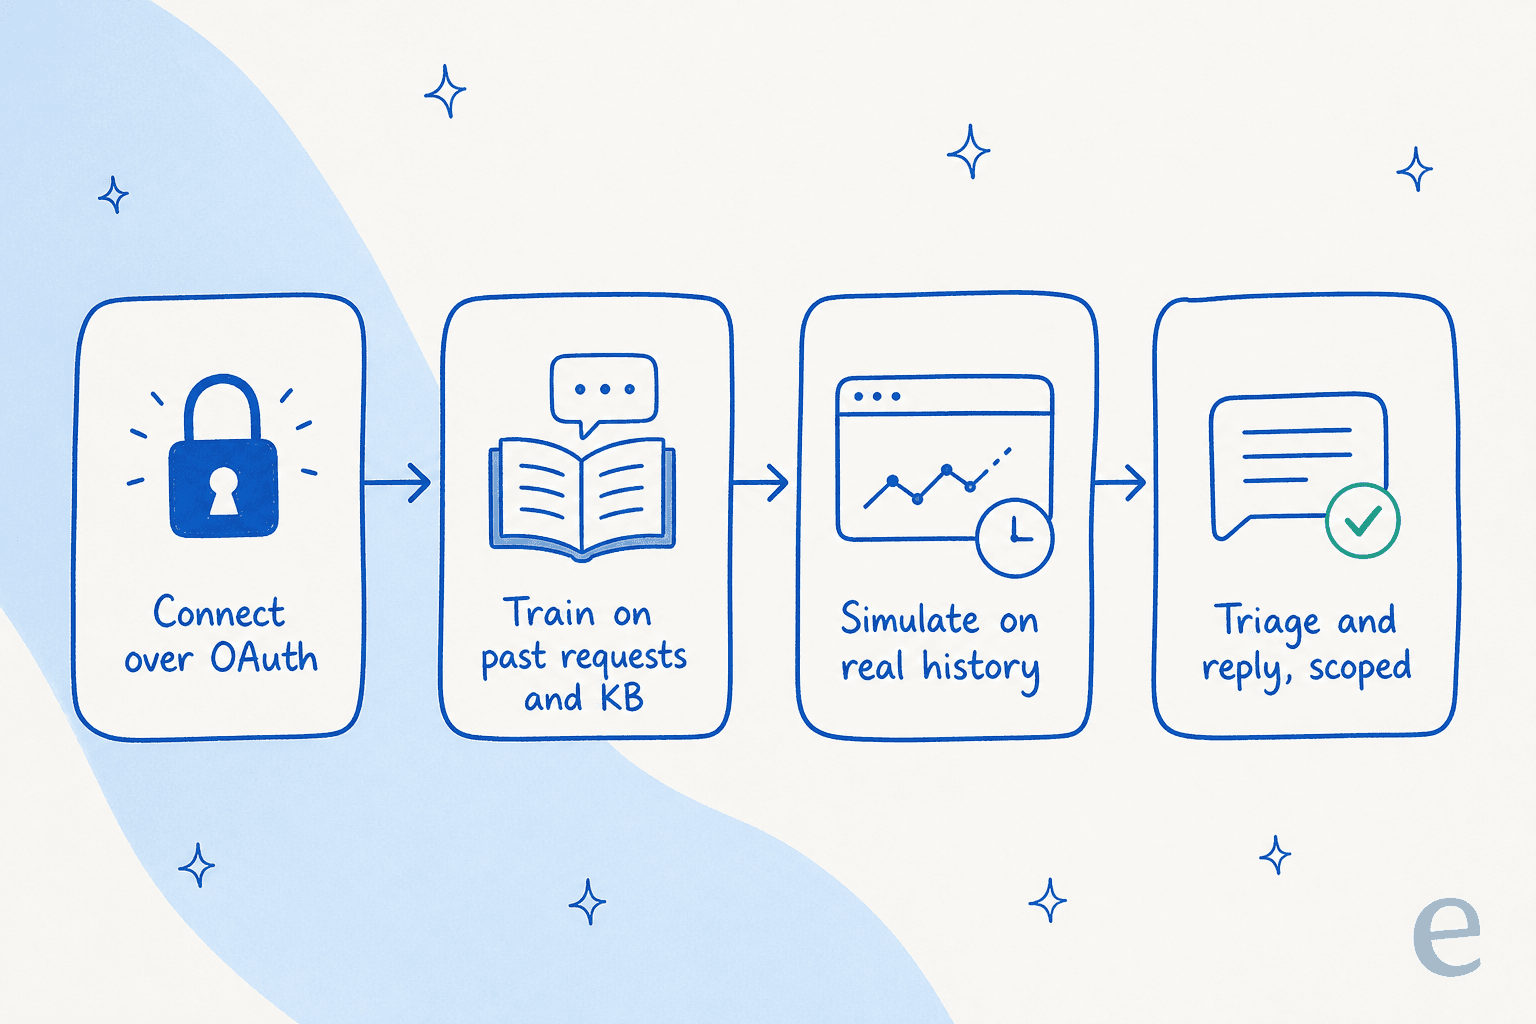
具体的には、Grok Botのルートでは表現できない4つのことがあります。まず、永続的にログインされた席を渡すのではなく、OAuthで接続します。

次に、あなた自身のナレッジで学習します。あなたのナレッジベース記事と過去の問い合わせ、加えてオプションでConfluence、Notion、Google Docsも対象にでき、これによりエージェントは学習データから即興で答えるのではなく、回答の根拠を持つようになります。本番稼働前に実際の過去の問い合わせでシミュレーションを行い、数百件の過去のリクエストを再生してAIの回答を実際にチームが送った内容と照らし合わせて採点するため、従業員が関わる前に「93%正解、7%不正解」という数字を手に入れられます。そして範囲を限定します。まずトリアージのみまたは下書きモードで実行し、リクエストタイプ、キュー、ラベルごとにトリガーを設定し、自動化したくないものを除外し、確信度が低いときは人間へ引き継ぐようにできます。この連携は、あなたがすでにJSMで持っている割り当てルール、SLAポリシー、ワークフローを回避するのではなく尊重します。
もう一方でまだ「近日公開」となっている監査証跡も手に入ります。すべての実行は理由付けと使用したソースとともにアクティビティログに記録されるため、AIによるチケット分類とすべての返信はブラックボックスではなく確認可能です。

そして、もしルートBのプログラマビリティが気に入っていたのであれば、それを失うことはありません。eeselは本物のターミナル環境を提供します。ドキュメントに文字通り「everything on this site can be done from the terminal」と書かれているCLI(@eesel/cli)、Claude CodeやCursorのようなコーディングエージェントが同じワークスペースを操作できるMCPサーバー、さらに自前のAPIを呼び出すためのウェブフックとNetwork Accessです。これにより、JSM用のグルーコードを自分で構築・保守することなく、スクリプトやCIからエージェントを操作し、あらゆるコマンドからJSONを取得し、実行前に--dry-runで書き込み内容をプレビューすることさえできます。ダッシュボードを使ってもターミナルを使っても、同じエージェントです。
価格設定も意図的に異なるモデルになっています。eeselは1エージェント席あたりの料金なしで、対応したticketごとにフラット0.40ドル、そしてあなた自身が設定する固定の月間支出上限があります。ticketは1件の返信であろうと5件であろうと一度だけ課金され、「解決」というゲームは存在しません。これはまさに、Grokの各ルートもJSMの席単位のAIも困難にしている、実施した作業量に応じた予測可能な数字です。
Jira Service Management向けeeselを試す
もしあなたがGrokに自分のJSMキューを処理させたくてここにたどり着いたのなら、正直な結論はこうです。Grok Botはデモではそれができますが、本番のサービスデスクが必要とするドライラン、範囲限定、監査、コンプライアンスを欠いた「Early beta」の汎用ワーカーであり、APIルートは自前の構築が必要です。Jira Service Management向けeeselは、実際にこのために作られたバージョンです。Atlassian Marketplaceから数分でインストールでき、あなたの問い合わせと記事から学習し、実際の履歴でシミュレーションしてから初めて回答するAIヘルプデスクエージェントです。InDebtedのITチームは、導入後の感想をシンプルにこう述べています。「It was quite easy to set up」。

下書きのみのモードで開始し、自分自身の問い合わせでその動きを観察し、シミュレーションの数字に納得できてから初めて公開返信をオンにすることができます。無料トライアルではクレジットカード不要で50ドル分の利用枠が付与され、これは自社の問い合わせ履歴で実際にシミュレーションを回し、何かをコミットする前に自分の目で数字を確認するのに十分な量です。
よくある質問
Grok Botは私のJira Service Managementキューを処理できますか?
Jira Service Managementの自動化にGrok Botはいくらかかりますか?
Grok BotはJira Service Managementのデータに対して十分に安全ですか?
Jira Service Managementに信頼できるAIエージェントを追加する最も簡単な方法は何ですか?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.