

CrowdStrike SafeMindは、NVIDIAと共同で開発され、2026年9月1日のFal.Conで発表されたエージェント型サイバーセキュリティシステムです。汎用モデル1つではなく、専用設計の2つのモデルを提供します。Red Tempestが攻撃し、Blue Solanoが防御し、2つのハーネスが両者をループの中で戦わせ、攻撃が通用しなくなるまで環境を強化します。
売りは、CrowdStrike自身のセキュリティデータで追加学習したモデルが、汎用のフロンティアモデルをわずかなコストで上回るという点です。CrowdStrikeの社内評価は検知率29%向上、修復6倍高速、コスト99%削減を主張しています。NVIDIA自身の技術解説も方向性を裏付けていますが、これはベンチマークではなくケーススタディだと率直に述べています。
私は日々、サポートというまったく別の仕事のためのAIエージェントを作っており、SafeMindの賭けには見覚えがあります。あなたのデータを知っている専門モデルは、賢い万能型より成果を出す、という考え方です。ここでは、SafeMindが実際に何なのか、数字のどこが本物なのか、注意書きがどこにあるのかを見ていきます。
CrowdStrike SafeMindとは?
CrowdStrike SafeMindは、新たに名付けられたCrowdStrike Cyber Superintelligence Labが開発した、専用設計のセキュリティモデルとハーネスのファミリーです。George KurtzとNVIDIAのJensen Huangが、ラスベガスのFal.Conで約1万人の前でステージ上で発表し、Falconプラットフォームの内部でネイティブに動作します。
Kurtzの言い回しは重要です。市場にあふれるセキュリティコパイロットへの直接的な批判になっているからです。Kurtzの言葉では、SafeMindは "isn't a copilot baked into someone else's intelligence" であり、"not a chatbot with a security skin." です。後付けのアシスタントと、最初から1つの仕事のために訓練されたシステムとの違いであり、これこそSafeMindがCharlotte AIの機能ではなく独立した製品として存在する理由です。
競合がまねできないのは学習データです。SafeMindは、CrowdStrikeが世界最大の純粋なサイバーデータセットと呼ぶFalconセンサーのテレメトリに加え、脅威インテリジェンス、Falcon Complete MDRのイベント注釈、15年分のインシデント対応の現場経験から学習します。最後の要素が最も興味深い点です。実際の対応者が実際の侵害を食い止めた知見が、モデルに組み込まれているのです。
Red TempestとBlue Solano:2つのモデル、2つの役割
SafeMindは、1つのモデルがすべてをこなそうとするのではなく、それぞれが狭い能力を持つ2つの異なるモデルで発表されました。
- Red Tempestは攻撃側のリリースで、高度な攻撃シナリオ向けに作られ、AI攻撃者を模倣するよう調整されています。役割は侵入経路を見つけることです。
- Blue Solanoは防御側のリリースで、人間の防御担当者が実際に使う実績ある対策を展開して企業の資産を守るために作られています。役割は、Red Tempestが見つけた経路をふさぐことです。
攻撃と防御を分けたのは意図的です。1つのモデルに攻撃と防御の両方をさせると、どちらも中途半端になりがちなので、CrowdStrikeはそれぞれを測定可能なタスクに絞りました。これは特化型AIエージェント全般に共通する発想です。成功基準が明確で範囲の限られた仕事は、範囲の広い仕事より訓練、テスト、信頼がしやすいのです。
モデルはNVIDIAのオープンモデルNemotronを土台に、CrowdStrikeのデータで追加学習されており、学習と推論はCoreWeaveのAI Cloudが担います。防御側では、Nemotron 3 Ultraがハーネスを統括し、ファインチューニングされたNemotron 3 Superが実際の検知ルールを書き、修復します。この分担についてのHuangの捉え方は参考になります。聴衆に語ったように、モデルは頭脳であり、"the harness is essentially the exoskeleton" としてその頭脳をエージェントに変えるのです。
レッドvsブルーのループは実際にどう動くのか
目玉は、どちらか一方のモデルではなく、両者の間のループです。SafeMindのハーネスは、Red TempestとBlue Solanoを閉じたループの中で互いに戦わせ、攻撃側が有効な経路を見つけられなくなるまで、それぞれが相手に適応して強くなります。
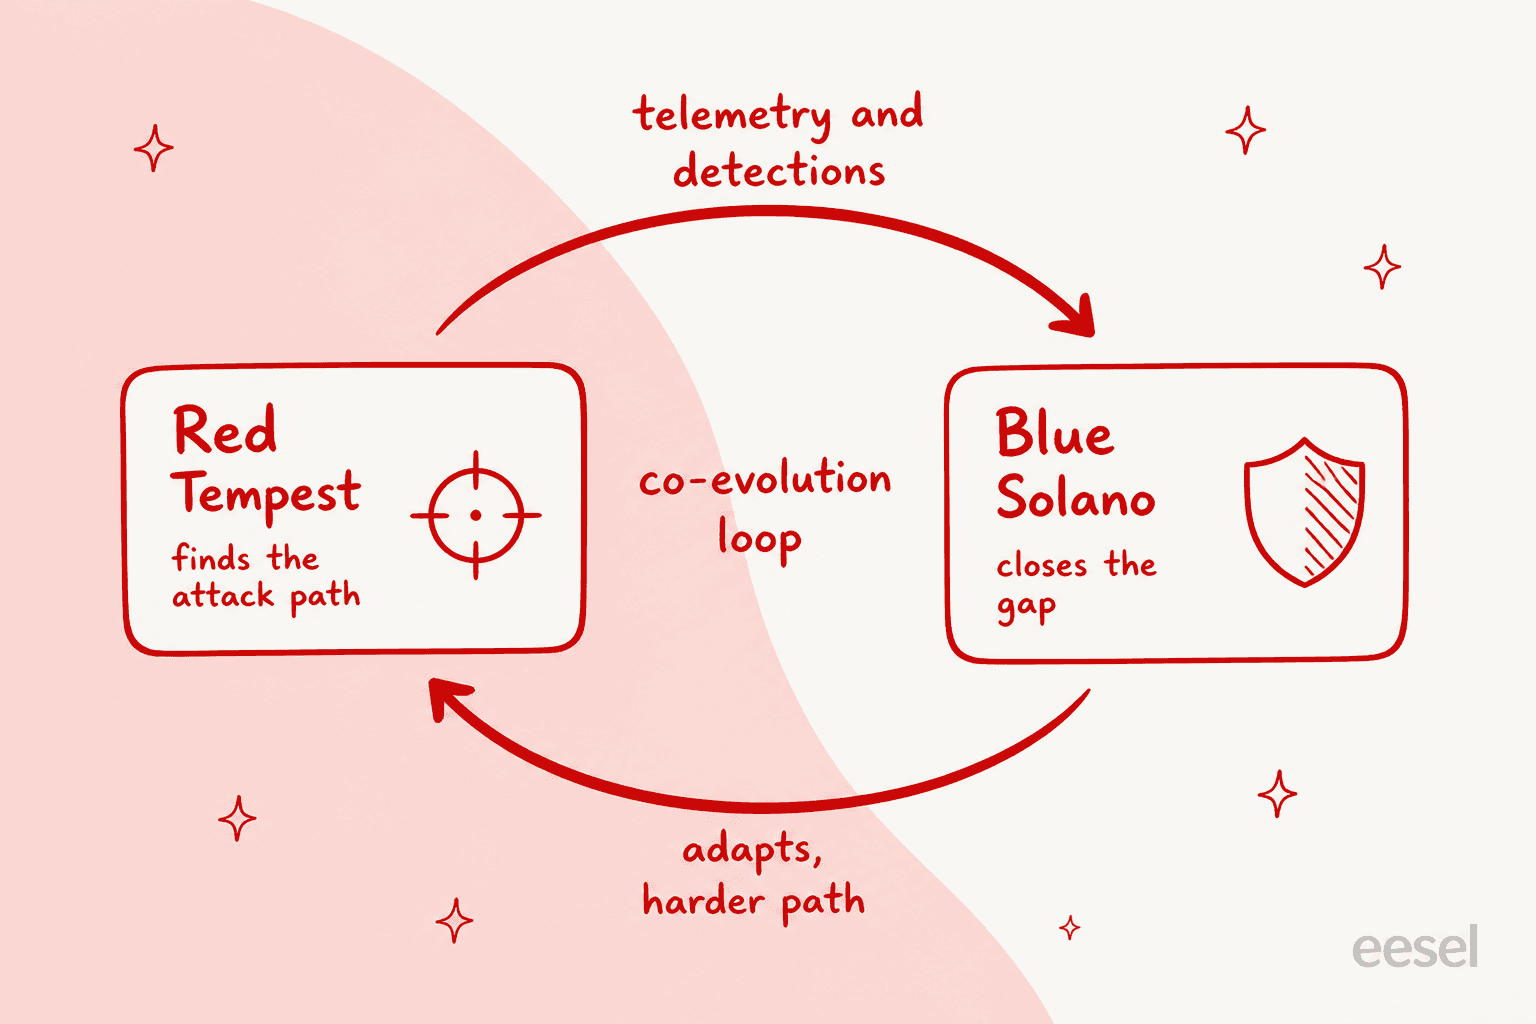
NVIDIAのエンジニアは、実在のネットワークのデジタルツイン内で動く4段階のサイクルとして仕組みを文書化しています。
- **実行と取得。**レッドエージェントのハーネスが攻撃経路を選んで実行し、その間にFalconセンサーがテレメトリを取得します。
- **処理と再構築。**ブルーエージェントのハーネスがそのテレメトリを受け取り、再構築できる部分を見極め、可視性のギャップが残る箇所を見つけます。
- **生成と検証。**検知ルールの候補を書き、検証ハーネスが取得済みテレメトリに対して各候補をバックテストし、失敗したものは修正のために戻します。
- **再テストと反復。**新しい攻撃が同じ目的を再テストし、レッドエージェントはより難しい経路に適応し、ループが最初から始まります。
このループを誠実に保っているのが検証ステップです。検知ルールはもっともらしく見えるだけでは信頼されません。各候補は環境固有の文字列がないかチェックされ、実際の攻撃テレメトリで再生され、リリース前に独立した審査役がレビューします。NVIDIAのテストでは、CrowdStrikeは環境をNVIDIA自身のアクセラレーテッドコンピューティング基盤の公認デジタルツインとして構築し、現実味についてNVIDIAのセキュリティチームがレビューしました。
評価が実際に示していること
こちらがCrowdStrikeが前面に出している数字で、主要なフロンティアモデルとオープンソースのベースラインと比較したものです。
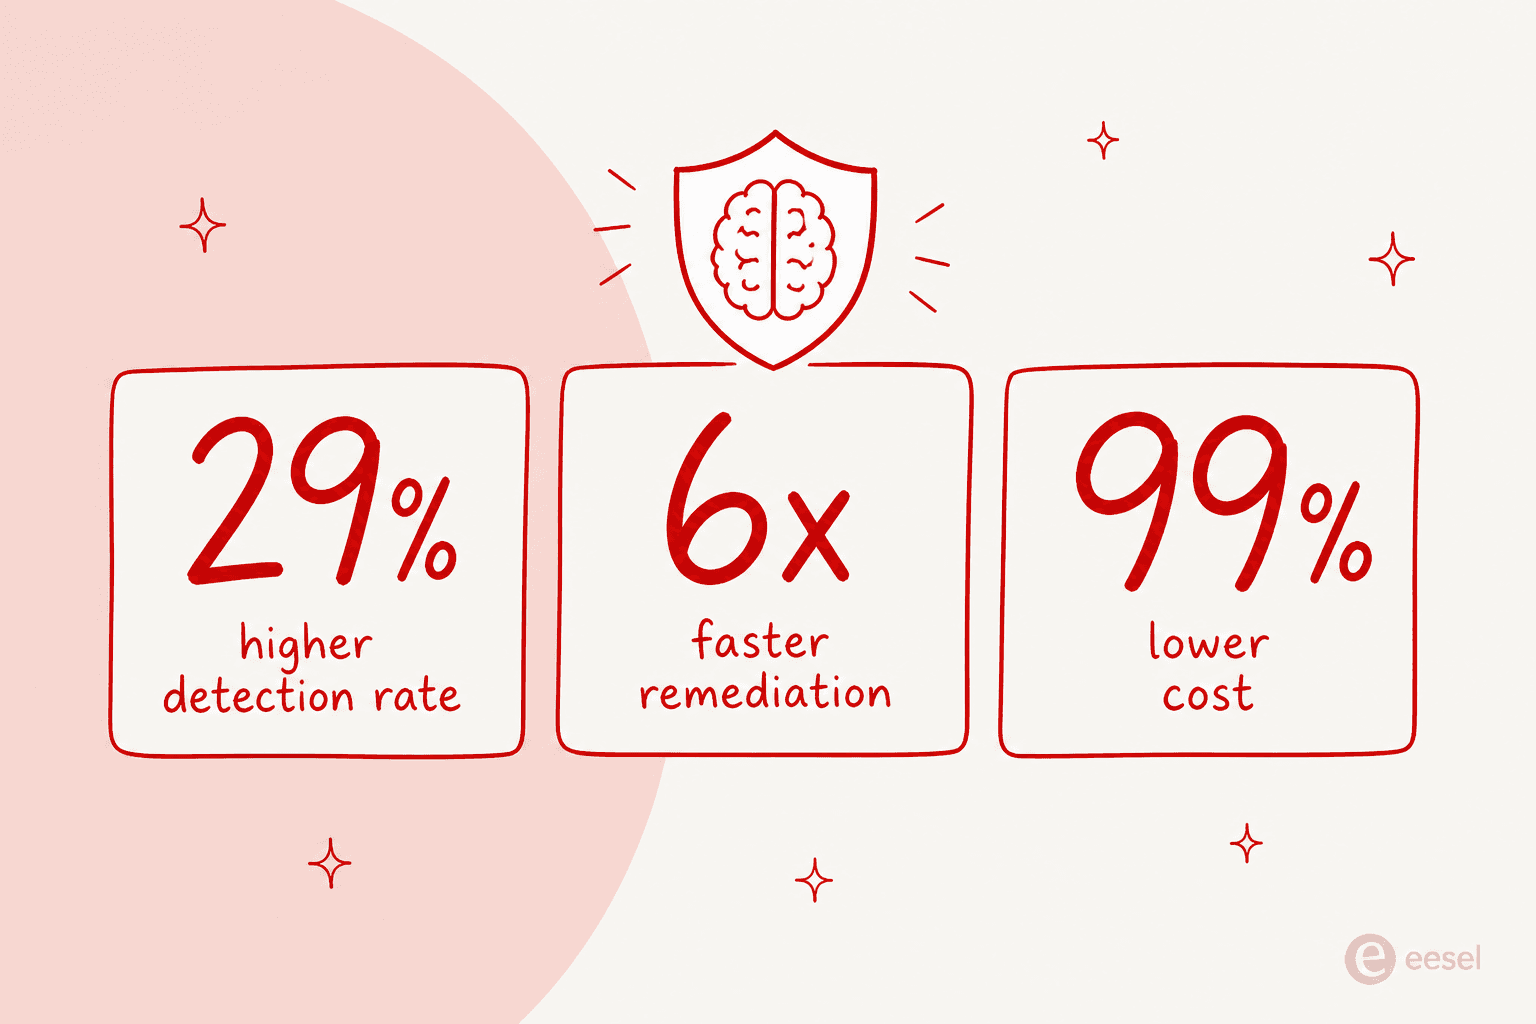
| 指標 | SafeMindの結果 | 出典 |
|---|---|---|
| 検知率 | 29%向上 | CrowdStrike社内評価 |
| エンドツーエンドの修復 | 6倍高速 | CrowdStrike社内評価 |
| 検知と修復のコスト | 99%削減 | CrowdStrike社内評価 |
| ベースモデル | Nemotron 3 Ultra + Super | CrowdStrike / NVIDIA |
| 提供形態 | Falconにネイティブ搭載、単体はProject QuiltWorks経由 | CrowdStrike |
99%のコスト削減は、ただ繰り返すのではなく理解しておくべき数字です。検知のたびにフロンティアモデルのAPI料金を払う代わりに、オープンモデルを追加学習することから生まれており、NVIDIAは、CrowdStrikeの社内評価で防御側モデルのBlue Solanoが、テストした主要な独自フロンティアモデルより高精度で、コストは99%低かったと述べています。これはマーケティングではなく本物のアーキテクチャ上の利点です。自分でホストしてファインチューニングできるオープンモデルは、従量課金のAPIとは根本的に異なるコスト曲線を持ちます。
CrowdStrikeとNVIDIAのために言っておくと、より詳しい解説は誇張していません。バックテストでは、最適化されたオープンモデルのパイプラインが平均検知率41.9%に達し、ベースのハーネスの2.5倍になりました。未知の8つの攻撃に対する実戦テストでは、NVIDIA自身のテストによれば、オープンモデルの検知の45%が汎化し、フロンティアシステムは29%で、"gold" の検知を出したのはオープンのパイプラインだけでした。ただしNVIDIAは自らの結果をはっきりと位置づけています。評価は1つのシナリオ群と小さな検知セットが対象で、ノイズテストは本番の誤検知率を表しておらず、これは "a directional system-level case study, not a general benchmark." です。29%と6倍は、独立した研究機関の結果ではなくベンダーの評価として読めば、期待値を正しく置けます。
CrowdStrikeのスタックにおけるSafeMindの位置づけ
SafeMindは単独で発表されたわけではありません。CrowdStrikeはFalcon IQも発表しました。50を超えるエージェントが一体の労働力として動き、評価、優先順位づけ、修復を自動化し、ノーコードプラットフォームのCharlotte AI AgentWorks上で動作します。単体のSafeMindモデルとハーネスは、フロンティアAIの脆弱性ギャップを埋めるためのCrowdStrikeの連合であるProject QuiltWorksプログラムを通じて配布されます。
その根底にある戦略的な主張は、CrowdStrikeのチーフAIオフィサーであるBartley Richardson博士がリリースの中で述べたものです。"CrowdStrike is the only company that owns the entire stack, from sensor to harness to model." 競合が対応するなかで、これが文字どおり成り立ち続けるかはともかく、SafeMindを評価する枠組みとしては適切です。データ、モデル、ハーネスを垂直に握ることが、異なるベンダーから最良の部品を組み合わせるより優れている、という賭けだからです。
背景にある切迫感も本物です。CrowdStrike自身の脅威レポートは、AIを使った攻撃が過去1年で89%増え、最速のeCrimeブレイクアウト時間は27秒まで短縮されたとしています。この速度では、人間がアラートを読んでいる時点で、侵害を止めているのではなく記録しているにすぎません。初動対応を自律型エージェントに任せるべきだという主張の根拠です。
より大きな発想:専用設計は賢い万能型に勝つ
セキュリティ固有の話を取り除けば、SafeMindは役に立つAIの作り方についての主張です。オープンなベースモデルを取り、自社だけが持つデータで追加学習し、実際の仕事に絞ったハーネスで包み、信頼する前にすべての出力を正解に照らして検証する。汎用のフロンティアモデルを問題に向けて、プロンプトが何とかしてくれることを期待するのとはまったく異なる思想です。
私がこれに説得力を感じるのは、カスタマーサポートでも同じことが起きるのを見てきたからです。ヘルプセンターのURLを渡しただけの汎用モデルは流暢に聞こえますが、難しいチケットでは間違えます。実際に解決したチケット、マクロ、ポリシーに基づき、顧客に回答する前に履歴でテストされたモデルは、その仕事をこなしてきた同僚のように振る舞います。領域は大きく異なりますが、教訓は同じです。専門化と根拠に基づく検証が、デモと本番に出せるものを分けます。
だからこそ「フロンティアモデルを使えばいい」だけでは答えとして不十分なことが多いのです。フロンティアラボはインフラであり、価値は、有能なモデルをあなたの環境を知る働き手に変える層にあります。SafeMindはSOCにとってのその層です。カスタマーサービスでは、それがサポートのチームメイトです。
その発想をサポートキューに向けたいなら
eeselは、SafeMindと同じ賭けを別の仕事に向けて行っています。汎用のチャットボットではなく、既存のヘルプデスクにつながり、過去のチケットとナレッジベースで学習し、新入社員のようにキューに加わるAIヘルプデスクのチームメイトを採用します。入れ替えは不要です。そして、自信満々のボットが静かに誤答することがあると身をもって学んだので、eeselのチームメイトはすべて、まず実際の過去チケットに対してシミュレーションされ、本番の会話に触れる前に、過去の数千件の会話をどう処理したかを確認できます。この「信頼する前に検証する」ステップは、SafeMindの検知ハーネスがしていることそのもので、サポートに応用したものです。

チームがターミナルで作業しているなら、eesel CLIはダッシュボードと同じチームメイトとワークスペースを操作します。人が手で実行することも、スクリプトで自動化することも、Claude Code、Codex、Cursorなどのコーディングエージェントが直接操作することもできます。変更を反映する前に、チームメイトの指示を確認し、テストメッセージを送り、結果をレビューする、エージェントに優しい方法です。無料で試して、自社の履歴に向けてみてください。
SafeMindへの率直な評価
SafeMindは、名前を変えただけのコパイロットではなく、野心的なリリースです。レッドvsブルーの2モデル設計は本物のアーキテクチャであり、Nemotronの追加学習は説得力のあるコスト面の根拠を与え、検証を重視したハーネスは、研究デモと出荷可能なシステムを分けるエンジニアリングの規律です。
押さえておくべきは根拠です。29%、6倍、99%という数字はCrowdStrike自身の評価であり、NVIDIAのより詳細なテストも、方向性は裏付けているものの、1つのシナリオ群に対するケーススタディだと明言しています。数字が間違っているという意味ではなく、確定したベンチマークではなく、自社での評価の出発点だということです。Falconを使っているなら、SafeMindは真剣に検討する価値があります。ただし、発表当日の数字を自分のものとして受け取る前に、自社の環境で測ってください。
よくある質問
よくある質問
CrowdStrike SafeMindとは何ですか?
CrowdStrike SafeMindは、CrowdStrike Cyber Superintelligence Labが開発した、専用設計のセキュリティモデルとエージェントハーネスのファミリーで、2026年9月1日に発表されました。Falconプラットフォーム上でネイティブに動作し、攻撃側モデルと防御側モデルを継続的なレッドvsブルーのループで組み合わせます。基本的な考え方が初めての方は、AIエージェントの入門記事から読むのがおすすめです。
SafeMindを作ったのはCrowdStrikeですか、NVIDIAですか?
両社です。CrowdStrikeがセキュリティデータ、ハーネス、追加学習を担い、NVIDIAがオープンなベースモデル(Nemotron)を提供し、CrowdStrikeのAI設計パートナーに指名されました。CoreWeaveが学習と推論のクラウドを提供しました。SafeMindはNVIDIAと共に作られたCrowdStrikeの製品です。
Red TempestとBlue Solanoとは何ですか?
SafeMindが最初に投入した2つのモデルです。Red TempestはAI攻撃者を模倣して攻撃経路を見つける攻撃側(レッドチーム)モデルです。Blue Solanoはその穴をふさぐ防御側(ブルーチーム)モデルです。ハーネスが両者を互いに戦わせることで、それぞれが改善を続けます。
CrowdStrike SafeMindの料金はいくらですか?
CrowdStrikeはSafeMind単体の価格を公表していません。エージェント型システムはFalconプラットフォームに含まれ、単体のモデルとハーネスへの信頼されたアクセスはProject QuiltWorksプログラムを通じて提供されます。大半の企業向けセキュリティ・IT製品と同様、価格は営業との相談で決まります。
SafeMindは内部でどのモデルを使っていますか?
評価された構成では、NVIDIA Nemotron 3 Ultraが防御側のオーケストレーションを担い、ファインチューニングされたNemotron 3 Superが検知ルールの作成と修復を行う限定的な専門家として動きます。ハーネスはフロンティアモデルやその他のオープンソースモデルも実行できるため、特定のベースに縛られません。セキュリティに応用された、検索に基づくモデル設計の近縁といえます。
SafeMindの29%、6倍、99%という数字は第三者による検証ですか?
いいえ。主要な数字(検知率29%向上、修復6倍高速、コスト99%削減)は、主要なフロンティアモデルとオープンソースのベースラインに対するCrowdStrike自身の社内評価によるものです。NVIDIAの技術解説はさらに詳細と独自の留保を加えていますが、それでも1つのシナリオ群に対する方向性を示すケーススタディであり、第三者のベンチマークではありません。
SafeMindのモデルを単独で使えますか?
はい。CrowdStrikeは、モデルは独立して動作でき、セキュリティチームは自社のモデルをCrowdStrikeのハーネスと組み合わせられるとしています。モデル(頭脳)とハーネス(CrowdStrikeが外骨格と呼ぶもの)を分けた狙いは、この柔軟性にあります。
SafeMindは人間のセキュリティアナリストに取って代わりますか?
示された証拠からはそうは言えません。SafeMindは検知エンジニアリングと修復を機械の速度で自動化しますが、CrowdStrikeは防御側の戦力を増やすものと位置づけており、シナリオとガードレールは引き続きセキュリティの専門家が管理します。カスタマーサービスのAIにも同じ構図が当てはまります。AIが量をさばき、人が例外的なケースを担います。