

Le 2 septembre 2026, Google a lancé Gemini 3.8 Flash Cyber en même temps que le Gemini 3.8 Flash généraliste. C'est une version du même modèle réglée pour faire une seule tâche, et la faire bien : trouver et corriger les vulnérabilités de sécurité logicielles. Il remplace l'ancien 3.5 Flash Cyber, et Google affirme que l'entraînement cyber est aussi ce qui a stimulé les progrès en programmation et en raisonnement du modèle généraliste.
Deux choses à savoir avant de vous emballer. D'abord, vous ne pouvez presque certainement pas l'utiliser : il est réservé aux défenseurs de confiance via le Fairwind Program de Google, sans API publique ni accès en libre-service. Ensuite, c'est le troisième grand laboratoire d'affilée à verrouiller son modèle cyber le plus puissant derrière un programme de candidature. OpenAI le fait avec GPT-5.6-Cyber via Daybreak, et Anthropic l'a fait en premier, en avril, avec Claude Mythos 5 via Project Glasswing.
Si vous êtes un défenseur qui ne peut entrer dans aucun de ces programmes, la leçon pratique est celle à laquelle je reviens sans cesse en construisant des agents IA : le modèle est la couche basse et peu coûteuse, et le système autour est ce qui fait le vrai travail. C'est aussi vrai pour un agent de sécurité que pour un agent de support.
Ce qu'est vraiment Gemini 3.8 Flash Cyber
La famille Gemini de Google se divise en modèles Pro pour le raisonnement le plus exigeant et en modèles Flash, rapides et économiques, qui font le gros du travail. Flash Cyber est une troisième chose : un spécialiste. Google a pris le Gemini 3.8 Flash généraliste et l'a poussé à fond sur un domaine étroit et à forts enjeux : détecter, valider et corriger les vulnérabilités du code, à un prix par token inférieur à ce que coûterait un grand modèle de pointe.
Le détail intéressant cette fois, c'est le sens dans lequel le bénéfice a circulé. Avec Gemini 3.5 Flash Cyber l'an dernier, le modèle cyber était clairement un spécialiste en aval. Pour le 3.8, Google dit que les deux variantes partagent la même intelligence de base, et que l'entraînement cyber est en partie la raison pour laquelle le modèle généraliste s'est amélioré en programmation et en raisonnement. Le travail de sécurité s'avère un professeur exigeant : lire du code inconnu, formuler une hypothèse sur l'endroit où il casse, puis le prouver est une boucle de raisonnement difficile, et s'y entraîner semble payer sur tous les tableaux.
Voici le cadrage honnête que la plupart des articles sur le lancement omettent : Flash Cyber n'est pas un chatbot avec lequel on discute. C'est un composant à faire tourner sur d'énormes bases de code, encore et encore, à la recherche d'aiguilles. C'est exactement le type de travail de volume pour lequel la gamme Flash existe, et c'est pourquoi Google a construit le spécialiste de la sécurité sur Flash plutôt que sur un modèle Pro plus lourd. Assez peu cher pour tourner cent fois vaut mieux qu'assez intelligent pour tourner une fois.
Qui peut vraiment l'obtenir : le Fairwind Program
Voici maintenant la partie qui arrête net la plupart des lecteurs. Gemini 3.8 Flash Cyber n'est disponible que pour les défenseurs de confiance via le Fairwind Program. Il n'y a aucun interrupteur dans AI Studio, aucune clé d'API, aucun forfait en libre-service.
La raison est au cœur de l'inquiétude : le double usage. Un modèle excellent pour trouver des bugs exploitables est, du même coup, un outil qu'un attaquant adorerait. Google le verrouille donc comme on verrouille toute capacité qui aide autant les défenseurs que les attaquants : un déploiement contrôlé, d'abord, auprès d'un ensemble d'utilisateurs vérifiés. Le 3.8 Flash généraliste est livré avec les protections habituelles contre les risques CBRN et la cyber-offensive ; la variante Cyber fonctionne avec « un ensemble plus permissif de mesures d'atténuation » et est cloisonnée derrière le programme.
Les partenaires Fairwind cités donnent une idée de ce que « défenseur de confiance » signifie en pratique : des équipes de sécurité et d'infrastructure chez Palo Alto Networks (Charlie Sestito), Snowflake (Mayank Upadhyay), Wiz (Gal Nagli) et Armadin (David Slater). Si vous êtes développeur solo et espérez le lancer sur vos propres dépôts cet après-midi, ce n'est pas au programme.
Quelles performances ? Les benchmarks côté défenseurs
Google n'a pas ouvert avec le classement synthétique habituel. Il a ouvert avec ce que ses propres équipes de sécurité et ses partenaires ont obtenu du modèle, un signal plus utile qu'un énième benchmark saturé.
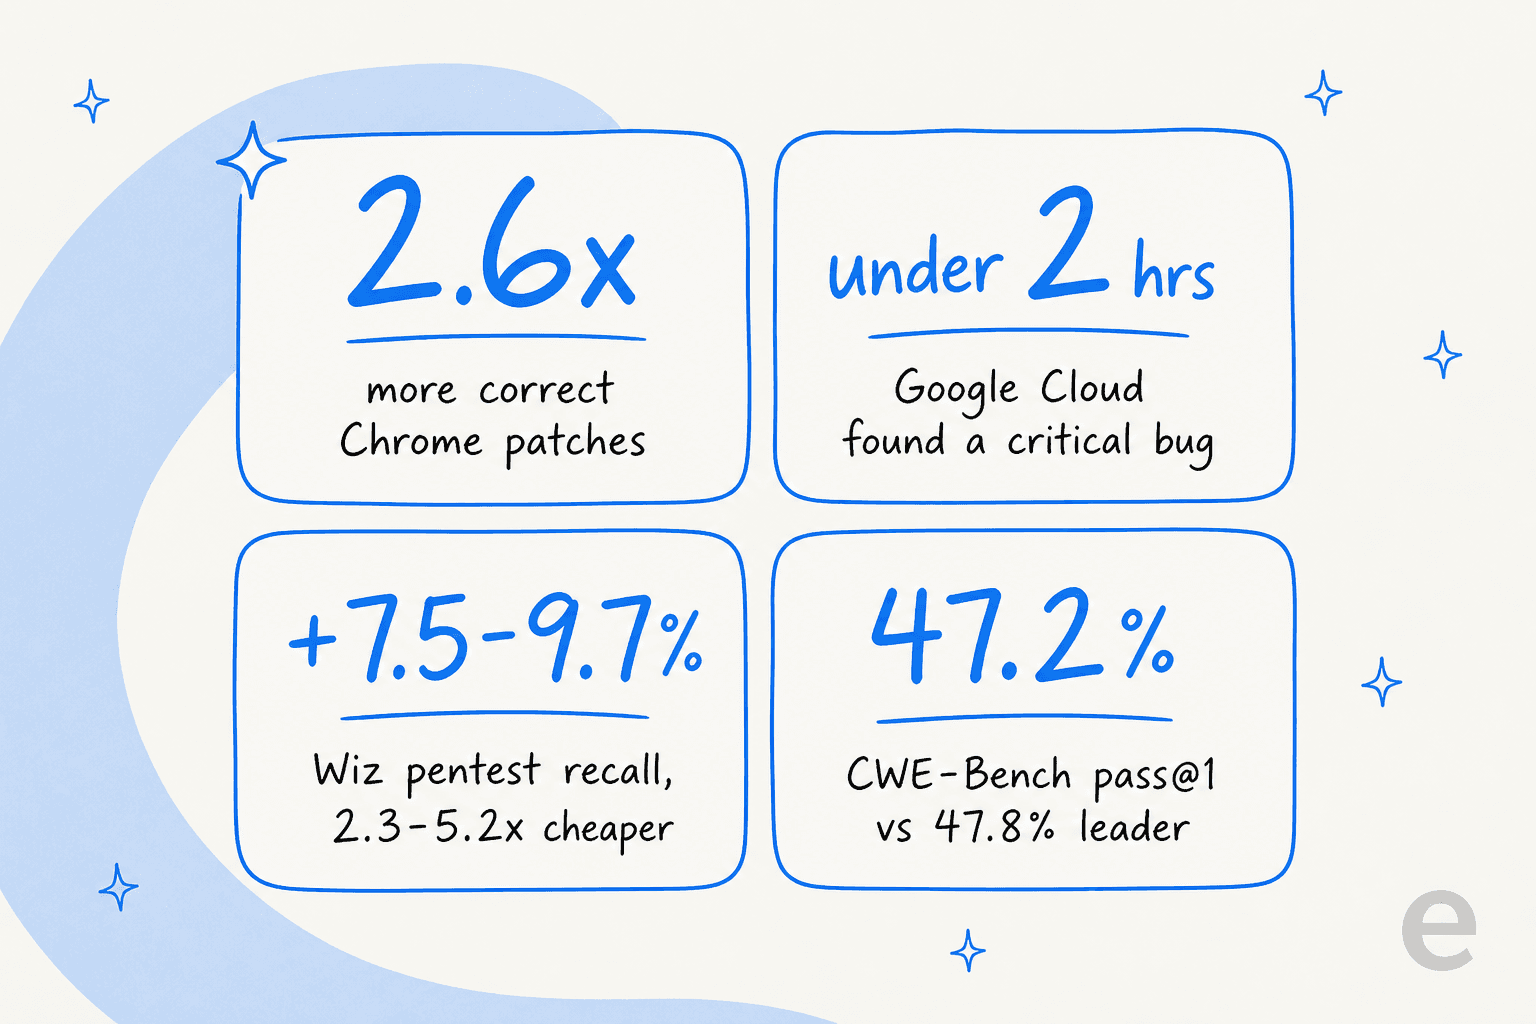
L'équipe Chrome Security a indiqué que le modèle avait produit 2,6 fois plus de correctifs corrects pour les vulnérabilités de Chrome que les meilleurs modèles commerciaux, pourtant bien plus gros. Wiz a mesuré un rappel supérieur de 7,5 à 9,7 % sur son benchmark interne de pentest pour un coût 2,3 à 5,2 fois inférieur, un bel exemple du compromis « capacité par dollar » que la gamme Flash est conçue pour gagner. Et l'équipe Vulnerability Research de Google Cloud a trouvé une vulnérabilité fondamentale critique en moins de deux heures, un travail qui prend d'ordinaire des mois selon Google.
Sur les chiffres les plus comparables, le tableau est volontairement modeste. Sur CWE-Bench, un benchmark de correction automatique géré par Collinear, Gemini 3.8 Flash Cyber a atteint 47,2 % de pass@1 contre 47,8 % pour un modèle de pointe de référence, soit pratiquement à égalité, mais à un coût nettement inférieur, ce qui est le point de la frontière de Pareto que Google défend. Sur un benchmark interne couvrant 20 langages de programmation, il a affiché un taux de réussite supérieur à 70 %, et Google dit qu'il surpasse à la fois 3.5 Flash Cyber et des modèles de pointe nettement plus grands sur CyberGym, un benchmark de découverte autonome de vulnérabilités.
La lecture est la même que celle par laquelle la gamme Flash gagne en général : pas « tête du classement », mais des performances de pointe compétitives pour une fraction du coût, parce que le réglage fin et l'infrastructure d'orchestration portent le poids que le nombre brut de paramètres devrait sinon porter.
Le schéma plus large : tout le monde verrouille désormais son modèle cyber
Si vous ne lisez que l'article de Google, vous pourriez croire qu'un modèle cyber verrouillé est une particularité de Google. Ce n'est pas le cas. C'est désormais la norme du secteur, et Google est le dernier à avoir bougé.
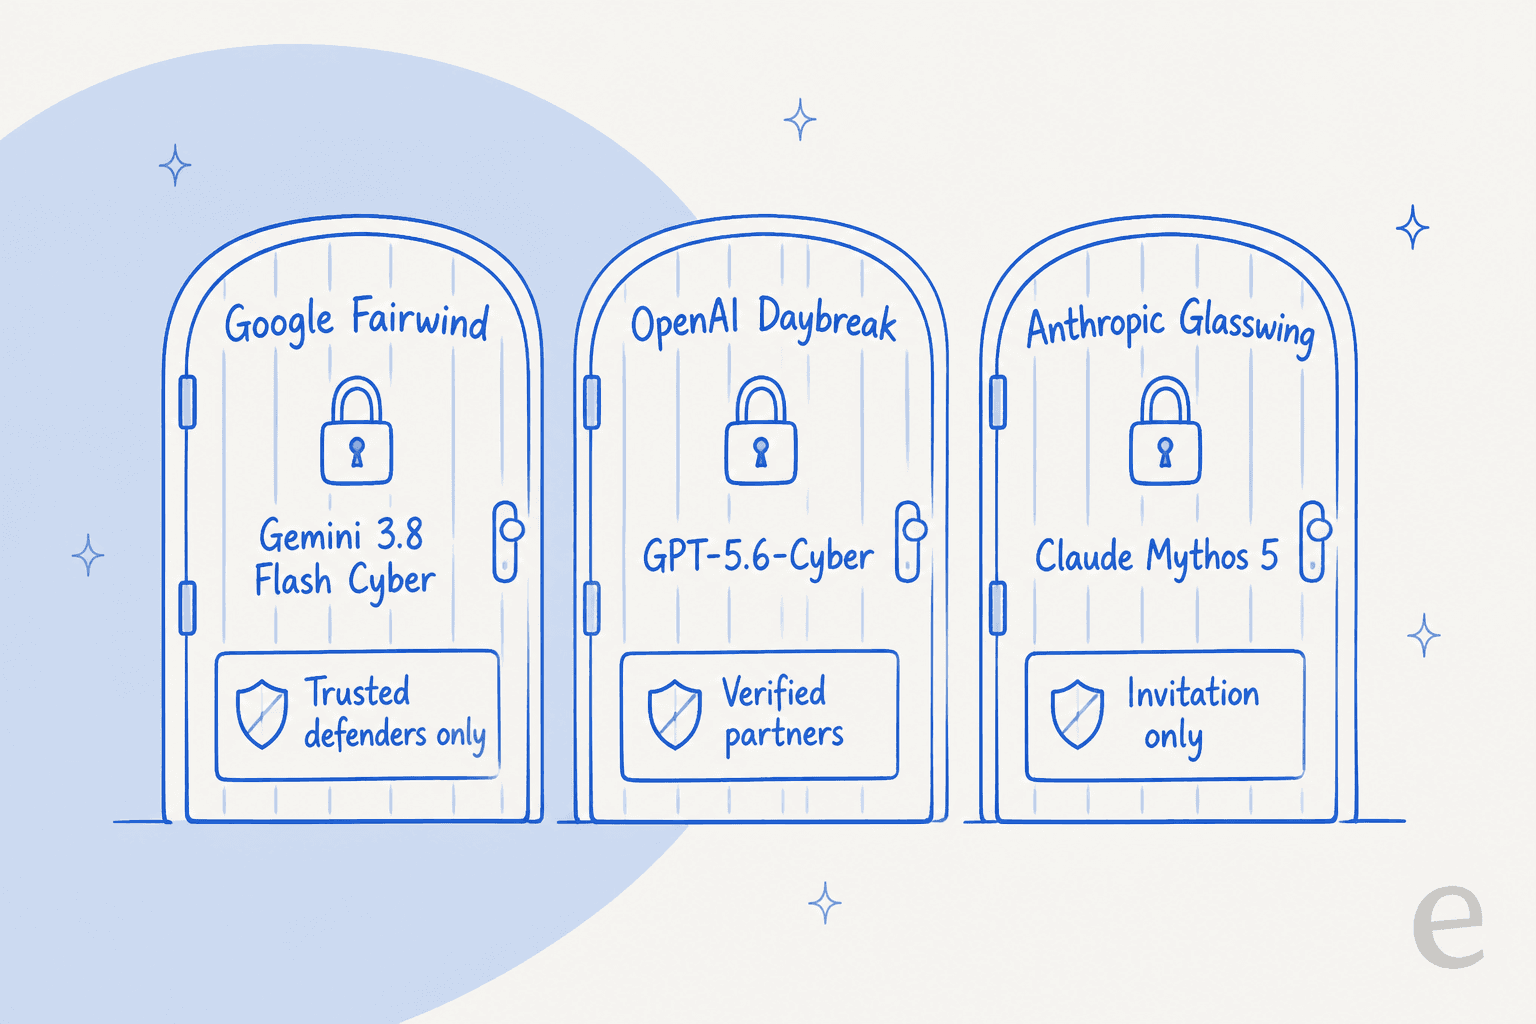
OpenAI verrouille GPT-5.6-Cyber via son programme Daybreak. C'est un modèle entraîné séparément sur la base de GPT-5.6 Sol, accessible par des voies vérifiées pour les particuliers et les partenaires, et OpenAI n'a jamais publié de prix : la ligne Cyber de sa grille tarifaire est littéralement vide.
Anthropic a été la première. Project Glasswing a démarré le 7 avril 2026, plus de deux mois avant le programme d'OpenAI, avec un engagement de 100 M$ de crédits d'utilisation et une douzaine de partenaires de lancement. Son modèle verrouillé, Claude Mythos 5, adopte une approche de conception plus propre : ce sont les mêmes poids sous-jacents que Claude Fable 5, disponible pour tous, avec les protections de cybersécurité levées plutôt qu'un réentraînement à partir de zéro. Anthropic publie aussi le prix (10 $ / 50 $ par million de tokens), ce que ni l'un ni l'autre des deux autres laboratoires ne fait pour ses modèles cyber.
Voici comment les trois programmes se comparent :
| Dimension | Google Fairwind | OpenAI Daybreak | Anthropic Glasswing |
|---|---|---|---|
| Modèle verrouillé | Gemini 3.8 Flash Cyber | GPT-5.6-Cyber | Claude Mythos 5 |
| Conception du modèle | Même base que le 3.8 Flash généraliste | Entraîné séparément sur Sol | Mêmes poids que Fable 5, protections levées |
| Accès | Défenseurs de confiance, sur candidature uniquement | Partenaires vérifiés + voie individuelle | Sur invitation uniquement, pas de libre-service |
| Prix public | Aucun | Aucun | 10 $ / 50 $ par million de tokens |
| Lancement | 2 sept. 2026 | 10 août 2026 | 7 avr. 2026 |
Le point qui mérite réflexion : un gouvernement est intervenu et a coupé entièrement les modèles d'Anthropic pendant 18 jours à cause d'un différend sur un jailbreak plus tôt cette année. Quand une capacité est assez à double usage pour qu'un acteur étatique débranche la prise, le verrouillage ne ressemble plus à un choix marketing mais à une caractéristique structurelle de toute la catégorie.
Et si vous ne pouvez obtenir aucun d'eux ?
Pour la plupart des équipes, la réponse à « quel modèle cyber verrouillé dois-je utiliser » est « aucun, parce que vous ne pouvez pas ». La question utile devient donc ce que vous pouvez faire.
Si vous avez vraiment besoin d'une capacité de sécurité à double usage, la voie la plus pratique aujourd'hui est le Cyber Verification Program d'Anthropic, une candidature gratuite auprès de votre organisation existante avec un délai d'environ deux jours ouvrés, qui assouplit les protections sur les modèles de classe Opus et Sonnet (pas sur Mythos lui-même). La recherche de vulnérabilités dans le code source fonctionne déjà d'emblée sur Claude Opus 5, et c'est ce qui se rapproche le plus d'un niveau de confiance en libre-service proposé par un laboratoire.
Mais prenez du recul, car c'est là que le lancement compte, même si vous ne toucherez jamais au modèle. Gemini 3.8 Flash Cyber est une étude de cas limpide d'un schéma que je rencontre dans chaque projet d'agent IA : le modèle est la couche basse, pas le tout. Google n'a pas livré un « modèle de sécurité » en s'arrêtant là : il a enveloppé le modèle dans un système qui détecte un bug, prouve qu'il est réel, écrit un correctif et vérifie que le correctif n'a pas cassé le build. L'intelligence se trouve autant dans cette enveloppe que dans les poids bruts.
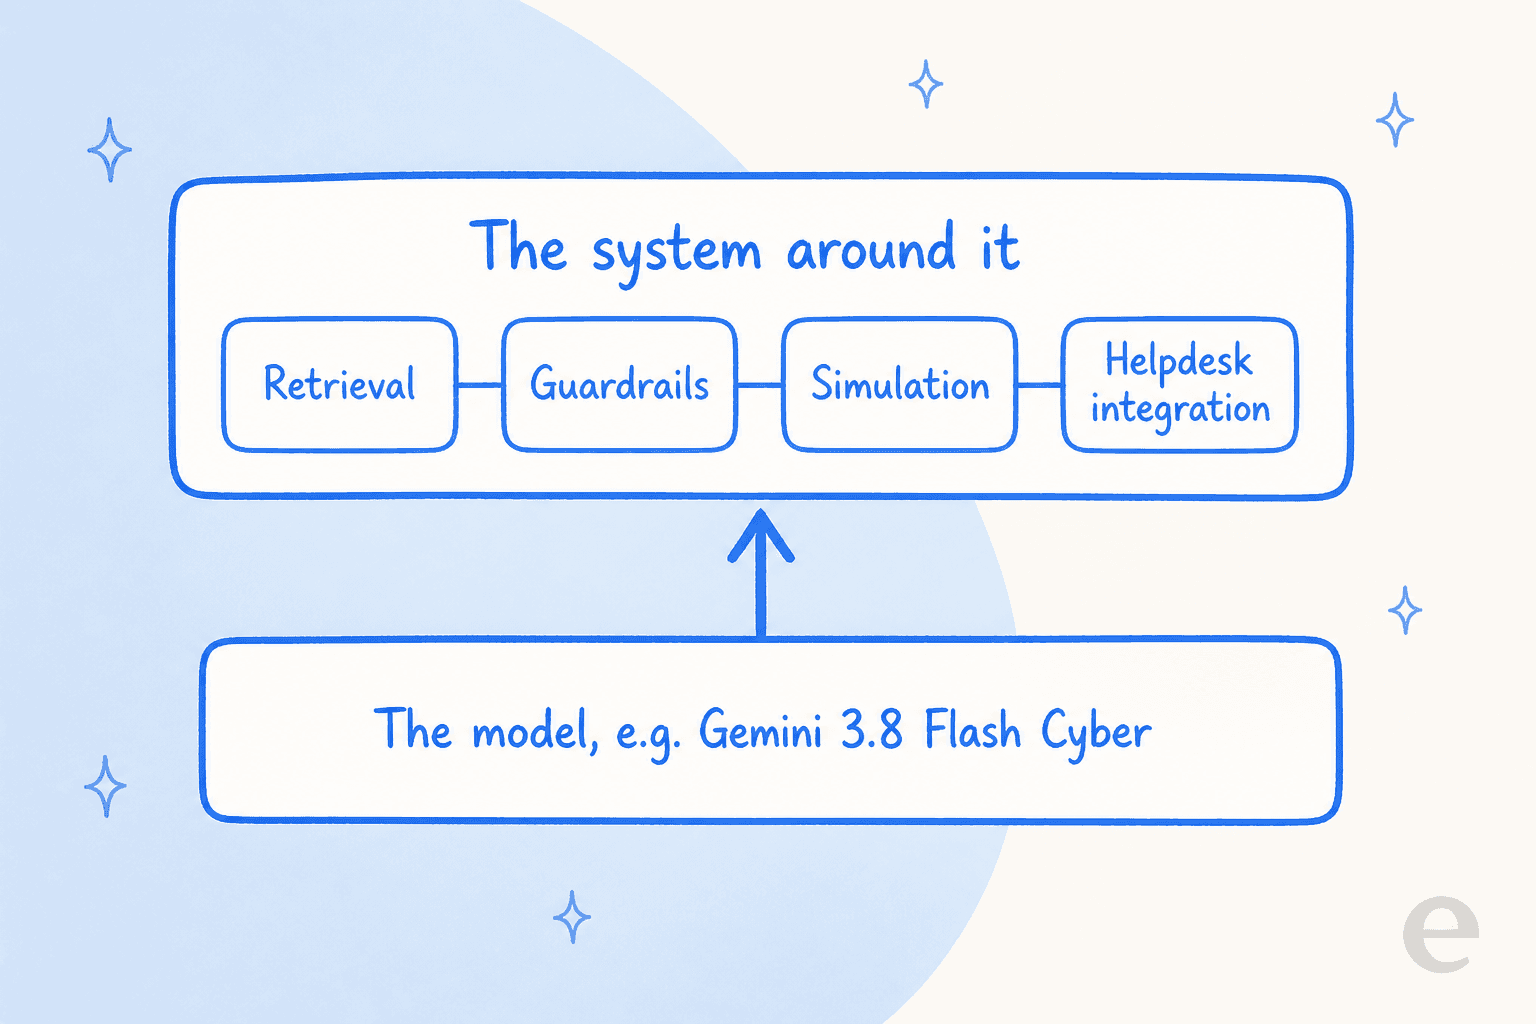
J'ai passé des années dans l'équipe qui met l'IA sur de vraies files de support, et l'échec que j'ai vu encore et encore est le même que celui qu'une bonne infrastructure de sécurité est conçue pour éviter : un modèle sûr de lui donne une mauvaise réponse parce que personne n'a construit les couches autour. En sécurité, un « correctif » non validé qui casse le build est le mode de défaillance. Dans le support client, c'est un bot sûr de lui qui invente une politique de remboursement. Même maladie, autre domaine. Le remède est aussi le même : la récupération d'informations pour que le modèle réponde à partir de sources réelles plutôt que de deviner, des garde-fous pour qu'il passe proprement la main, et des tests pour savoir comment il se comporte avant qu'il ne touche à quoi que ce soit de réel.
Alors, quand un nouveau modèle arrive, que ce soit Cyber, le 3.8 Flash généraliste ou la prochaine nouveauté dans trois semaines, la bonne question pour une équipe de support n'est pas « le modèle est-il assez bon ». Pour la plupart des tâches, il l'est déjà. La vraie question est de savoir qui construit la récupération d'informations, les garde-fous, la simulation et l'intégration au helpdesk autour, car c'est là le vrai travail, et c'est pourquoi brancher soi-même une API brute sur son helpdesk est un piège.
Essayer eesel
Un modèle de pointe est une infrastructure. eesel est le coéquipier que vous recrutez par-dessus. Pour le support, ce qu'une infrastructure de sécurité est à un modèle cyber, eesel l'est pour votre helpdesk : un coéquipier de support IA qui se branche sur vos outils existants, apprend de vos anciens tickets et de votre base de connaissances dès le départ, et s'appuie sur les modèles de pointe pour que vous profitiez des gains de capacité sans brancher l'API vous-même.

La partie qui correspond directement à l'idée de « valider avant de livrer » est la simulation : eesel fait tourner le coéquipier sur vos tickets historiques avant qu'il ne réponde à un seul client réel, ce qui vous permet de voir le taux de résolution et les réponses exactes qu'il aurait envoyées. Et comme il est facturé au travail accompli plutôt qu'au token, vous évitez le calcul de tokens sur chaque ticket. Si vous évaluez des modèles pour construire de l'automatisation de support, partez du résultat voulu et laissez la plateforme choisir la tuyauterie. L'essai est gratuit.
Comment Gemini 3.8 Flash Cyber se compare-t-il à GPT-5.6-Cyber ?