

« L'accès programmatique » est une direction, pas une API unique
Voici l'erreur que je vois le plus souvent. Quelqu'un demande « votre agent IA a-t-il une API ? », reçoit un oui ou un non, et s'arrête là. Mais « l'accès programmatique » regroupe au moins trois directions de contrôle différentes, et une réponse oui/non les aplatit toutes.
Je construis des intégrations chez eesel, ce qui signifie que je passe mes journées exactement sur ce câblage, et les trois directions sont vraiment des problèmes différents :
- Vous pilotez l'agent. Vous (ou un job CI) lui dites quoi faire : connecter un helpdesk, définir une instruction, lui poser une question. C'est à ça que servent une CLI ou une connexion MCP.
- Autre chose réveille l'agent. Un événement externe (une nouvelle commande, un commentaire sur une PR, une alerte de monitoring) doit remettre du travail à l'agent. C'est à ça que servent les webhooks.
- L'agent va chercher de l'information. En cours de tâche, l'agent a besoin de données en direct provenant d'un système que vous possédez. C'est à ça que sert Network Access.
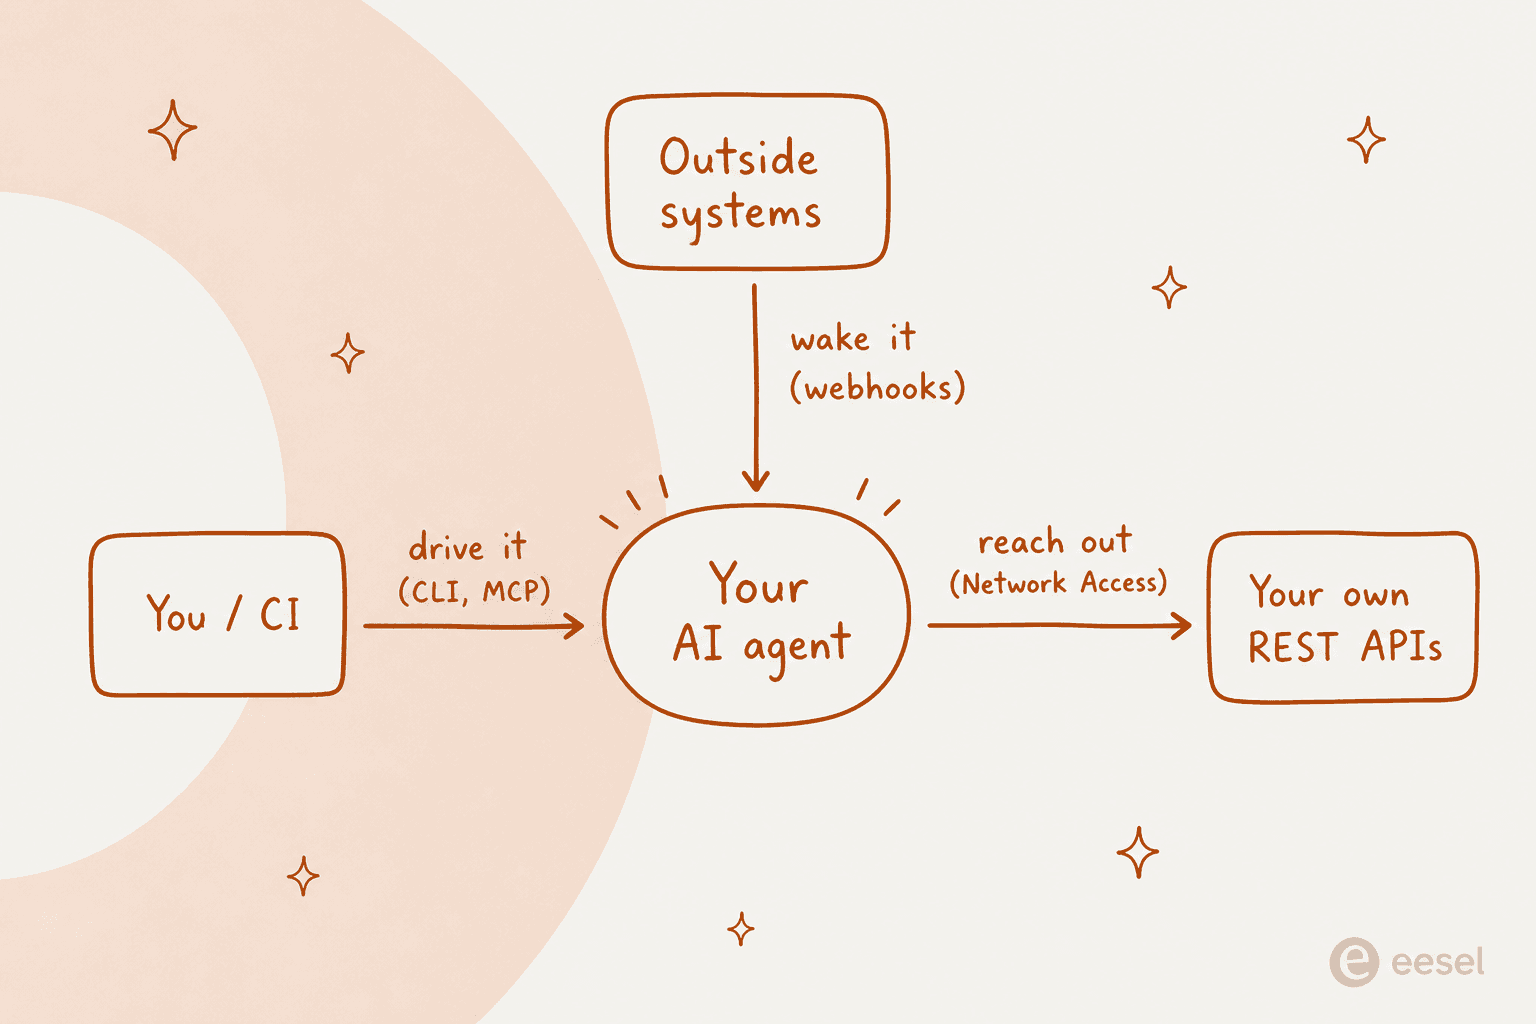
Une seule question « API REST » ne peut pas vous dire si un outil gère les trois. Alors, plutôt que de demander si un agent est programmable, demandez quelle direction vous avez besoin, puis choisissez la surface conçue pour cela.
Les développeurs ont déjà tranché cette question
Ce n'est pas une opinion de niche. La formulation la plus claire que j'aie vue est apparue dans un fil Hacker News sur le fait que les agents utilisant l'ordinateur comme un humain coûtent bien plus cher que des API structurées, où le commentaire le plus voté avançait que l'écran humain est simplement le mauvais primitif pour un agent :
"In an agentic world, the OS needs to be completely rethought. For example, every single app functionality should be exposable via an API while remaining human friendly."

Le même public veut que l'agent lui-même tourne en headless, sans être attaché à un écran. Sur un fil au sujet de l'envoi d'événements vers une session d'agent en cours d'exécution, un développeur a exprimé la frustration sans détour :
"At this point the limitation is even requiring a terminal in the first place. Claude Code daemon mode in background when?"
Et ce même fil en est arrivé aux webhooks comme la bonne forme de contrôle piloté par les événements, plutôt qu'un humain surveillant un tableau de bord :
"There are a ton of use cases where you'd want to be able to build an integration that hooks back to your running agent session... Right now, I've had to resort to long-polling... But webhooks are clearly the right solution."
Lisez ces trois-là ensemble et vous obtenez tout le spectre : une API pour exposer les fonctions, une surface headless pour les piloter, et des webhooks pour réagir aux événements. Personne dans cette discussion ne réclame une page de réglages plus jolie.
Les surfaces, et la tâche à laquelle chacune convient
Voici la carte que je garde en tête. Six surfaces, une tâche chacune. La plupart des équipes en utilisent deux ou trois.
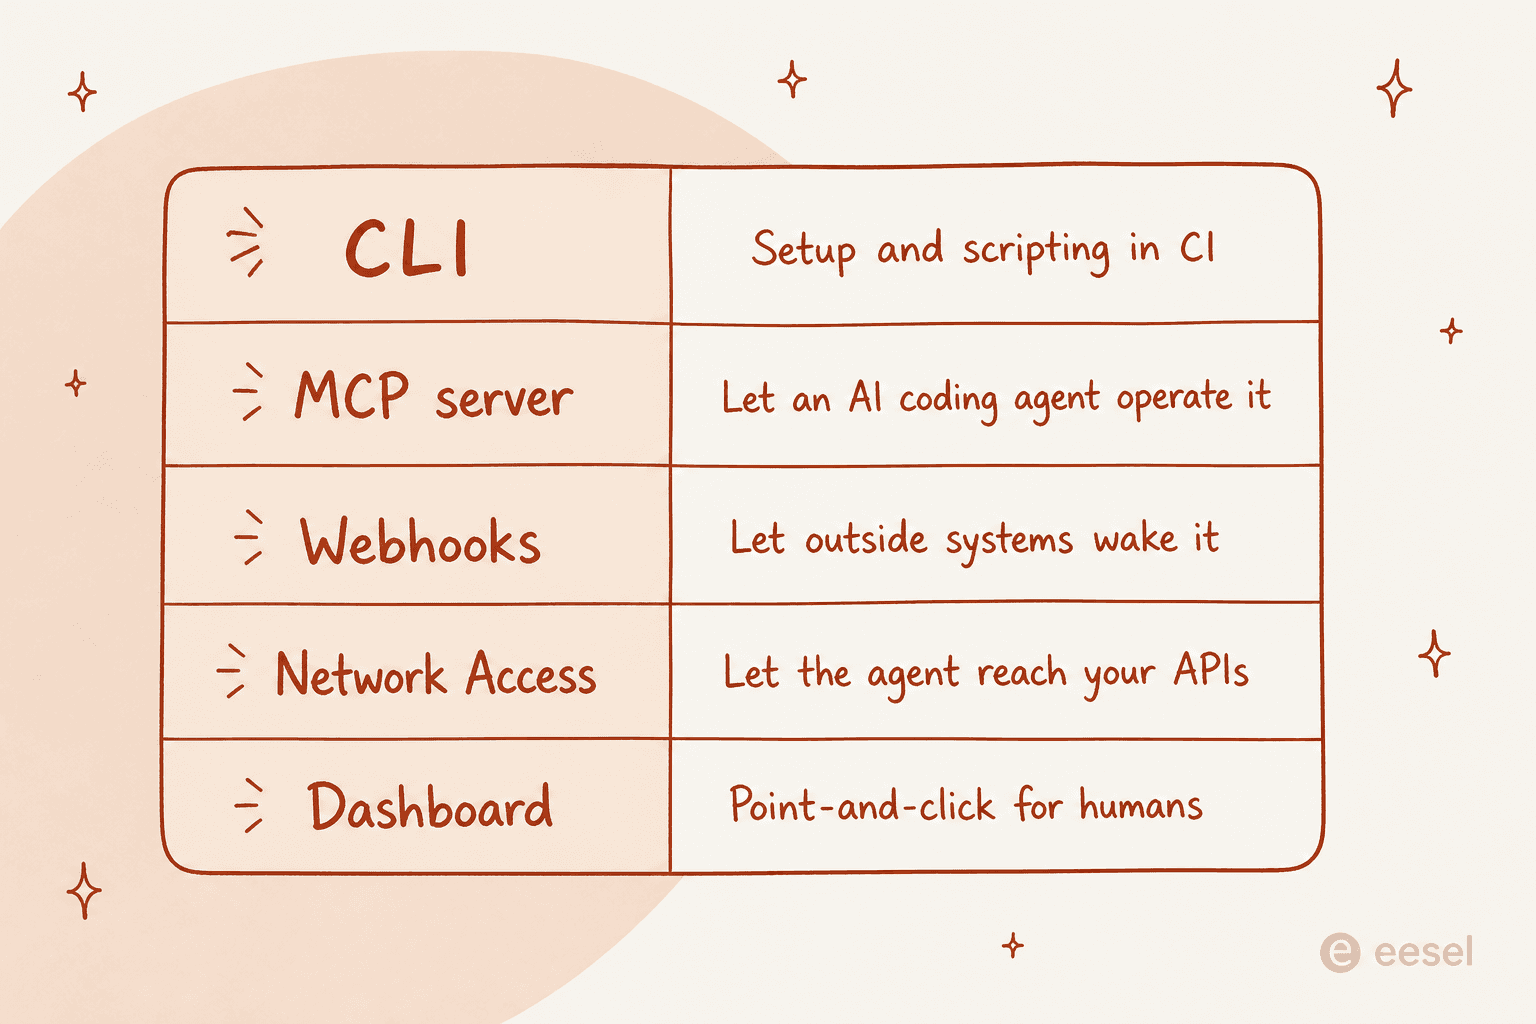
| Surface | Direction | Idéale pour | À surveiller |
|---|---|---|---|
| API REST / SDK | Vous pilotez | Une application ou un tableau de bord personnalisé construit sur l'agent | Tous les fournisseurs ne proposent pas de version publique versionnée |
| CLI | Vous pilotez | Scripter la configuration, exécuter l'agent depuis la CI | Nécessite une authentification headless pour être compatible pipeline |
| Serveur MCP | Vous pilotez | Laisser Claude Code ou Cursor opérer l'agent | Les tokens expirent, traitez-les comme des mots de passe |
| Webhooks | Autre chose le réveille | Déclencheurs événementiels depuis des systèmes externes | L'URL est un secret, quiconque la possède peut réveiller l'agent |
| Network Access | L'agent va chercher de l'information | Requêtes en direct vers vos propres API REST | Restreignez l'allowlist de manière stricte |
| Tableau de bord | Humain | Configuration et audit au clic | Ne se scripte pas, et ce n'est pas un problème |
API REST et SDK
C'est la surface à laquelle tout le monde pense en premier : un ensemble documenté d'endpoints, une bibliothèque cliente, et vous construisez ce que vous voulez par-dessus. C'est le bon outil quand vous construisez une expérience produit autour de l'agent, quelque chose avec sa propre interface ou sa propre logique qui a besoin d'appels très précis.
La réserve honnête, que je développerai plus bas, est qu'un produit REST entièrement versionné est la surface la moins courante chez les fournisseurs d'agents IA. Beaucoup d'outils qui disent « API » désignent en réalité une CLI, un webhook ou un endpoint MCP. Pour la plupart des tâches d'automatisation du support, vous n'avez en réalité pas besoin de construire un client REST à la main, ce qui est un soulagement une fois qu'on arrête de le supposer. Si vous voulez la version plus approfondie de cet argument, nous avons écrit tout un article sur la question de l'API de l'agent de support client.
La CLI
Un outil en ligne de commande est la surface vers laquelle je me tournerais le plus souvent, et elle est sous-estimée. Une bonne CLI d'agent fait tout ce que fait le tableau de bord (connecter un helpdesk, modifier des instructions, approuver des actions en attente, lire l'activité), mais depuis un script, et elle imprime une sortie structurée qu'un pipeline peut analyser.
Ce qui rend une CLI vraiment utile pour l'automatisation, c'est l'authentification headless : des identifiants via variables d'environnement pour qu'elle tourne en CI sans navigateur. Sans cela, une CLI n'est qu'un joli jouet local. Nous approfondissons ce sujet dans notre guide sur la CLI pour le support client et, de manière plus pratique, sur comment automatiser le support depuis la ligne de commande.
MCP : laisser une IA opérer l'agent
Le Model Context Protocol est la surface la plus récente, et elle répond à une question que les autres ne traitent pas : comment une autre IA pilote-t-elle votre agent ? Lorsque votre espace de travail est un serveur MCP, des outils comme Claude Code et Cursor s'y connectent directement, ce qui permet à un agent de codage de vérifier l'activité, gérer les automatisations et effectuer la configuration sans qu'un humain ait à cliquer sur quoi que ce soit.
Si vous construisez des workflows agent-à-agent, c'est la surface qui compte, et cela vaut la peine de lire le modèle du serveur MCP pour agent IA avant de le brancher.
Webhooks : laisser les événements réveiller l'agent
Tout ce qui précède, c'est vous (ou une IA) qui pilotez l'agent. Les webhooks inversent la direction. Vous obtenez une URL entrante unique, et tout système capable d'envoyer une requête HTTP POST peut remettre du travail à l'agent : une nouvelle commande de votre boutique, un commentaire sur une PR, une alerte de votre système de monitoring. L'agent se réveille avec cette charge utile et suit ses instructions.
C'est la pièce que le fil HN ci-dessus réclamait à cor et à cri, et c'est généralement ce qui fait la différence entre un agent qui réagit à votre activité et un agent qui ne fait que répondre à des tickets. C'est aussi la moitié entrante du fait de connecter des agents à votre helpdesk.
Network Access : laisser l'agent atteindre vos API
La dernière surface est l'image miroir des webhooks. En pleine conversation, l'agent a besoin de données en direct, un statut de commande, un niveau de stock, une fiche client, provenant d'un système sans intégration native. Network Access vous permet de mettre en allowlist un domaine et un en-tête d'authentification pour que l'agent puisse y faire des appels GET, POST, PATCH et DELETE.
C'est ce qui transforme un agent de support d'un perroquet de base de connaissances en quelque chose capable de vraiment consulter des informations et d'agir. C'est aussi là que les modèles d'agent de service à service commencent à compter, parce que votre agent devient désormais un client de vos autres systèmes.
La partie honnête : « API » ne signifie pas toujours un produit REST
Voici la partie que la plupart des pages fournisseurs ne vous diront pas. Quand un outil dit « nous avons une API », cela peut désigner n'importe laquelle des six choses ci-dessus, et les différences comptent énormément pour ce que vous pouvez réellement construire.
Je vais être direct au sujet d'eesel, parce que je préfère que vous l'appreniez de moi plutôt que d'un ticket de support : eesel ne propose pas de produit API REST public, versionné et documenté séparément. Il n'y a pas de référence OpenAPI mise en avant pour du CRUD sur les agents. Ce qu'eesel a bel et bien, c'est le reste du spectre, et pour l'automatisation du support, cet ensemble finit par couvrir les tâches que les équipes apportent réellement :
- un véritable outil en ligne de commande,
@eesel/cli, qui fait tout ce que fait le tableau de bord ; - un serveur MCP sur chaque espace de travail ;
- des automatisations webhook pour les événements entrants ;
- Network Access pour les appels sortants vers vos propres API.
Si votre tâche a réellement besoin d'un produit REST très précis pour construire une interface personnalisée par-dessus, c'est une vraie lacune, et vous devriez la peser. Si votre tâche consiste à « scripter la configuration, la brancher en CI, la laisser se déclencher sur des événements, et la laisser appeler notre système de commandes », vous n'auriez de toute façon jamais eu besoin du produit REST. Le nommer honnêtement est plus utile que de faire semblant que toute « API » est la même chose. Nous avons passé des années à faire tourner de l'IA sur des files de support en production, et la leçon qui est restée, c'est que la plupart de l'automatisation vit dans le coin CLI-plus-webhook, pas dans un client REST sur mesure.
À quoi ça ressemble en pratique
Laissez-moi rendre cela concret, car le spectre inspire plus confiance quand on peut voir les commandes. Tout ce qui suit concerne un seul agent : celui-là même que vous configureriez autrement dans le tableau de bord.
Pilotez-le depuis le terminal. La CLI s'installe depuis npm et, chose remarquable, fonctionne sans aucun compte pour un premier essai :
npx @eesel/cli init chat-bubble --site https://your-site.com
Chaque commande imprime du JSON, les résultats uniques joliment formatés et les listes un objet par ligne, afin qu'un script puisse lire la sortie. Pour un pipeline, vous sautez entièrement la connexion via navigateur et vous pointez la CLI vers un espace de travail avec EESEL_API_URL et EESEL_API_TOKEN. Et avant toute écriture, --dry-run imprime l'appel serveur exact sans l'envoyer, ce qui est l'option qui me fait faire confiance à cela en CI.
Laissez une IA l'opérer. Une seule commande donne à un agent de codage tout ce dont il a besoin :
eesel mcp token
Cela imprime l'URL MCP, un token d'espace de travail valable 30 jours, et une ligne claude mcp add prête à coller. Après cela, les outils d'eesel apparaissent dans Claude Code avec un préfixe mcp__eesel__. Les lectures sont ouvertes à quiconque dans l'espace de travail ; les écritures restent verrouillées derrière votre rôle et les approbations habituelles.
Laissez un événement le réveiller. Une automatisation webhook vous donne une URL, et tout POST déclenche une exécution :
curl -X POST https://your-webhook-url \
  -H 'Content-Type: application/json' \
  -H 'X-Eesel-Event-Id: evt-88213' \
  -d '{"customer": "Sam", "message": "Order arrived damaged"}'
L'agent se réveille avec cette charge utile et fait ce que disent ses instructions. L'en-tête X-Eesel-Event-Id est une métadonnée optionnelle qui permet à eesel de traiter chaque envoi exactement une fois, de sorte qu'une nouvelle tentative de votre expéditeur ne fasse pas tourner l'agent en double.
Laissez-le atteindre vos systèmes. Network Access est l'endroit où les identifiants comptent le plus, et il est conçu pour qu'ils ne touchent jamais le modèle :
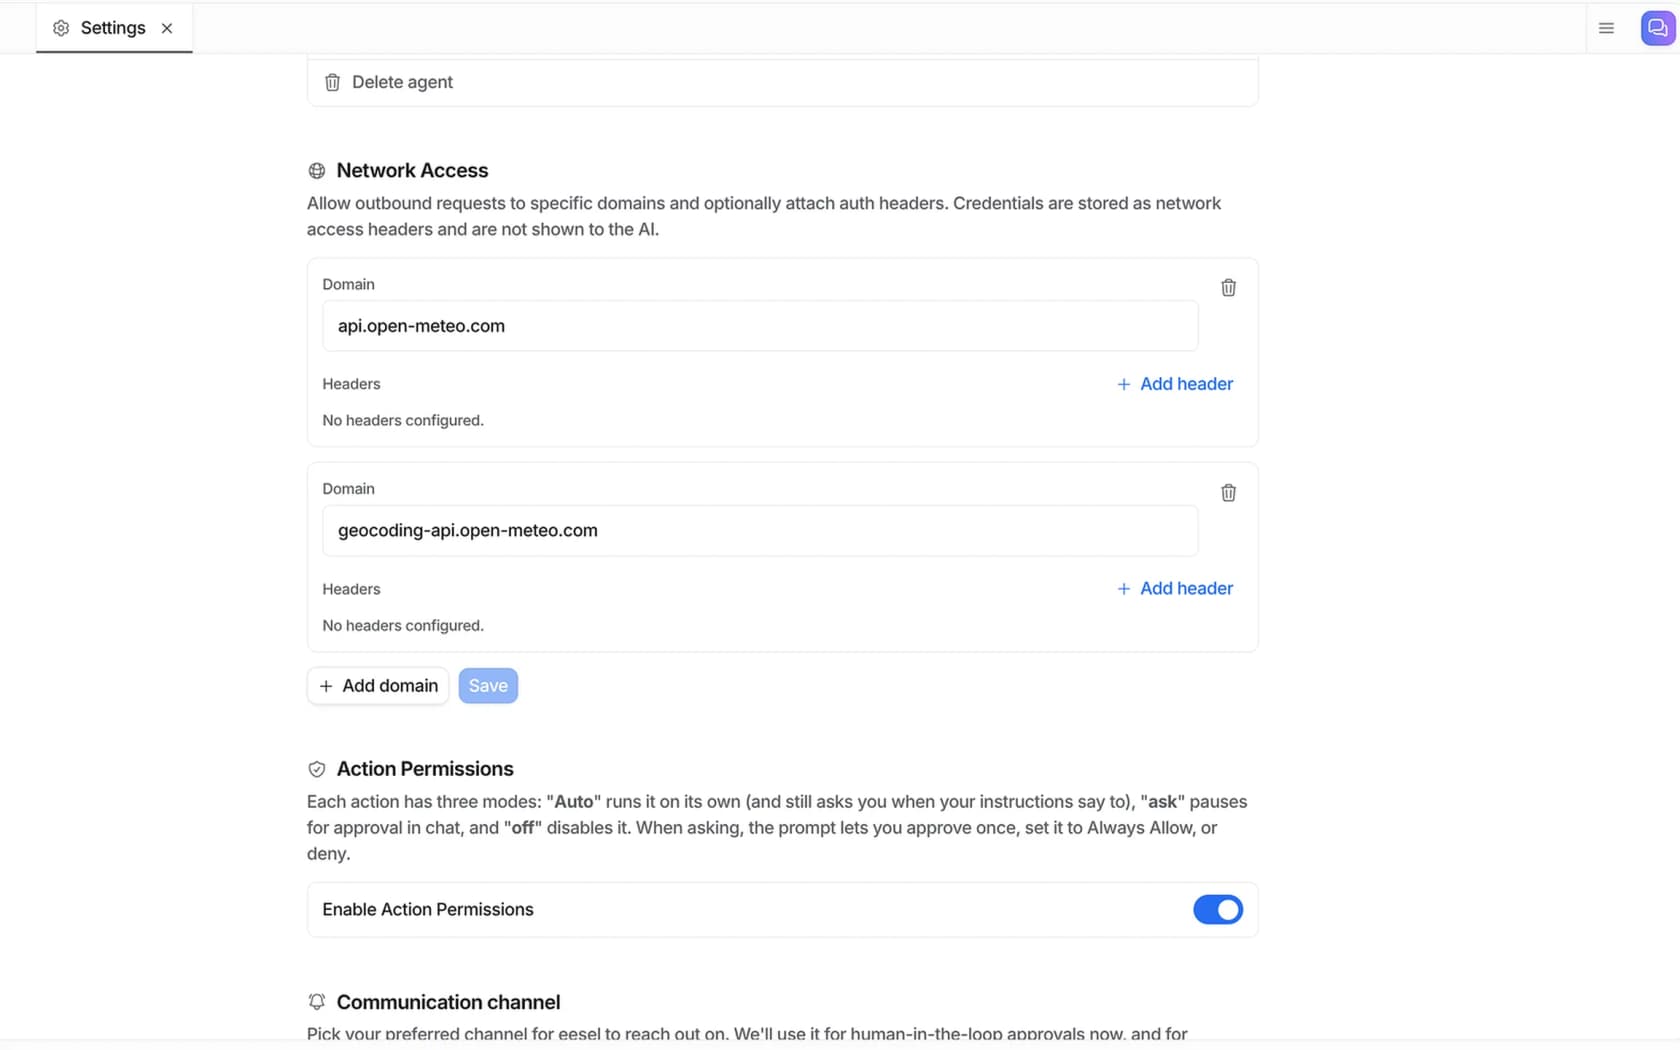
Vous mettez un domaine en allowlist, ajoutez l'en-tête d'authentification attendu par l'API (Authorization: Bearer ..., ou un X-API-Key personnalisé), et l'agent peut l'appeler. La valeur de la clé est stockée sous forme d'en-tête et n'est jamais montrée à l'IA, de sorte qu'une injection de prompt ne peut pas la divulguer et que vous ne collez jamais un secret dans un chat. C'est la propriété de sécurité sur laquelle j'insisterais pour toute surface programmatique.
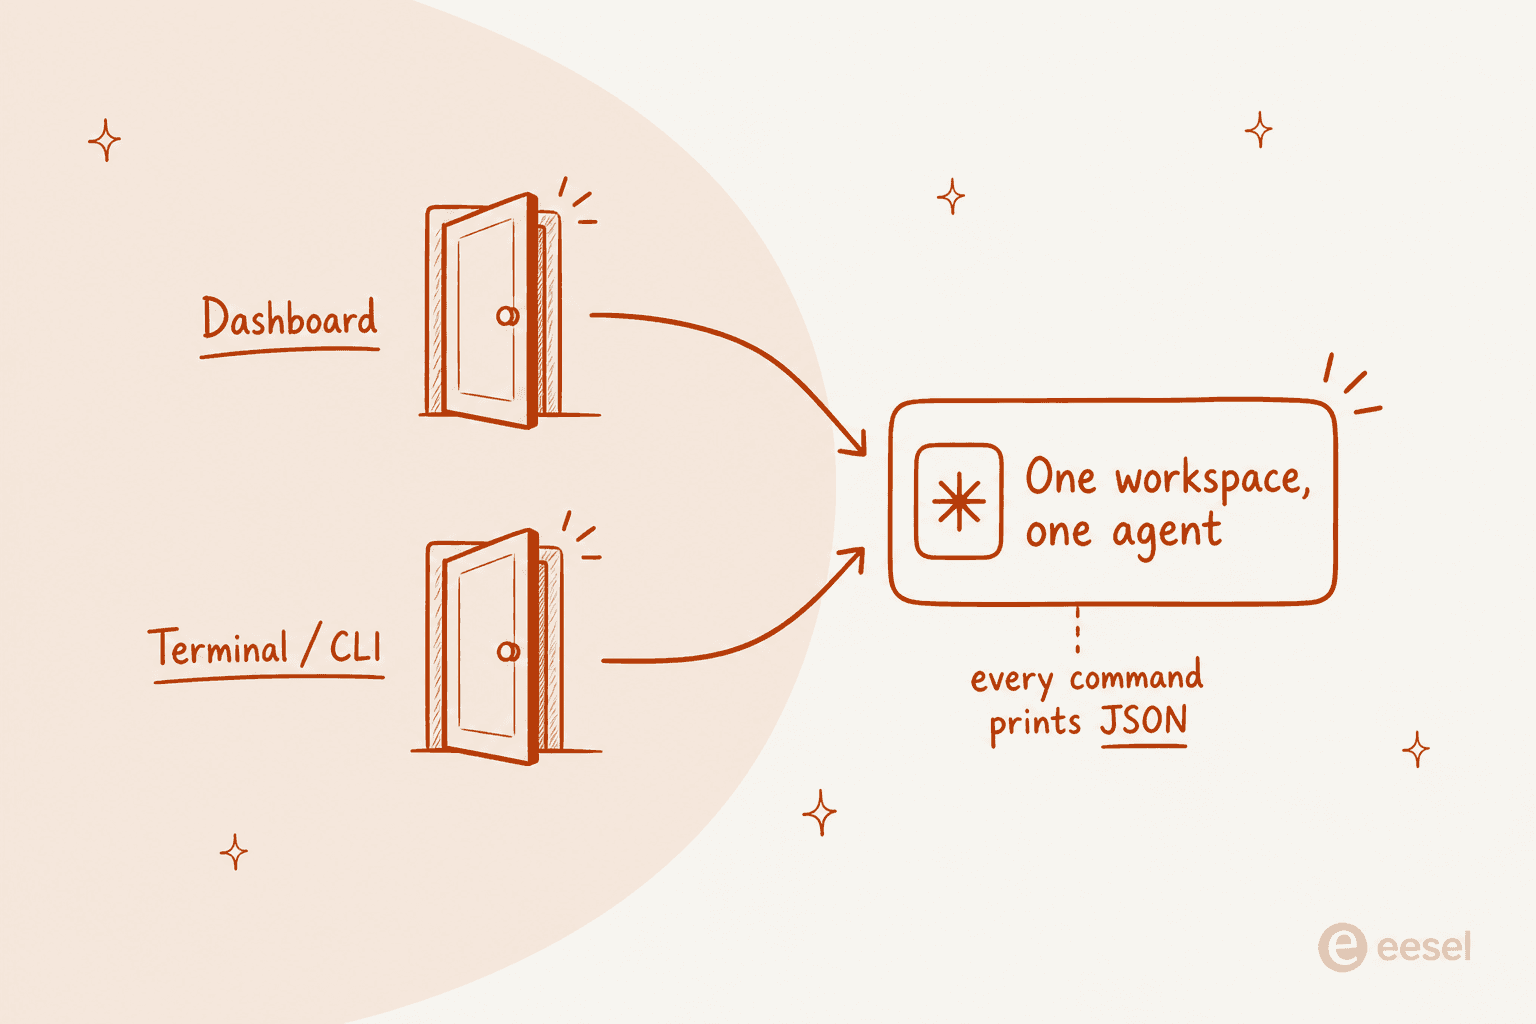
La raison pour laquelle ces quatre éléments fonctionnent sur le même agent, c'est qu'il n'existe pas de « copie API » séparée à garder synchronisée. Le tableau de bord et le terminal sont deux portes vers un seul espace de travail.
Comment choisir vraiment
Oubliez la case à cocher « est-ce que ça a une API ? ». Passez plutôt en revue les trois directions :
- Configurez-vous l'agent depuis du code ou de la CI ? Vous voulez une CLI avec authentification headless. Un outil limité au tableau de bord vous ralentira énormément ici.
- Une autre IA ou un autre service a-t-il besoin de l'opérer ? Vous voulez un serveur MCP, et peut-être une API REST si vous construisez une application entièrement personnalisée.
- Des événements externes doivent-ils le déclencher ? Vous voulez des webhooks. Faire du long-polling sur un endpoint de statut, comme l'a découvert ce développeur sur HN, est un contournement, pas une réponse.
- L'agent a-t-il besoin de données en direct de vos systèmes ? Vous voulez une surface sortante sûre comme Network Access, avec des identifiants qui n'atteignent jamais le modèle.
Quel que soit votre choix, le principe d'ops-as-code issu de la discussion sur le contrôle de flux sur HN reste valable :
"Use LLMs to write scripts, then stick all your scripts in your own looping harness and call out for LLMs for those parts that are too hard to automate with some deterministic validation at the end."
C'est tout l'intérêt d'une surface programmatique : les parties déterministes vivent dans votre code, et l'agent gère les parties réellement difficiles à scripter.
Essayer eesel
Si la tâche consiste à placer un agent de support derrière une surface programmatique, eesel vous donne l'ensemble CLI, MCP, webhooks et Network Access sur chaque espace de travail, et s'intègre au helpdesk que vous utilisez déjà (Zendesk, Freshdesk, Gorgias, Front, Help Scout, et bien d'autres) plutôt que de le remplacer. Vous pouvez installer la CLI et piloter un agent depuis votre terminal en quelques minutes, sans appel commercial, et vous pouvez le simuler sur d'anciens tickets avant qu'il ne réponde jamais à un client réel.
La seule chose sur laquelle je veux, à nouveau, cadrer les attentes : si vous avez spécifiquement besoin d'une API REST publique versionnée pour construire une interface sur mesure par-dessus, c'est la surface qu'eesel ne propose pas aujourd'hui. Pour tout ce qui relève du coin « scriptez-le, déclenchez-le, laissez-le atteindre mes systèmes », qui est là où vit réellement la majeure partie de l'automatisation du support, la documentation développeur est le moyen le plus rapide de voir si cela convient. C'est gratuit pour démarrer.
Questions fréquentes
Qu'est-ce que l'accès programmatique à un agent IA ?
Ai-je besoin d'une API REST pour contrôler un agent de support IA ?
Puis-je exécuter un agent IA depuis la ligne de commande ou en CI ?
L'accès programmatique à un agent IA est-il sécurisé ?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.



Comment les webhooks donnent-ils un accès programmatique à un agent IA ?