

Ce qu'est réellement un agent IA service à service
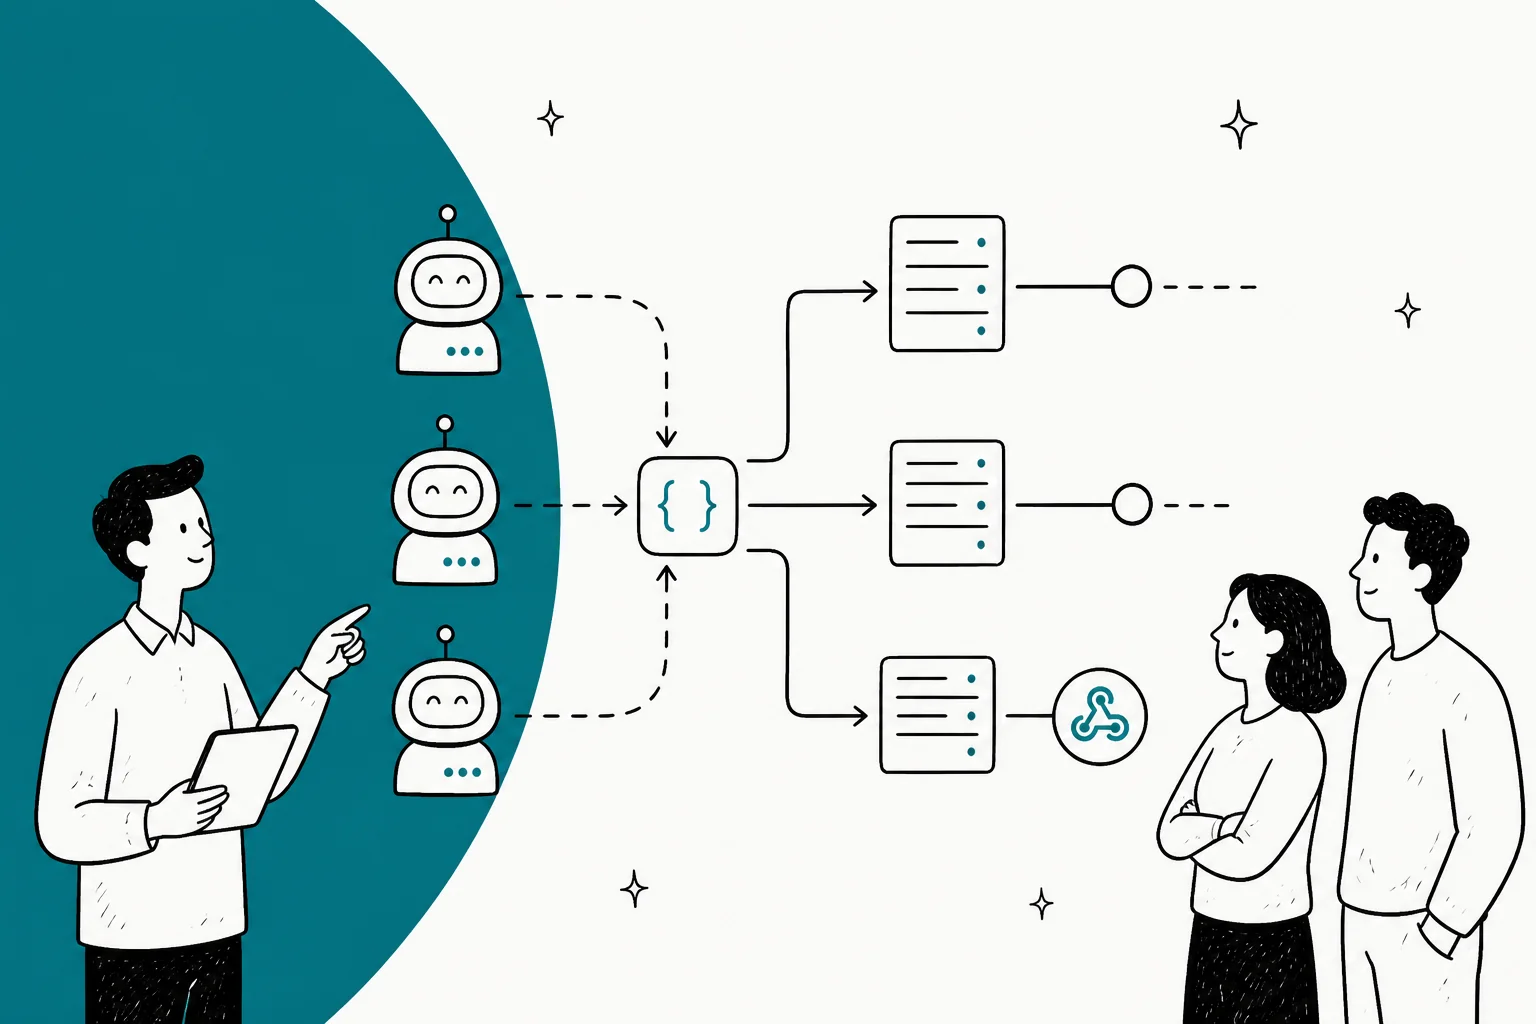
Enlevez les mots à la mode et l'idée est ancienne. « Service à service » signifie simplement qu'un logiciel en appelle un autre via le réseau, sans humain entre les deux, le même schéma serveur à serveur, machine à machine, qui fait déjà tourner vos webhooks de paiement et votre synchronisation de facturation. Un agent IA S2S, c'est ce schéma avec un agent IA comme l'un des participants.
La caractéristique déterminante est donc l'interface, pas l'intelligence. Un chatbot a une interface et une personne de l'autre côté. Un agent service à service a un contrat d'API et un autre service de l'autre côté. Le raisonnement interne peut être identique mot pour mot ; ce qui change, c'est qui, ou quoi, lui parle.
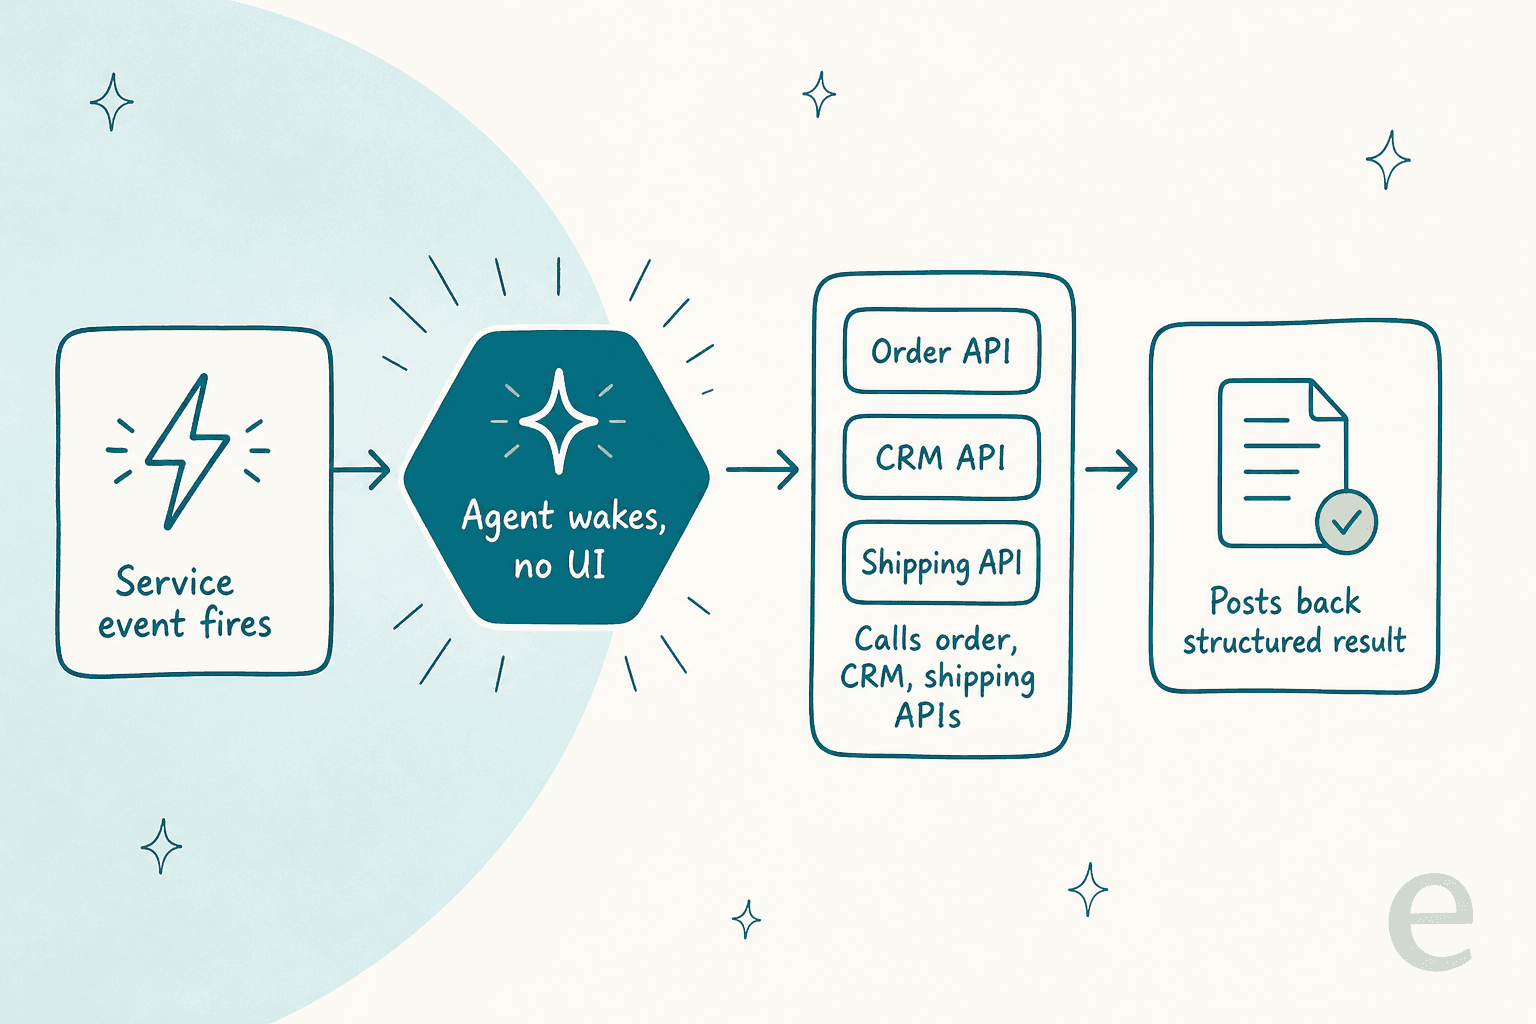
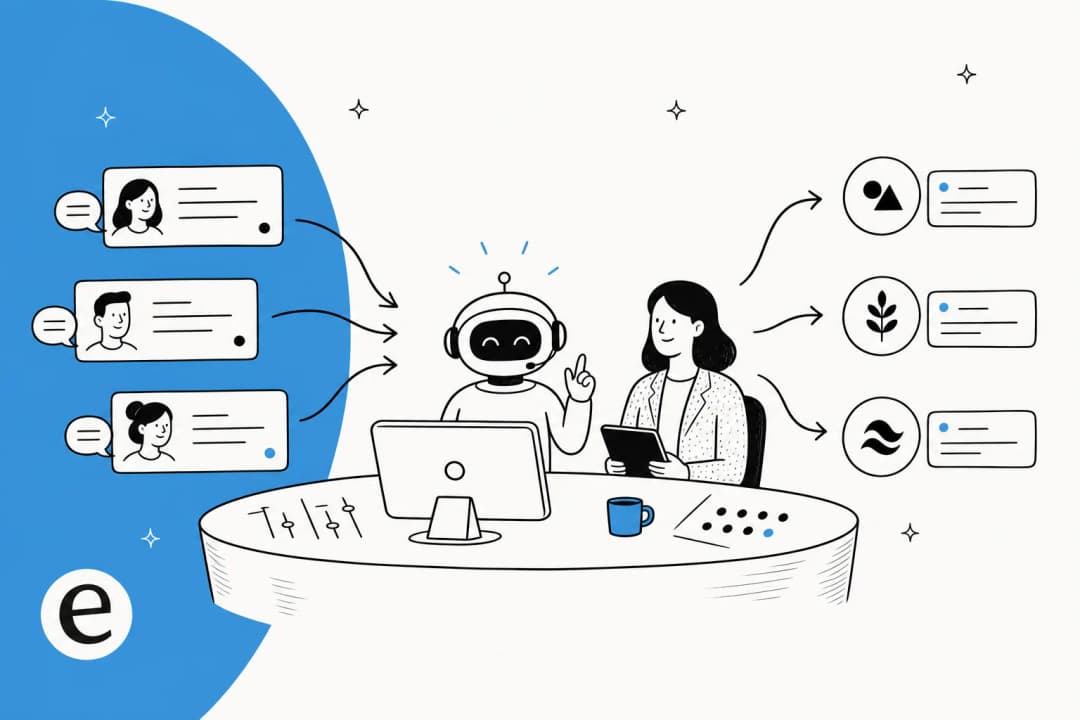
En pratique, la boucle se déroule comme sur le schéma ci-dessus. Un événement de service se déclenche, généralement un webhook : un ticket est créé, le statut d'une commande change, un message Slack arrive. L'agent se réveille sans écran et sans session. Il appelle les API dont il a besoin, le système de commandes, le CRM, le transporteur, pour rassembler du contexte et effectuer une action. Puis il renvoie un résultat structuré : une réponse rédigée, une étiquette, un changement de statut, une charge utile qu'un autre service consomme.
Cette étape « renvoie un résultat structuré » mérite qu'on s'y arrête. Quand un agent humain termine un ticket, la sortie est du texte qu'une personne lit. Quand un agent service à service termine, la sortie est souvent des données sur lesquelles agit un autre programme, donc elle doit être formée et validée comme une réponse d'API, pas comme un message de chat. C'est ce basculement qui fait trébucher les équipes : vous ne construisez plus une meilleure réponse, vous construisez un appel de fonction fiable qui se trouve être propulsé par un modèle de langage.
Si vous voulez la version approfondie de ce schéma, nous l'avons développée sous plusieurs angles : la vue API d'agent de support client (les voies de construction), la vue API de helpdesk IA (les deux rôles que joue une API), et la vue support client IA headless (faire tourner le support sans aucun tableau de bord). Cet article traite de la question de considérer l'agent comme un service dans votre architecture.
Pourquoi le service à service est un problème différent de celui d'un chatbot
Quand un humain est dans le chat, beaucoup d'erreurs sont pardonnées. Si le bot bloque, la personne attend. S'il donne une réponse légèrement à côté, la personne reformule. S'il faut se connecter, la personne se connecte. L'humain est un gestionnaire d'erreurs vivant présent dans chaque interaction.
Retirez l'humain et tout cela devient votre travail. Personne pour relancer l'appel, personne pour remarquer le délai d'expiration, personne pour repérer que l'agent a utilisé le mauvais compte. L'agent est désormais un composant dont d'autres composants dépendent, et il doit se comporter comme tel : interface prévisible, modes de défaillance définis, ses propres identifiants.
C'est aussi là qu'apparaît la vraie valeur, facile à perdre de vue dans le battage médiatique. Comme l'a formulé un commentateur de Hacker News dans un fil consacré à la connexion des agents à des outils :
"The 'system integration' benefits only matter when you have an LLM in the loop making decisions about which tools to use."

C'est le cadrage honnête. Si votre automatisation est une séquence fixe d'appels d'API sans aucun jugement, vous n'avez pas besoin d'un agent, vous avez besoin d'un script, et un simple script sera plus simple et plus fiable. L'agent mérite sa place précisément quand l'appel suivant dépend d'un raisonnement sur une entrée désordonnée : lire un message de client frustré, décider s'il s'agit d'un remboursement ou d'un cas de garantie, choisir lequel de cinq systèmes internes interroger. L'enveloppe service à service ne vaut la complexité que lorsqu'il y a une véritable décision au milieu.
Le piège : un service non déterministe dans un maillage déterministe
Voici la chose que j'aurais aimé qu'on me dise avant de brancher mon premier agent dans un maillage de services. Tous les autres services de votre architecture sont déterministes : même requête en entrée, même réponse en sortie, à chaque fois. Vous pouvez le mettre en cache, le rejouer, écrire un test à correspondance exacte pour lui. L'agent IA est la seule boîte qui rompt ce contrat.
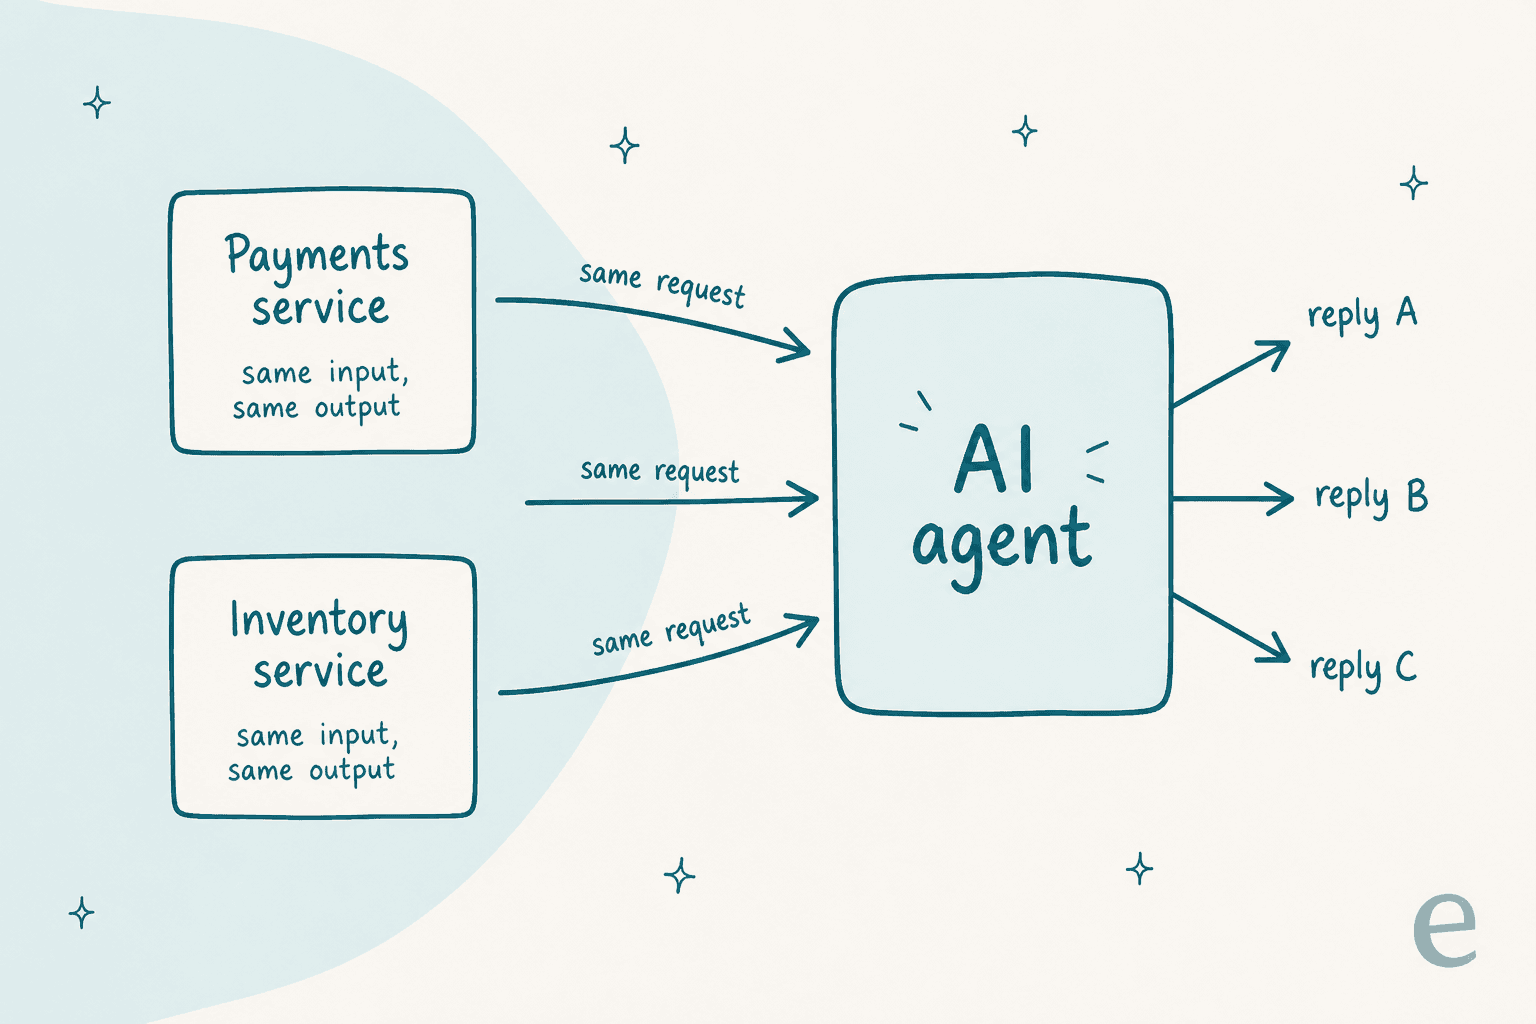
Envoyez la même requête trois fois à votre service de paiement et vous obtenez trois fois la même réponse. Envoyez la même requête trois fois à l'agent et vous pouvez obtenir la réponse A, la réponse B et la réponse C. Ce n'est pas un bug qu'on peut corriger, c'est la nature du modèle. Et cela inverse votre instinct habituel : parce que l'agent est moins prévisible que les services qui l'entourent, il a besoin de plus des garde-fous que vous réserveriez normalement à la dépendance externe capricieuse, pas moins.
Concrètement, cela signifie que vous ne pouvez pas traiter la sortie de l'agent comme fiable simplement parce que l'appel a réussi. Un 200 OK d'un service normal signifie que la réponse est correcte. Un 200 OK d'un agent signifie qu'il a produit une réponse. Que cette réponse soit correcte est une question distincte, à laquelle vous devez répondre par de la validation, des garde-fous et des tests avant que la sortie ne se propage en aval. Nous avons vu des agents à l'air sûr d'eux donner de mauvaises réponses sur des files d'attente en production, c'est exactement pour cela que nous simulons désormais chaque déploiement d'abord sur des tickets historiques, mais plus là-dessus plus bas.
Le contrat service à service que vous assumez réellement
Une fois que vous acceptez que l'agent est un service, la checklist s'écrit d'elle-même. C'est la même checklist que vous appliqueriez à n'importe quel service en production, plus un élément propre aux agents. C'est le travail ingrat, et c'est ce travail ingrat qui distingue une démo de quelque chose que vous pouvez laisser tourner toute la nuit.
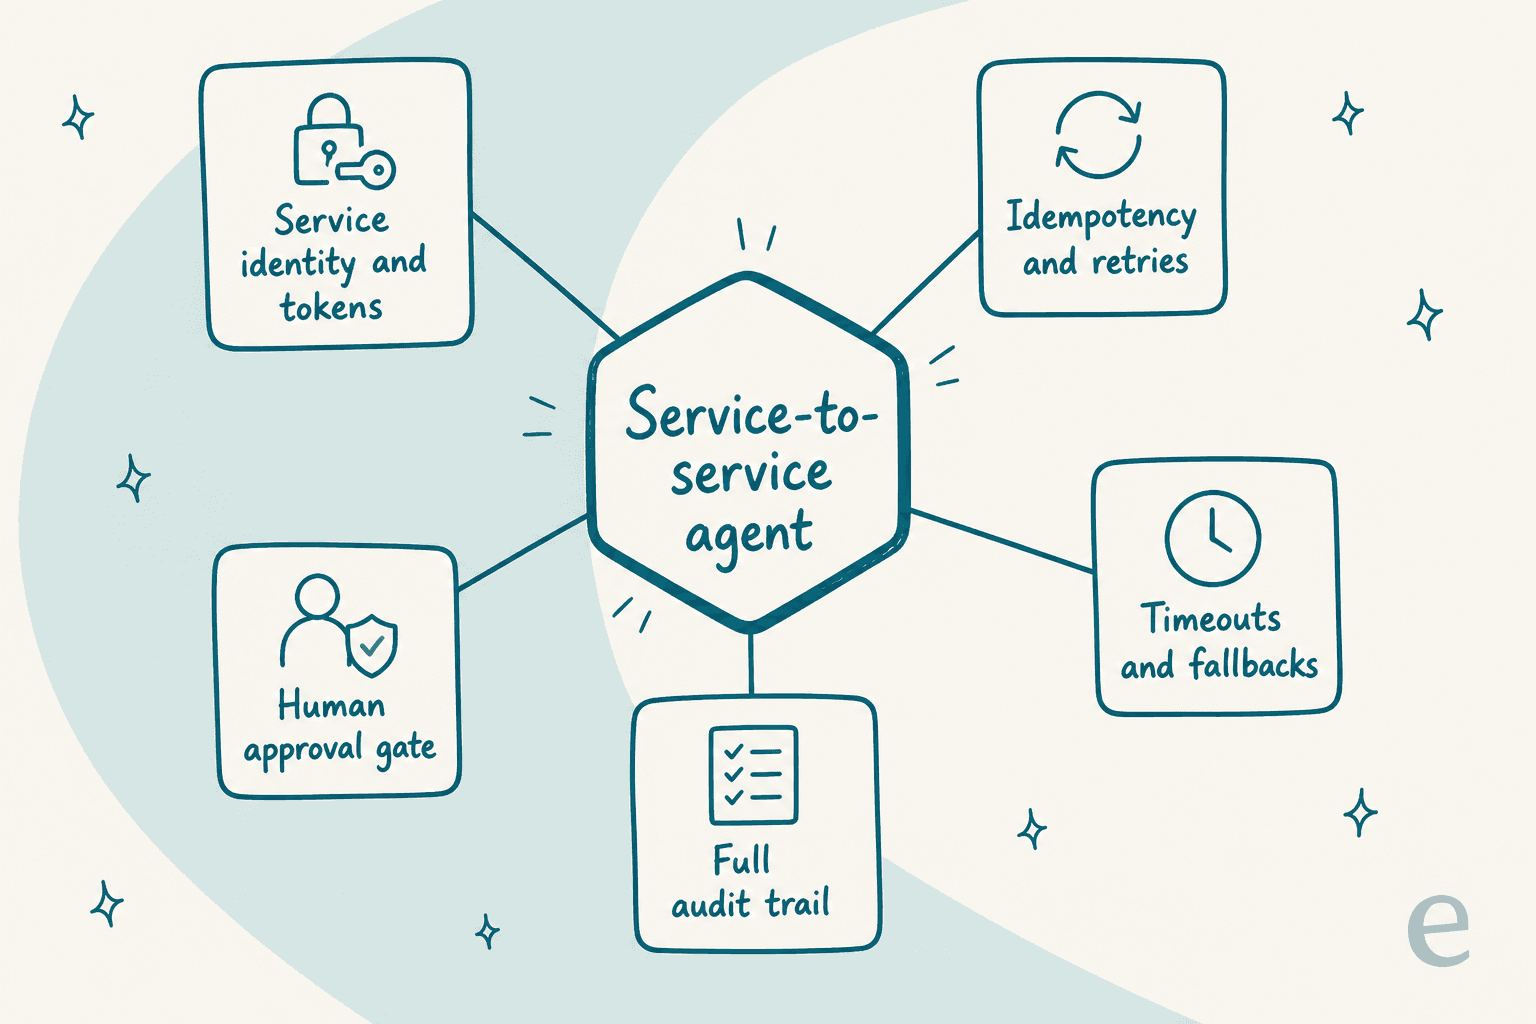
Identité de service et jetons. L'agent s'authentifie en tant que lui-même, avec des jetons d'API à portée limitée ou un compte de service, sans emprunter la connexion d'un humain. Cela compte pour la portée de l'authentification et pour l'attribution : quand l'agent met à jour un ticket, le journal d'audit doit indiquer que c'est l'agent qui l'a fait. Une lacune récurrente dans tout ce domaine concerne l'authentification sur les connexions qu'un agent établit :
"Most providers don't support auth in their client implementations yet. Means it's only good for calling into public data. Private enterprise data is where there's huge value."
La valeur dans l'automatisation du support se trouve presque entièrement dans les données privées, la commande, le compte, l'historique du ticket, donc obtenir une authentification de service correcte n'est pas un luxe.
Idempotence et nouvelles tentatives. Comme vous allez relancer les appels (les réseaux tombent en panne), les actions de l'agent ont besoin de clés d'idempotence pour qu'un « envoyer ce remboursement » relancé n'envoie pas deux remboursements. C'est une discipline standard de niveau paiements, et elle s'applique dès qu'un agent peut effectuer une action réelle.
Délais d'expiration et solutions de repli. Les appels au modèle sont lents et se bloquent parfois. Chaque appel d'agent S2S a besoin d'un délai d'expiration et d'une solution de repli définie : router vers un humain, mettre en file d'attente pour plus tard, renvoyer une valeur par défaut sûre. Le silence n'est pas une réponse acceptable quand un autre service attend après vous.
Une piste d'audit complète. Chaque exécution, chaque appel d'outil, chaque décision, journalisés et rejouables. Quand quelque chose tourne mal à 2 heures du matin, vous devez voir exactement ce que l'agent a vu et fait, pas le deviner.
Une porte d'approbation humaine. L'élément propre aux agents. Pour les actions à fort enjeu (émettre des remboursements, clôturer des comptes, envoyer quoi que ce soit d'irréversible), vous voulez un point de contrôle humain sur lequel l'agent se met en pause plutôt qu'un envoi totalement autonome. Le meilleur cadrage de cet état d'esprit global est venu d'un autre praticien :
"MCP is just a small, boring protocol that lets agents call tools in a standard way, nothing more... Teams that already handle HTTP APIs safely can apply the same basics here: auth, logging, and isolation."
C'est tout le jeu. Si vous exploitez déjà des services de manière responsable, vous savez déjà comment exploiter un agent de manière responsable. Il vous suffit de vous rappeler de le faire réellement, car la démo fonctionne bien sans rien de tout cela, et c'est précisément le piège.
À quoi ressemble le service à service dans le support client
Le support est l'un des cas d'usage les plus nets pour ce schéma, car un ticket de support est déjà un événement et les systèmes qu'il touche ont déjà des API. Voici un flux concret.
Un client envoie un e-mail « où est ma commande ? ». Votre helpdesk déclenche un webhook. L'agent se réveille, lit le message et détermine qu'il a besoin du statut d'une commande. Il appelle l'API de votre plateforme e-commerce pour la commande, l'API du transporteur pour l'état du suivi, vérifie la fiche client dans votre CRM pour repérer quelque chose de pertinent (VIP, réclamation ouverte), puis soit rédige une réponse à faire approuver par un humain, soit, si vous le lui avez permis, envoie la réponse et étiquette le ticket comme résolu. Aucun tableau de bord n'a été ouvert. Chaque étape était un service qui parlait à un autre.
C'est le même flux WISMO (« where is my order ») qu'un agent humain exécute une centaine de fois par jour, simplement exprimé sous forme d'appels machine à machine. Les outils vers lesquels se tournent la plupart des équipes de support, Gorgias, Front, Freshdesk, exposent tous les webhooks et API qui rendent cela possible, et proposent de plus en plus leurs propres surfaces orientées agents par-dessus.
La raison de s'intéresser au cadrage S2S ici, c'est qu'il change ce que vous testez. Un chatbot, vous l'évaluez sur la qualité des réponses. Un agent service à service, vous devez aussi l'évaluer sur le contrat : relance-t-il proprement, expire-t-il élégamment, journalise-t-il chaque action, s'arrête-t-il avant de faire quelque chose d'irréversible. Si vous ne testez que les réponses, vous n'avez testé que la moitié du système.
Le construire vous-même, ou embaucher un coéquipier qui parle déjà service à service
Vous avez deux options honnêtes.
Vous pouvez construire la plomberie. Monter une file d'attente, câbler les webhooks, écrire le code d'intégration pour chaque système que l'agent touche, gérer l'authentification, les nouvelles tentatives, l'idempotence, le journal d'audit, le harnais d'évaluation. C'est de l'ingénierie bien balisée, rien d'exotique là-dedans, et pour une équipe qui veut un contrôle total, c'est une voie raisonnable. Nos guides sur l'API d'agent de support client et sur l'exploitation d'un agent en ligne de commande détaillent les voies de construction.
Ou vous pouvez embaucher un agent qui expose déjà la surface service à service, de sorte que vous vous branchez dessus au lieu de l'assembler. C'est l'approche d'eesel, et comme elle est directement pertinente pour cet article, voici la surface concrète plutôt qu'un argumentaire commercial.
L'agent IA d'eesel est programmable de bout en bout. Chaque workspace est lui-même un serveur Model Context Protocol : exécutez npx @eesel/cli mcp token et vous obtenez une URL et un jeton que vous pouvez remettre à n'importe quel client MCP. Il écoute des webhooks, donc n'importe lequel de vos services peut le réveiller avec un appel HTTP. Et via Network Access, il peut appeler n'importe quelle API REST que vous autorisez, avec les identifiants stockés sous forme d'en-têtes de requête que le modèle lui-même ne voit jamais, exactement la discipline d'identité de service et d'authentification du contrat ci-dessus, prise en charge pour vous.
L'ensemble est aussi pilotable depuis le terminal. La CLI s'authentifie en mode headless avec des variables d'environnement pour le CI, affiche du JSON à chaque commande, et dispose d'un indicateur --dry-run qui montre l'appel serveur exact qu'une écriture ferait sans l'envoyer, afin que vous puissiez la brancher dans un pipeline et la gérer comme du code. Si vous voulez la vue « opérations du quotidien » de tout cela, nous l'avons détaillée séparément dans gérer des agents IA depuis le terminal.
Essayer eesel
Si vous hésitez entre assembler vous-même la pile service à service ou partir d'une pile déjà existante, le moyen le plus rapide de trancher est de pointer eesel sur vos propres tickets et de regarder comment il se comporte. Avant que quoi que ce soit ne passe en production, son mode simulation rejoue l'agent sur des milliers de vos tickets historiques réels, afin que vous voyiez les réponses et les actions qu'il aurait prises, sur vos données réelles, plutôt que de vous fier à une démo. C'est la version honnête de « tester un service non déterministe » : le faire tourner sur des cas réels et lire ce qu'il fait.
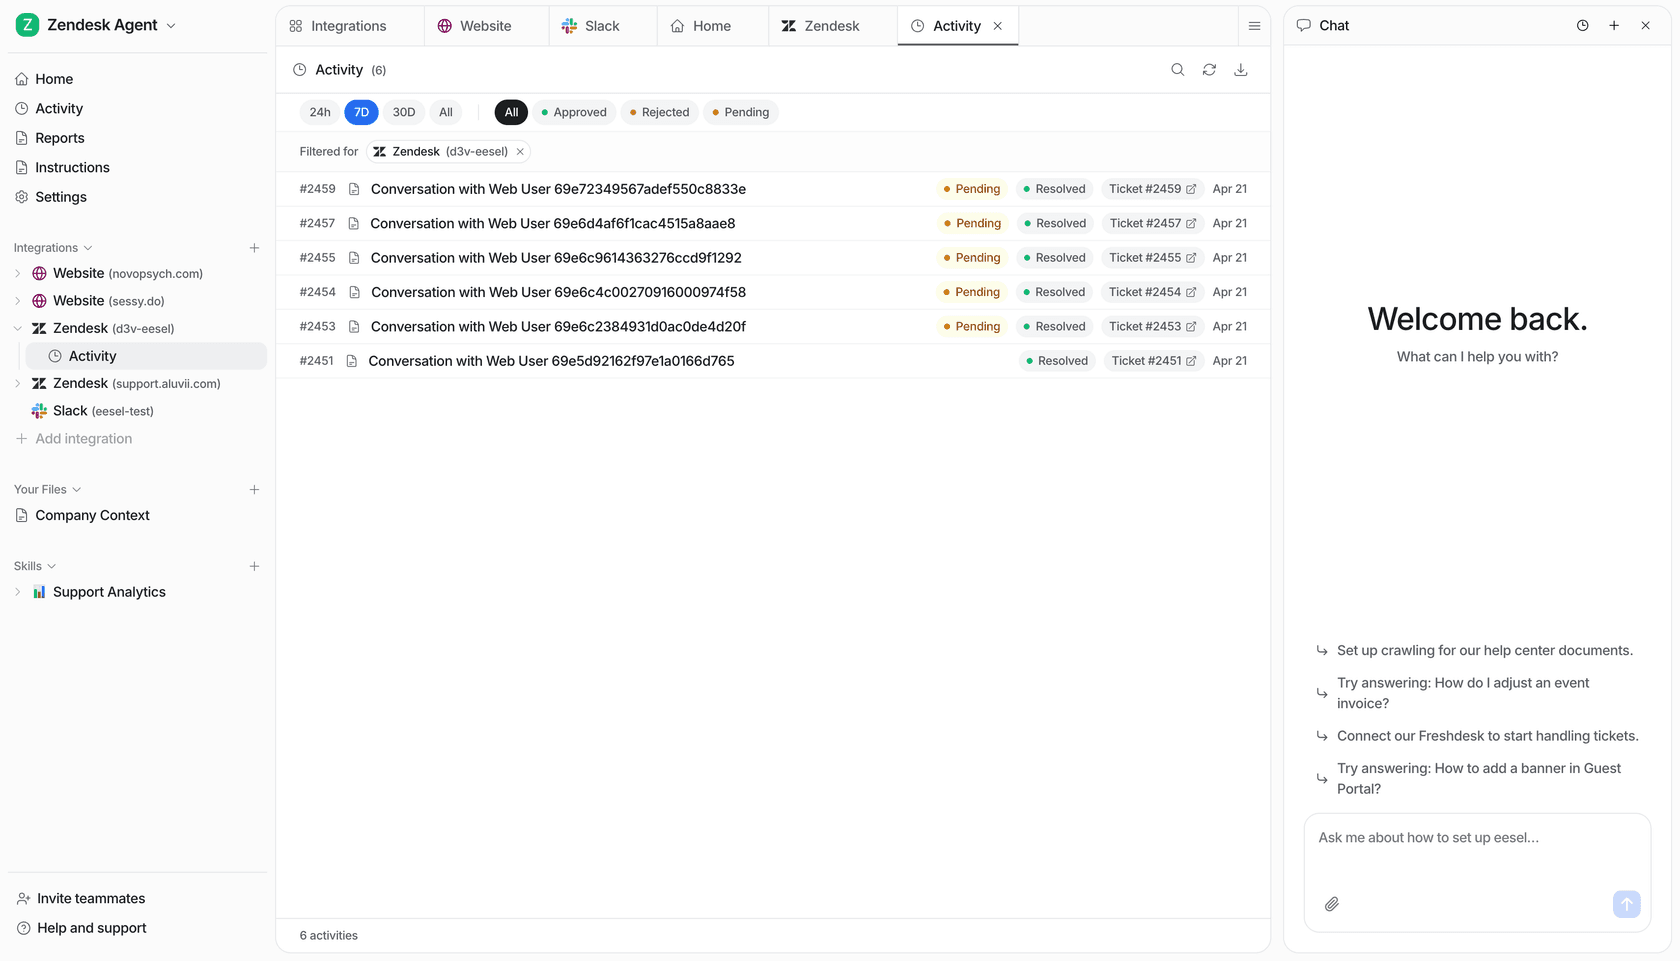
Chaque exécution atterrit ensuite dans un journal d'activité que vous pouvez consulter depuis le tableau de bord ou la CLI, ce qui constitue la piste d'audit que réclame le contrat. La tarification est à l'usage, à 0,40 $ par ticket avec une allocation gratuite de 50 $ pour démarrer, sans frais par siège et sans frais de plateforme en dessous d'Enterprise, la forme de facturation qui a réellement du sens quand c'est un service, et non un siège, qui fait le travail. Vous pouvez commencer gratuitement, sans carte de crédit et sans appel commercial, et voir en quelques minutes comment il fonctionne sur vos propres données.
Questions fréquentes
Qu'est-ce qu'un agent IA service à service ?
En quoi un agent service à service diffère-t-il d'un chatbot ?
Dois-je construire moi-même un agent IA service à service ?
Combien coûte l'exploitation d'un agent de support service à service ?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.





Comment authentifie-t-on un agent IA service à service ?