

Dale a un agente de soporte con IA acceso de lectura a lo que un cliente ya podría enterarse, acceso de escritura solo a las acciones que confiarías a una persona nueva, y un paso de aprobación para todo lo que mueva dinero o no se pueda deshacer. El problema es que los tokens de los helpdesks son toscos: el único permiso de escritura de Zendesk cubre respuestas, notas internas y eliminaciones permanentes, así que el límite real tiene que ser una configuración por acción. eesel pone cada acción en Activado, Preguntar primero o Desactivado, por agente, después de que un administrador apruebe la conexión del helpdesk. Con la CLI de eesel, un agente de código puede cambiar esas configuraciones y listar las aprobaciones pendientes, pero sigue siendo una persona quien las decide.
¿Por qué importan más los permisos de un agente de IA que el prompt?
Trabajo en las integraciones y APIs de eesel, así que paso mucho tiempo leyendo tablas de permisos de proveedores. El patrón que veo una y otra vez es que los equipos pasan una semana con las instrucciones del agente y diez minutos con sus credenciales. Eso está al revés. Una instrucción es una petición de la que se puede disuadir al modelo. Una credencial es un hecho: si el token puede eliminar tickets, el agente puede eliminar tickets, diga lo que diga el prompt.
Un desarrollador describió el problema desde el otro lado en Hacker News, al intentar dar a un agente acceso de solo lectura a una plataforma de hosting:
"If I want an agent to read logs or inspect env vars, I have to give it a token that also allows it to modify or delete things."

Las herramientas de soporte tienen la misma forma. La API del helpdesk se diseñó para un agente humano, que es de confianza, lento y responsable. Un agente de IA es rápido, incansable y habla con desconocidos todo el día. Así que la pregunta que responde esta guía es más concreta que "¿es segura la IA?". Es: ¿exactamente qué debería poder leer este agente, qué debería poder hacer, y dónde se impone cada límite?
Cubriré la lectura, la escritura, qué pueden y no pueden restringir los tokens de los proveedores, una concesión paso a paso, las aprobaciones y la auditoría. Si solo te importa el dinero, mi guía sobre barreras para reembolsos profundiza en esa única acción. Este artículo es el mapa más amplio alrededor de ella, y encaja con los conceptos básicos de barreras de protección de IA si quieres primero el término definido.
¿Qué debería poder leer un agente de soporte con IA?
Leer se siente inofensivo, así que la gente lo abre de par en par. Yo lo trataría como la mitad más interesante, porque un agente de cara al cliente puede repetir lo que sea que lea. Importan tres tipos de lectura.
La conversación y el registro del cliente. El hilo del ticket, el historial de pedidos del propio cliente, su plan. Este es el trabajo. Limítalo al cliente que está preguntando, no a toda la tabla de clientes.
Fuentes de conocimiento. Artículos del centro de ayuda, macros, tickets pasados, documentos internos. Aquí la pregunta no es "¿puede leer esto?" sino "¿puede decírselo a un desconocido?". Un manual interno que dice "ofrece un 20 % de crédito si amenazan con cancelar" es útil para tu equipo y dañino en la bandeja de entrada de un cliente.
Búsquedas en vivo. Pedidos, suscripciones, pagos. Son lecturas que devuelven datos personales reales, así que merecen su propio interruptor de encendido y apagado, no un pase libre por ser "solo lecturas".
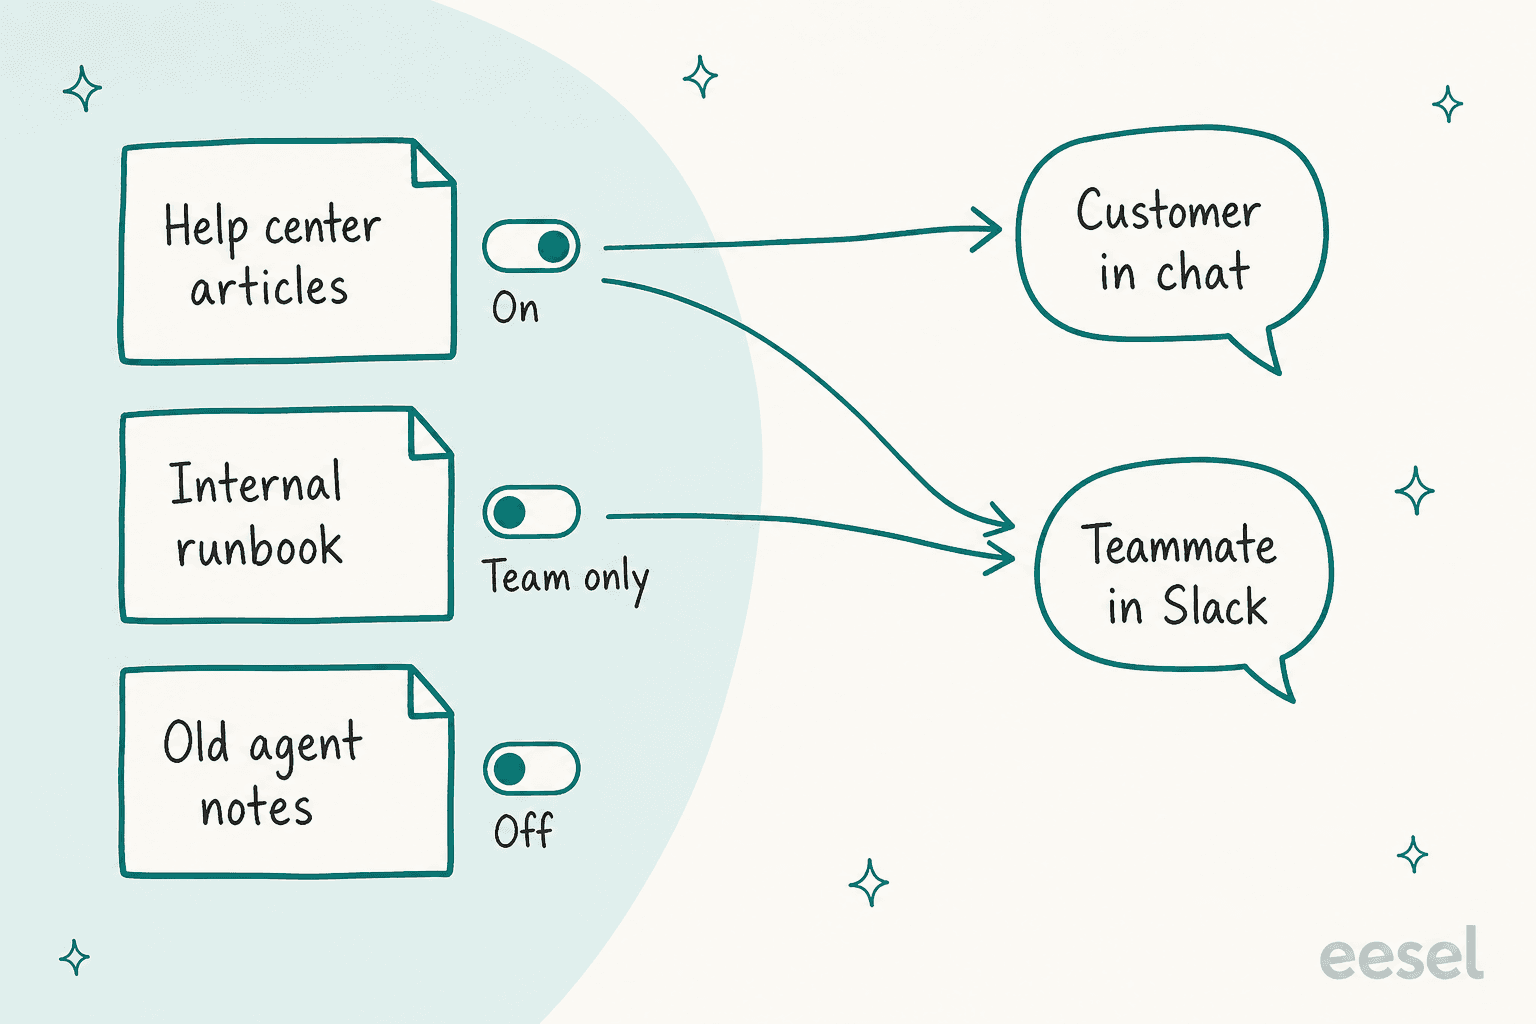
eesel maneja esto con interruptores de fuente por agente y una configuración de "Solo equipo". Cada fuente en una página de integración (artículos del centro de ayuda, macros, tickets pasados) tiene su propio interruptor, y desactivar una impide que ese agente lea de ahí mientras tus otros agentes mantienen su propia configuración. Los archivos se pueden poner en Solo equipo, lo que significa que eesel los usa solo cuando alguien de tu equipo pregunta y nunca envía el archivo ni un enlace a él a personas fuera de tu equipo. La misma lógica se aplica a los datos de CRM: en la configuración de HubSpot, los contactos, empresas y negocios solo llegan a un agente si la cuenta otorgó esos permisos y tú los activaste para ese agente, porque estar conectado no es lo mismo que aceptar que puede responder desde tu CRM.
SamCart es un ejemplo claro de la regla de solo público. Sus agentes responden a partir de unos 280 artículos del centro de ayuda más tickets pasados de Freshdesk, y se les dice que citen solo enlaces públicos del centro de ayuda, así que el material interno más antiguo puede informar una respuesta sin enviarse a un vendedor. Para más sobre limpiar lo que lee un agente, mira mi guía de auditoría de base de conocimiento y el artículo sobre un centro de ayuda legible por IA.
Un hábito más del lado de la lectura: redacta antes de importar. Los números de tarjeta y las direcciones en tickets pasados no necesitan estar en una fuente de conocimiento en absoluto, y la redacción de PII los elimina primero. La documentación de seguridad de eesel dice que los datos se usan solo para tu propio agente y nunca para entrenar los modelos subyacentes, lo cual es un piso, no un sustituto de elegir bien las fuentes.
¿Qué debería poder hacer?
Las acciones son donde los errores cuestan algo, así que las ordeno según cuán difícil sea revertirlas. Una etiqueta es trivial de revertir. Un correo enviado no. Un reembolso no se puede deshacer en absoluto.
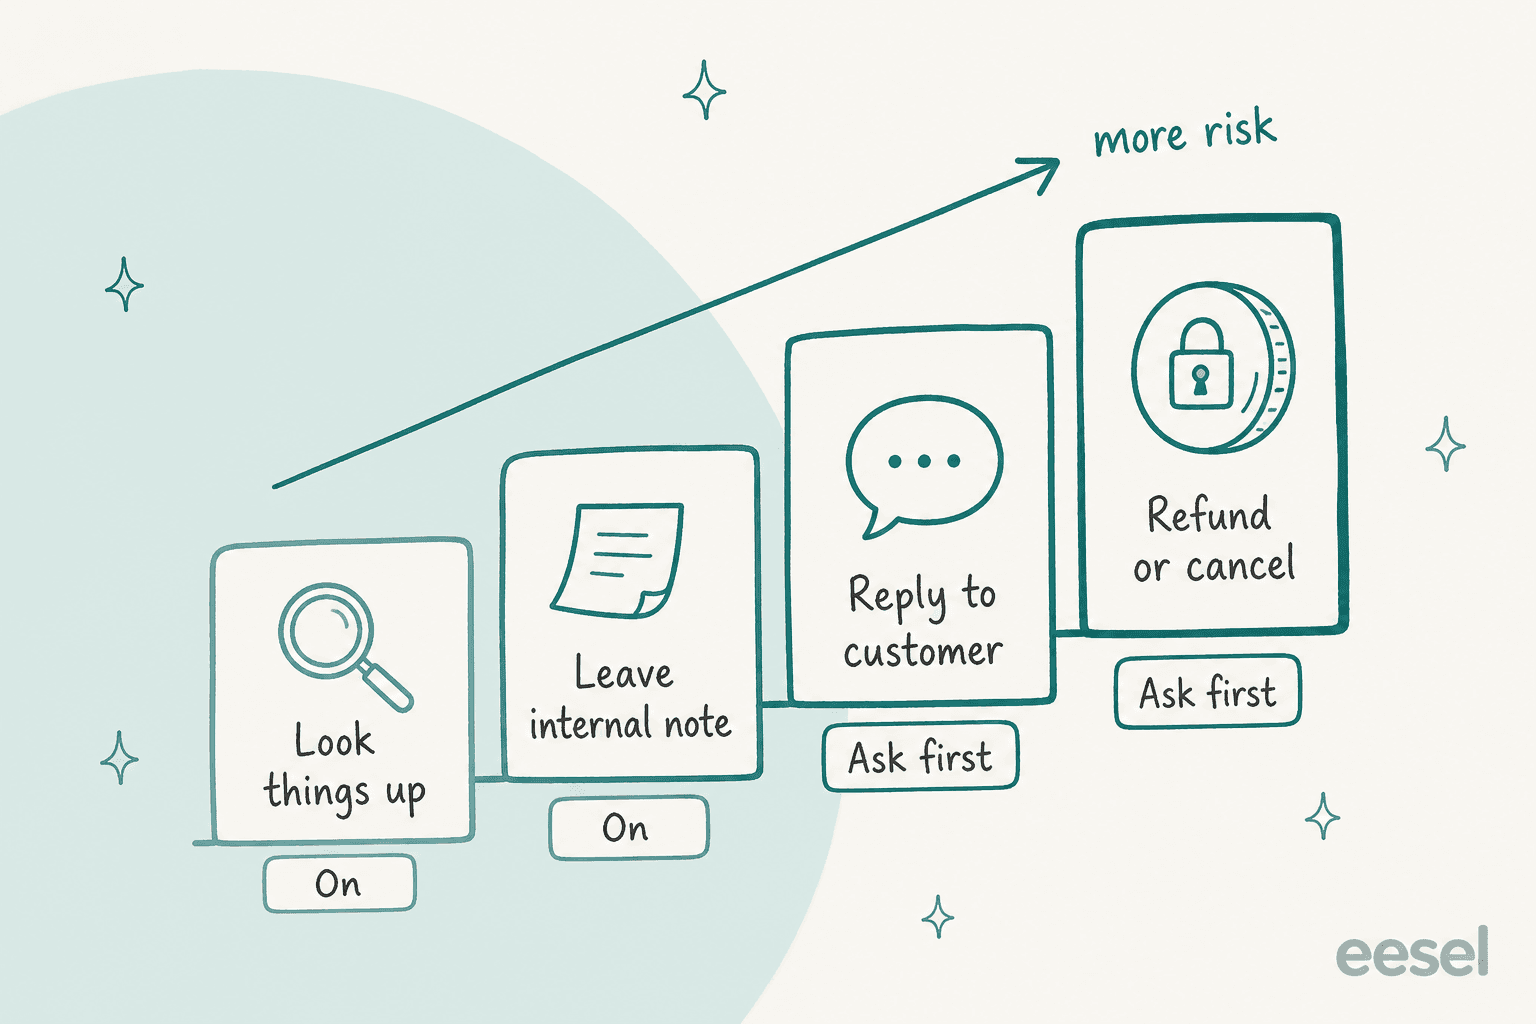
Esta es la escalera que usaría para un agente nuevo, con los tres ajustes de eesel como vocabulario. Los ajustes de acciones de eesel son Activado (actúa por su cuenta), Preguntar primero (un compañero aprueba cada vez) y Desactivado (nunca lo hace).
| Acción | ¿Reversible? | Ajuste inicial | Pasar a Activado cuando |
|---|---|---|---|
| Buscar un ticket, pedido o artículo | Sí, sin efectos secundarios | Activado | El primer día |
| Dejar una nota interna | Sí, solo tu equipo la ve | Activado | El primer día |
| Añadir una etiqueta o asignar un ticket | En su mayoría. Las etiquetas pueden disparar automatizaciones | Activado | Ya comprobaste qué hacen tus triggers con esa etiqueta |
| Responder al cliente | No, el cliente ya la tiene | Preguntar primero | Los borradores son correctos de forma constante |
| Cerrar un ticket | Se reabre con facilidad, pero lo oculta de la vista | Preguntar primero | Una muestra de cierres se ve bien |
| Reembolsar, cancelar o cambiar un pedido | No | Preguntar primero, indefinidamente | Rara vez. Límitalo primero en el código |
| Ejecutar scripts contra una API | Depende totalmente del script | Desactivado | Solo para un trabajo concreto |
El propio consejo de eesel coincide con esto: para supervisar a un agente nuevo, pon las respuestas y todo lo irreversible en Preguntar primero, y mantén los reembolsos, cancelaciones y todo lo que cueste dinero bajo aprobación. Un detalle que vale la pena conocer: en la mayoría de los workspaces las acciones empiezan en Activado, con un control de seguridad que retiene las llamadas arriesgadas, así que "supervisado" es algo que eliges, no el valor por defecto. En un workspace HIPAA no hay control de seguridad y la mayoría de las acciones de escritura empiezan en Preguntar primero.
Algunas cosas se comportan de forma distinta. Las acciones de chat en vivo siempre están en Activado, porque nadie puede pausar un chat en vivo para aprobar un mensaje. Las acciones que editan las propias instrucciones o automatizaciones del agente, o que ejecutan scripts, llevan una etiqueta Solo equipo y nunca se ejecutan para alguien fuera de tu equipo.
Si prefieres hacer clic a leer, el widget de abajo aplica la misma escalera.
¿Qué ajuste debería tener esta acción?
Elige qué hace la acción. El ajuste usa los valores Activado, Preguntar primero y Desactivado de eesel.
¿Hasta qué punto puede limitar realmente un token o rol de un helpdesk?
Menos de lo que esperarías, y esa es la parte que cambia cómo montaría todo esto. La mayoría de los helpdesks te dan tres palancas: un rol de usuario, un token de API o permiso OAuth, y a veces un permiso por recurso. Están construidos para integraciones que hacen un trabajo, no para un agente que necesita leer ampliamente y escribir de forma estrecha.
Esto es lo que dice la propia documentación de los proveedores.
| Plataforma | Credencial | Qué tan granular | El problema |
|---|---|---|---|
| Zendesk | OAuth con permisos como tickets:read, tickets:write | Por recurso, lectura o escritura | tickets:write también cubre eliminar tickets permanentemente |
| Freshdesk | Clave de API de un agente | Hereda el rol de ese agente | Freshworks MCP no otorga nada más allá de lo que permite el rol de la clave |
| Gorgias | OAuth con permisos de lectura y escritura | Por recurso (tickets, clientes, macros, reglas, usuarios) | El antiguo write:all está obsoleto, y tickets agrupa mensajes, etiquetas y asignaciones |
| HubSpot | Token de app privada | Permisos elegidos por app | Creado por un super admin. Si se elimina a quien lo creó, algunas llamadas fallan |
| Front | Token de API | Funciones, namespaces, luego lectura, escritura, eliminación, envío | A nivel de empresa, solo administradores, y el valor se muestra una sola vez |
| Shopify | Permisos de acceso | read_orders o write_orders | write_orders incluye lectura y cubre los últimos 60 días a menos que añadas read_all_orders |
| Stripe | Clave restringida | Ninguno, Lectura o Escritura por recurso | Escritura implica lectura, así que no hay un paso intermedio |
Destacan tres lecciones.
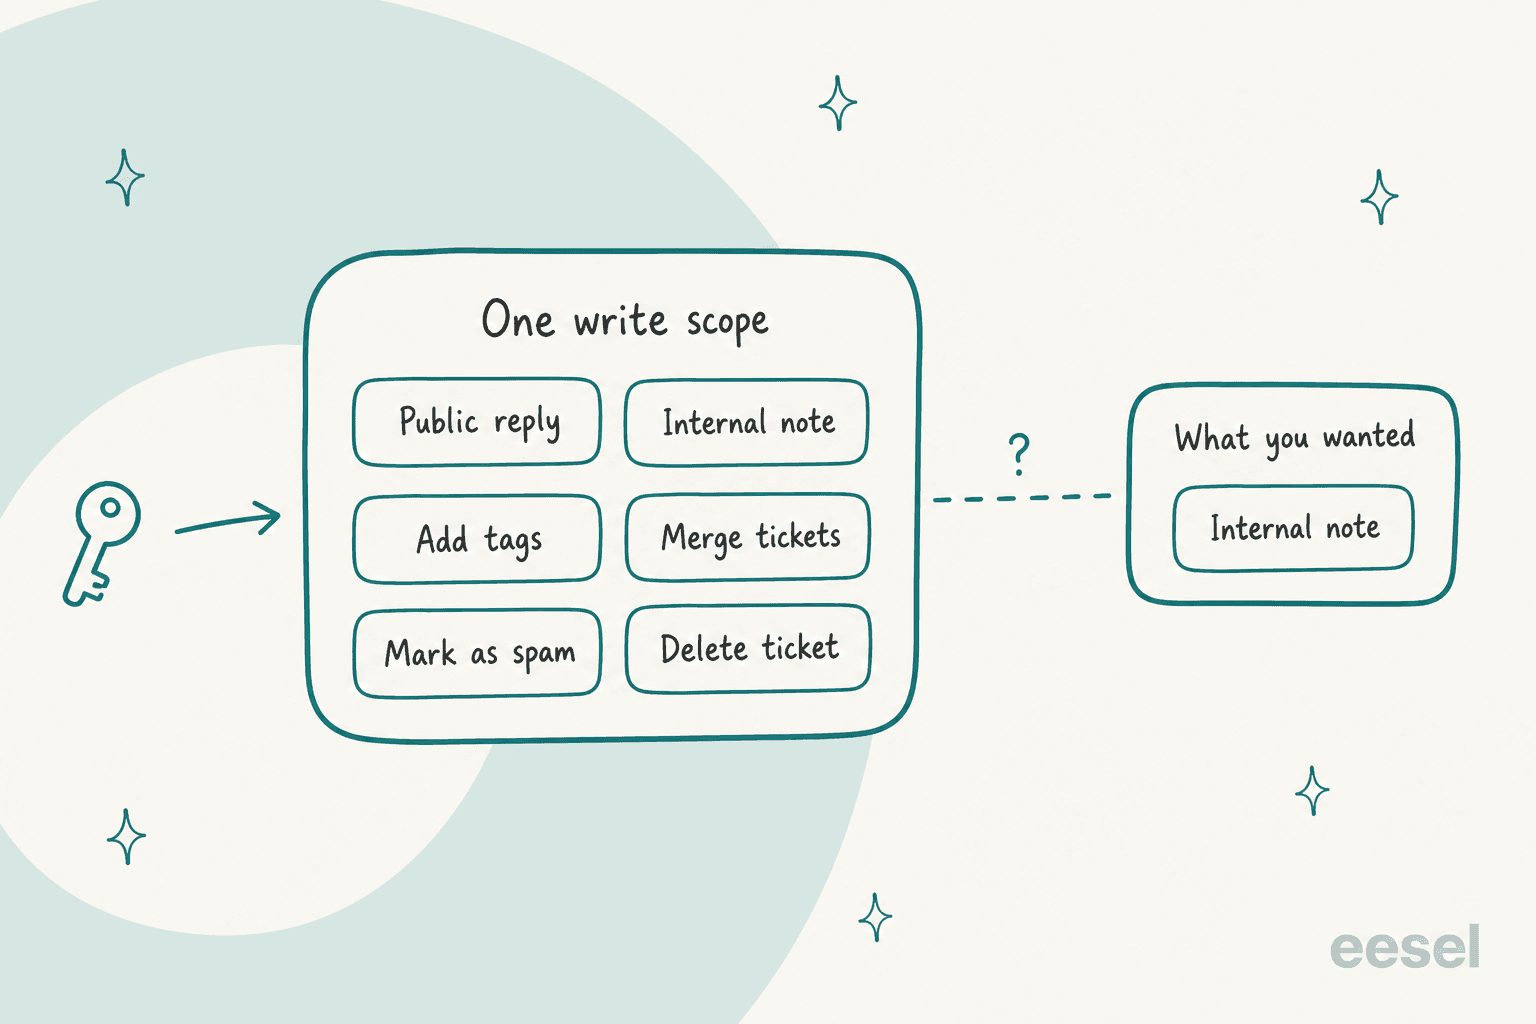
Los permisos rara vez distinguen "nota" de "respuesta". En Zendesk, un comentario lleva un indicador public: true para un comentario público, false para una nota interna. Ambos pasan por la misma llamada de escritura de ticket. Un token con tickets:write puede hacer cualquiera de las dos cosas, así que la línea entre "redactar en privado" y "enviar correo al cliente" es un ajuste de acción del lado del agente, no una propiedad del token.
La credencial lleva la identidad. La clave de Freshdesk hereda el rol del agente, y las respuestas de Zendesk se publican como la persona que aprobó la conexión. Así que dale al agente su propio puesto o usuario de servicio con un rol construido para el trabajo, en lugar de prestar el login de una persona. La nota de HubSpot de arriba es la razón: si se elimina a la persona que creó una app privada, las llamadas que dependían de ella pueden fallar.
Front es la excepción que vale la pena copiar. Separa escritura de envío: crear y enviar mensajes necesita un permiso de Envío aparte, e importar mensajes históricos solo necesita Escritura. Esa es la forma de permiso que todo helpdesk debería ofrecer. Cuando un helpdesk no lo hace, tú mismo construyes esa separación.
La guía de configuración de Stripe para eesel plantea el límite con claridad: Stripe no tiene un ajuste entre Write y Read, así que Write sobre Customers también permite a la clave eliminar un cliente. Si el agente solo necesita buscar clientes, pon Customers en Read. Stripe mismo dice que las claves restringidas se recomiendan para agentes de IA, porque una clave restringida limita el daño si la clave alguna vez queda expuesta.
Para un diseño de roles más profundo en cada plataforma, mis guías van más allá:
- Zendesk: roles y permisos
- Freshdesk: roles y permisos
- Gorgias: roles y permisos
- HubSpot: permisos de envío
¿Cómo doy acceso a un agente de soporte con IA, paso a paso?
Este es el orden que seguiría en cualquier helpdesk. Toma unos 30 minutos para el primer agente.
- Escribe el trabajo en una frase. "Redacta primeras respuestas a preguntas de envío en tickets de correo." Cada permiso que concedas debería poder rastrearse a esa frase. Un permiso que no lo haga es candidato a eliminarse.
- Crea una identidad dedicada. Un puesto con nombre, usuario de servicio o aprobación de app para el agente, nunca un login de administrador compartido. Eso hace que sus acciones sean atribuibles y su acceso revocable sin tocar a una persona.
- Elige el tipo de credencial más estrecho que ofrezca el proveedor. OAuth con permisos le gana a una clave de API. Una clave restringida le gana a una clave secreta. Un rol personalizado le gana a un rol de administrador integrado. Usa las tablas de arriba.
- Elige qué importar antes de aprobar. En la conexión completa de Zendesk de eesel, un paso de Elegir qué importar llega antes de la aprobación en Zendesk: desmarca Centro de ayuda, Macros o Tickets pasados, y eesel nunca descarga esa fuente. Revisa la lista que Zendesk muestra de lo que la app puede leer y hacer antes de hacer clic en permitir.
- Empieza con un inicio rápido donde lo haya. El inicio rápido de Zendesk de eesel solo lee tu centro de ayuda público, sin iniciar sesión. No tiene tickets, macros, triggers ni acciones, lo que es un buen lugar para probar la calidad de las respuestas.
- Configura las acciones según la escalera. Notas en Activado, respuestas en Preguntar primero, dinero en Preguntar primero, scripts en Desactivado. Con una terminal, el ajuste de una acción es un solo comando,
eesel integrations <app> actions set <key> --access ask-first. - Define dónde llegan las aprobaciones antes de activarlas. Un agente de eesel empieza en Solo en la app, así que una acción retenida espera en el dashboard y no se envía nada a nadie. Elige Correo o Slack en los ajustes del agente y decide quién las recibe.
- Conecta una automatización al final. Conectar solo no pone en marcha al agente. Necesita un trigger más instrucciones sobre qué tickets atender, y puedes limitarlo por canal.
- Prueba con tickets pasados, luego con una pequeña porción en vivo. Mis guías sobre pruebas de simulación y pruebas de agentes de soporte muestran cómo.
La aprobación de un administrador es una función aquí, no una fricción. Las conexiones de Zendesk, Gorgias y Shopify de eesel necesitan cada una a alguien con los permisos correctos para aprobar en la propia pantalla del proveedor: un administrador de Zendesk, un administrador de Gorgias, un dueño de tienda o un miembro del personal con permisos de app. Quien aprueba en HubSpot necesita el permiso App Marketplace Access, que los super admins tienen por defecto. El agente puede pedir la conexión, pero quien la concede es una persona con autoridad.
¿Cómo deberían aprobarse las acciones arriesgadas?
Una aprobación es una pausa, así que diséñala como tal. Cuando llega una acción de eesel puesta en Preguntar primero, el agente se detiene, guarda lo que quiere hacer y espera. Quien aprueba ve la acción exacta y sus detalles (el texto de la respuesta, el importe del reembolso, la etiqueta) y elige Aprobar o Denegar.
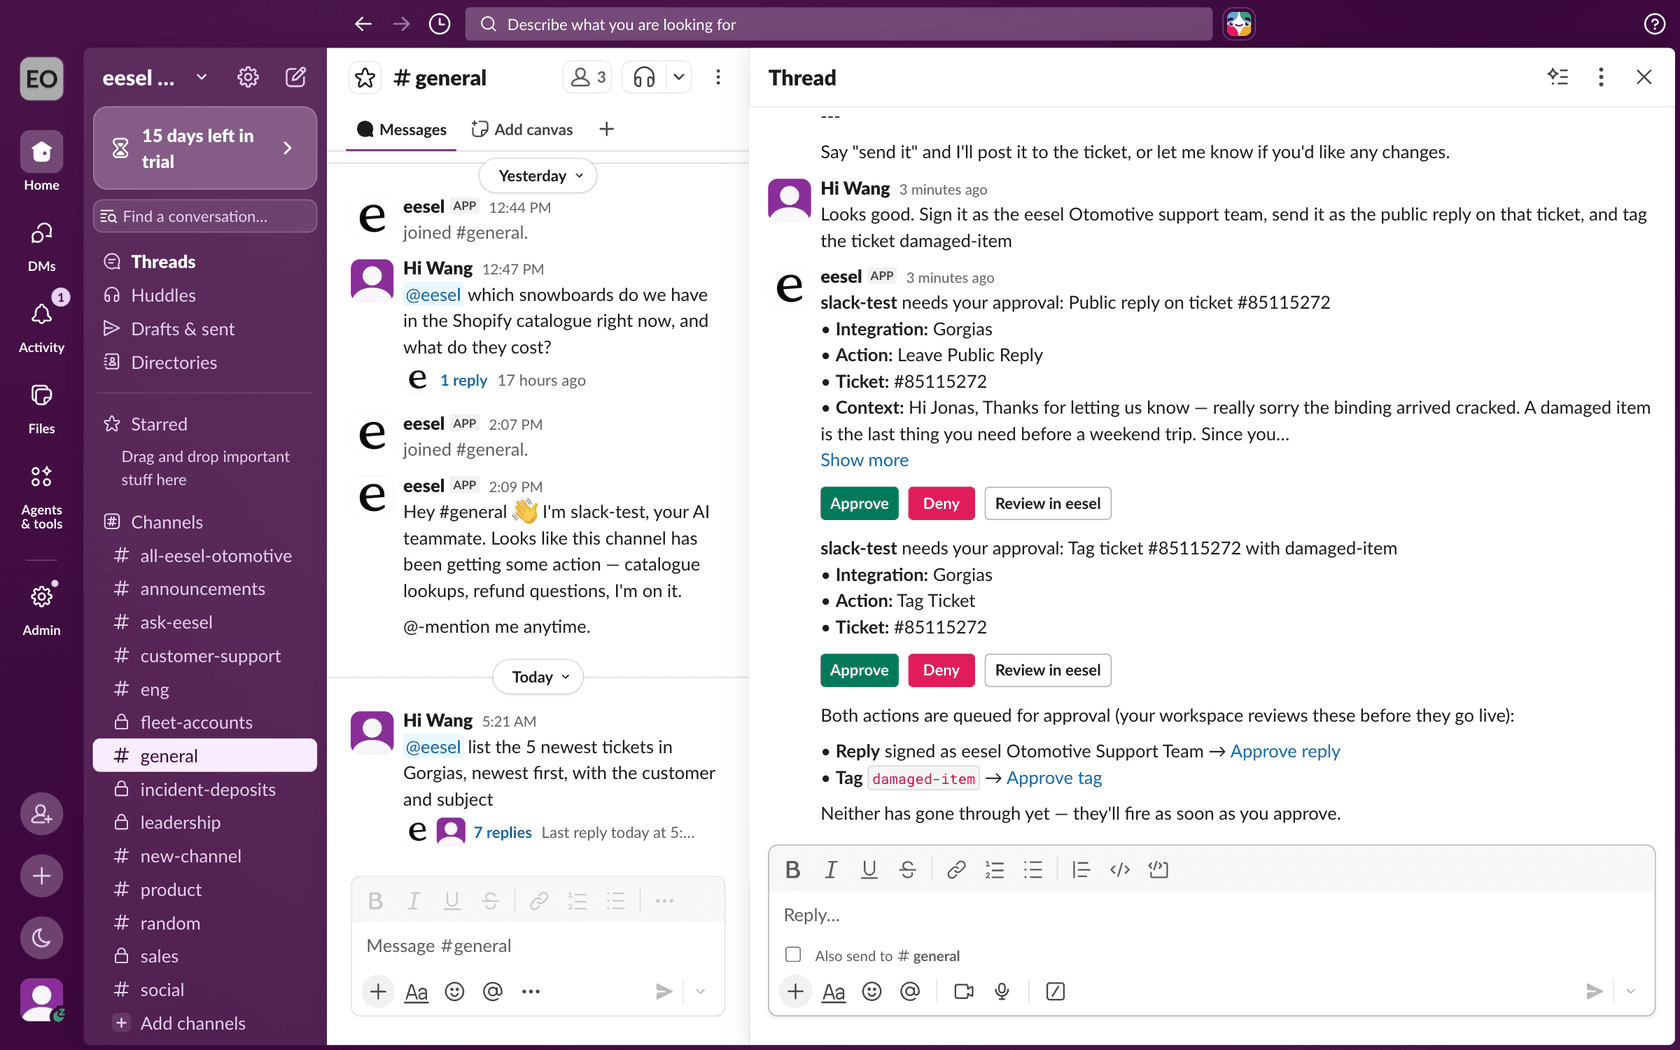
Las reglas alrededor de esto son lo que lo hace fiable, y merece la pena comprobarlas en cualquier herramienta que evalúes:
- Quién decide. En eesel, solo quien es propietario y los editores pueden aprobar. Los visores ven las aprobaciones pero no pueden decidirlas. En Slack, a la persona que hace clic se le compara por correo de perfil con un editor del workspace, y si los correos no coinciden, el clic no hace nada.
- Dónde llega. Dashboard, Slack, correo o terminal. Una acción retenida no aparece en el ticket del helpdesk del que vino, así que un equipo que solo observa el ticket no ve nada. Esa es la razón por la que el paso 7 de arriba importa.
- Qué pasa con el silencio. La acción queda pendiente durante 72 horas y luego caduca, y nunca se ejecuta por sí sola tras el tiempo de espera.
- Aprobación parcial. Puedes dejar una acción en Activado y pedirle al agente en sus instrucciones que retenga casos concretos, como todo lo relacionado con reembolsos.
Las mismas reglas aplican a los agentes de código. Las solicitudes de CLI y MCP mantienen el rol del workspace y las reglas de aprobación de acciones, un token MCP lleva tu rol en el momento en que se emitió, y la documentación de eesel dice que un agente de código debe dejar las decisiones de aprobación a la persona autorizada, salvo que el usuario lo haya autorizado explícitamente a decidir. Ese es el valor por defecto correcto: el agente que pide permiso no debería ser el que lo concede.
Para las transferencias, aplica el mismo razonamiento. Decide de antemano qué temas se saltan al agente por completo. Mis notas sobre mejores prácticas de transferencia de IA y human-in-the-loop cubren esto, y también inyección de prompt, la razón por la que el mensaje de un cliente nunca debería ser lo que desbloquea una acción.
¿Cómo auditar lo que hizo el agente?
Dos registros ganan a uno. El propio registro del agente te dice por qué actuó. El registro del helpdesk te dice qué cambió realmente.
En eesel, la página Activity lista cada ticket que el agente atendió, qué buscó, cada acción que tomó, quién la aprobó y su razonamiento, y eesel activity imprime lo mismo desde una terminal. Los tickets omitidos se listan con el motivo. El lado del helpdesk es una segunda fuente: Freshworks dice que las acciones de MCP se registran como las operaciones de API y UI, y aparecen en el historial de actividad. Revisa también el equivalente de tu propia plataforma; he escrito sobre el registro de auditoría de Zendesk y el registro de auditoría de Gorgias.
Y luego mira de verdad. Yo leería una muestra semanal: cinco acciones aprobadas, cinco denegadas, cinco que se ejecutaron sin aprobación. Mi guía sobre cómo revisar conversaciones de soporte con IA tiene una rutina que puedes copiar. Un patrón de denegaciones también es una señal: si la misma acción se deniega tres veces, la instrucción está mal o lo está el ajuste.
¿Cómo se ve esto en helpdesks reales?
Tres clientes publicados de eesel muestran distintos puntos de la escalera.
STIL Classics usa eesel en Gorgias y Shopify, y su agente es deliberadamente estrecho en el lado de escritura. Primero busca el pedido en Shopify, luego deja un borrador como nota interna. Según su propia historia de cliente, el equipo procesa cualquier reembolso, edita el borrador y lo envía, y eesel nunca envía ni cambia un pedido. Ese es el primer escalón de la escalera, mantenido a propósito: leer ampliamente, escribir solo una nota.
smava muestra el otro principio, un trabajo por agente. En un Zendesk compartido por dos marcas, un agente de categorización solo etiqueta el idioma, comprueba un campo del ticket y escribe una categoría, y no toca nada más. Un agente de redacción aparte produce como única salida un borrador con botones Aprobar y Rechazar. En un mes, eesel atendió allí unos 27.000 tickets, y el agente que espera a una persona funcionó en unos 12.200 de ellos. Dividir los permisos por agente es más barato que intentar restringir a un agente por ticket.
SamCart usa permiso por situación. Su agente de Freshdesk responde solo mientras no hay nadie asignado, se retira en cuanto un compañero toma el ticket, y etiqueta el ticket para la transferencia cuando un vendedor pide una persona. También cita solo artículos públicos del centro de ayuda.
Fíjate en lo que ninguno de ellos hizo: ninguno le dio al agente derechos de administrador y le dijo que se comportara.
Prueba eesel
eesel es el compañero de helpdesk con IA que funciona como describe esta guía: una persona aprueba la conexión del helpdesk, cada acción está en Activado, Preguntar primero o Desactivado por agente, y las llamadas arriesgadas esperan a quien aprueba en el dashboard, Slack, correo o terminal. Si usas Zendesk, Freshdesk, Gorgias, HubSpot o Front, empieza con notas internas, revisa el primer lote y amplía desde ahí. Las tiendas Shopify tienen los mismos controles en búsquedas de pedidos y reembolsos. Conectar el helpdesk sigue necesitando a alguien con acceso de administrador para aprobarlo, y el conocimiento subido debería probarse antes de enfrentarse a los clientes.
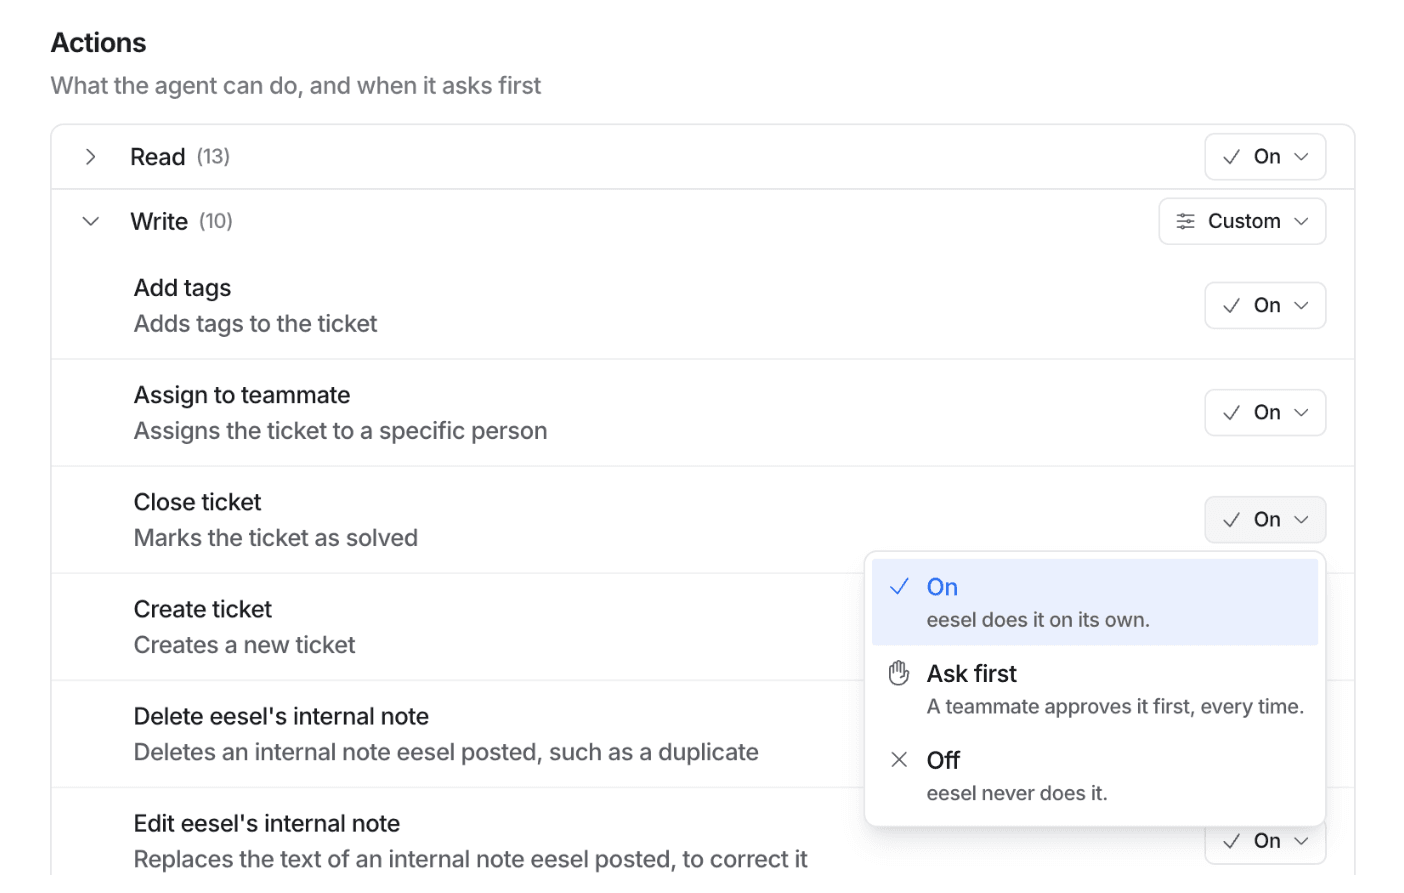
Prueba eesel y pon cada acción de escritura en Preguntar primero el primer día. Verás lo que quiere hacer antes de que lo haga.