Grok Botの正体
Grok Botは、xAIのAIチームメイトアプリで、2026年8月11日に発表され、公式ページでは「Early beta」と表記されている。各ボットは永続的な、名前を持つ働き手で、自分専用のクラウドコンピューターを与えられ、あなたがすでに使っているアプリにサインインし、通常のインターフェースを通じてそれらを操作する。これは汎用的な労働エージェントであり、サポート製品ではない。実際にログインしたブラウザを操作する他の自律型AIエージェントと同じカテゴリーに属する。
この設計がすべてを物語っている。ボットはログイン済みの人間として振る舞うことで機能するため、xAIの言葉を借りれば「クリーンなAPIやMCPを持たないプラットフォームを含む」ツールにアクセスできる。ローンチ時には8つの名前付きボットロールが用意され、Bug Reproductionはそのひとつで、Sales Outbound、Paid Media、Chief of Staffと並んでタブに表示されている。注目すべきは、製品ページ自体のサンプルプロンプトが「Sign in to Zendesk so I can work the support queue」であるにもかかわらず、8つのうちどれもサポートロールではないという点だ。
私は統合の構築を仕事にしているので、ここで気になるのは仕組みそのものであり、それは両方向に効いてくる。人間としてUIを操作するという設計は、Grok Botが単一のチケット種別に絞り込むのを苦手にしている一方で、報告されたバグが実際に起きるかどうかをアプリを操作して確認する作業を得意にさせている、その同じ理由でもある。
バグ再現が相性の良い理由(正直な部分)
汎用エージェントをサポート業務に向ける記事の多くは「やめておけ」で締めくくられる。しかしこの記事は違う。バグ再現は、その原則を証明する例外だからだ。
バグを再現するとは実際に何を意味するのか考えてみよう。顧客が「請求書が50件を超えると、請求ページのエクスポートボタンが反応しない」と言う。サポートエンジニアがアプリを開き、まさにその状態を再現し、ボタンをクリックして何が壊れるかを観察する。「エクスポートボタンをクリックしてフリーズするか教えて」に対応するAPIはめったに存在しない。これは画面をクリックしていく手作業のタスクであり、地味に骨が折れる。それこそが、実際のインターフェースを操作するエージェントの独壇場だ。
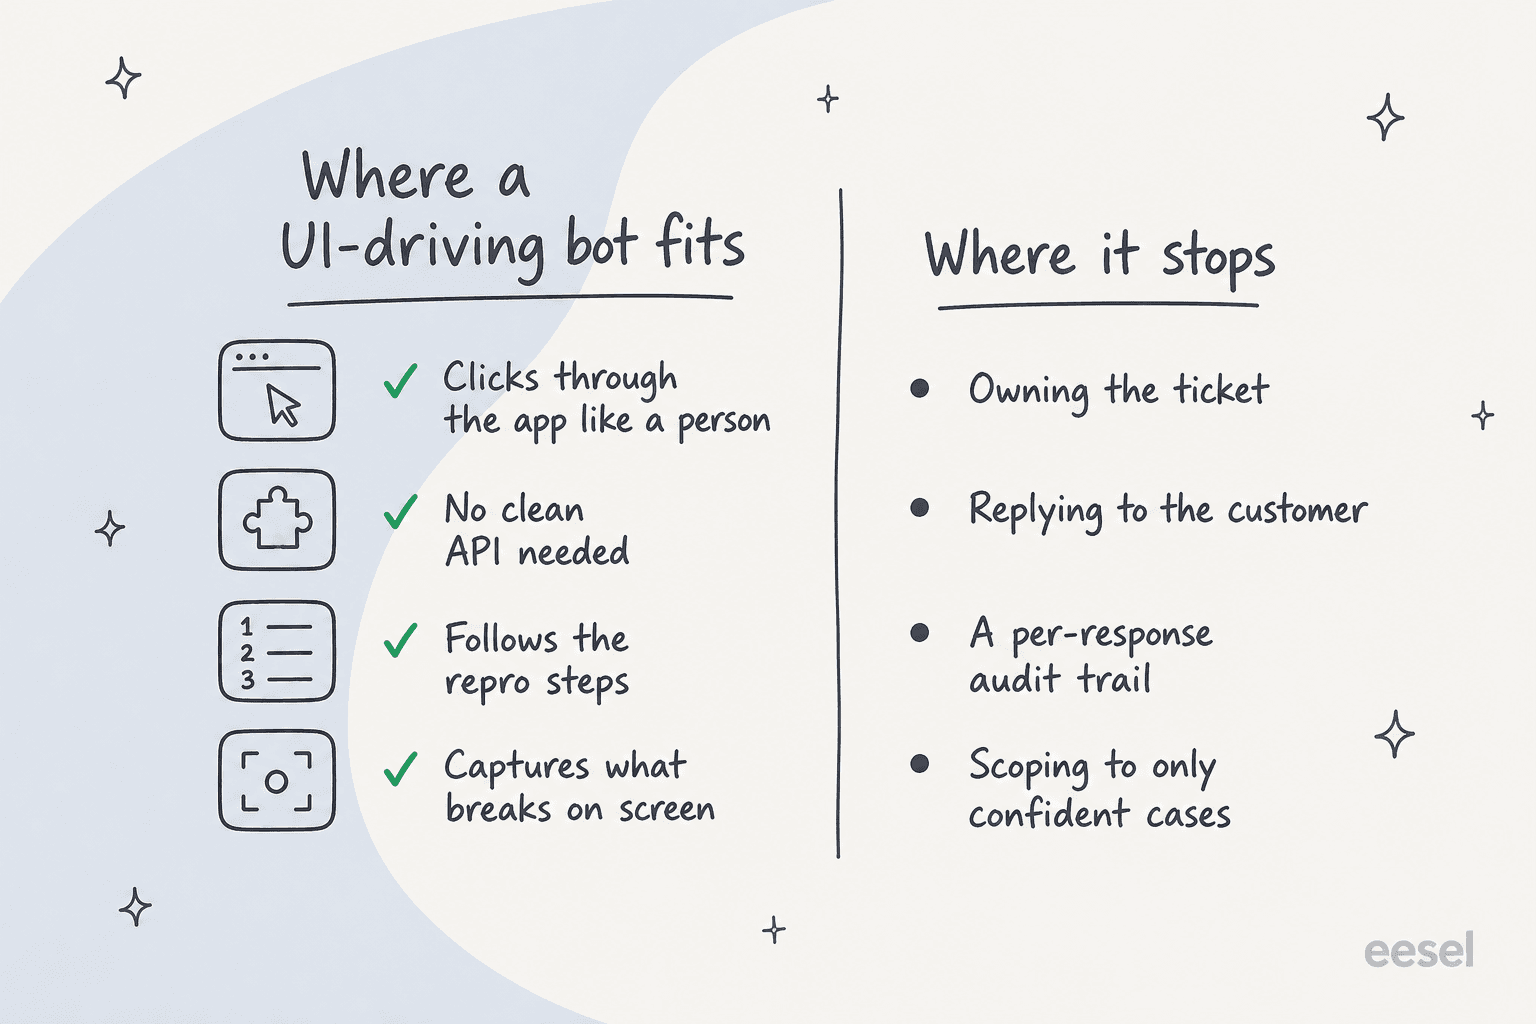
これを、サポートチケットのトリアージやサポートQAのような、UI操作エージェントが不得意な仕事と比べてみてほしい。そこでは一貫したルールをすべてのケースに適用し、なぜそう判断したかの記録が必要になる。バグ再現は違う。成果物はイエス・ノーと、何が起きたかを示す画面録画であり、それは目で確認できる。エージェントに顧客対応上の判断を求めているわけではない。人間が結果を確認できるように、退屈なクリック作業をやらせているだけだ。どのみち人間が結果をチェックするのだから、「一度読んでやってみる」で十分な仕事なのだ。
バグ再現用にGrok Botを設定する方法
設定は、再現作業向けに調整されたGrok Botの通常フローに沿って進める。以下は私ならこの順番で行う、という手順だ。
-
専用のボットを作成する。 ボットを立ち上げてBug Reproductionロールを与えるか、独自の説明文を書く。仕事の説明は狭く保つこと。名前を指定した1つのアプリで報告された問題を再現し、何が起きたかを記録し、そこで止まる。説明文が「そして顧客に返信する」までドリフトしないようにする(理由は後述)。
-
テスト対象のアプリにサインインさせる。 Grok Botはあなたの認証情報を決して保持しない。画面をあなたに渡し、あなたがパスワード、パスキー、2FAコードやCAPTCHAを入力し、その後操作を返す。再現の実行はそのアカウント内で実際のアクションを行うため、テスト環境やステージング環境があればそこにサインインさせ、本番環境には入れない。
-
ルーティンで再現作業を教える。 Grok Botの「Teach a task」機能では、一度自分で作業をしてみせることで、その手順を記録させられる。代表的な再現作業を一通り行う。ページに移動し、状態を作り、バグを発生させ、結果をメモする。ルーティンはブラウザ内のみで、各回最大10分に制限されており、出力は明示的に「下書き」とされているので、保存されたルーティンは完成したスクリプトではなく、これから磨き上げる出発点のテンプレートとして扱うべきだ。
-
明示的な承認境界を設定する。 Grok Botの承認は、あなたが書くフリーテキストであり、製品側が強制するアクションリストではない。ドキュメントは、送信、公開、購入、削除、権限変更、本番環境の変更、法的条項に関する境界を提案している。再現用ボットには、実データを変更するあらゆる操作に対して厳格な境界を書くこと。レコードを削除しない、メールを送信しない、設定を変更しない、といった具合だ。モデルベースのAuto Reviewは、xAI自身の注記によれば「これらの明示的な境界を補完するものであり、置き換えるものではない」べきとされている。
-
1件の報告を与えて最初の実行を見守る。 実際のバグ報告を貼り付け、再現を依頼し、画面の前にとどまる。ドライランモードが存在しないため、最初の実行は本番の実行になる。まとめて処理させる前に、1件のチケットで期待どおりに動くことを確認しよう。
これが中核のループだ。安全な環境にサインインした、範囲を絞ったボットが、教え込まれたルーティンを一度に1件の報告に対して実行し、その結果を人間が確認する。
実際のチケットに向ける前の注意点
設定自体はシンプルだ。注意すべきは細部であり、これらはxAI自身のドキュメントから直接来ている。
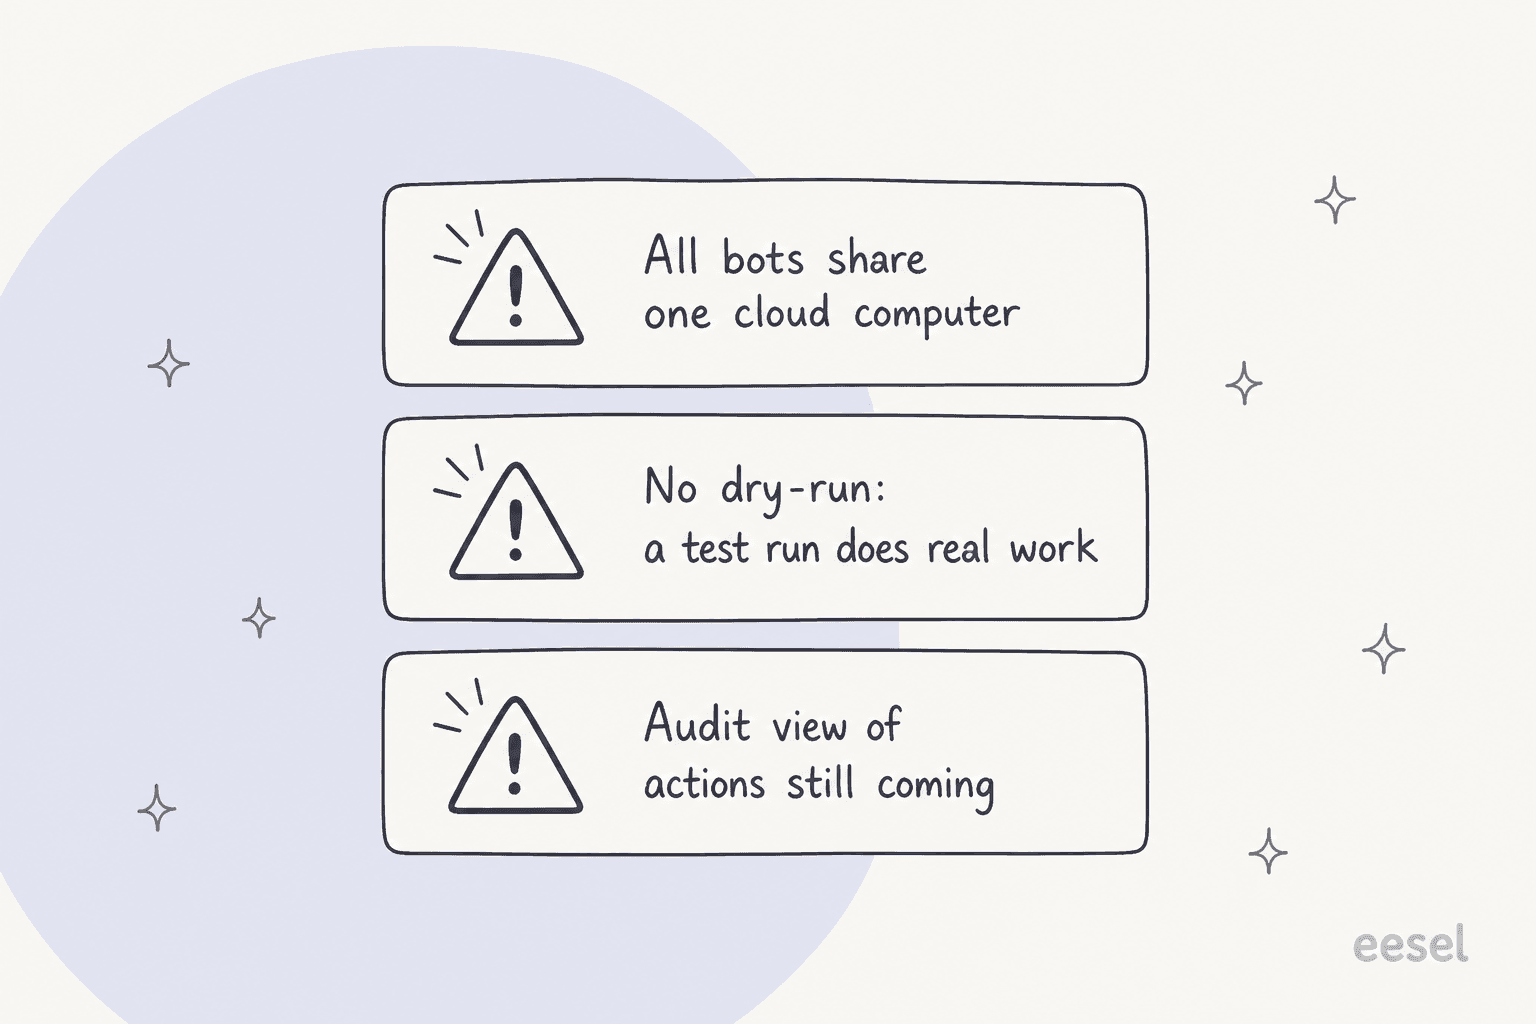
すべてのボットが1台のクラウドコンピューターを共有している。 ドキュメントにはこう明記されている。「Files, browser sessions, and command line credentials on that computer are available across your Bot roster」、そして「Do not use separate Bots as a security boundary」という文言は2回登場する。つまり、あなたの再現用ボットが使うログイン済みセッションは、あなたのアカウント上の他のどのボットからも再利用できてしまう。実際のチケットを保持するヘルプデスクに接続する場合、それらのチケットはあなたが持つ中でも最もPIIが密集した領域のひとつであり、カード番号やパスワードを含み、Grok BotはSOC 2、ISO 27001、GDPR、HIPAAのいずれの認証も謳っていないことを忘れないでほしい。これが、本番ではなくステージングに向けるべきだという最も強い論拠だ。
ドライランが存在しない。 xAIの言葉では「A test run performs real work. It can navigate websites, change files, and call connected tools.」何にも触れずに再現手順をたどるモードは存在しない。サンドボックス内でのバグ再現であれば管理可能だが、稼働中のアカウントに対しては実際のリスクとなり、私がサポート自動化をテストしたい方法とは正反対だ。稼働中のキューにAIエージェントを展開するときの要点はまさに、たった一人の顧客も影響を受ける前に、まず過去のチケットでシミュレーションし数字を得ることにある。
監査証跡はまだ存在しない。 ドキュメントには未来形で「An audit view of Bot actions is coming」とある。これが重要なのは、ボットがあなたのログイン済みセッション内で動作するため、その行動はすべてあなたに帰属するからだ。この点について私が見た中で最も鋭い指摘は、ローンチ当日の議論から来たものだった。
"By hijacking a real person's credentials, that person becomes the accountability sink. Very neat. Very deliberate."

ステージング環境のアプリをクリックして回る再現用ボットであれば、説明責任の問題は些細なものだ。しかし顧客や本番システムに触れるものであれば、それがすべてを左右する。
Grok Botが止まる場所:バグは再現するが、チケットは担当しない
ここに私が引く線がある。Grok Botはバグを再現できる。バグを取り巻くすべて、つまり実際にはカスタマーサービスにあたる部分は、別の仕事だ。
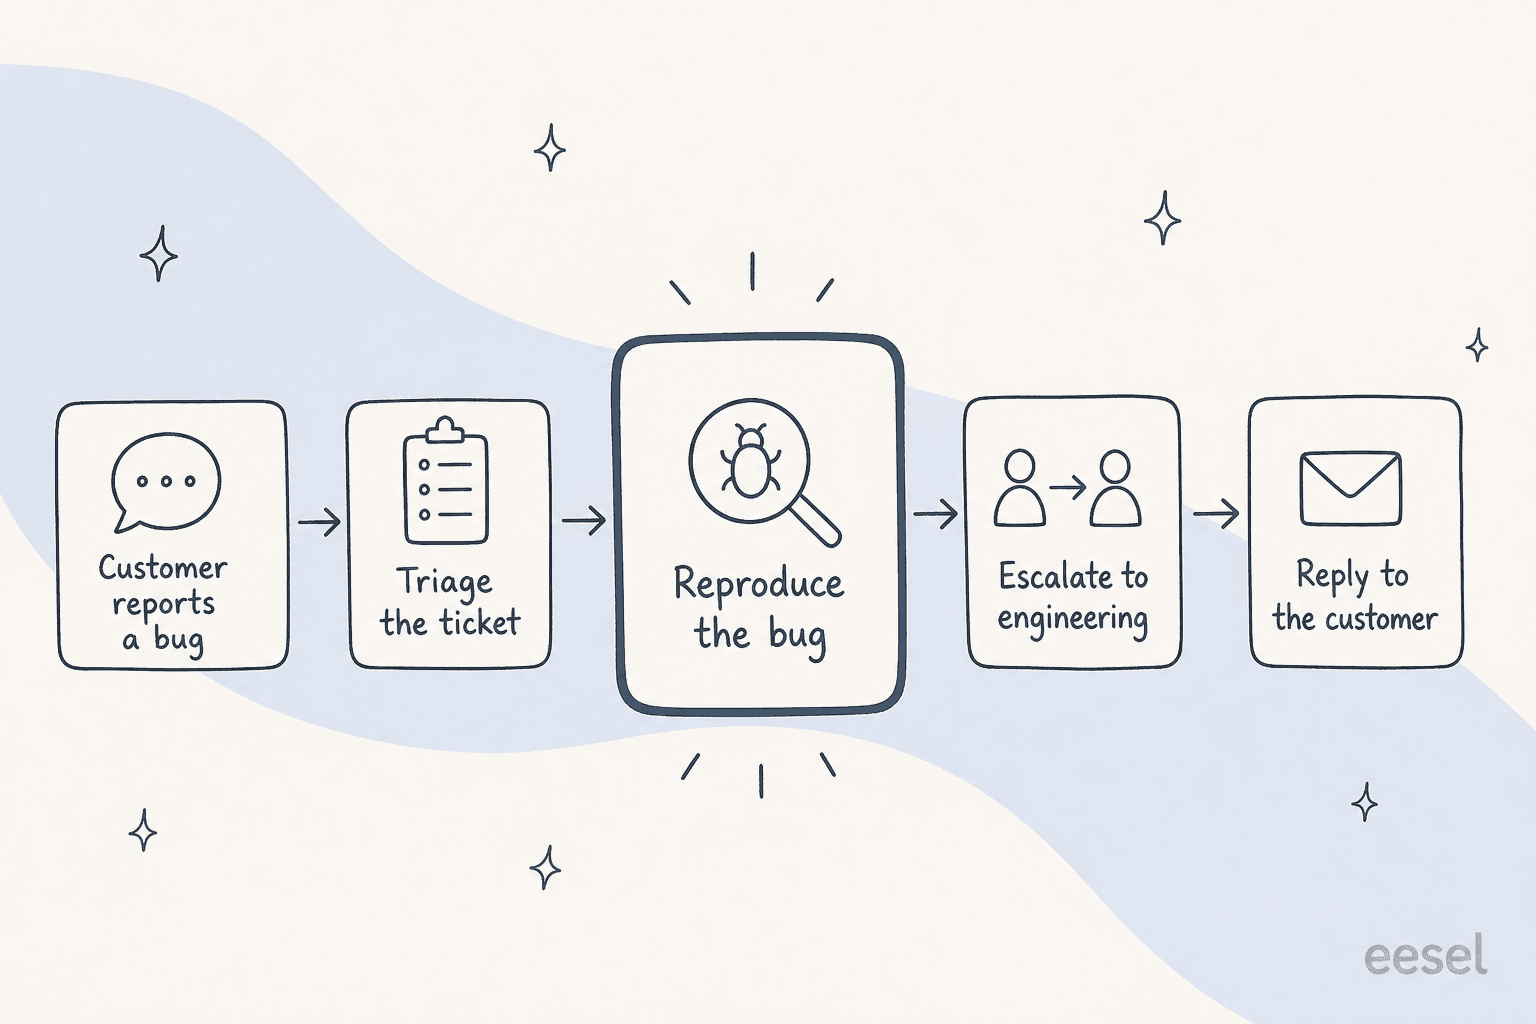
バグ報告にはライフサイクルがある。チケットとして届き、トリアージされて分類され、再現され、再現内容を添えてエンジニアリングへエスカレーションされ、顧客は経過を知らされ続ける。Grok Botはこの5つの箱のうちひとつだけを点灯させる。残る4つはチケット業務であり、ログイン済みのブラウザセッションでは表現できないものが必要になる。チケット種別への絞り込み、行動する前の信頼度のしきい値、人間へのクリーンな引き継ぎ、そして応答ごとの記録だ。
ここが、私が汎用的な自律性がうまくいかなくなるのを目にしてきた場所だ。ここ数年、稼働中のサポートキューにAIエージェントを展開してきて、印象に残る失敗はデモの失敗ではなく、静かな失敗だ。ナレッジベースが空だったせいで、自信満々に見えるボットが実際の顧客チケットに答えをでっち上げてしまい、それにしばらく誰も気づかなかったアカウントもあった。同僚のAmoghはこう表現している。
"If hard-fail it's silent-failure class (worst class for trust)."
Amogh Sarda, eesel
ヘルプデスクのUIを操作し、ドライランも監査ビューもなしにエンドツーエンドで作業を行うエージェントは、デフォルトで「静かな失敗を生む機械」になる。これはGrok Botの再現スキルへの批判ではない。単に、チケットに対しては間違った道具だというだけのことだ。
チケット側には何を使うべきか
バグを取り巻くチケットのワークフローについては、共有ブラウザセッションではなく、ヘルプデスク自体のインターフェースを通じて接続するサポート専用のAIヘルプデスクエージェントを選ぶだろう。それがeeselのやり方だ。Zendesk、Freshdesk、Gorgiasなどに正式な統合として参加するため、チケット単位のスコープ設定、信頼度ベースのルーティング、応答ごとの記録が実際に設定できるものになる。

バグ報告に特に重要なことが2つある。ひとつ目は、何かを本番稼働させる前に過去のチケットでシミュレーションできることだ。実際の過去のボリュームに対してエージェントがどのようにトリアージし下書きするかを確認でき、議論できる数字を手に入れられる。あるEコマースの受信箱では、そうしたドライランでトリアージ精度93%、下書きの事実誤り率7%という結果が返ってきており、顧客が何かを目にする前にその両方の数字を把握していた。ふたつ目は、すべてのアクションがチケットに紐づいたアクティビティログに記録されることだ。異議のある応答は、推測ではなく確認によって解決できる。
再現とチケットをつなぎたい場合には、プログラム的な角度もある。Grok Botにはドキュメント化されたAPI、SDK、Webhook、CLIが存在しないため、再現結果をワークフローに流し込むクリーンな方法がない。eeselはカスタマーサポートエージェントAPIとCLIを公開しており、スクリプトやClaude Codeのようなコーディングエージェントが、ダッシュボードに表示されるのと同じチームメイトを操作できる。これは「バグを再現した、次はチケットを更新してエンジニアリングに通知する」という作業の自然な居場所だ。
バグ報告のサポート側にはeeselを試してみよう
バグ再現用のGrok Botを検討しているなら、明確な役割分担はこうだ。安全な環境で再現を追いかけさせるのはGrok Botに任せ、チケットはそのために作られたものに渡す。eeselは数分でヘルプデスクに組み込めるカスタマーサービス向けAIエージェントで、バグ報告をトリアージし、あなたのナレッジベースに基づいて出典付きで返信を下書きし、あなたが設定した信頼度のしきい値に基づいてエスカレーションし、すべてのステップを記録する。しかもすべてを本番稼働前に過去の履歴に対してテストできる。無料で試すことができ、導入は調達プロセスではなくセルフサービスだ。
Grok Botは賢い汎用ワーカーであり、バグ再現はそれがサポートに隣接する仕事の中で本当に得意とする数少ないもののひとつだ。ただし、その仕事だけに任せておこう。チケット、顧客、そして記録は、説明責任を負える場所に置くべきだ。
よくある質問
Grok Botはサポートチケットからバグを再現できますか?
カスタマーサポートのバグ再現にGrok Botは適していますか?
バグ再現にGrok Botを使う場合、費用はいくらかかりますか?
Grok Botにヘルプデスクへのアクセスを与えても安全ですか?
バグ報告のチケット対応にはどう取り組むのが一番良いですか?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.