

O CrowdStrike SafeMind é um sistema agêntico de cibersegurança criado com a NVIDIA e lançado na Fal.Con em 1º de setembro de 2026. Em vez de um único modelo geral, ele traz dois feitos sob medida: o Red Tempest ataca, o Blue Solano defende, e um par de harnesses os coloca um contra o outro em um ciclo que endurece o seu ambiente até os ataques pararem de funcionar.
A proposta é que um modelo pós-treinado com os dados de segurança da própria CrowdStrike supera um modelo de fronteira genérico por uma fração do custo. As avaliações internas da CrowdStrike afirmam 29% mais detecção, remediação 6x mais rápida e 99% de economia de custos. O relatório técnico da NVIDIA respalda a direção, mas é honesto ao dizer que se trata de um estudo de caso, não de um benchmark.
Passo meus dias construindo agentes de IA para um trabalho bem diferente, o suporte, e a aposta do SafeMind me é familiar: um modelo especializado que conhece os seus dados vai render mais do que um generalista esperto. Aqui está o que o SafeMind realmente é, o que há de real nos números e onde fica a letra miúda.
O que é o CrowdStrike SafeMind?
O CrowdStrike SafeMind é uma família de modelos de segurança e harnesses criados sob medida pelo recém-nomeado CrowdStrike Cyber Superintelligence Lab. George Kurtz e Jensen Huang, da NVIDIA, o apresentaram no palco para cerca de 10.000 pessoas na Fal.Con em Las Vegas, e ele roda nativamente dentro da plataforma Falcon.
O enquadramento usado por Kurtz importa, porque é um ataque direto à onda de copilotos de segurança no mercado. Como Kurtz disse, o SafeMind "isn't a copilot baked into someone else's intelligence" e é "not a chatbot with a security skin." Essa é a diferença entre um assistente acoplado depois e um sistema treinado desde o início para um único trabalho, e é o motivo pelo qual o SafeMind existe como produto próprio e não como um recurso do Charlotte AI.
Os dados de treinamento são a parte que os concorrentes não conseguem copiar. O SafeMind aprende com a telemetria dos sensores Falcon, que a CrowdStrike chama de o maior conjunto de dados puramente de ciber do mundo, além da sua inteligência de ameaças, das anotações de eventos do Falcon Complete MDR e de quinze anos de trabalho de campo em resposta a incidentes. Esse último insumo é o mais interessante: respondedores reais barrando violações reais, codificados em um modelo.
Red Tempest e Blue Solano: dois modelos, dois trabalhos
O SafeMind foi lançado com dois modelos distintos, cada um com uma competência estreita, em vez de um único modelo tentando fazer tudo.
- O Red Tempest é a versão ofensiva, criada para cenários de ataque avançados e ajustada para emular adversários de IA. Seu trabalho é encontrar o caminho de entrada.
- O Blue Solano é a versão defensiva, criada para proteger os ativos da empresa implantando as mesmas medidas testadas em campo que os defensores humanos usam na vida real. Seu trabalho é fechar o caminho que o Red Tempest encontrou.
Separar ataque de defesa é proposital. Um único modelo solicitado a atacar e defender tende a ser medíocre nas duas coisas, então a CrowdStrike delimitou cada um a uma tarefa mensurável. É o mesmo instinto por trás dos agentes de IA especializados em geral: um trabalho delimitado, com critérios claros de sucesso, é mais fácil de treinar, testar e confiar do que um trabalho aberto.
Os modelos se apoiam nos modelos abertos NVIDIA Nemotron, pós-treinados com dados da CrowdStrike, com a AI Cloud da CoreWeave cuidando de treinamento e inferência. No lado defensivo, o Nemotron 3 Ultra orquestra o harness enquanto um Nemotron 3 Super ajustado escreve e repara as detecções em si. O modelo mental de Huang para essa divisão vale a pena ser adotado, como ele disse à plateia: o modelo é o cérebro, e "the harness is essentially the exoskeleton" que transforma esse cérebro em um agente.
Como o ciclo red-vs-blue realmente funciona
O recurso principal não é nenhum dos modelos isoladamente, é o ciclo entre eles. Os harnesses do SafeMind executam Red Tempest e Blue Solano um contra o outro em um ciclo fechado, em que cada lado se adapta e fortalece o outro até o ataque não encontrar um caminho viável.
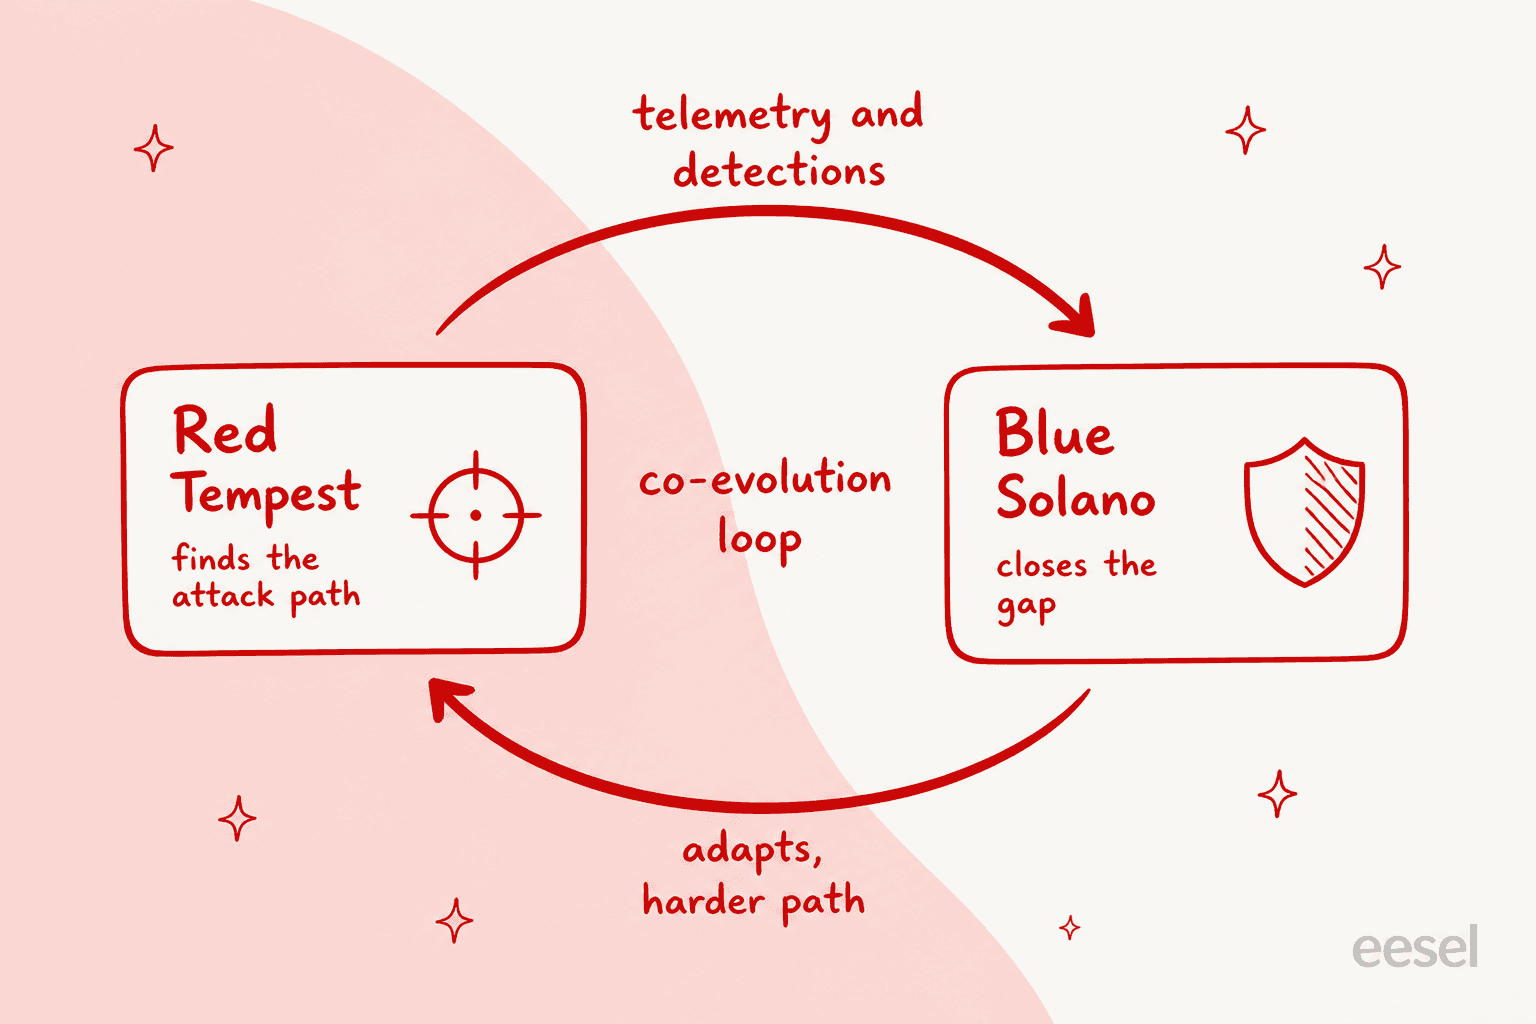
Os engenheiros da NVIDIA documentaram a mecânica em um ciclo de quatro etapas que roda dentro de um gêmeo digital de uma rede real:
- Executar e capturar. O harness do agente vermelho escolhe um caminho de ataque e o executa, enquanto os sensores Falcon capturam a telemetria.
- Processar e reconstruir. O harness do agente azul pega essa telemetria, descobre quais partes consegue reconstruir e encontra onde ainda há lacunas de visibilidade.
- Gerar e validar. Ele escreve detecções candidatas, e então um harness de validação testa cada uma contra a telemetria capturada e devolve as falhas para correção.
- Testar de novo e repetir. Um novo ataque testa o mesmo objetivo outra vez, o agente vermelho se adapta a um caminho mais difícil e o ciclo recomeça.
O que mantém tudo honesto é a etapa de validação. As detecções não são aceitas por parecerem plausíveis; cada candidata passa por verificação de strings específicas do ambiente, é reproduzida contra telemetria de ataques reais e revisada por um juiz independente antes de ser liberada. Para o teste da NVIDIA, a CrowdStrike chegou a construir o ambiente como um gêmeo digital autorizado da própria infraestrutura de computação acelerada da NVIDIA, revisado pela equipe de segurança da NVIDIA quanto ao realismo.
O que as avaliações realmente mostram
Estes são os números com que a CrowdStrike abre a conversa, comparados a modelos de fronteira líderes e referências de código aberto.
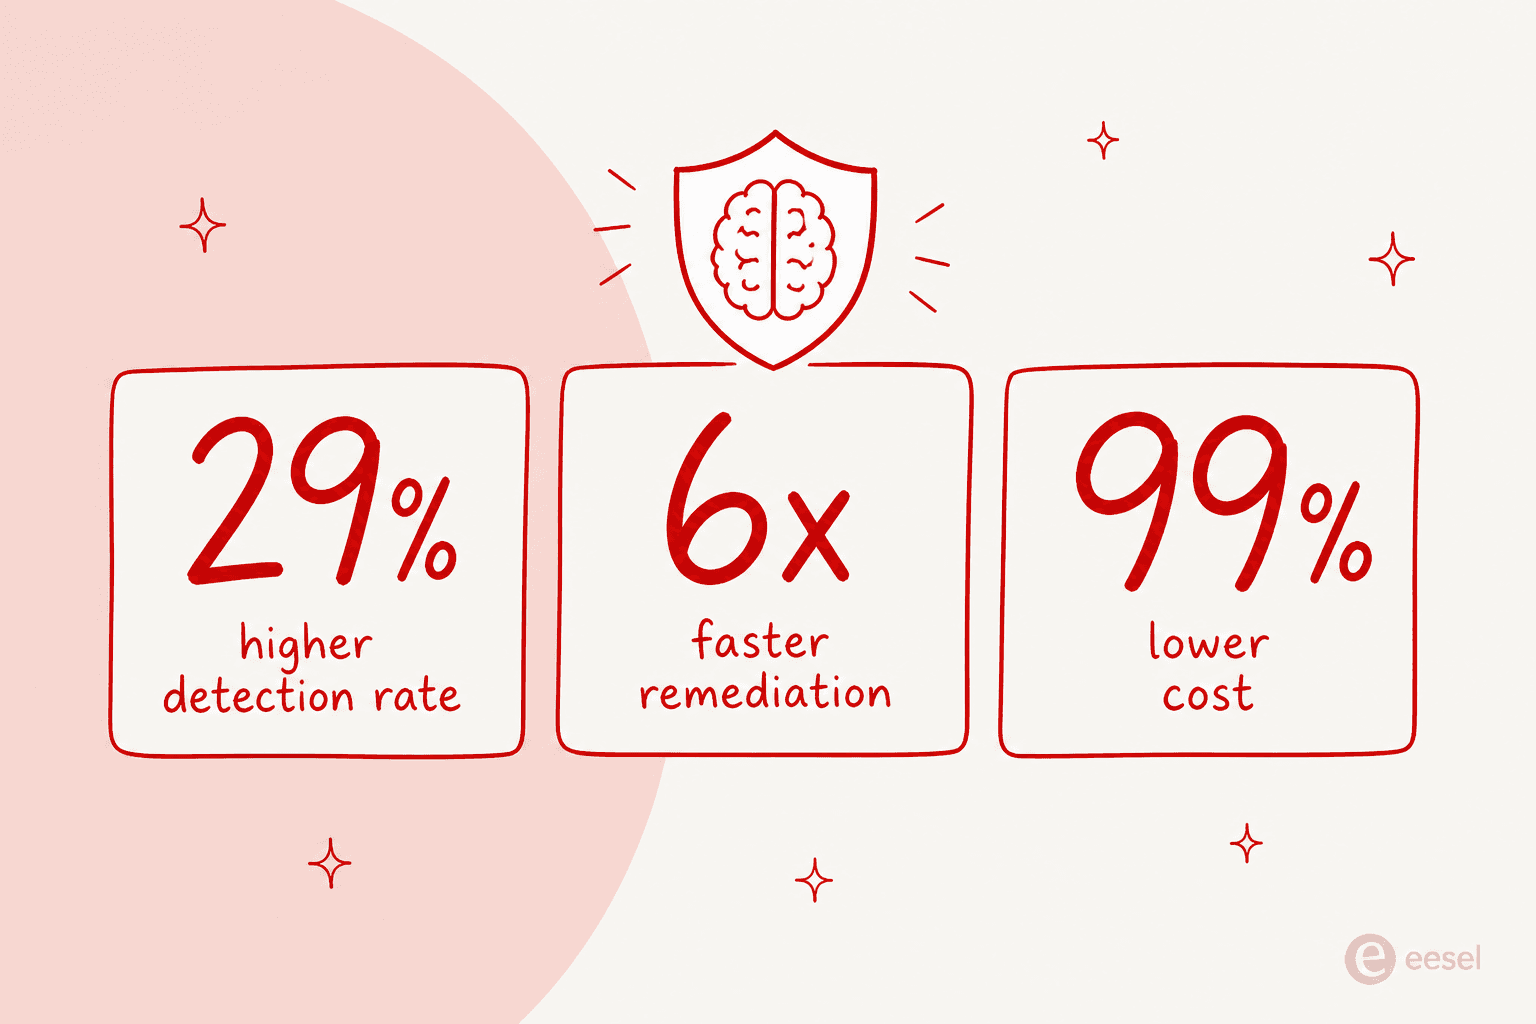
| Métrica | Resultado do SafeMind | Fonte |
|---|---|---|
| Taxa de detecção | 29% maior | Avaliação interna da CrowdStrike |
| Remediação de ponta a ponta | 6x mais rápida | Avaliação interna da CrowdStrike |
| Custo de detecção e remediação | 99% de economia | Avaliação interna da CrowdStrike |
| Modelos base | Nemotron 3 Ultra + Super | CrowdStrike / NVIDIA |
| Disponibilidade | Nativo no Falcon; independente via Project QuiltWorks | CrowdStrike |
O número de 99% de custo é aquele que vale entender em vez de apenas repetir. Ele vem de pós-treinar um modelo aberto em vez de pagar tarifas de API de fronteira a cada detecção, e a NVIDIA afirma que o modelo defensivo Blue Solano foi mais preciso que o principal modelo proprietário de fronteira testado, com 99% menos custo, nas avaliações internas da CrowdStrike. É uma vantagem arquitetural real, não marketing: um modelo aberto que você hospeda e ajusta tem uma curva de custo fundamentalmente diferente da de uma API medida por uso.
Para crédito da CrowdStrike e da NVIDIA, o relatório mais aprofundado não exagera. No backtest, o pipeline otimizado de modelo aberto atingiu uma taxa média de detecção de 41,9%, um salto de 2,5x sobre o harness base. Em testes ao vivo contra oito ataques inéditos, 45% das detecções do modelo aberto generalizaram, contra 29% do sistema de fronteira, segundo os testes da própria NVIDIA, e o pipeline aberto foi o único a produzir detecções "gold". Mas a NVIDIA rotula seus próprios resultados com clareza: a avaliação cobriu uma família de cenários com conjuntos pequenos de detecção, o teste de ruído não representa as taxas de falso positivo em produção, e é "a directional system-level case study, not a general benchmark." Leia os 29% e os 6x como avaliações do fornecedor, não como resultado de um laboratório independente, e você calibrará bem as expectativas.
Onde o SafeMind se encaixa na stack da CrowdStrike
O SafeMind não foi lançado sozinho. A CrowdStrike também anunciou o Falcon IQ, que usa mais de 50 agentes trabalhando como uma força de trabalho unificada para automatizar avaliação, priorização e remediação, rodando na plataforma sem código Charlotte AI AgentWorks. Os modelos e harnesses independentes do SafeMind são distribuídos pelo programa Project QuiltWorks, a coalizão da CrowdStrike para fechar a lacuna de vulnerabilidades da IA de fronteira.
A afirmação estratégica por baixo de tudo veio do Dr. Bartley Richardson, diretor de IA da CrowdStrike, no comunicado: "CrowdStrike is the only company that owns the entire stack, from sensor to harness to model." Continue ou não sendo literalmente verdade à medida que os concorrentes reagem, é o enquadramento certo para julgar o SafeMind: é uma aposta de que a propriedade vertical de dados, modelo e harness supera montar as melhores peças de fornecedores diferentes.
A urgência por trás também é real. O próprio relatório de ameaças da CrowdStrike aponta ataques habilitados por IA com alta de 89% no último ano, com o menor tempo de breakout de eCrime caindo para 27 segundos. Nessa velocidade, um humano lendo um alerta está documentando uma violação, não impedindo-a, e esse é o argumento para entregar a primeira resposta a agentes autônomos.
A ideia maior: feito sob medida vence o generalista esperto
Tirando os detalhes de segurança, o SafeMind é um argumento sobre como construir uma IA útil: pegar um modelo base aberto, pós-treiná-lo com dados que só você tem, envolvê-lo em um harness delimitado a um trabalho real e validar cada saída contra a verdade antes de confiar nela. É uma filosofia bem diferente de apontar um modelo de fronteira de propósito geral para um problema e torcer para que o prompt resolva.
Acho isso convincente porque vi o mesmo acontecer no atendimento ao cliente. Um modelo genérico que recebe a URL de uma central de ajuda soa fluente e erra os tickets difíceis. Um modelo fundamentado nos seus tickets resolvidos reais, nas suas macros e nas suas políticas, e testado contra o seu histórico antes de responder a qualquer cliente, se comporta como um colega que já fez o trabalho. Os domínios estão a mundos de distância, mas a lição é idêntica: especialização e validação fundamentada separam uma demo de algo que você colocaria em produção.
É também por isso que "é só usar um modelo de fronteira" raramente é a resposta completa. Os laboratórios de fronteira são infraestrutura; o valor está na camada que transforma um modelo capaz em um trabalhador que conhece o seu ambiente. O SafeMind é essa camada para o SOC. No atendimento ao cliente, é um colega de suporte.
Se você quer essa ideia voltada para a sua fila de suporte
A eesel faz a mesma aposta do SafeMind, só que para outro trabalho. Em vez de um chatbot geral, você contrata um colega de IA para o helpdesk que se conecta ao seu helpdesk atual, treina com seus tickets passados e sua base de conhecimento e entra na fila como um novo contratado, sem precisar trocar nada. E como aprendi do jeito difícil que um bot confiante pode dar respostas erradas sem ninguém notar, cada colega da eesel é primeiro simulado contra os seus tickets históricos reais, de modo que você vê como ele teria lidado com milhares de conversas passadas antes de tocar em uma ao vivo. Esse passo de "validar antes de confiar" é exatamente o que o harness de detecção do SafeMind faz, aplicado ao suporte.

Se a sua equipe vive no terminal, a CLI da eesel controla o mesmo colega e o mesmo workspace que o painel: uma pessoa pode executá-la à mão, scripts podem automatizá-la e agentes de programação como Claude Code, Codex ou Cursor podem operá-la diretamente. É o jeito amigável para agentes de inspecionar as instruções de um colega, enviar uma mensagem de teste e revisar o resultado antes de promover uma mudança. Você pode testar de graça e apontá-la para o seu próprio histórico.
O veredito honesto sobre o SafeMind
O SafeMind é um lançamento ambicioso, não um copiloto rebatizado. O design de dois modelos red-vs-blue é uma arquitetura real, o pós-treinamento com Nemotron dá uma história de custo defensável, e o harness focado em validação é o tipo de disciplina de engenharia que separa uma demo de pesquisa de um sistema entregável.
A única coisa a manter clara é a evidência. Os números de 29%, 6x e 99% são avaliações da própria CrowdStrike, e os testes mais detalhados da NVIDIA, embora apoiem a direção, se descrevem explicitamente como um estudo de caso sobre uma única família de cenários. Isso não torna os números errados, torna-os um ponto de partida para a sua própria avaliação, e não um benchmark definitivo. Se você usa o Falcon, vale olhar o SafeMind com seriedade. Só meça-o contra o seu ambiente antes de adotar como seus os números do dia do lançamento.
Perguntas frequentes
Perguntas frequentes
O que é o CrowdStrike SafeMind?
O CrowdStrike SafeMind é uma família de modelos de segurança e harnesses de agentes criados sob medida pelo CrowdStrike Cyber Superintelligence Lab, anunciada em 1º de setembro de 2026. Ele roda nativamente na plataforma Falcon e combina um modelo ofensivo com um defensivo em um ciclo contínuo red-vs-blue. Se a ideia por trás é nova para você, uma introdução aos agentes de IA é um bom começo.
O SafeMind foi construído pela CrowdStrike ou pela NVIDIA?
Por ambas. A CrowdStrike é dona dos dados de segurança, dos harnesses e do pós-treinamento; a NVIDIA forneceu os modelos base abertos (Nemotron) e foi nomeada parceira de design de IA da CrowdStrike. A CoreWeave forneceu a nuvem para treinamento e inferência. O SafeMind é um produto da CrowdStrike, criado com a NVIDIA.
O que são Red Tempest e Blue Solano?
São os dois modelos com os quais o SafeMind foi lançado. O Red Tempest é o modelo ofensivo de red team que emula adversários de IA e encontra caminhos de ataque. O Blue Solano é o modelo defensivo de blue team que fecha essas brechas. Os harnesses colocam os dois um contra o outro para que ambos continuem melhorando.
Quanto custa o CrowdStrike SafeMind?
A CrowdStrike não publicou um preço avulso para o SafeMind. O sistema agêntico vem dentro da plataforma Falcon, e o acesso confiável aos modelos e harnesses independentes passa pelo programa Project QuiltWorks. O preço vem depois de uma conversa comercial, como acontece com a maioria das ferramentas de segurança e TI corporativas.
Que modelos o SafeMind usa por baixo?
Na configuração avaliada, o NVIDIA Nemotron 3 Ultra cuida da orquestração defensiva e um Nemotron 3 Super ajustado atua como especialista limitado para escrever e reparar detecções. Os harnesses também podem rodar modelos de fronteira ou outros de código aberto, então você não fica preso a uma única base. É um parente próximo do design de modelos fundamentados em recuperação aplicado à segurança.
Os números do SafeMind, 29%, 6x e 99%, são independentes?
Não. Os números principais (29% mais detecção, remediação 6x mais rápida, 99% de economia de custos) vêm das avaliações internas da própria CrowdStrike contra referências líderes de fronteira e de código aberto. O relatório técnico da NVIDIA acrescenta mais detalhes e ressalvas próprias, mas ainda é um estudo de caso direcional sobre uma família de cenários, não um benchmark de terceiros.
Posso usar os modelos do SafeMind isoladamente?
Sim. A CrowdStrike diz que os modelos podem rodar de forma independente, e as equipes de segurança podem combinar seus próprios modelos com os harnesses da CrowdStrike. Essa flexibilidade é o objetivo de separar o modelo (o cérebro) do harness (o que a CrowdStrike chama de exoesqueleto).
O SafeMind substitui os analistas de segurança humanos?
Não pelas evidências apresentadas. O SafeMind automatiza a engenharia de detecção e a remediação em velocidade de máquina, mas a CrowdStrike o apresenta como um multiplicador de força para os defensores, com especialistas em segurança ainda controlando cenários e proteções. O mesmo padrão vale para a IA no atendimento ao cliente: ela cuida do volume, as pessoas cuidam dos casos extremos.