„Programmatischer Zugriff" ist eine Richtung, keine einzelne API
Das ist der Fehler, den ich am häufigsten sehe. Jemand fragt „Hat euer KI-Agent eine API?", bekommt ein Ja oder Nein und hört da auf. Aber „programmatischer Zugriff" bündelt mindestens drei verschiedene Richtungen der Steuerung, und eine Ja/Nein-Antwort bügelt sie alle platt.
Ich baue Integrationen bei eesel, verbringe meine Tage also genau mit dieser Verdrahtung, und die drei Richtungen sind wirklich unterschiedliche Probleme:
- Du steuerst den Agenten. Du (oder ein CI-Job) sagst ihm, was zu tun ist: einen Helpdesk verbinden, eine Anweisung setzen, ihm eine Frage stellen. Dafür sind eine CLI oder eine MCP-Verbindung da.
- Etwas anderes weckt den Agenten. Ein externes Ereignis (eine neue Bestellung, ein PR-Kommentar, ein Monitoring-Alarm) muss dem Agenten Arbeit übergeben. Dafür sind Webhooks da.
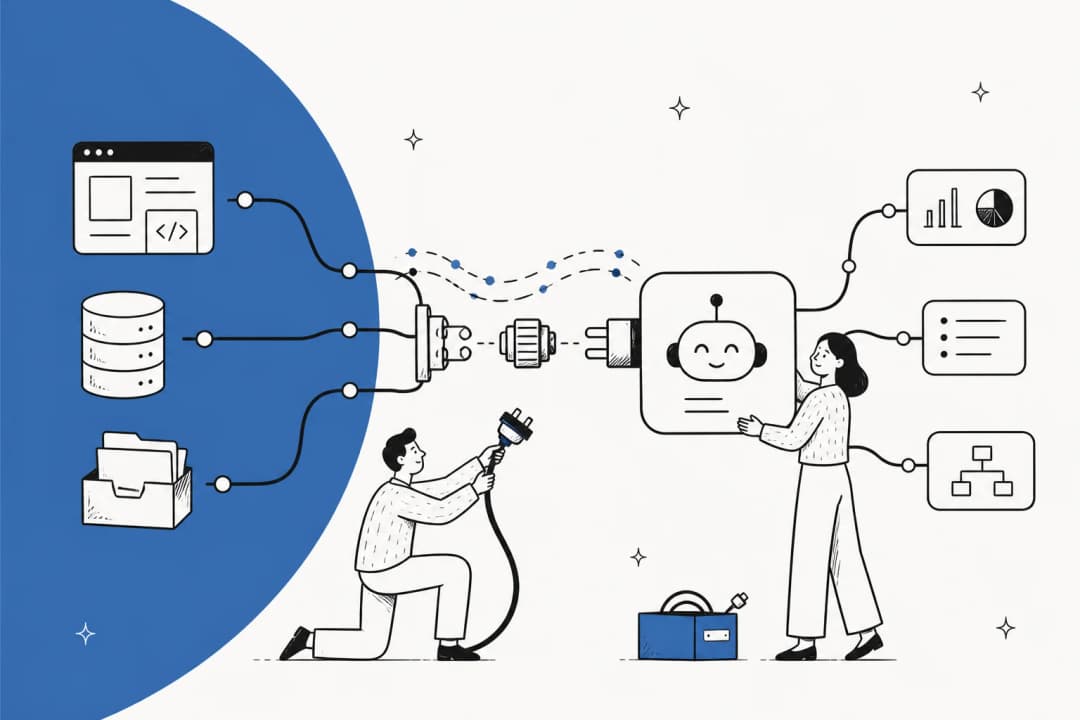
- Der Agent meldet sich selbst. Mitten in einer Aufgabe braucht der Agent Live-Daten aus einem System, das dir gehört. Dafür ist Network Access da.
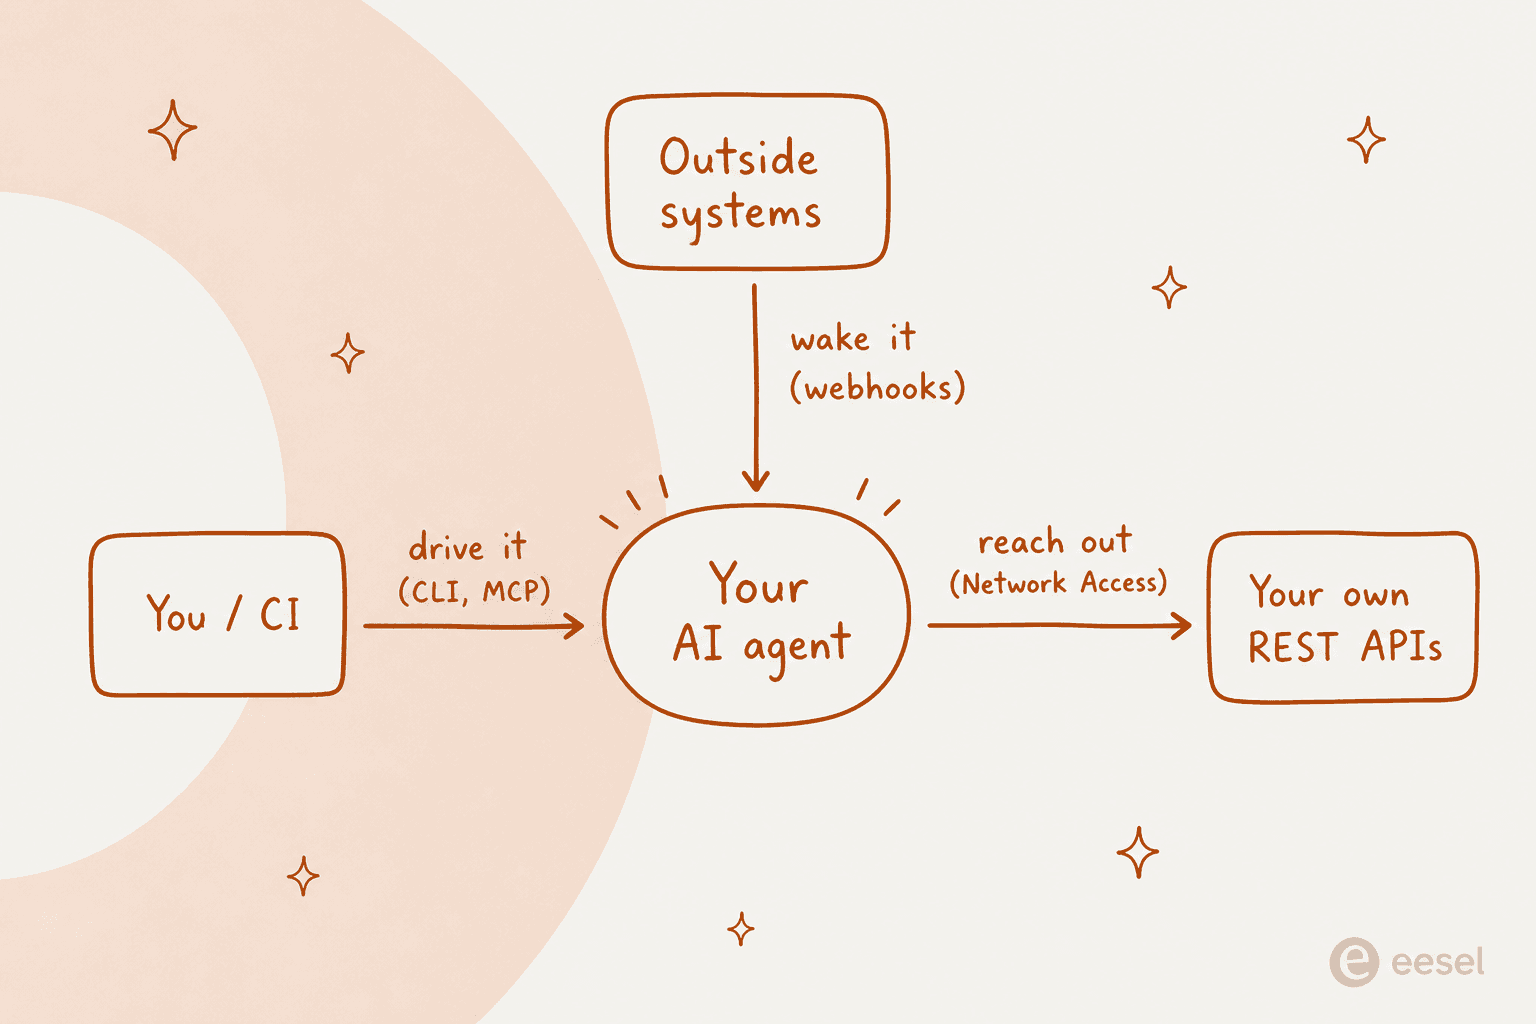
Eine einzelne „REST-API"-Frage sagt dir nicht, ob ein Tool alle drei abdeckt. Frage also nicht, ob ein Agent programmierbar ist, sondern welche Richtung du brauchst, und wähle dann die dafür gebaute Oberfläche.
Entwickler haben diese Entscheidung längst getroffen
Das ist keine Nischenmeinung. Die klarste Einordnung, die ich gesehen habe, kam in einem Hacker-News-Thread darüber auf, dass Computer-Use-Agenten weit teurer sind als strukturierte APIs. Der Top-Kommentar argumentierte, der menschliche Bildschirm sei schlicht das falsche Primitiv für einen Agenten:
"In an agentic world, the OS needs to be completely rethought. For example, every single app functionality should be exposable via an API while remaining human friendly."

Dieselbe Community will, dass der Agent selbst headless läuft, statt an einen Bildschirm gekettet zu sein. In einem Thread darüber, Events in eine laufende Agenten-Session zu schieben, brachte ein Entwickler den Frust auf den Punkt:
"At this point the limitation is even requiring a terminal in the first place. Claude Code daemon mode in background when?"
Und derselbe Thread landete bei Webhooks als der richtigen Form für ereignisgesteuerte Kontrolle, statt bei einem Menschen, der ein Dashboard beaufsichtigt:
"There are a ton of use cases where you'd want to be able to build an integration that hooks back to your running agent session... Right now, I've had to resort to long-polling... But webhooks are clearly the right solution."
Liest man diese drei zusammen, ergibt sich das gesamte Spektrum: eine API, um die Funktionen offenzulegen, eine headless-Oberfläche, um sie zu steuern, und Webhooks, um auf Ereignisse zu reagieren. Niemand in dieser Diskussion fragt nach einer hübscheren Einstellungsseite.
Die Oberflächen – und welche Aufgabe jede davon erfüllt
Das ist die Landkarte, die ich im Kopf habe. Sechs Oberflächen, je eine Aufgabe. Die meisten Teams greifen zu zwei oder drei.
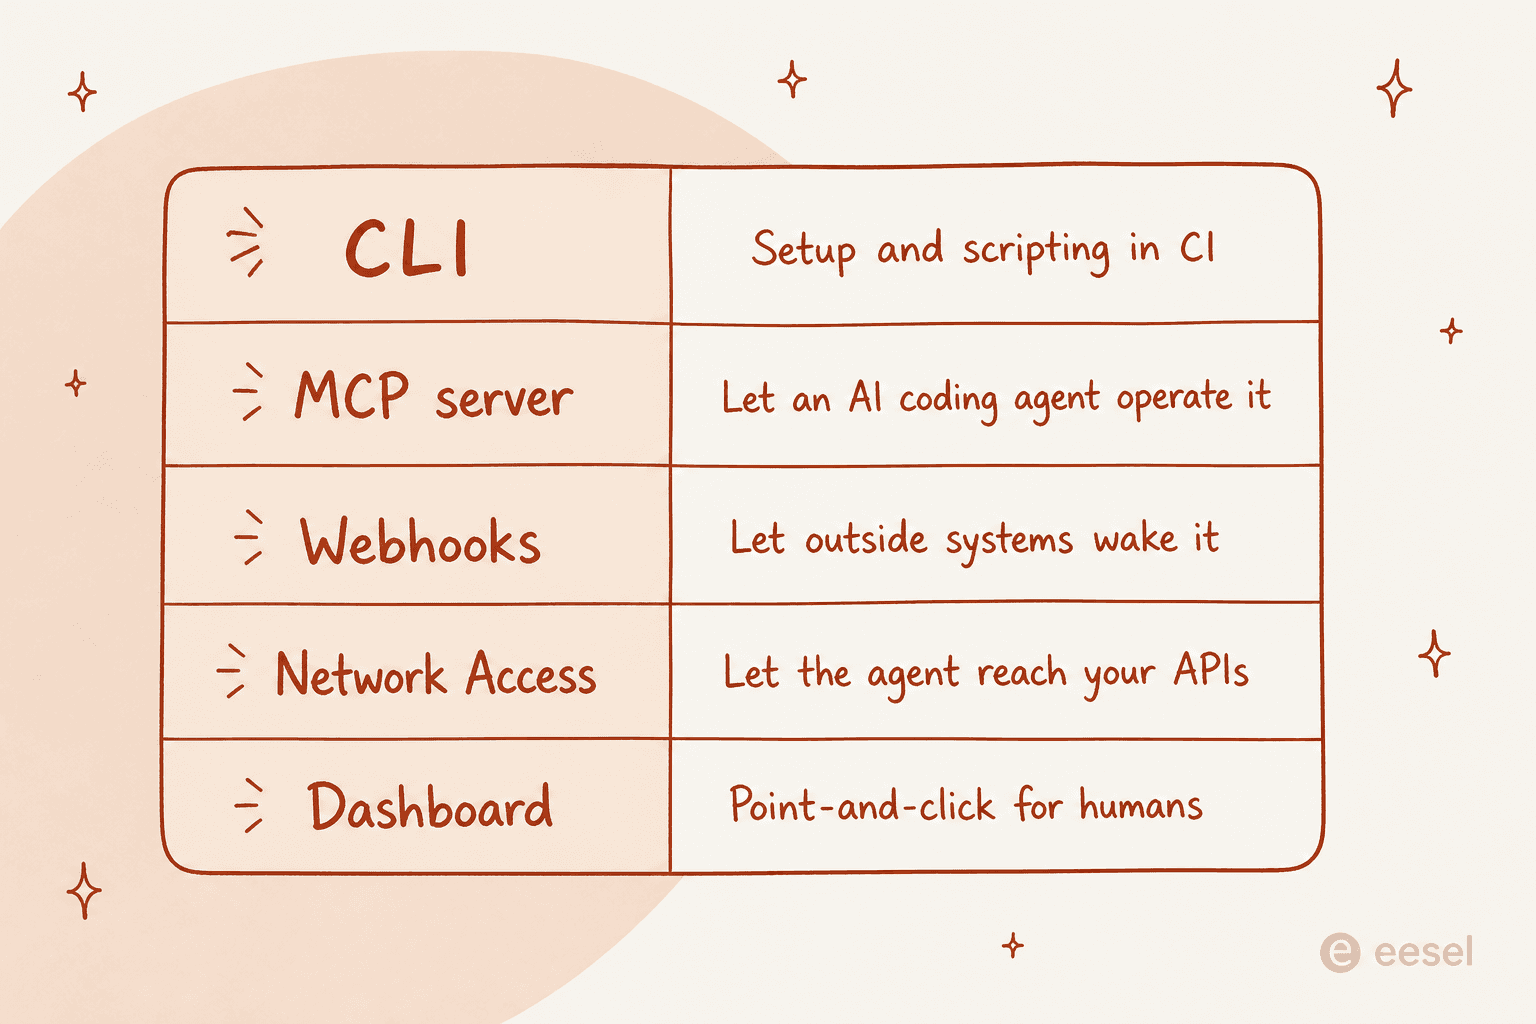
| Oberfläche | Richtung | Am besten für | Worauf zu achten ist |
|---|---|---|---|
| REST-API / SDK | Du steuerst | Eine eigene App oder ein Dashboard auf Basis des Agenten | Nicht jeder Anbieter liefert eine versionierte öffentliche API |
| CLI | Du steuerst | Einrichtung skripten, Agent aus CI heraus ausführen | Braucht headless-Authentifizierung, um pipeline-tauglich zu sein |
| MCP-Server | Du steuerst | Claude Code oder Cursor den Agenten bedienen lassen | Tokens laufen ab, behandle sie wie Passwörter |
| Webhooks | Etwas weckt ihn | Ereignisgesteuerte Auslöser von externen Systemen | Die URL ist ein Geheimnis, jeder damit kann den Agenten wecken |
| Network Access | Der Agent meldet sich selbst | Live-Abfragen gegen deine eigenen REST-APIs | Die Allowlist eng fassen |
| Dashboard | Mensch | Point-and-Click-Konfiguration und Audit | Lässt sich nicht skripten, und das ist in Ordnung |
REST-API und SDKs
Das ist die Oberfläche, an die jeder zuerst denkt: ein dokumentierter Satz von Endpunkten, eine Client-Bibliothek, und du baust darauf, was immer du willst. Es ist das richtige Werkzeug, wenn du ein Produkterlebnis rund um den Agenten konstruierst, etwas mit eigener UI oder eigener Logik, das feingranulare Aufrufe braucht.
Der ehrliche Vorbehalt, den ich unten weiter ausführe, ist, dass ein vollständig versioniertes REST-Produkt die am wenigsten verbreitete Oberfläche unter KI-Agent-Anbietern ist. Viele Tools, die „API" sagen, meinen eine CLI, einen Webhook oder einen MCP-Endpunkt. Für die meisten Support-Automatisierungsaufgaben musst du eigentlich keinen REST-Client von Hand bauen, was eine Erleichterung ist, sobald du aufhörst, das anzunehmen. Wenn du die ausführlichere Version dieses Arguments willst, haben wir einen ganzen Beitrag zur Frage der Customer-Support-Agent-API geschrieben.
Die CLI
Ein Kommandozeilen-Tool ist die Oberfläche, zu der ich am häufigsten greifen würde, und sie wird unterschätzt. Eine gute Agent-CLI macht alles, was das Dashboard macht (einen Helpdesk verbinden, Anweisungen bearbeiten, zurückgehaltene Aktionen freigeben, Aktivität lesen), aber aus einem Skript heraus, und sie gibt strukturierte Ausgaben aus, die eine Pipeline parsen kann.
Was eine CLI für Automatisierung wirklich nützlich macht, ist headless-Authentifizierung: Zugangsdaten über Umgebungsvariablen, sodass sie in CI ohne Browser läuft. Ohne das ist eine CLI nur ein nettes lokales Spielzeug. Wir gehen darauf in unserem Leitfaden zur CLI für Customer Support tiefer ein und, praktischer, dazu, wie man Support über die Kommandozeile automatisiert.
MCP: eine KI den Agenten bedienen lassen
Das Model Context Protocol ist die neueste Oberfläche und beantwortet eine Frage, die die anderen nicht beantworten: Wie steuert eine andere KI deinen Agenten? Wenn dein Workspace ein MCP-Server ist, verbinden sich Tools wie Claude Code und Cursor direkt damit, sodass ein Coding-Agent Aktivität prüfen, Automatisierungen verwalten und die Einrichtung durchführen kann, ohne dass ein Mensch irgendetwas anklickt.
Wenn du Agent-zu-Agent-Workflows baust, ist das die Oberfläche, auf die es ankommt, und es lohnt sich, das AI-Agent-MCP-Server-Muster zu lesen, bevor du es verdrahtest.
Webhooks: Ereignisse den Agenten wecken lassen
Alles oben ist, dass du (oder eine KI) den Agenten steuert. Webhooks kehren die Richtung um. Du bekommst eine eindeutige eingehende URL, und jedes System, das einen HTTP-POST senden kann, kann dem Agenten Arbeit übergeben: eine neue Bestellung aus deinem Shop, ein PR-Kommentar, ein Alarm aus deinem Monitoring. Der Agent wacht mit dieser Payload auf und folgt seinen Anweisungen.
Das ist genau das Stück, nach dem der HN-Thread oben rief, und es ist meist der Unterschied zwischen einem Agenten, der auf dein Business reagiert, und einem, der nur Tickets beantwortet. Es ist außerdem die eingehende Hälfte der Anbindung von Agenten an deinen Helpdesk.
Network Access: den Agenten deine APIs erreichen lassen
Die letzte Oberfläche ist das Spiegelbild von Webhooks. Mitten in einem Gespräch braucht der Agent Live-Daten, einen Bestellstatus, einen Lagerbestand, einen Kundendatensatz, aus einem System ohne native Integration. Mit Network Access kannst du eine Domain und einen Auth-Header auf die Allowlist setzen, sodass der Agent GET-, POST-, PATCH- und DELETE-Aufrufe dorthin machen kann.
Das macht aus einem Support-Agenten, der nur die Wissensdatenbank nachplappert, etwas, das tatsächlich nachschauen und handeln kann. Hier fangen auch Service-to-Service-Agent-Muster an, wichtig zu werden, weil dein Agent jetzt ein Client deiner anderen Systeme ist.
Der ehrliche Teil: „API" bedeutet nicht immer ein REST-Produkt
Das ist der Teil, den die meisten Anbieter-Seiten dir nicht verraten. Wenn ein Tool sagt „wir haben eine API", kann das jedes der sechs oben genannten Dinge bedeuten, und die Unterschiede sind sehr wichtig dafür, was du tatsächlich bauen kannst.
Ich bin ehrlich zu dir, was eesel angeht, weil ich es lieber wäre, du erfährst es von mir als aus einem Support-Ticket: eesel liefert kein separat dokumentiertes, versioniertes öffentliches REST-API-Produkt. Es gibt keine beworbene OpenAPI-Referenz für CRUD-auf-Agenten. Was es wohl hat, ist der Rest des Spektrums, und für Support-Automatisierung deckt diese Kombination die Aufgaben ab, die Teams tatsächlich mitbringen:
- ein echtes Kommandozeilen-Tool,
@eesel/cli, das alles macht, was das Dashboard macht; - ein MCP-Server auf jedem Workspace;
- Webhook-Automatisierungen für eingehende Ereignisse;
- Network Access für ausgehende Aufrufe an deine eigenen APIs.
Wenn deine Aufgabe wirklich ein feingranulares REST-Produkt braucht, um eine eigene UI darauf zu bauen, ist das eine echte Lücke, die du abwägen solltest. Wenn deine Aufgabe lautet „die Einrichtung skripten, in CI verdrahten, durch Ereignisse auslösen lassen und unser Bestellsystem aufrufen lassen", hättest du das REST-Produkt ohnehin nie gebraucht. Das ehrlich zu benennen ist nützlicher, als so zu tun, als sei jede „API" dasselbe. Wir haben Jahre damit verbracht, KI auf echten Support-Warteschlangen laufen zu lassen, und die Lektion, die hängen geblieben ist, lautet: Die meiste Automatisierung lebt in der Ecke CLI-plus-Webhook, nicht in einem maßgeschneiderten REST-Client.
Wie das in der Praxis aussieht
Lass es mich konkret machen, denn dem Spektrum vertraut man leichter, wenn man die Befehle sieht. Alles unten ist ein Agent: derselbe, den du sonst im Dashboard einrichten würdest.
Steuere ihn vom Terminal aus. Die CLI installiert sich über npm und läuft bemerkenswerterweise für einen ersten Durchlauf ganz ohne Konto:
npx @eesel/cli init chat-bubble --site https://your-site.com
Jeder Befehl gibt JSON aus, einzelne Ergebnisse hübsch formatiert und Listen als ein Objekt pro Zeile, sodass ein Skript die Ausgabe lesen kann. Für eine Pipeline überspringst du den Browser-Login komplett und zeigst die CLI mit EESEL_API_URL und EESEL_API_TOKEN auf einen Workspace. Und vor jedem Schreibvorgang gibt --dry-run den exakten Server-Aufruf aus, ohne ihn zu senden – das ist die Flag, die mir Vertrauen in CI gibt.
Lass eine KI ihn bedienen. Ein Befehl gibt einem Coding-Agenten alles, was er braucht:
eesel mcp token
Das gibt die MCP-URL aus, ein 30-Tage-Workspace-Token und eine fertig einfügbare claude mcp add-Zeile. Danach tauchen eesels Tools in Claude Code mit einem mcp__eesel__-Präfix auf. Lesezugriffe stehen allen im Workspace offen; Schreibzugriffe bleiben hinter deiner Rolle und den üblichen Freigaben abgesichert.
Lass ein Ereignis ihn wecken. Eine Webhook-Automatisierung gibt dir eine URL, und jeder POST löst einen Lauf aus:
curl -X POST https://your-webhook-url \
  -H 'Content-Type: application/json' \
  -H 'X-Eesel-Event-Id: evt-88213' \
  -d '{"customer": "Sam", "message": "Order arrived damaged"}'
Der Agent wacht mit dieser Payload auf und tut, was seine Anweisungen sagen. Der Header X-Eesel-Event-Id ist optionales Metadaten, das eesel jede Zustellung genau einmal verarbeiten lässt, sodass ein Retry deines Absenders den Agenten nicht doppelt laufen lässt.
Lass ihn deine Systeme erreichen. Network Access ist der eine Ort, an dem Zugangsdaten am wichtigsten sind, und er ist so gebaut, dass sie das Modell nie berühren:
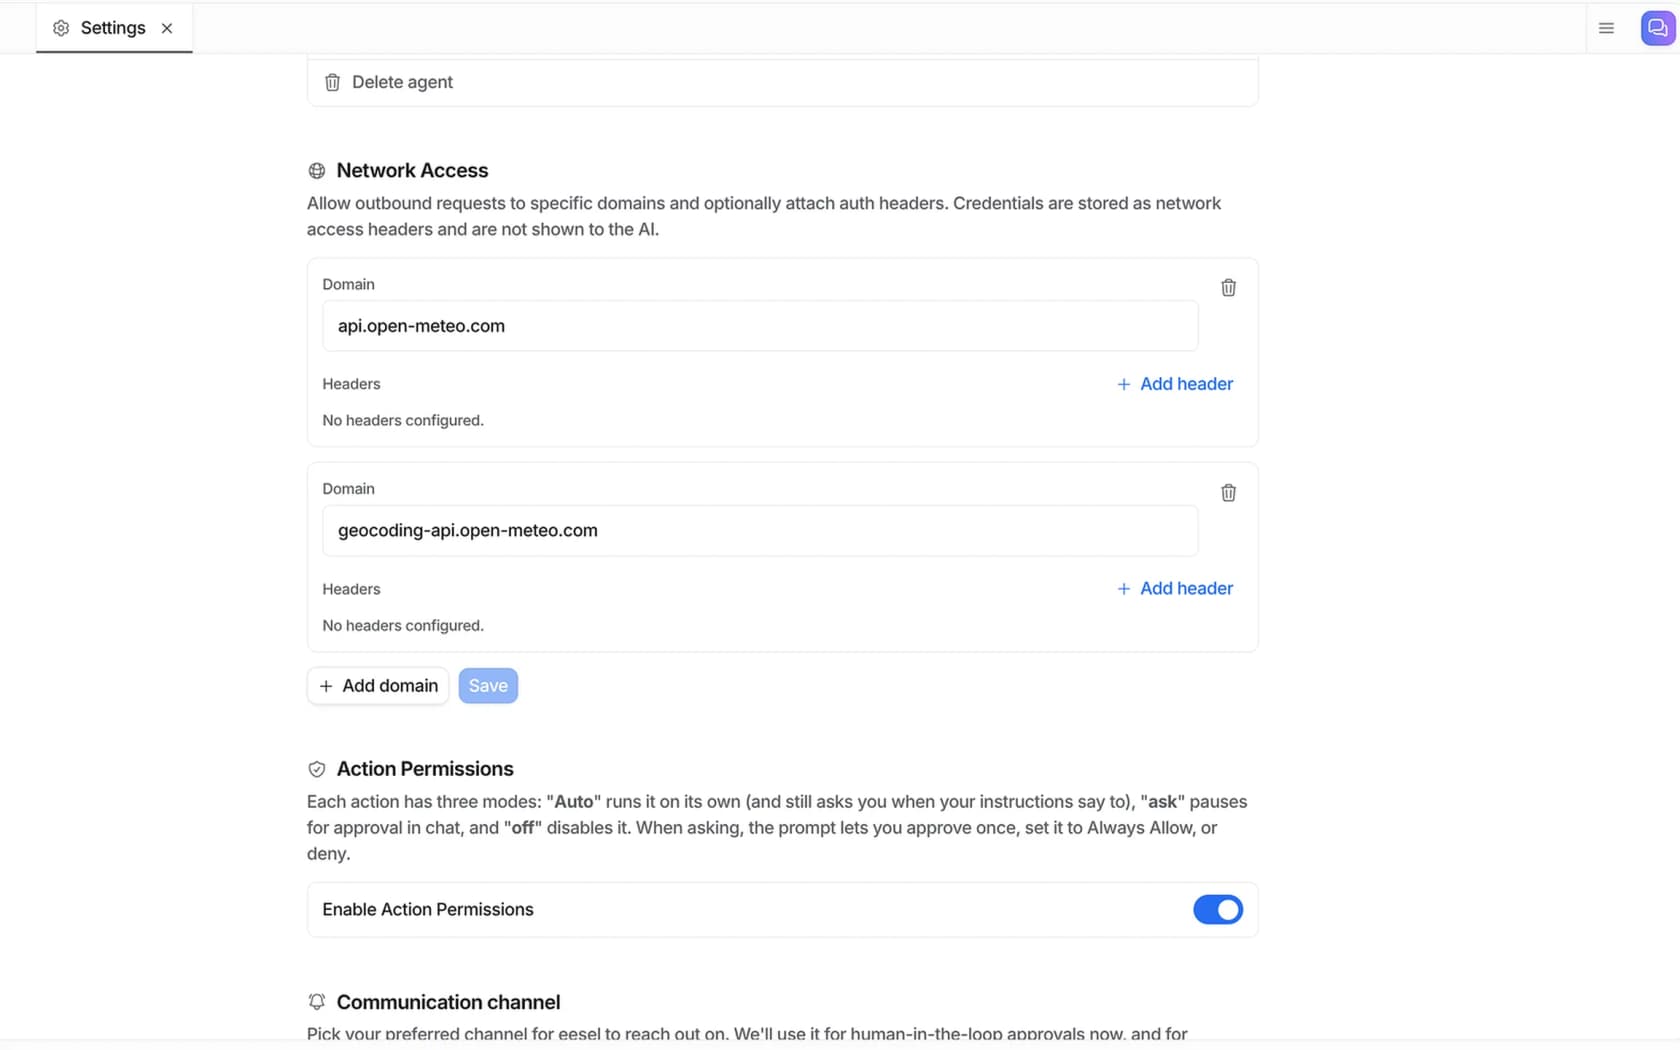
Du setzt eine Domain auf die Allowlist, fügst den Auth-Header hinzu, den die API erwartet (Authorization: Bearer ... oder einen benutzerdefinierten X-API-Key), und der Agent kann sie aufrufen. Der Schlüsselwert wird als Header gespeichert und der KI nie angezeigt, sodass eine Prompt-Injection ihn nicht leaken kann und du nie ein Geheimnis in einen Chat einfügst. Das ist die Sicherheitseigenschaft, auf die ich bei jeder programmatischen Oberfläche bestehen würde.
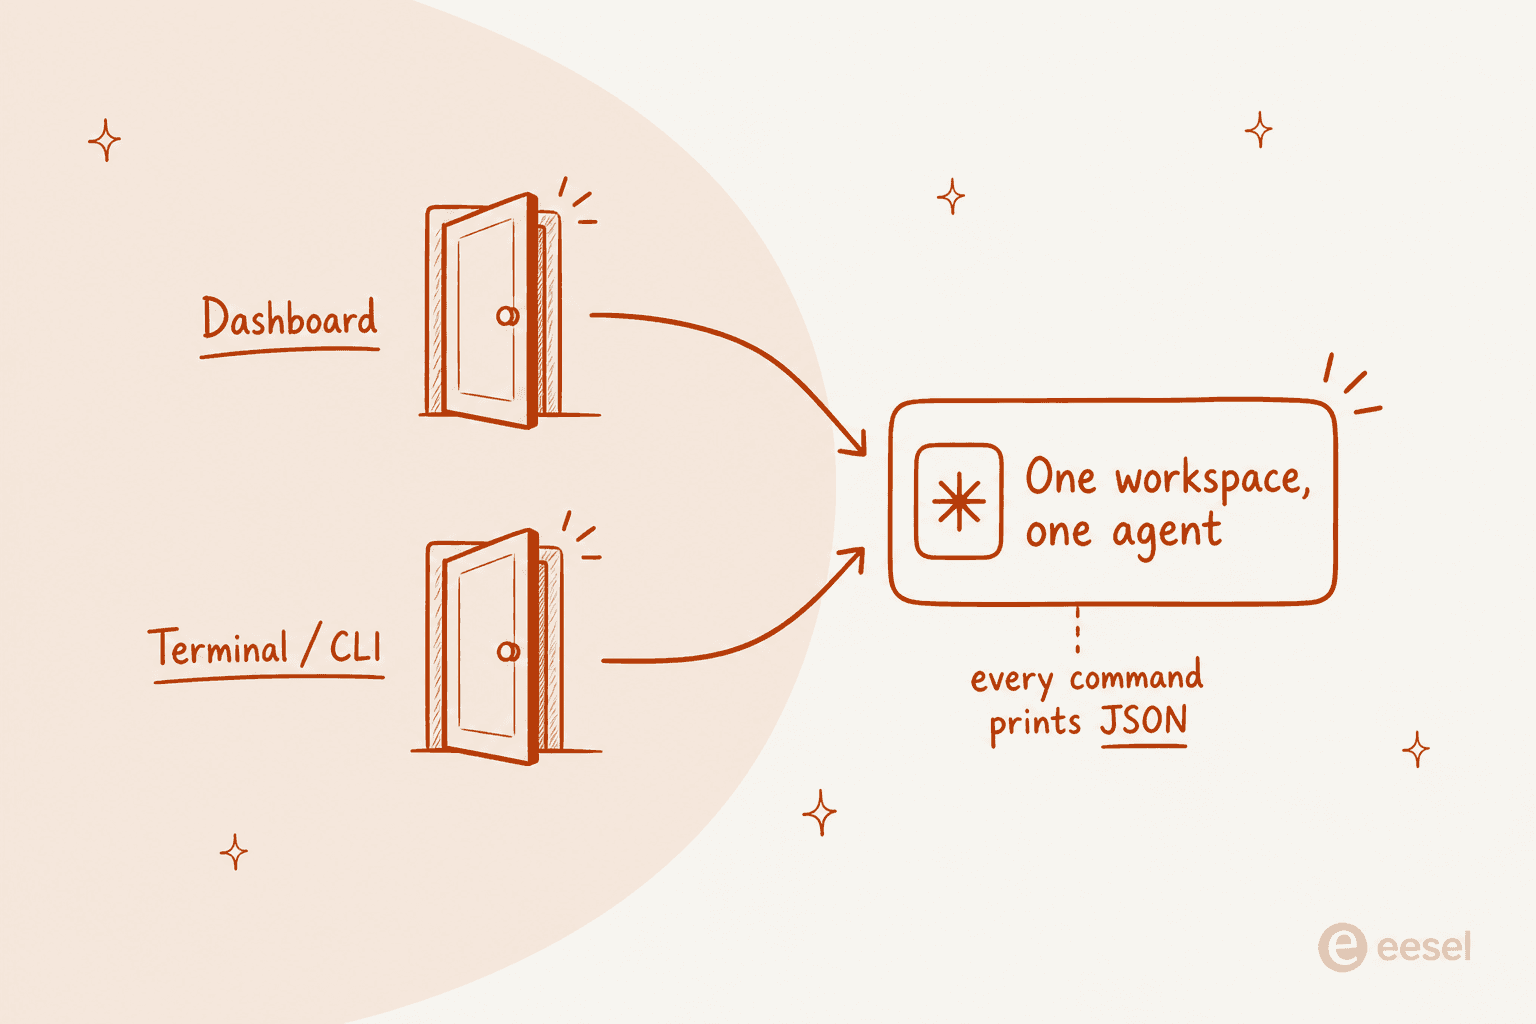
Der Grund, warum alle vier auf demselben Agenten funktionieren, ist, dass es keine separate „API-Kopie" gibt, die synchron gehalten werden muss. Das Dashboard und das Terminal sind zwei Türen in einen Workspace.
Wie du wirklich wählst
Überspringe die Checkbox „Hat es eine API?". Geh stattdessen die drei Richtungen durch:
- Richtest du den Agenten per Code oder CI ein? Du willst eine CLI mit headless-Authentifizierung. Ein reines Dashboard-Tool bremst dich hier auf ein Kriechtempo aus.
- Muss eine andere KI oder ein anderer Dienst ihn bedienen? Du willst einen MCP-Server, und vielleicht eine REST-API, wenn du eine vollständig eigene App baust.
- Müssen externe Ereignisse ihn auslösen? Du willst Webhooks. Long-Polling gegen einen Status-Endpunkt ist, wie dieser HN-Entwickler feststellte, ein Workaround, keine Antwort.
- Braucht der Agent Live-Daten aus deinen Systemen? Du willst eine sichere ausgehende Oberfläche wie Network Access, mit Zugangsdaten, die das Modell nie erreichen.
Wofür du dich auch entscheidest, das Ops-as-Code-Prinzip aus der Kontrollfluss-Diskussion auf HN gilt weiterhin:
"Use LLMs to write scripts, then stick all your scripts in your own looping harness and call out for LLMs for those parts that are too hard to automate with some deterministic validation at the end."
Das ist der ganze Sinn einer programmatischen Oberfläche: Die deterministischen Teile leben in deinem Code, und der Agent übernimmt die Teile, die wirklich schwer zu skripten sind.
eesel ausprobieren
Wenn die Aufgabe darin besteht, einen Support-Agenten hinter eine programmatische Oberfläche zu stellen, gibt dir eesel die Kombination aus CLI, MCP, Webhooks und Network Access auf jedem Workspace, und es klinkt sich in den Helpdesk, den du bereits nutzt (Zendesk, Freshdesk, Gorgias, Front, Help Scout und mehr) ein, statt ihn zu ersetzen. Du kannst die CLI installieren und einen Agenten in ein paar Minuten von deinem Terminal aus steuern, ohne Sales-Call, und du kannst ihn gegen vergangene Tickets simulieren, bevor er je einem echten Kunden antwortet.
Die eine Erwartung, die ich noch einmal klarstellen will: Wenn du konkret eine versionierte öffentliche REST-API brauchst, um eine maßgeschneiderte UI darauf zu bauen, ist das die Oberfläche, die eesel heute nicht liefert. Für alles in der Ecke „skripten, auslösen, meine Systeme erreichen lassen", wo die meiste Support-Automatisierung tatsächlich lebt, sind die Entwicklerdokumente der schnellste Weg herauszufinden, ob es passt. Der Einstieg ist kostenlos.
Häufig gestellte Fragen
Was ist programmatischer KI-Agent-Zugriff?
Brauche ich eine REST-API, um einen KI-Support-Agenten zu steuern?
Kann ich einen KI-Agenten über die Kommandozeile oder in CI ausführen?
Wie verschaffen Webhooks programmatischen Zugriff auf einen KI-Agenten?
Ist programmatischer KI-Agent-Zugriff sicher?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.