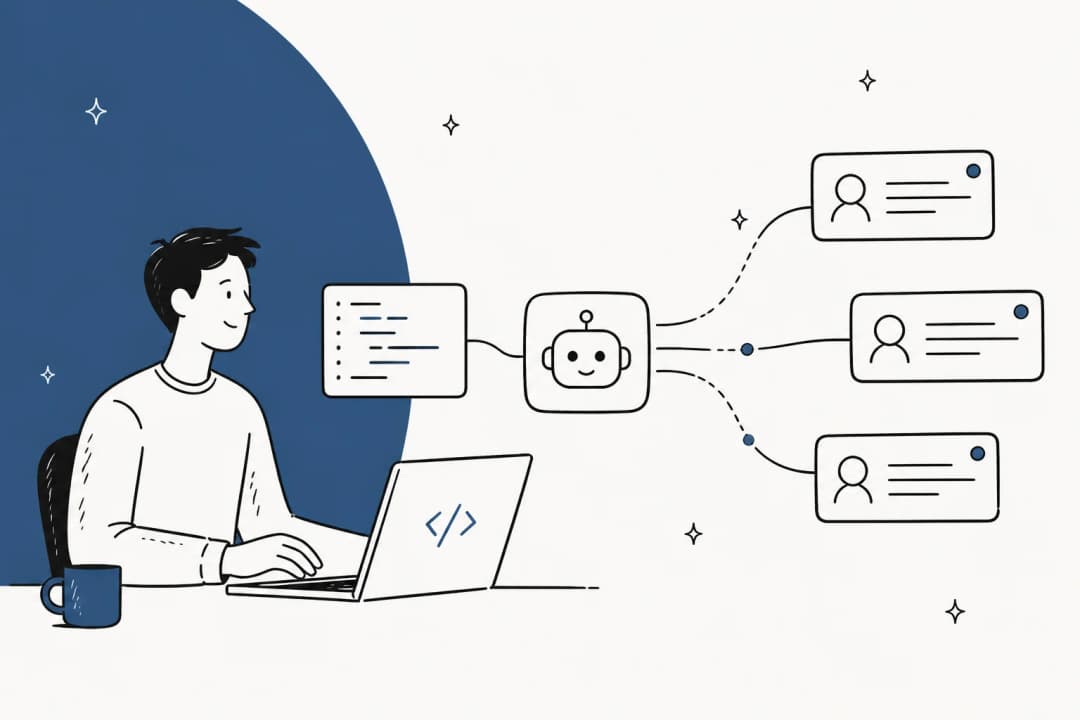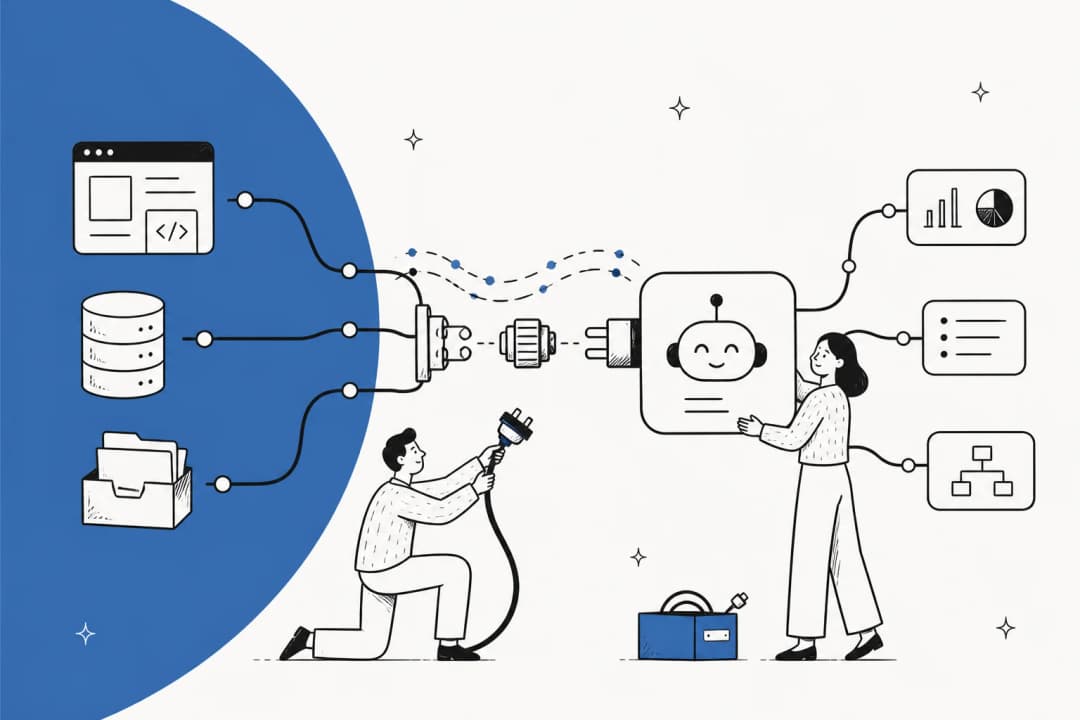
「プログラム的アクセス」は方向であり、単一のAPIではない
私が最もよく見る間違いはこれです。誰かが「あなたのAIエージェントにAPIはありますか?」と尋ね、イエスかノーの答えを受け取り、そこで止まってしまう。しかし「プログラム的アクセス」は少なくとも3つの異なる制御の方向を束ねており、イエス/ノーの答えはそれらすべてを平坦化してしまいます。
私はeeselで統合を作っており、まさにこの配線に日々を費やしているのですが、この3つの方向は本当に異なる問題です。
- あなたがエージェントを操作する。 あなた(またはCIジョブ)がエージェントに何をすべきか指示します。ヘルプデスクを接続する、指示を設定する、質問をする。これはCLIやMCP接続のためのものです。
- 他の何かがエージェントを起こす。 外部イベント(新しい注文、PRコメント、監視アラート)がエージェントに作業を渡す必要があります。これはWebhookのためのものです。
- エージェントが外に手を伸ばす。 タスクの途中で、エージェントはあなたが所有するシステムからライブデータを必要とします。これはNetwork Accessのためのものです。
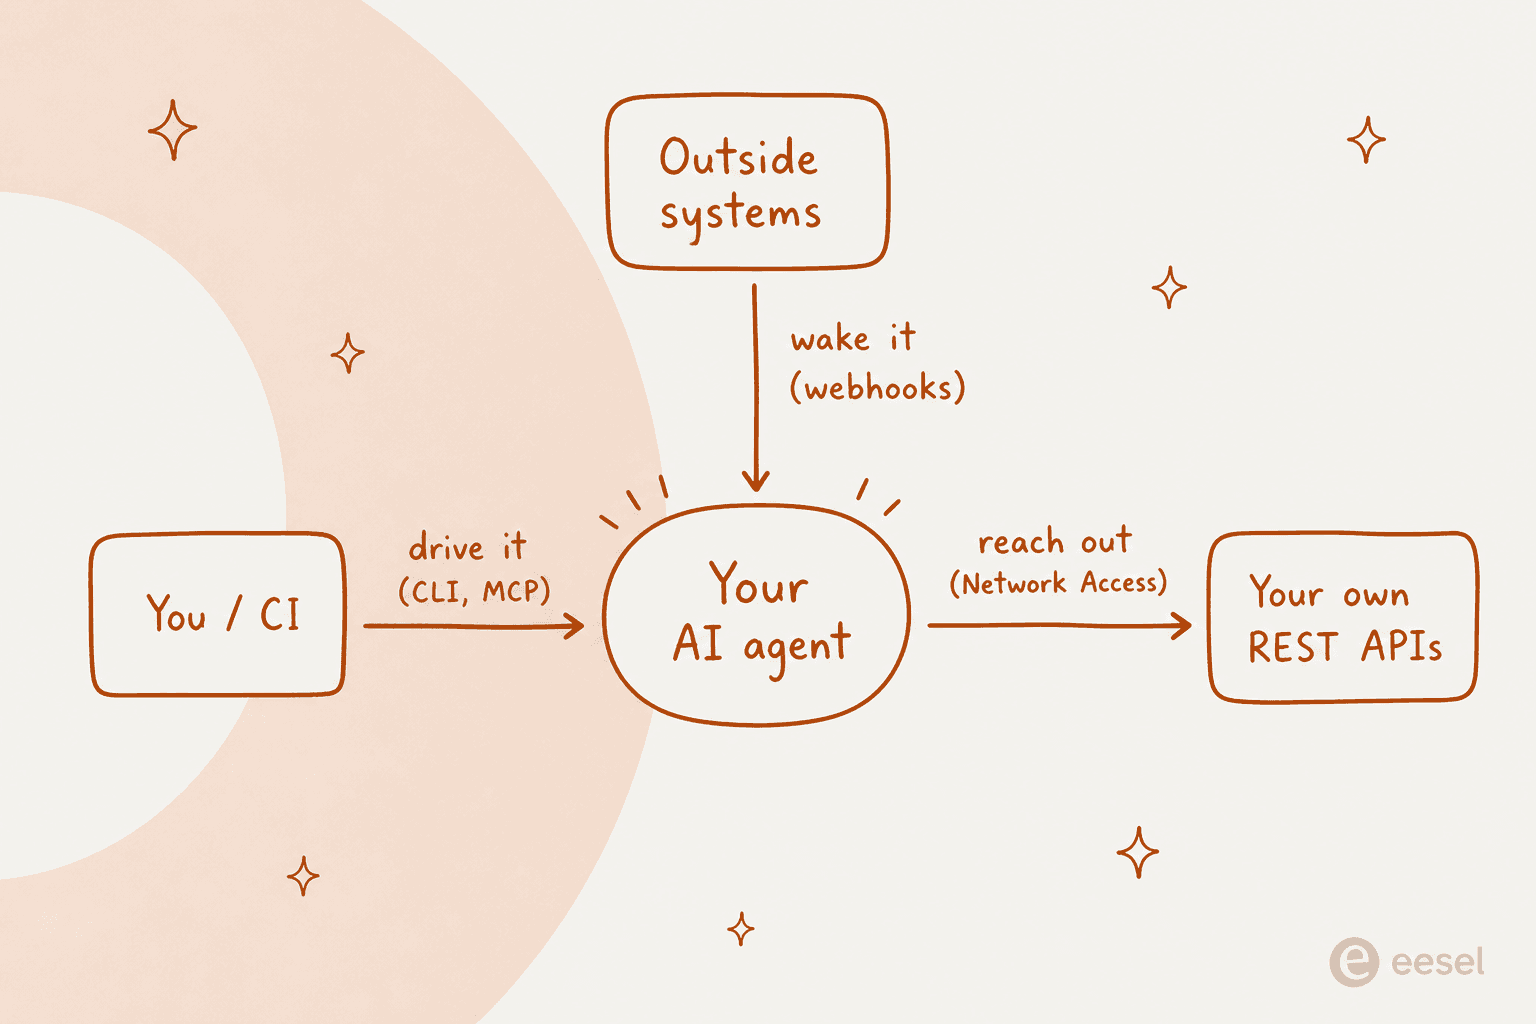
「REST APIですか」という単一の質問では、あるツールがこの3つすべてを扱えるかどうかは分かりません。だから、あるエージェントがプログラム可能かどうかを尋ねる代わりに、どの方向が必要かを尋ね、それ専用に作られた手段を選びましょう。
開発者たちはすでにこの判断を下している
これはニッチな意見ではありません。私が見た中で最も明快な整理は、コンピュータ操作型エージェントが構造化されたAPIよりもはるかに高くつくというHacker Newsのスレッドでのトップコメントに登場し、そこでは人間向けの画面はエージェントにとって単純に間違ったプリミティブだと論じられていました。
"In an agentic world, the OS needs to be completely rethought. For example, every single app functionality should be exposable via an API while remaining human friendly."

同じ層の人々は、エージェント自体が画面に縛られず、ヘッドレスで動くことを望んでいます。実行中のエージェントセッションにイベントを送り込むことについてのスレッドで、ある開発者はそのもどかしさを率直に言葉にしました。
"At this point the limitation is even requiring a terminal in the first place. Claude Code daemon mode in background when?"
そして同じスレッドは、人間がダッシュボードを見張るのではなく、Webhookをイベント駆動制御の正しい形として捉えるに至りました。
"There are a ton of use cases where you'd want to be able to build an integration that hooks back to your running agent session... Right now, I've had to resort to long-polling... But webhooks are clearly the right solution."
この3つを合わせて読めば、スペクトラム全体が見えてきます。機能を公開するためのAPI、それを操作するためのヘッドレスな手段、そしてイベントに反応するためのWebhook。この議論の中で、誰一人としてもっと綺麗な設定画面を求めてはいません。
各手段と、それぞれが合う仕事
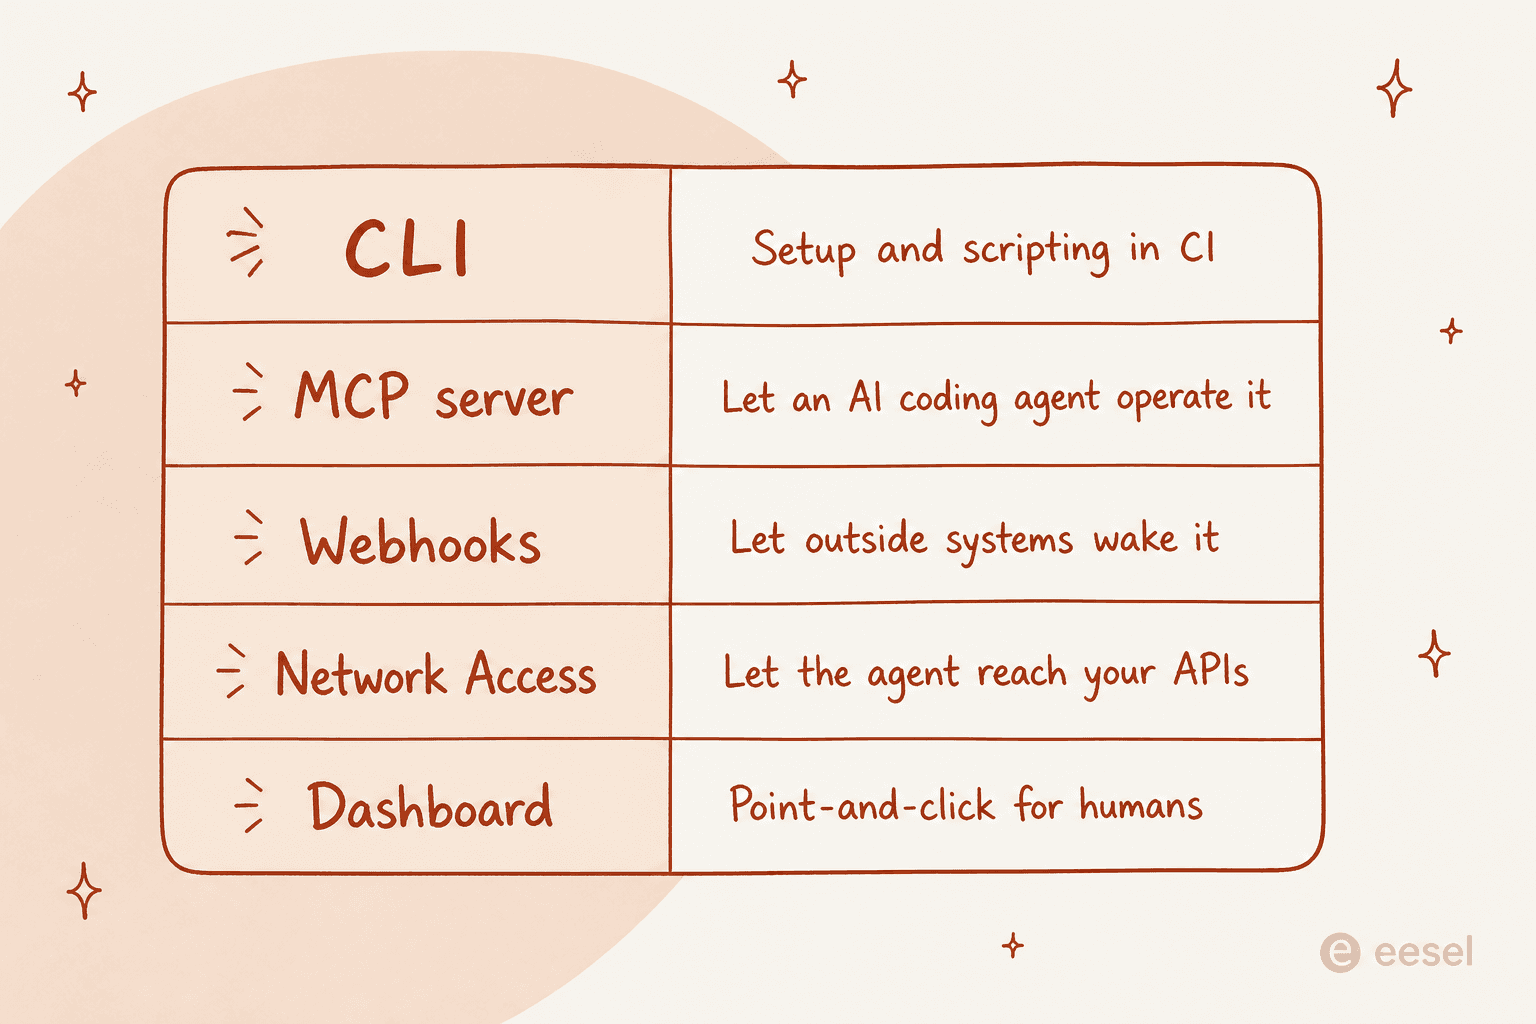
これは私が頭の中に持っている地図です。6つの手段、それぞれに一つの役割。ほとんどのチームは2つか3つを使います。
| 手段 | 方向 | 最適な用途 | 注意点 |
|---|---|---|---|
| REST API / SDK | あなたが操作 | エージェントの上に構築する独自のアプリやダッシュボード | すべてのベンダーがバージョン管理された公開版を提供しているわけではない |
| CLI | あなたが操作 | セットアップのスクリプト化、CIからのエージェント実行 | パイプライン向けにはヘッドレス認証が必要 |
| MCPサーバー | あなたが操作 | Claude CodeやCursorにエージェントを操作させる | トークンは失効するため、パスワードと同じように扱う |
| Webhook | 何かが起こす | 外部システムからのイベント駆動トリガー | URLは秘密情報であり、それを知る誰もがエージェントを起こせる |
| Network Access | エージェントが外に手を伸ばす | あなた自身のREST APIに対するライブ照会 | allowlistは厳格に絞る |
| ダッシュボード | 人間 | クリック操作での設定と監査 | スクリプト化はできないが、それで構わない |
REST APIとSDK
これは誰もが真っ先に思い浮かべる手段です。ドキュメント化されたエンドポイントの集合、クライアントライブラリがあり、その上に好きなものを構築できます。エージェントを取り巻く製品体験を構築しているとき、つまり独自のUIや独自のロジックを持ち、きめ細かな呼び出しを必要とするものを作っているときに適したツールです。
以下で詳しく述べる正直な留意点は、完全にバージョン管理されたREST製品は、AIエージェントベンダーの間で最も珍しい手段だということです。「API」を名乗る多くのツールは、実際にはCLI、Webhook、またはMCPエンドポイントを意味しています。ほとんどのサポート自動化の仕事では、実はRESTクライアントを手作りする必要はなく、それを前提とすることをやめれば安心できます。この議論のより深いバージョンが欲しければ、カスタマーサポートエージェントAPIというテーマで一本記事を書いています。
CLI
コマンドラインツールは、私が最も頻繁に手を伸ばす手段であり、過小評価されています。優れたエージェントCLIは、ダッシュボードができることすべて(ヘルプデスクの接続、指示の編集、保留中のアクションの承認、アクティビティの閲覧)をスクリプトから行い、パイプラインが解析できるよう構造化された出力を印字します。
CLIを自動化にとって本当に有用にするのはヘッドレス認証です。環境変数による認証情報があれば、ブラウザなしでCIの中で動きます。それがなければ、CLIはただの少し洒落たローカルのおもちゃにすぎません。カスタマーサポート向けCLIガイド、そしてより実践的なコマンドラインからサポートを自動化する方法について、さらに詳しく解説しています。
MCP:AIにエージェントを操作させる
Model Context Protocolは最も新しい手段であり、他の手段が答えない問いに答えます。別のAIがあなたのエージェントをどう操作するか、という問いです。あなたのワークスペースがMCPサーバーであるとき、Claude CodeやCursorのようなツールが直接それに接続できるため、コーディングエージェントは人間が何もクリックすることなく、アクティビティを確認し、オートメーションを管理し、セットアップを実行できます。
エージェント同士のワークフローを構築しているなら、これが重要になる手段です。配線する前に、AIエージェントMCPサーバーのパターンを読んでおく価値があります。
Webhook:イベントにエージェントを起こさせる
これまでのすべては、あなた(またはAI)がエージェントを操作するものでした。Webhookは方向を反転させます。固有の受信用URLを取得すれば、HTTP POSTを送信できるあらゆるシステムがエージェントに作業を渡せます。ストアからの新しい注文、PRコメント、監視からのアラートなどです。エージェントはそのペイロードで目を覚まし、指示に従います。
これは上記のHNスレッドが強く求めていたピースであり、通常はビジネスに反応するエージェントと、単にチケットに答えるだけのエージェントとの違いになります。また、エージェントをヘルプデスクに接続することの受信側の半分でもあります。
Network Access:エージェントにあなたのAPIへ手を伸ばさせる
最後の手段は、Webhookの鏡像です。会話の途中で、エージェントはネイティブ統合を持たないシステムから、注文状況、在庫数、顧客レコードといったライブデータを必要とします。Network Accessを使えば、ドメインと認証ヘッダーをallowlistに登録し、エージェントがそこにGET、POST、PATCH、DELETEの呼び出しを行えるようにできます。
これによって、サポートエージェントはナレッジベースをただ繰り返すだけの存在から、実際に調べて行動できる存在へと変わります。ここはサービス間エージェントのパターンが重要になり始める場所でもあります。あなたのエージェントは今や他のシステムのクライアントになるからです。
正直な話:「API」は必ずしもREST製品を意味しない
ここが、ほとんどのベンダーページが教えてくれない部分です。あるツールが「私たちにはAPIがあります」と言うとき、それは上記6つのどれをも意味し得て、その違いは実際に何を構築できるかにとって非常に重要です。
eeselについて率直に述べます。あなたにはサポートチケットからではなく、私から知ってもらいたいからです。eeselは個別にドキュメント化され、バージョン管理された公開REST APIの製品を提供していません。エージェント上でのCRUDのための公開されたOpenAPIリファレンスもありません。eeselが持っているのはスペクトラムの残りの部分であり、サポート自動化においては、そのセットがチームが実際に持ち込む仕事をカバーすることが分かっています。
- ダッシュボードができることすべてを行う本物のコマンドラインツール、
@eesel/cli - すべてのワークスペースにあるMCPサーバー
- 受信イベント向けのWebhookオートメーション
- あなた自身のAPIへの送信呼び出しのためのNetwork Access
もしあなたの仕事が本当にきめ細かなREST製品を必要とし、その上に独自のUIを構築するのであれば、それは実在するギャップであり、検討すべきです。もしあなたの仕事が「セットアップをスクリプト化し、CIに組み込み、イベントに引き金を引かせ、注文システムを呼び出させる」ことであれば、そもそもREST製品は必要なかったはずです。それを正直に名指しすることは、すべての「API」が同じものであるふりをするよりも役に立ちます。私たちは何年もの間、実際のサポートキューでAIを稼働させてきましたが、身についた教訓は、ほとんどの自動化はカスタムメイドのRESTクライアントではなく、CLIプラスWebhookという一角に住んでいるということです。
実際にはこうなる
具体的にしてみましょう。コマンドを見れば、このスペクトラムはより信頼しやすくなります。以下はすべて一つのエージェントです。ダッシュボードでセットアップするのと同じものです。
ターミナルから操作する。 CLIはnpmからインストールされ、驚くべきことに、最初の一回はアカウントなしでも動きます。
npx @eesel/cli init chat-bubble --site https://your-site.com
すべてのコマンドはJSONを出力し、単一の結果は整形されて表示され、リストは1行に1オブジェクトとして表示されるため、スクリプトが出力を読み取れます。パイプラインの場合は、ブラウザログインを完全にスキップし、EESEL_API_URLとEESEL_API_TOKENでCLIをワークスペースに向けます。そしてどんな書き込みの前にも、--dry-runが実際のサーバー呼び出しを送信せずに出力します。これが、CIでこれを信頼できる理由となるフラグです。
AIに操作させる。 一つのコマンドで、コーディングエージェントに必要なものすべてを渡せます。
eesel mcp token
これはMCPのURL、30日間有効なワークスペーストークン、そしてそのまま貼り付けられるclaude mcp addの行を出力します。その後、eeselのツールはmcp__eesel__という接頭辞付きでClaude Codeに現れます。読み取りはワークスペース内の誰にでも開かれており、書き込みはあなたの役割と通常の承認の背後でゲートされたままです。
イベントに起こさせる。 WebhookオートメーションはあなたにURLを与え、どんなPOSTも実行をトリガーします。
curl -X POST https://your-webhook-url \
  -H 'Content-Type: application/json' \
  -H 'X-Eesel-Event-Id: evt-88213' \
  -d '{"customer": "Sam", "message": "Order arrived damaged"}'
エージェントはそのペイロードで目を覚まし、指示にあることを何でも行います。X-Eesel-Event-Idヘッダーはオプションのメタデータであり、eeselが各配信をちょうど一度だけ処理するようにします。送信側からの再送でエージェントが二重に実行されることはありません。
システムに手を伸ばさせる。 Network Accessは認証情報が最も重要になる唯一の場所であり、それがモデルに触れることは決してないように作られています。
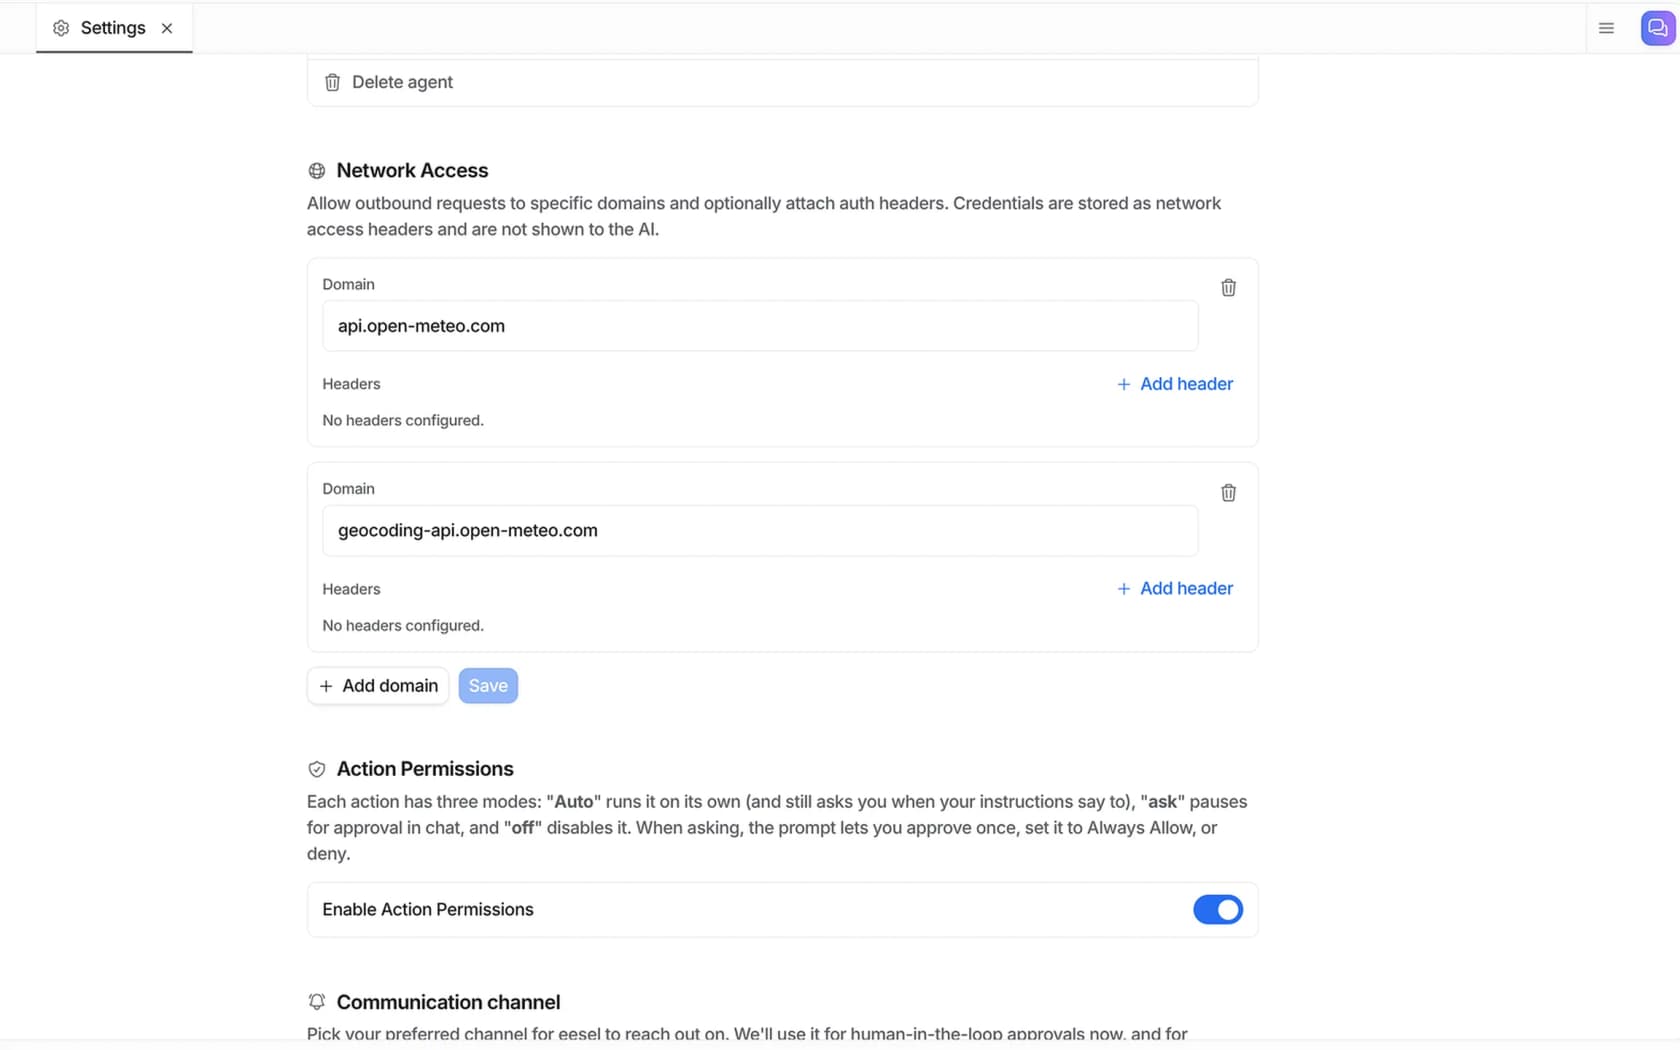
ドメインをallowlistに登録し、APIが期待する認証ヘッダー(Authorization: Bearer ...、またはカスタムのX-API-Key)を追加すれば、エージェントはそれを呼び出せます。キーの値はヘッダーとして保存され、AIには決して表示されません。そのため、プロンプトインジェクションがそれを漏洩させることはできず、チャットに秘密情報を貼り付ける必要も一切ありません。これは、どんなプログラム的手段に対しても私が譲れないセキュリティ特性です。
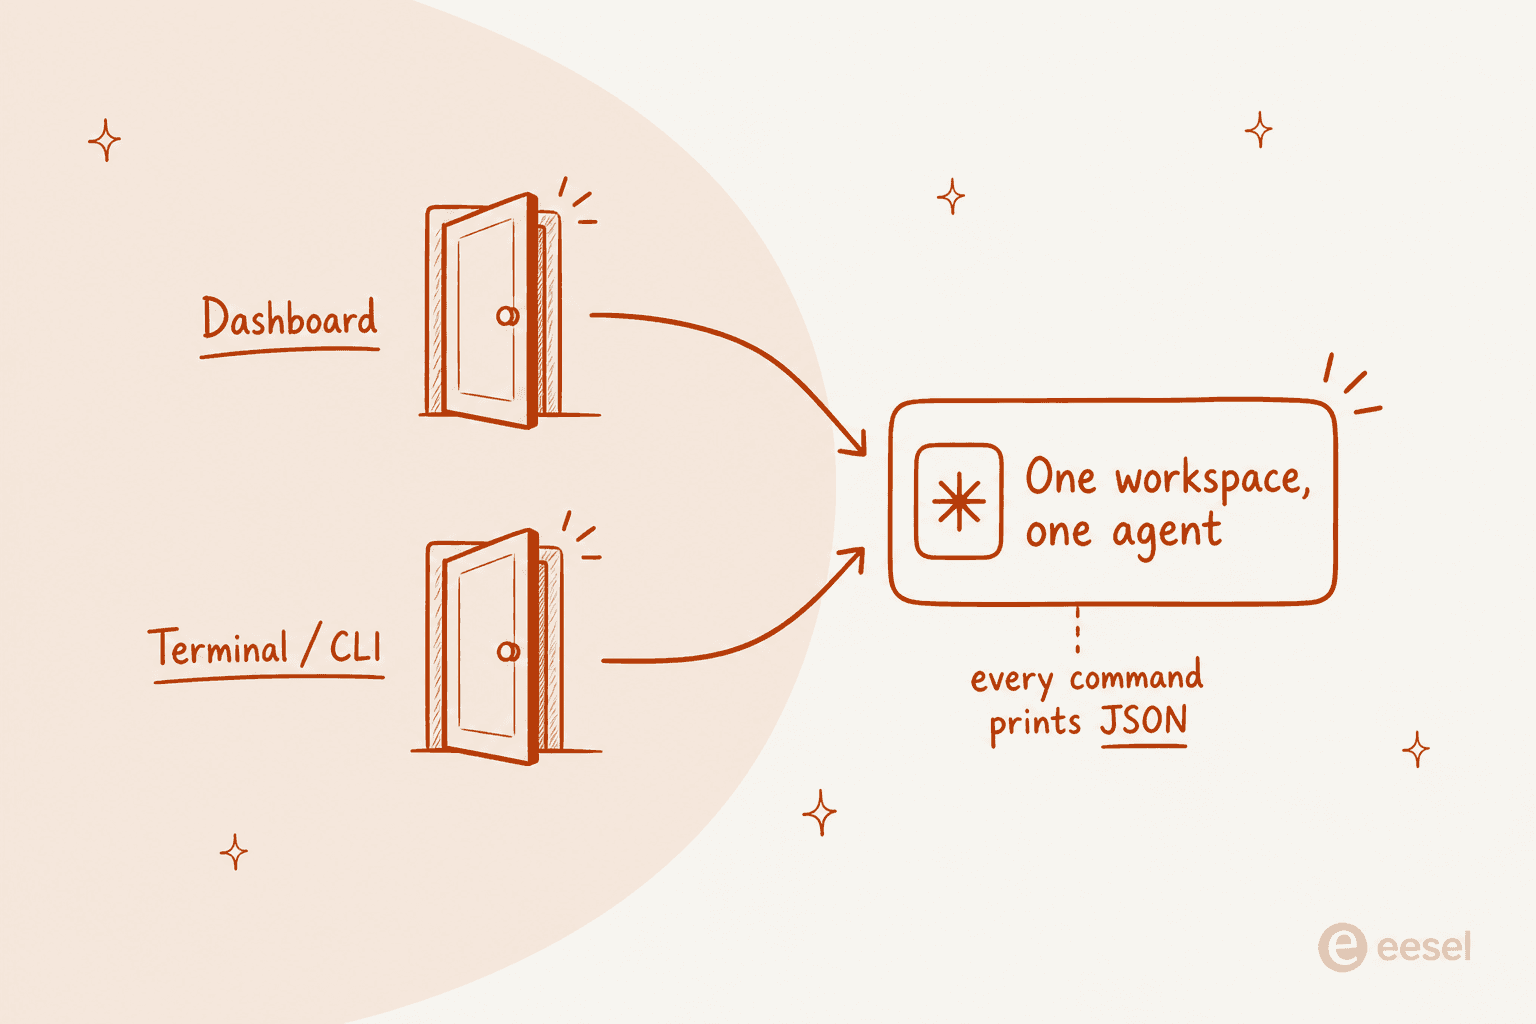
これら4つすべてが同じエージェント上で動作する理由は、同期を保つべき別の「APIのコピー」が存在しないからです。ダッシュボードとターミナルは、一つのワークスペースへの二つの扉です。
実際にどう選ぶか
「APIはありますか?」というチェックボックスは飛ばしましょう。代わりに3つの方向をたどってください。
- コードやCIからエージェントをセットアップしていますか? ヘッドレス認証を備えたCLIが必要です。ダッシュボードだけのツールでは、ここで作業が遅々として進みません。
- 別のAIや別のサービスがそれを操作する必要がありますか? MCPサーバーが必要です。完全にカスタムなアプリを構築しているなら、REST APIも必要かもしれません。
- 外部イベントがそれをトリガーする必要がありますか? Webhookが必要です。あのHNの開発者が気づいたように、ステータスエンドポイントに対するロングポーリングは回避策であって答えではありません。
- エージェントはあなたのシステムからライブデータを必要としますか? モデルに決して届かない認証情報を持つ、Network Accessのような安全な送信手段が必要です。
何を選ぶにせよ、HNの制御フローに関する議論から得られる「ops as code」の原則は成り立ちます。
"Use LLMs to write scripts, then stick all your scripts in your own looping harness and call out for LLMs for those parts that are too hard to automate with some deterministic validation at the end."
それこそがプログラム的手段の要点です。決定論的な部分はあなたのコードの中に住み、エージェントは本当にスクリプト化しにくい部分を担当します。
eeselを試す
サポートエージェントをプログラム的な手段の背後に置くことが仕事であるなら、eeselはすべてのワークスペースでCLI、MCP、Webhook、Network Accessのセットを提供し、それを置き換えるのではなく、あなたがすでに使っているヘルプデスク(Zendesk、Freshdesk、Gorgias、Front、Help Scoutなど)に組み込まれます。CLIをインストールし、セールスコールなしで数分のうちにターミナルからエージェントを操作でき、実際の顧客に応答する前に過去のチケットに対してシミュレーションすることもできます。
もう一度、期待値を設定しておきたい一つのことがあります。もしあなたが特に、カスタムメイドのUIを構築するためのバージョン管理された公開REST APIを必要としているなら、それは今日のeeselが提供していない手段です。「スクリプト化し、トリガーし、自分のシステムに手を伸ばさせる」という一角に当てはまるすべてのこと、つまり実際にほとんどのサポート自動化が住んでいる場所については、開発者ドキュメントが、それが合うかどうかを確かめる最速の方法です。無料で始められます。
よくある質問
AIエージェントへのプログラム的アクセスとは何ですか?
AIサポートエージェントを制御するのにREST APIは必要ですか?
コマンドラインやCIからAIエージェントを実行できますか?
WebhookはどのようにAIエージェントへのプログラム的アクセスを提供しますか?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.