

Em 2 de setembro de 2026, o Google lançou o Gemini 3.8 Flash Cyber junto com o Gemini 3.8 Flash geral. É uma versão do mesmo modelo ajustada para fazer bem uma única tarefa: encontrar e corrigir vulnerabilidades de segurança em software. Ele substitui o antigo 3.5 Flash Cyber, e o Google diz que o treinamento em cibersegurança foi o que impulsionou também os ganhos de programação e raciocínio do modelo geral.
Duas coisas que você deve saber antes de criar expectativas. Primeiro, você quase certamente não pode usá-lo: ele é limitado a defensores confiáveis por meio do Fairwind Program do Google, sem API pública nem acesso por autoatendimento. Segundo, é o terceiro grande laboratório seguido a restringir seu modelo cibernético mais forte atrás de um programa de candidatura. A OpenAI faz isso com o GPT-5.6-Cyber pelo Daybreak, e a Anthropic foi a primeira, em abril, com o Claude Mythos 5 pelo Project Glasswing.
Se você é um defensor que não consegue entrar em nenhum desses programas, a lição prática é a que sempre repito ao construir agentes de IA: o modelo é a camada inferior e barata, e o sistema ao redor dele é o que faz o trabalho de verdade. Isso vale tanto para um agente de segurança quanto para um de suporte.
O que o Gemini 3.8 Flash Cyber realmente é
A família Gemini do Google se divide em modelos Pro para o raciocínio mais difícil e modelos Flash como cavalos de batalha rápidos e baratos. O Flash Cyber é uma terceira coisa: um especialista. O Google pegou o Gemini 3.8 Flash geral e o levou ao limite em um domínio estreito e de alto risco: detectar, validar e corrigir vulnerabilidades em código, a um preço por token menor do que um grande modelo de fronteira custaria.
A reviravolta interessante desta vez é a direção em que o benefício fluiu. Com o Gemini 3.5 Flash Cyber, no ano passado, o modelo cibernético era claramente um especialista derivado. Para o 3.8, o Google diz que as duas variantes compartilham a mesma inteligência de base, e que o treinamento cibernético é parte do motivo pelo qual o modelo geral melhorou em programação e raciocínio. O trabalho de segurança se mostra um professor exigente: ler código desconhecido, formar uma hipótese sobre onde ele quebra e prová-la é um ciclo de raciocínio difícil, e treinar nisso parece compensar em todas as frentes.
Eis o enquadramento honesto que a maior parte da cobertura do lançamento ignora: o Flash Cyber não é um chatbot com quem você conversa. É um componente para rodar sobre enormes bases de código, repetidamente, procurando agulhas. É exatamente o tipo de trabalho de volume para o qual a linha Flash existe, e é por isso que o Google construiu o especialista em segurança sobre o Flash, e não sobre um modelo Pro mais pesado. Barato o bastante para rodar cem vezes vence esperto o bastante para rodar uma.
Quem consegue de fato: o Fairwind Program
Agora a parte que deixa a maioria dos leitores sem ação. O Gemini 3.8 Flash Cyber está disponível apenas para defensores confiáveis por meio do Fairwind Program. Não há opção no AI Studio, nem chave de API, nem plano de autoatendimento.
O motivo está na própria preocupação: o uso duplo. Um modelo excelente em encontrar bugs exploráveis é, pelo mesmo motivo, uma ferramenta que um atacante adoraria. Então o Google o restringe como se restringe qualquer capacidade que ajuda defensores e atacantes quase igualmente: uma liberação controlada, primeiro, para um conjunto de usuários verificados. O 3.8 Flash geral sai com as salvaguardas habituais contra CBRN e ciberataque; a variante Cyber roda com "um conjunto mais permissivo de mitigações" e fica isolada atrás do programa.
Os parceiros Fairwind citados dão uma ideia de quem é um "defensor confiável" na prática: equipes de segurança e infraestrutura da Palo Alto Networks (Charlie Sestito), da Snowflake (Mayank Upadhyay), da Wiz (Gal Nagli) e da Armadin (David Slater). Se você é um desenvolvedor solo esperando apontá-lo para seus próprios repositórios hoje à tarde, isso não está em jogo.
Qual é o desempenho? Os benchmarks para defensores
O Google não começou com o ranking sintético de sempre. Começou com o que suas próprias equipes de segurança e parceiros obtiveram do modelo, um sinal mais útil do que mais um benchmark saturado.
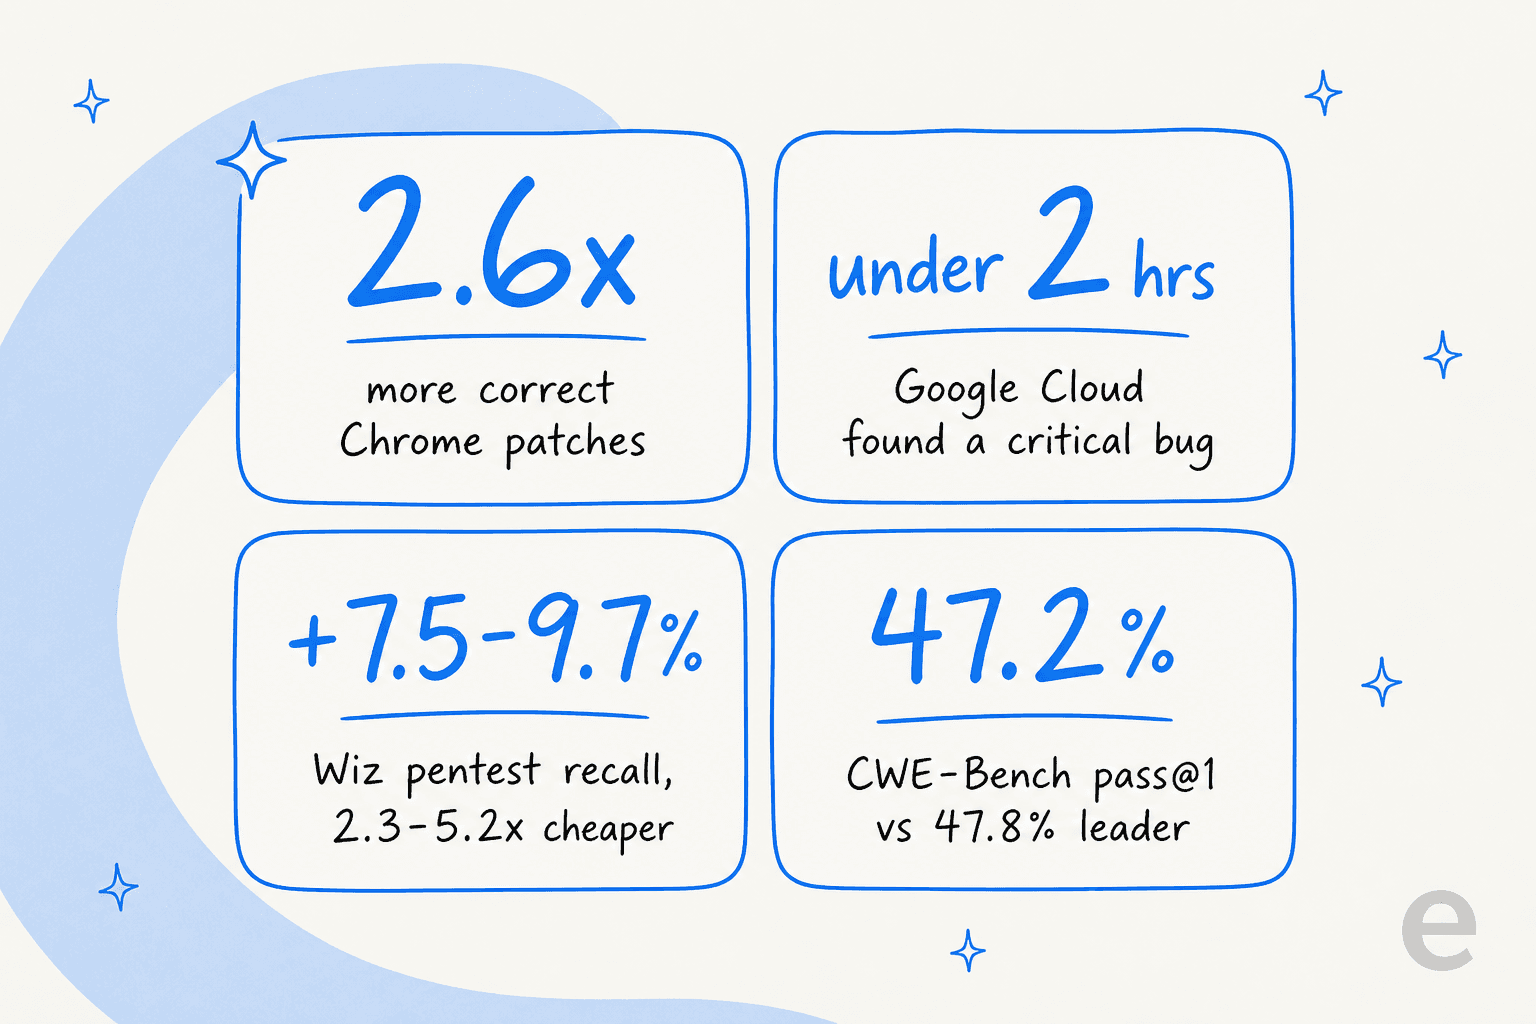
A equipe de Chrome Security relatou que o modelo produziu 2,6 vezes mais patches corretos para vulnerabilidades do Chrome do que os melhores modelos comerciais, que são muito maiores. A Wiz mediu um recall 7,5% a 9,7% maior em seu benchmark interno de pentest, com custo 2,3 a 5,2 vezes menor, um bom exemplo da troca "capacidade por dólar" que a linha Flash foi feita para vencer. E a equipe de Vulnerability Research do Google Cloud encontrou uma vulnerabilidade fundamental crítica em menos de duas horas, trabalho que, segundo o Google, costuma levar meses.
Nos números mais comparáveis, a história é deliberadamente modesta. No CWE-Bench, um benchmark de correção automática conduzido pela Collinear, o Gemini 3.8 Flash Cyber atingiu 47,2% de pass@1 contra 47,8% de um modelo de fronteira líder, essencialmente empatado, mas com custo significativamente menor, que é o ponto da fronteira de Pareto que o Google defende. Em um benchmark interno abrangendo 20 linguagens de programação, teve taxa de sucesso acima de 70%, e o Google diz que ele supera tanto o 3.5 Flash Cyber quanto modelos de fronteira bem maiores no CyberGym, um benchmark de descoberta autônoma de vulnerabilidades.
A leitura é a mesma com que a linha Flash vence em geral: não "topo do ranking", mas desempenho de fronteira competitivo por uma fração do custo, porque o ajuste fino e o arcabouço carregam o peso que, de outro modo, o número bruto de parâmetros teria de carregar.
O padrão maior: agora todo mundo restringe seu modelo cibernético
Se você só ler a publicação do Google, pode achar que um modelo cibernético restrito é coisa do Google. Não é. Já é a norma do setor, e o Google foi o último a se mexer.
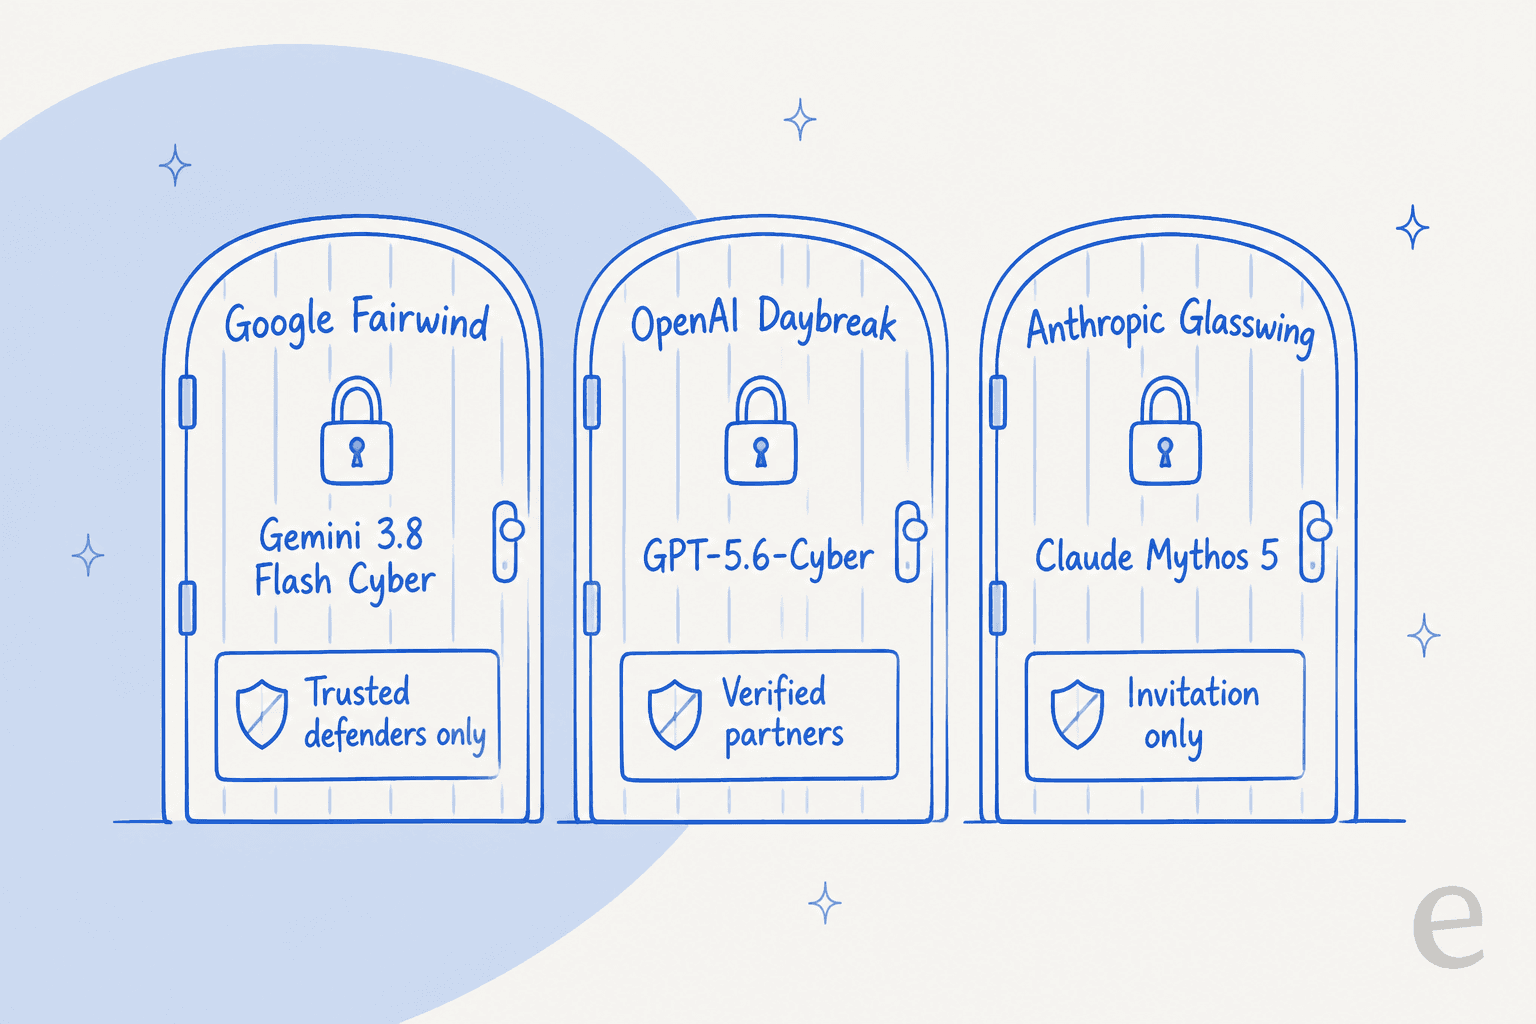
A OpenAI restringe o GPT-5.6-Cyber por meio de seu programa Daybreak. É um modelo treinado separadamente, construído sobre o GPT-5.6 Sol, acessível por vias verificadas para indivíduos e parceiros, e a OpenAI nunca divulgou preço para ele: a linha Cyber na tabela de preços está literalmente em branco.
A Anthropic foi a primeira. O Project Glasswing começou em 7 de abril de 2026, mais de dois meses antes do programa da OpenAI, com um compromisso de US$ 100 milhões em créditos de uso e uma dúzia de parceiros de lançamento. Seu modelo restrito, o Claude Mythos 5, adota uma abordagem de design mais limpa: são os mesmos pesos subjacentes do Claude Fable 5, de disponibilidade geral, com as salvaguardas de cibersegurança retiradas em vez de um retreinamento do zero. A Anthropic também divulga o preço (US$ 10 / US$ 50 por milhão de tokens), algo que nenhum dos outros dois laboratórios faz com seus modelos cibernéticos.
Veja como os três programas se alinham:
| Dimensão | Google Fairwind | OpenAI Daybreak | Anthropic Glasswing |
|---|---|---|---|
| Modelo restrito | Gemini 3.8 Flash Cyber | GPT-5.6-Cyber | Claude Mythos 5 |
| Design do modelo | Mesma base do 3.8 Flash geral | Treinado separadamente sobre o Sol | Mesmos pesos do Fable 5, salvaguardas retiradas |
| Acesso | Defensores confiáveis, apenas por candidatura | Parceiros verificados + via individual | Apenas por convite, sem autoatendimento |
| Preço público | Nenhum | Nenhum | US$ 10 / US$ 50 por 1 mi de tokens |
| Lançamento | 2 set 2026 | 10 ago 2026 | 7 abr 2026 |
O ponto que merece reflexão: um governo interveio e desligou os modelos da Anthropic por completo durante 18 dias por causa de uma disputa sobre jailbreak, no início deste ano. Quando uma capacidade é tão de uso duplo que um ator estatal puxa o plugue, a restrição deixa de parecer uma escolha de marketing e passa a parecer uma característica estrutural de toda a categoria.
E se você não conseguir nenhum deles?
Para a maioria das equipes, a resposta para "qual modelo cibernético restrito devo usar" é "nenhum, porque você não pode". Então a pergunta útil passa a ser o que você pode fazer.
Se você realmente precisa de capacidade de segurança de uso duplo, o caminho mais prático hoje é o Cyber Verification Program da Anthropic, uma candidatura gratuita com sua organização existente e prazo de cerca de dois dias úteis, que afrouxa as salvaguardas em modelos da classe Opus e Sonnet (não no Mythos em si). A busca de vulnerabilidades em código-fonte já funciona de fábrica no Claude Opus 5, e é o mais próximo de um nível de confiança de autoatendimento que qualquer laboratório oferece.
Mas dê um passo atrás, porque é aqui que o lançamento importa mesmo que você nunca toque no modelo. O Gemini 3.8 Flash Cyber é um estudo de caso limpo de um padrão que encontro em todo projeto de agente de IA: o modelo é a camada inferior, não o todo. O Google não lançou um "modelo de segurança" e deu o trabalho por encerrado: envolveu o modelo em um sistema que detecta um bug, prova que é real, escreve uma correção e verifica que a correção não quebrou o build. A inteligência mora tanto nesse invólucro quanto nos pesos brutos.
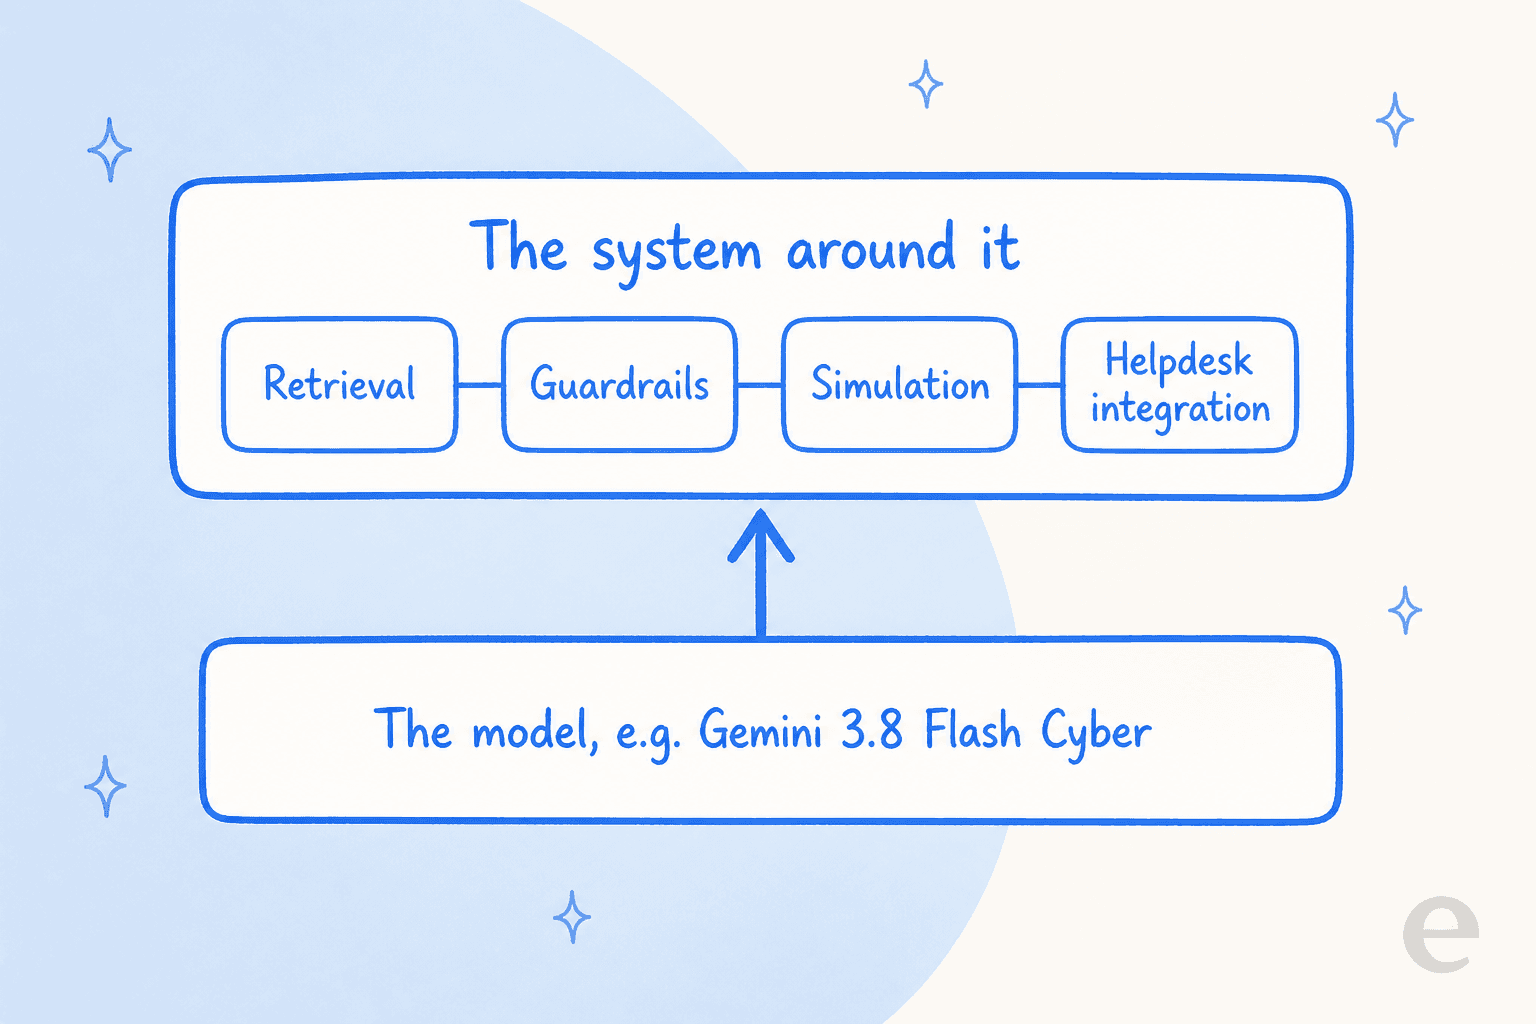
Passei anos na equipe que coloca IA em filas de suporte reais, e a falha que vi repetidamente é a mesma que um bom arcabouço de segurança é projetado para evitar: um modelo de voz confiante dando uma resposta errada porque ninguém construiu as camadas ao redor dele. Em segurança, uma "correção" não validada que quebra o build é o modo de falha. No atendimento ao cliente, é um bot confiante inventando uma política de reembolso. A mesma doença, outro domínio. A cura também é a mesma: recuperação de informação para que o modelo responda a partir de fontes reais em vez de chutar, barreiras de proteção para que ele transfira de forma limpa, e testes para que você saiba como ele se comporta antes de tocar em qualquer coisa real.
Então, quando um novo modelo chegar, seja o Cyber, o 3.8 Flash geral ou a próxima novidade daqui a três semanas, a pergunta certa para uma equipe de suporte não é "o modelo é bom o bastante". Para a maior parte do trabalho, já é. A pergunta real é quem está construindo a recuperação, as barreiras de proteção, a simulação e a integração com o helpdesk ao redor dele, porque esse é o trabalho de verdade, e é por isso que ligar uma API bruta ao seu helpdesk por conta própria é uma armadilha.
Experimente a eesel
Um modelo de fronteira é infraestrutura. A eesel é o colega que você contrata em cima dele. Para suporte, a camada que um arcabouço de segurança é para um modelo cibernético, a eesel é para o seu helpdesk: um colega de suporte com IA que se conecta às suas ferramentas existentes, aprende com seus tickets passados e sua base de conhecimento de imediato e roda sobre modelos de fronteira, para que você obtenha os ganhos de capacidade sem ligar a API por conta própria.

A parte que se liga diretamente à ideia de "validar antes de lançar" é a simulação: a eesel roda o colega contra seus tickets históricos antes de ele responder a qualquer cliente real, para que você veja a taxa de resolução e as respostas exatas que ele teria enviado. E como é cobrada pelo trabalho que realiza, e não por token, você dispensa a conta de tokens em cada ticket. Se você está avaliando modelos para construir automação de suporte, comece pelo resultado que quer e deixe a plataforma escolher a infraestrutura. É grátis para experimentar.