"Acesso programático" é uma direção, não uma única API
Aqui está o erro que vejo com mais frequência. Alguém pergunta "seu agente de IA tem uma API?", recebe um sim ou um não, e para por aí. Mas "acesso programático" reúne pelo menos três direções diferentes de controle, e uma resposta sim/não achata todas elas.
Eu construo integrações na eesel, o que significa que passo meus dias exatamente nessa conexão, e as três direções são problemas genuinamente diferentes:
- Você controla o agente. Você (ou um job de CI) diz a ele o que fazer: conectar um helpdesk, definir uma instrução, fazer uma pergunta. É para isso que servem uma CLI ou uma conexão MCP.
- Outra coisa acorda o agente. Um evento externo (um novo pedido, um comentário em um PR, um alerta de monitoramento) precisa entregar trabalho ao agente. É para isso que servem os webhooks.
- O agente se comunica para fora. No meio de uma tarefa, o agente precisa de dados em tempo real de um sistema que você possui. É para isso que serve o Network Access.
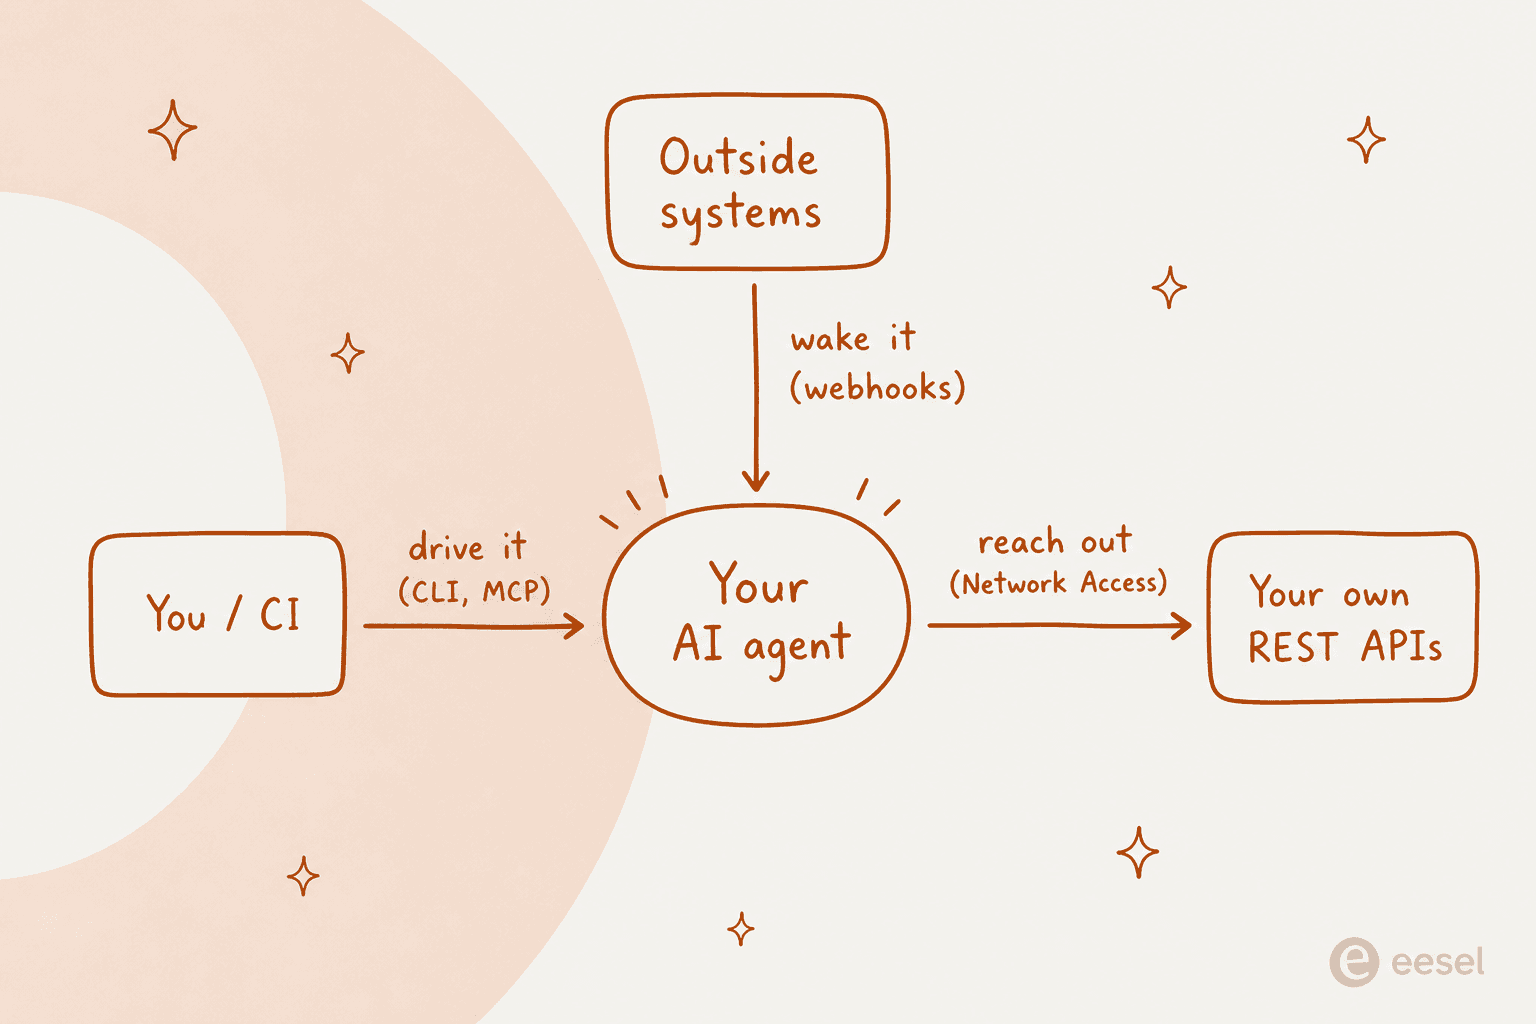
Uma única pergunta sobre "API REST" não diz se uma ferramenta cobre as três. Então, em vez de perguntar se um agente é programável, pergunte qual direção você precisa, e então escolha a superfície construída para ela.
Desenvolvedores já tomaram essa decisão
Isso não é uma opinião de nicho. O enquadramento mais claro que já vi surgiu em uma thread do Hacker News sobre agentes de uso de computador serem muito mais caros do que APIs estruturadas, onde o comentário mais votado argumentava que a tela humana é simplesmente o primitivo errado para um agente:
"In an agentic world, the OS needs to be completely rethought. For example, every single app functionality should be exposable via an API while remaining human friendly."

O mesmo grupo quer que o próprio agente rode sem interface, não amarrado a uma tela. Em uma thread sobre enviar eventos para uma sessão de agente em execução, um desenvolvedor colocou a frustração de forma direta:
"At this point the limitation is even requiring a terminal in the first place. Claude Code daemon mode in background when?"
E a mesma thread chegou aos webhooks como a forma certa de controle orientado a eventos, em vez de um humano vigiando um painel:
"There are a ton of use cases where you'd want to be able to build an integration that hooks back to your running agent session... Right now, I've had to resort to long-polling... But webhooks are clearly the right solution."
Leia esses três juntos e você tem o espectro inteiro: uma API para expor as funções, uma superfície sem interface para controlá-las, e webhooks para reagir a eventos. Ninguém nessa discussão está pedindo uma página de configurações mais bonita.
As superfícies, e qual tarefa cada uma serve
Aqui está o mapa que tenho na cabeça. Seis superfícies, uma tarefa cada. A maioria das equipes recorre a duas ou três.
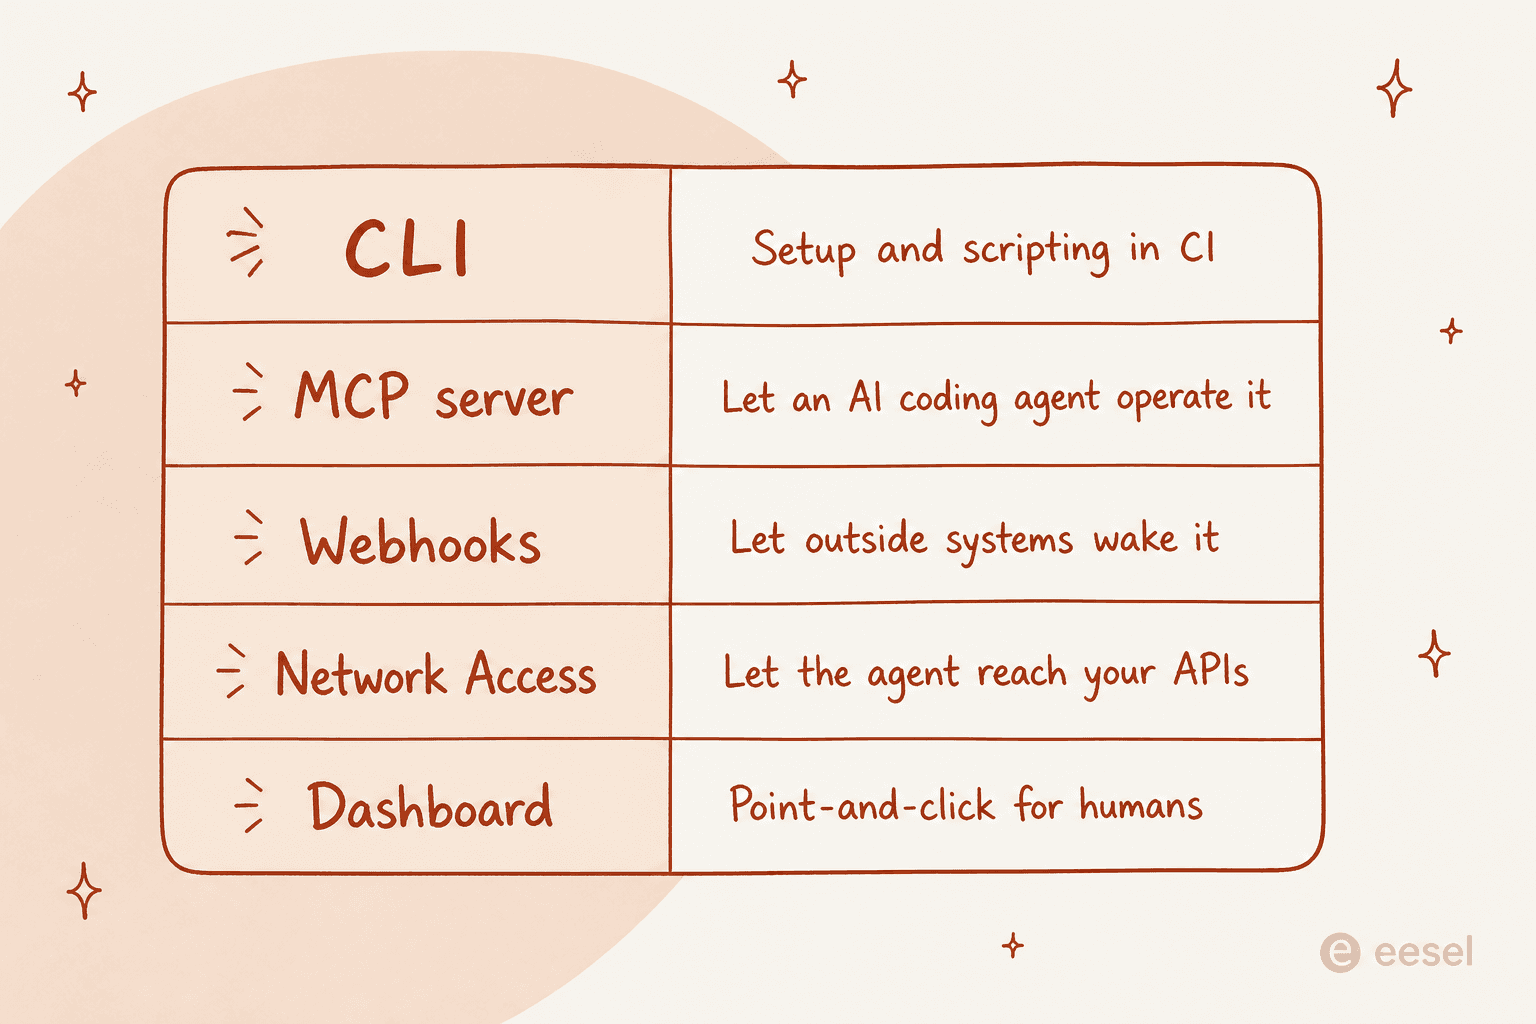
| Superfície | Direção | Melhor para | Cuidado com |
|---|---|---|---|
| API REST / SDK | Você controla | Um app ou painel personalizado construído sobre o agente | Nem todo fornecedor oferece uma versão pública versionada |
| CLI | Você controla | Automatizar a configuração, rodar o agente a partir de CI | Precisa de autenticação sem interface para ser amigável a pipelines |
| Servidor MCP | Você controla | Deixar o Claude Code ou o Cursor operarem o agente | Tokens expiram, trate-os como senhas |
| Webhooks | Algo o acorda | Gatilhos orientados a eventos de sistemas externos | A URL é um segredo, qualquer um que a tenha pode acordar o agente |
| Network Access | O agente se comunica para fora | Consultas em tempo real contra suas próprias APIs REST | Limite a allowlist rigorosamente |
| Painel | Humano | Configuração e auditoria por clique | Não é automatizável via script, e tudo bem |
API REST e SDKs
Essa é a superfície que todo mundo imagina primeiro: um conjunto documentado de endpoints, uma biblioteca cliente, e você constrói o que quiser em cima. É a ferramenta certa quando você está construindo uma experiência de produto ao redor do agente, algo com sua própria UI ou sua própria lógica que precisa de chamadas de granularidade fina.
A ressalva honesta, que vou detalhar abaixo, é que um produto REST totalmente versionado é a superfície menos comum entre fornecedores de agentes de IA. Muitas ferramentas que dizem "API" na verdade significam uma CLI, um webhook ou um endpoint MCP. Para a maioria das tarefas de automação de suporte, você na verdade não precisa construir um cliente REST à mão, o que é um alívio assim que você para de presumir isso. Se quiser a versão mais aprofundada desse argumento, escrevemos um artigo inteiro sobre a questão da API do agente de suporte ao cliente.
A CLI
Uma ferramenta de linha de comando é a superfície que eu escolheria mais frequentemente, e ela é subestimada. Uma boa CLI de agente faz tudo o que o painel faz (conectar um helpdesk, editar instruções, aprovar ações retidas, ler atividade), mas a partir de um script, e ela imprime saída estruturada para que um pipeline possa interpretá-la.
O que torna uma CLI genuinamente útil para automação é a autenticação sem interface: credenciais por variáveis de ambiente para que ela rode em CI sem navegador. Sem isso, uma CLI é apenas um brinquedo local mais agradável. Aprofundamos isso em nosso guia sobre a CLI para suporte ao cliente e, de forma mais prática, sobre como automatizar o suporte pela linha de comando.
MCP: deixe uma IA operar o agente
O Model Context Protocol é a superfície mais nova, e responde a uma pergunta que as outras não respondem: como outra IA controla seu agente? Quando seu workspace é um servidor MCP, ferramentas como Claude Code e Cursor se conectam a ele diretamente, então um agente de codificação pode checar atividade, gerenciar automações e rodar a configuração sem que um humano clique em nada.
Se você está construindo fluxos de trabalho de agente para agente, essa é a superfície que importa, e vale a pena ler sobre o padrão de servidor MCP para agentes de IA antes de conectá-lo.
Webhooks: deixe eventos acordarem o agente
Tudo acima é você (ou uma IA) controlando o agente. Webhooks invertem a direção. Você recebe uma URL de entrada única, e qualquer sistema capaz de enviar um HTTP POST pode entregar trabalho ao agente: um novo pedido da sua loja, um comentário em um PR, um alerta do seu monitoramento. O agente acorda com esse payload e segue suas instruções.
Essa é a peça que a thread do HN acima estava pedindo a gritos, e geralmente é a diferença entre um agente que reage ao seu negócio e um que só responde tickets. É também a metade de entrada de conectar agentes ao seu helpdesk.
Network Access: deixe o agente alcançar suas APIs
A última superfície é a imagem espelhada dos webhooks. No meio de uma conversa, o agente precisa de dados em tempo real, um status de pedido, uma contagem de estoque, um registro de cliente, de um sistema sem integração nativa. O Network Access permite colocar um domínio e um header de autenticação em allowlist para que o agente possa fazer chamadas GET, POST, PATCH e DELETE a ele.
Isso é o que transforma um agente de suporte de um papagaio de base de conhecimento em algo que realmente pode consultar informações e agir. É também onde os padrões de agente serviço a serviço começam a importar, porque agora seu agente é um cliente dos seus outros sistemas.
A parte honesta: "API" nem sempre significa um produto REST
Aqui está a parte que a maioria das páginas de fornecedores não vai te contar. Quando uma ferramenta diz "temos uma API", isso pode significar qualquer uma das seis coisas acima, e as diferenças importam muito para o que você realmente consegue construir.
Vou ser direto sobre a eesel, porque prefiro que você descubra isso comigo do que por um ticket de suporte: a eesel não oferece um produto de API REST público, versionado e documentado separadamente. Não há referência OpenAPI divulgada para CRUD sobre agentes. O que ela tem é o resto do espectro, e para automação de suporte esse conjunto acaba cobrindo as tarefas que as equipes realmente trazem:
- uma ferramenta de linha de comando de verdade,
@eesel/cli, que faz tudo o que o painel faz; - um servidor MCP em cada workspace;
- automações de webhook para eventos de entrada;
- Network Access para chamadas de saída para suas próprias APIs.
Se sua tarefa realmente precisa de um produto REST de granularidade fina para construir uma UI personalizada em cima, essa é uma lacuna real e você deveria pesá-la. Se sua tarefa é "automatizar a configuração, conectar isso ao CI, deixar eventos dispararem isso e deixá-lo chamar nosso sistema de pedidos", você nunca precisaria do produto REST de qualquer forma. Nomear isso honestamente é mais útil do que fingir que toda "API" é a mesma coisa. Passamos anos rodando IA em filas de suporte reais, e a lição que ficou é que a maior parte da automação vive no canto CLI-mais-webhook, não em um cliente REST sob medida.
Como isso se parece na prática
Deixe-me tornar isso concreto, porque o espectro fica mais fácil de confiar quando você pode ver os comandos. Tudo abaixo é um único agente: o mesmo que você configuraria no painel.
Controle-o pelo terminal. A CLI é instalada a partir do npm e, notavelmente, roda sem conta nenhuma para uma primeira passagem:
npx @eesel/cli init chat-bubble --site https://your-site.com
Todo comando imprime JSON, resultados individuais bem formatados e listas com um objeto por linha, para que um script possa ler a saída. Para um pipeline, você pula completamente o login pelo navegador e aponta a CLI para um workspace com EESEL_API_URL e EESEL_API_TOKEN. E antes de qualquer escrita, --dry-run imprime a chamada exata ao servidor sem enviá-la, que é a flag que me faz confiar nela em CI.
Deixe uma IA operá-lo. Um comando entrega a um agente de codificação tudo o que ele precisa:
eesel mcp token
Isso imprime a URL do MCP, um token de workspace de 30 dias e uma linha claude mcp add pronta para colar. Depois disso, as ferramentas da eesel aparecem no Claude Code com um prefixo mcp__eesel__. Leituras ficam abertas para qualquer pessoa no workspace; escritas permanecem restritas pelo seu papel (role) e pelas aprovações usuais.
Deixe um evento acordá-lo. Uma automação de webhook te dá uma URL, e qualquer POST dispara uma execução:
curl -X POST https://your-webhook-url \
  -H 'Content-Type: application/json' \
  -H 'X-Eesel-Event-Id: evt-88213' \
  -d '{"customer": "Sam", "message": "Order arrived damaged"}'
O agente acorda com esse payload e faz o que dizem suas instruções. O header X-Eesel-Event-Id é metadado opcional que faz a eesel processar cada entrega exatamente uma vez, para que uma nova tentativa do seu remetente não rode o agente em duplicidade.
Deixe-o alcançar seus sistemas. Network Access é o único lugar onde as credenciais mais importam, e é construído para que elas nunca toquem o modelo:
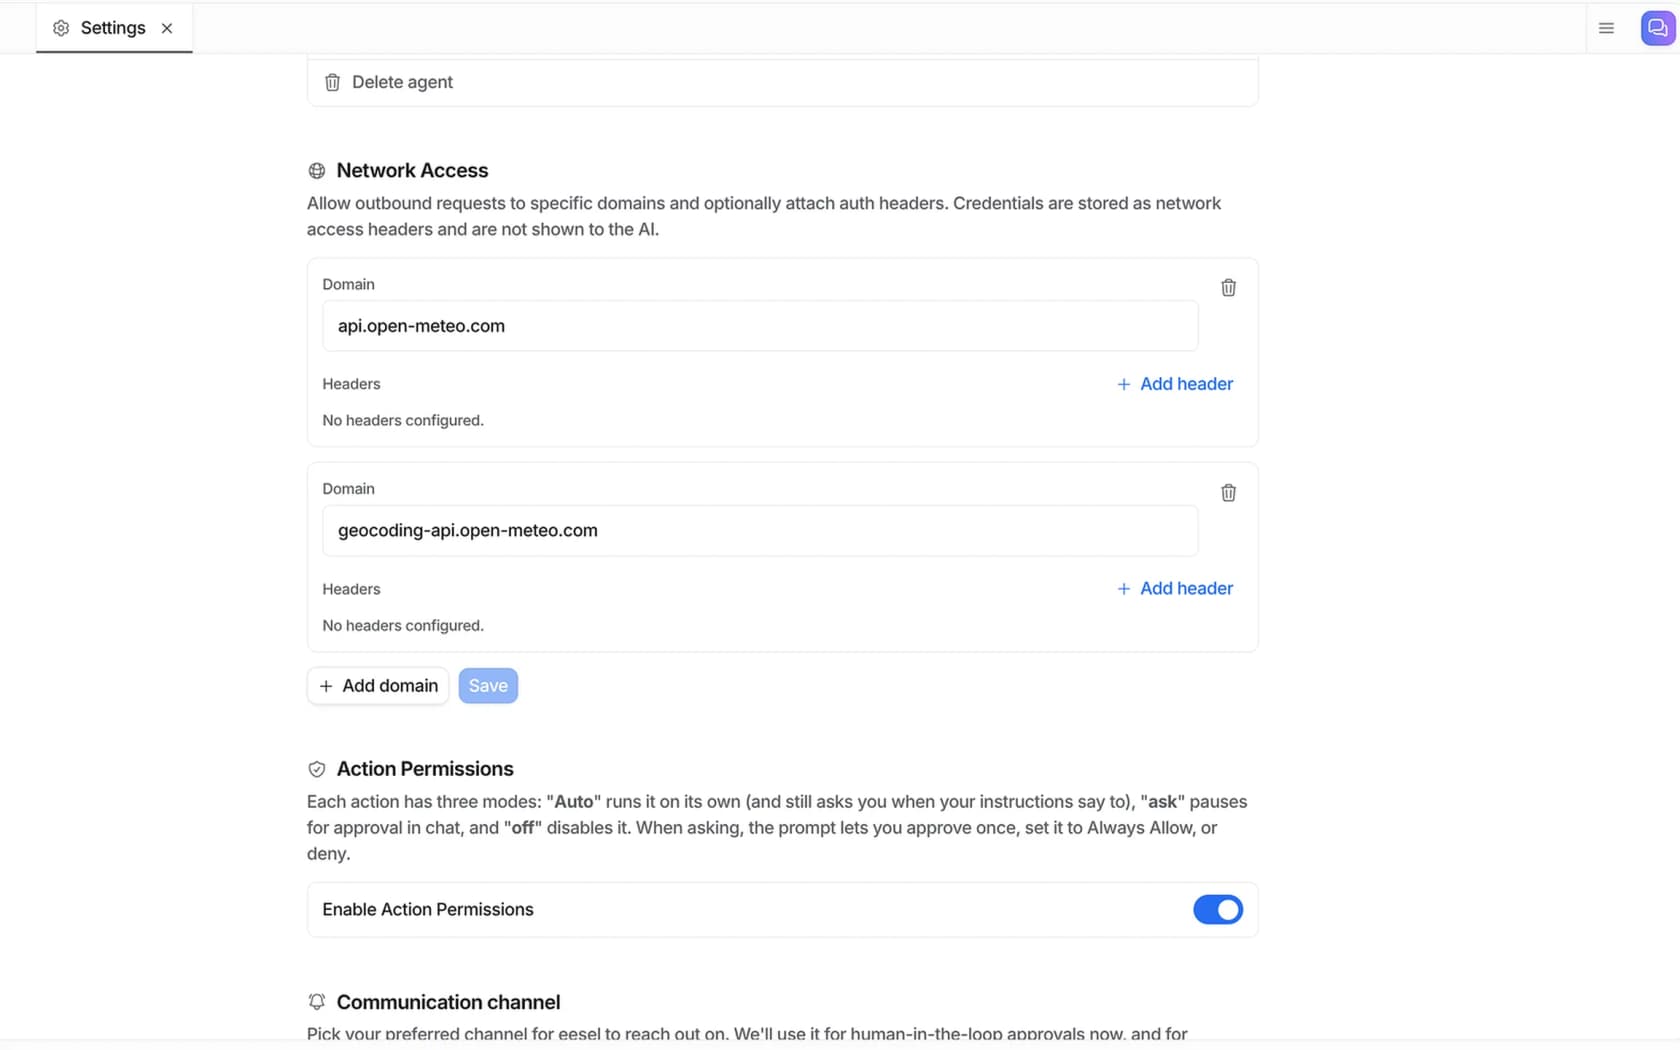
Você coloca um domínio em allowlist, adiciona o header de autenticação que a API espera (Authorization: Bearer ..., ou um X-API-Key personalizado), e o agente pode chamá-la. O valor da chave é armazenado como um header e nunca mostrado à IA, então uma injeção de prompt não consegue vazá-lo e você nunca cola um segredo em um chat. Essa é a propriedade de segurança que eu exigiria para qualquer superfície programática.
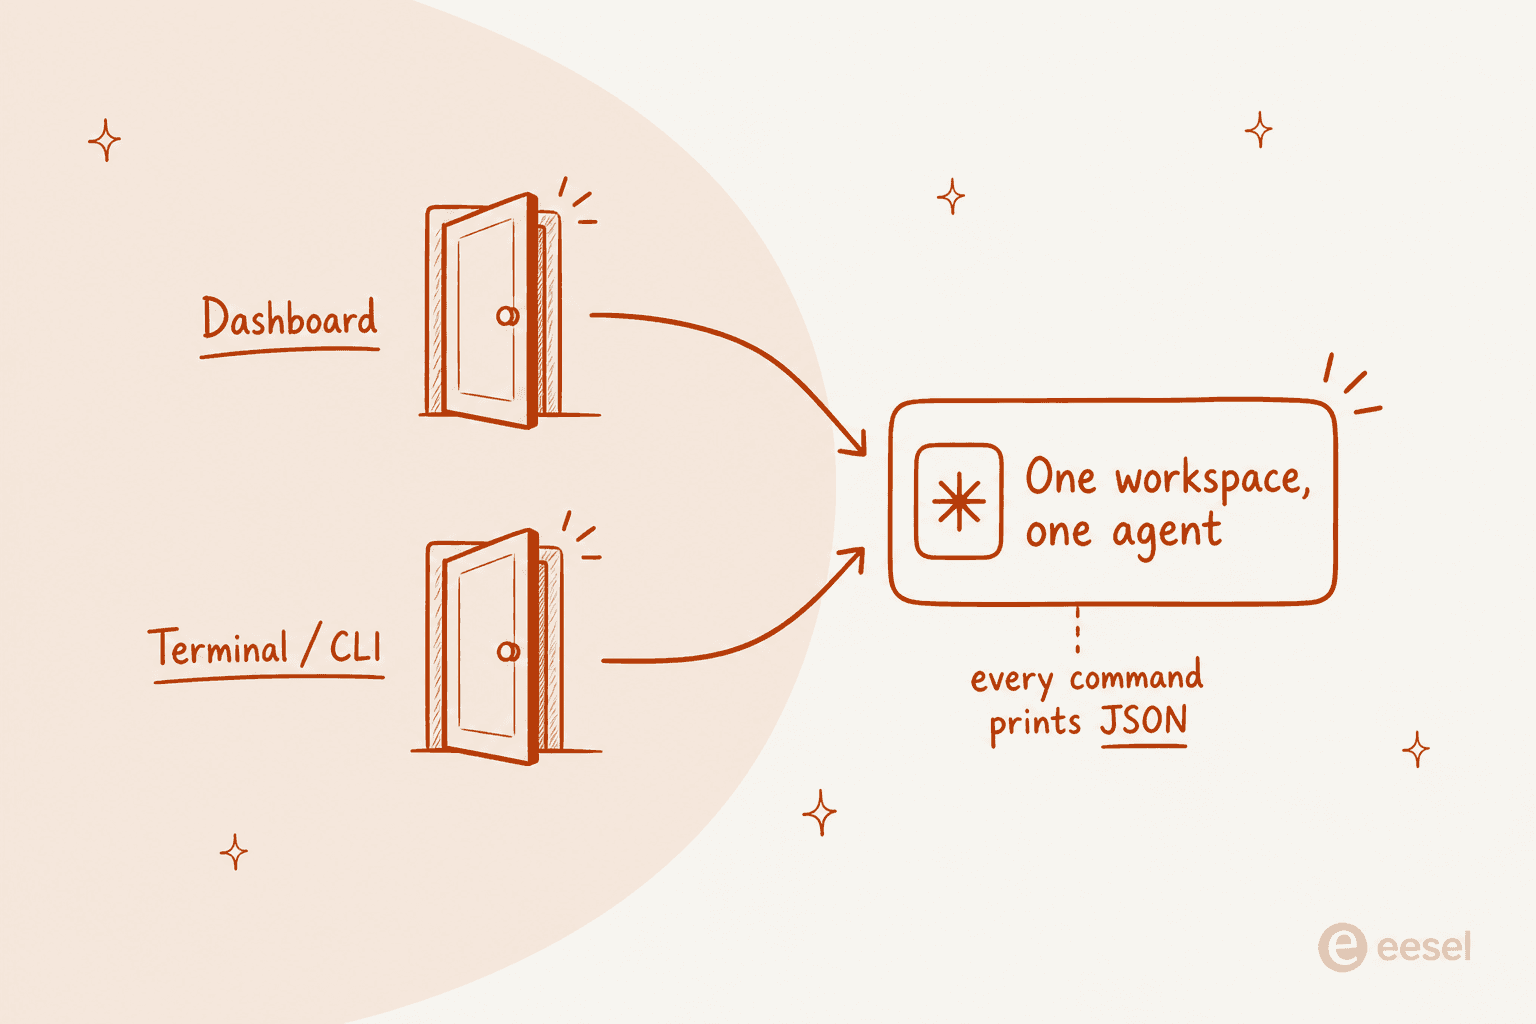
O motivo de essas quatro coisas funcionarem sobre o mesmo agente é que não existe uma "cópia de API" separada para manter sincronizada. O painel e o terminal são duas portas para um único workspace.
Como escolher de verdade
Pule a caixinha "isso tem uma API?". Em vez disso, percorra as três direções:
- Você está configurando o agente a partir de código ou CI? Você quer uma CLI com autenticação sem interface. Uma ferramenta só de painel vai te deixar lento aqui.
- Outra IA ou outro serviço precisa operá-lo? Você quer um servidor MCP, e talvez uma API REST se estiver construindo um app totalmente personalizado.
- Eventos externos precisam disparar isso? Você quer webhooks. Fazer long-polling em um endpoint de status, como aquele desenvolvedor do HN descobriu, é uma solução alternativa, não uma resposta.
- O agente precisa de dados em tempo real dos seus sistemas? Você quer uma superfície de saída segura como o Network Access, com credenciais que nunca chegam ao modelo.
Seja qual for sua escolha, o princípio de ops-as-code da discussão sobre controle de fluxo no HN se sustenta:
"Use LLMs to write scripts, then stick all your scripts in your own looping harness and call out for LLMs for those parts that are too hard to automate with some deterministic validation at the end."
Esse é todo o sentido de uma superfície programática: as partes determinísticas vivem no seu código, e o agente cuida das partes que são genuinamente difíceis de automatizar via script.
Experimente a eesel
Se a tarefa é colocar um agente de suporte por trás de uma superfície programática, a eesel te dá o conjunto CLI, MCP, webhooks e Network Access em todo workspace, e ela se conecta ao helpdesk que você já usa (Zendesk, Freshdesk, Gorgias, Front, Help Scout e mais) em vez de substituí-lo. Você pode instalar a CLI e controlar um agente a partir do seu terminal em poucos minutos, sem chamada de vendas, e pode simulá-lo contra tickets passados antes que ele responda a um cliente real.
A única coisa sobre a qual eu quero alinhar expectativas, de novo: se você precisa especificamente de uma API REST pública versionada para construir uma UI sob medida em cima, essa é a superfície que a eesel não oferece hoje. Para tudo no canto "automatize, dispare, deixe alcançar meus sistemas", que é onde a maior parte da automação de suporte realmente vive, a documentação para desenvolvedores é a forma mais rápida de ver se encaixa. É gratuito para começar.
Perguntas frequentes
O que é acesso programático a um agente de IA?
Preciso de uma API REST para controlar um agente de suporte com IA?
Posso executar um agente de IA pela linha de comando ou em CI?
Como os webhooks dão acesso programático a um agente de IA?
O acesso programático a um agente de IA é seguro?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.