

CrowdStrike SafeMind es un sistema agéntico de ciberseguridad creado con NVIDIA y lanzado en Fal.Con el 1 de septiembre de 2026. En lugar de un solo modelo general, incluye dos diseñados a propósito: Red Tempest ataca, Blue Solano defiende, y un par de arneses los enfrentan en un bucle que endurece tu entorno hasta que los ataques dejan de funcionar.
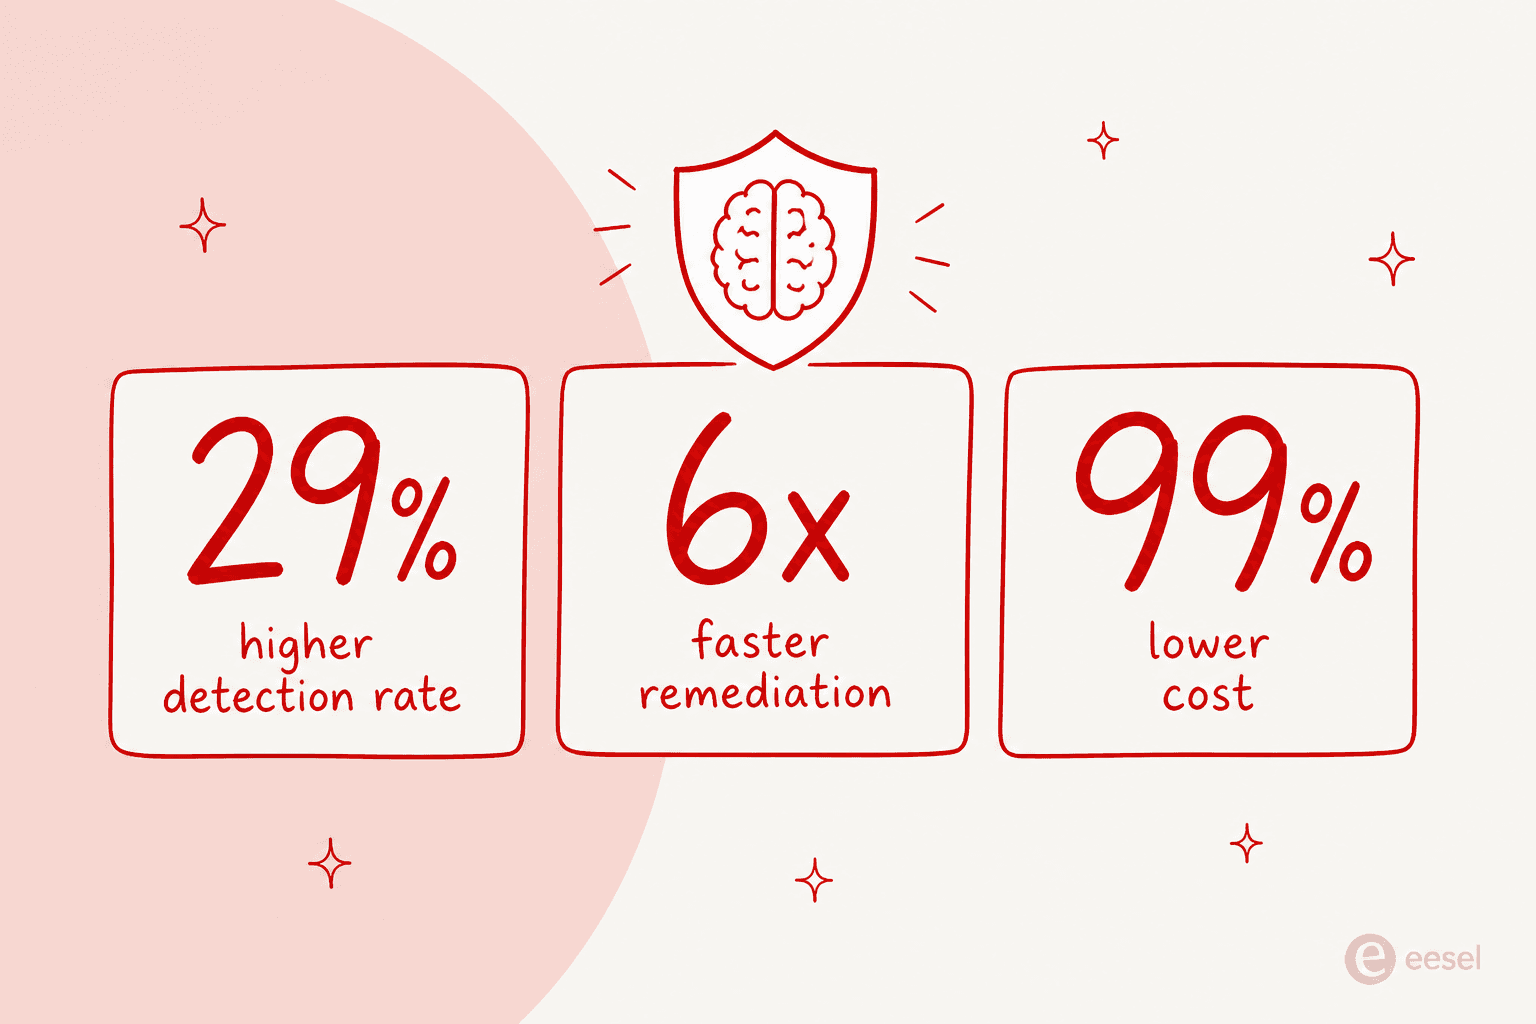
La propuesta es que un modelo posentrenado con los datos de seguridad propios de CrowdStrike supera a un modelo de frontera genérico por una fracción del coste. Las evaluaciones internas de CrowdStrike afirman 29 % más de detección, remediación 6x más rápida y 99 % de ahorro de costes. El informe técnico de NVIDIA respalda la dirección, pero admite con honestidad que es un estudio de caso, no un benchmark.
Paso mis días construyendo agentes de IA para un trabajo muy distinto, el soporte, y la apuesta de SafeMind me resulta familiar: un modelo especializado que conoce tus datos rendirá más que un generalista ingenioso. Aquí va qué es realmente SafeMind, qué hay de real en las cifras y dónde está la letra pequeña.
¿Qué es CrowdStrike SafeMind?
CrowdStrike SafeMind es una familia de modelos de seguridad y arneses diseñados a propósito por el recién nombrado CrowdStrike Cyber Superintelligence Lab. George Kurtz y Jensen Huang, de NVIDIA, lo presentaron en el escenario ante unas 10.000 personas en Fal.Con en Las Vegas, y se ejecuta de forma nativa dentro de la plataforma Falcon.
El planteamiento de Kurtz importa, porque es un ataque directo a la ola de copilotos de seguridad del mercado. Como dijo Kurtz, SafeMind "isn't a copilot baked into someone else's intelligence" y es "not a chatbot with a security skin." Esa es la distinción entre un asistente añadido a posteriori y un sistema entrenado desde cero para un solo trabajo, y es la razón por la que SafeMind existe como producto propio y no como una función de Charlotte AI.
Los datos de entrenamiento son lo que los competidores no pueden copiar. SafeMind aprende de la telemetría de los sensores Falcon, que CrowdStrike describe como el mayor conjunto de datos de ciberseguridad puro del mundo, además de su inteligencia de amenazas, las anotaciones de eventos de Falcon Complete MDR y quince años de trabajo de campo en respuesta a incidentes. Esta última aportación es la más interesante: respondedores reales deteniendo brechas reales, codificados en un modelo.
Red Tempest y Blue Solano: dos modelos, dos trabajos
SafeMind se lanzó con dos modelos distintos, cada uno con una competencia acotada en lugar de un único modelo que intenta hacerlo todo.
- Red Tempest es la versión ofensiva, creada para escenarios de ataque avanzados y ajustada para emular adversarios de IA. Su trabajo es encontrar el camino de entrada.
- Blue Solano es la versión defensiva, creada para proteger los activos de la empresa desplegando las mismas medidas probadas que usan los defensores humanos en la vida real. Su trabajo es cerrar el camino que encontró Red Tempest.
Separar ataque y defensa es deliberado. Un único modelo al que se le pide atacar y defender tiende a ser mediocre en ambas cosas, así que CrowdStrike acotó cada uno a una tarea medible. Es el mismo instinto que hay detrás de los agentes de IA especializados en general: un trabajo acotado con criterios de éxito claros es más fácil de entrenar, probar y en el que confiar que uno abierto.
Los modelos se asientan sobre los modelos abiertos NVIDIA Nemotron, posentrenados con datos de CrowdStrike, con la AI Cloud de CoreWeave encargada del entrenamiento y la inferencia. En el lado defensivo, Nemotron 3 Ultra orquesta el arnés mientras un Nemotron 3 Super ajustado escribe y repara las detecciones. El modelo mental de Huang para esa división vale la pena adoptarlo, como dijo al público: el modelo es el cerebro, y "the harness is essentially the exoskeleton" que convierte ese cerebro en un agente.
Cómo funciona realmente el bucle red-vs-blue
La función principal no es ninguno de los modelos por sí solo, sino el bucle entre ellos. Los arneses de SafeMind ejecutan Red Tempest y Blue Solano uno contra otro en un bucle cerrado, donde cada lado se adapta al otro y lo fortalece hasta que el ataque no encuentra una ruta viable.
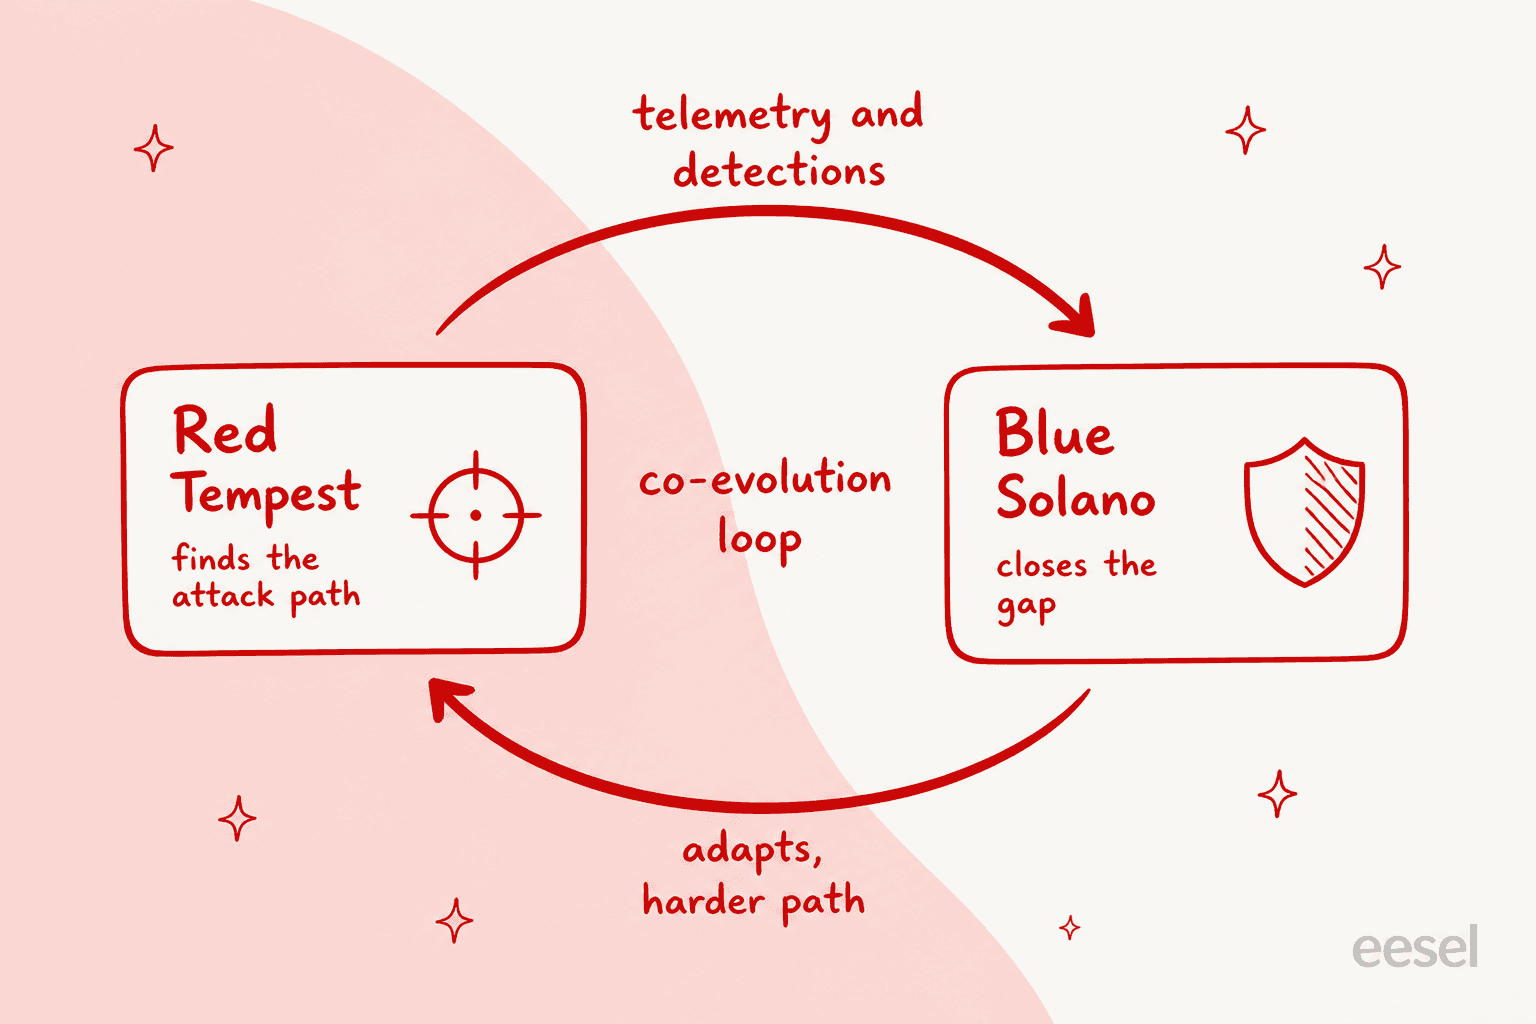
Los ingenieros de NVIDIA documentaron la mecánica en un ciclo de cuatro etapas que se ejecuta dentro de un gemelo digital de una red real:
- Ejecutar y capturar. El arnés del agente rojo elige una ruta de ataque y la ejecuta, mientras los sensores Falcon capturan la telemetría.
- Procesar y reconstruir. El arnés del agente azul toma esa telemetría, determina qué partes puede reconstruir y encuentra dónde persisten brechas de visibilidad.
- Generar y validar. Escribe detecciones candidatas, y luego un arnés de validación prueba cada una contra la telemetría capturada y devuelve los fallos para su corrección.
- Volver a probar y repetir. Un nuevo ataque vuelve a probar el mismo objetivo, el agente rojo se adapta a una ruta más difícil y el bucle empieza de nuevo.
Lo que lo mantiene honesto es el paso de validación. Las detecciones no se aceptan porque parezcan plausibles; cada candidata se revisa en busca de cadenas específicas del entorno, se reproduce contra telemetría de ataques reales y la revisa un juez independiente antes de salir. Para la prueba de NVIDIA, CrowdStrike incluso construyó el entorno como un gemelo digital autorizado de la propia infraestructura de computación acelerada de NVIDIA, revisado por el equipo de seguridad de NVIDIA para comprobar su realismo.
Qué muestran realmente las evaluaciones
Estas son las cifras con las que CrowdStrike encabeza su mensaje, comparadas con modelos de frontera líderes y referencias de código abierto.
| Métrica | Resultado de SafeMind | Fuente |
|---|---|---|
| Tasa de detección | 29 % más alta | Evaluación interna de CrowdStrike |
| Remediación de extremo a extremo | 6x más rápida | Evaluación interna de CrowdStrike |
| Coste de detección y remediación | 99 % de ahorro | Evaluación interna de CrowdStrike |
| Modelos base | Nemotron 3 Ultra + Super | CrowdStrike / NVIDIA |
| Disponibilidad | Nativo en Falcon; independiente mediante Project QuiltWorks | CrowdStrike |
La cifra del 99 % de coste es la que conviene entender en lugar de limitarse a repetir. Proviene de posentrenar un modelo abierto en vez de pagar tarifas de API de frontera en cada detección, y NVIDIA afirma que el modelo defensivo Blue Solano fue más preciso que el principal modelo propietario de frontera probado, con un 99 % menos de coste, en las evaluaciones internas de CrowdStrike. Es una ventaja arquitectónica real, no marketing: un modelo abierto que alojas y ajustas tiene una curva de costes fundamentalmente distinta a la de una API medida por uso.
Para crédito de CrowdStrike y NVIDIA, el informe más detallado no exagera. En la prueba retrospectiva, la canalización optimizada de modelo abierto alcanzó una tasa media de detección del 41,9 %, un salto de 2,5x respecto al arnés base. En pruebas en vivo contra ocho ataques no vistos, el 45 % de las detecciones del modelo abierto generalizaron frente al 29 % del sistema de frontera, según las propias pruebas de NVIDIA, y la canalización abierta fue la única que produjo detecciones "gold". Pero NVIDIA etiqueta sus propios resultados con claridad: la evaluación cubrió una familia de escenarios con conjuntos de detección pequeños, la prueba de ruido no representa las tasas de falsos positivos en producción, y es "a directional system-level case study, not a general benchmark." Lee el 29 % y el 6x como evaluaciones del proveedor, no como el resultado de un laboratorio independiente, y fijarás bien las expectativas.
Dónde encaja SafeMind en el stack de CrowdStrike
SafeMind no llegó solo. CrowdStrike también anunció Falcon IQ, que usa más de 50 agentes trabajando como una fuerza laboral unificada para automatizar la evaluación, la priorización y la remediación, sobre la plataforma sin código Charlotte AI AgentWorks. Los modelos y arneses independientes de SafeMind se distribuyen a través del programa Project QuiltWorks, la coalición de CrowdStrike para cerrar la brecha de vulnerabilidades de la IA de frontera.
La afirmación estratégica de fondo vino del Dr. Bartley Richardson, director de IA de CrowdStrike, en el comunicado: "CrowdStrike is the only company that owns the entire stack, from sensor to harness to model." Siga o no siendo literalmente cierto cuando respondan los competidores, es el marco correcto para juzgar SafeMind: es una apuesta a que la propiedad vertical de datos, modelo y arnés supera a ensamblar las mejores piezas de distintos proveedores.
La urgencia detrás también es real. El propio informe de amenazas de CrowdStrike sitúa los ataques habilitados por IA con un aumento del 89 % en el último año, con el tiempo de ruptura más rápido del eCrime reducido a 27 segundos. A esa velocidad, un humano que lee una alerta está documentando una brecha, no deteniéndola, y ese es el argumento para entregar la primera respuesta a agentes autónomos.
La idea de fondo: lo diseñado a propósito supera al generalista ingenioso
Sin los detalles de seguridad, SafeMind es un argumento sobre cómo construir IA útil: tomar un modelo base abierto, posentrenarlo con datos que solo tú tienes, envolverlo en un arnés acotado a un trabajo real y validar cada salida contra la verdad antes de confiar en ella. Es una filosofía muy distinta a apuntar un modelo de frontera de propósito general a un problema y esperar que el prompt lo resuelva.
Me resulta convincente porque he visto lo mismo en el servicio de atención al cliente. Un modelo genérico al que se le da la URL de un centro de ayuda suena fluido y falla en los tickets difíciles. Un modelo basado en tus tickets resueltos reales, tus macros y tus políticas, y probado contra tu historial antes de responder a un cliente, se comporta como un colega que ya ha hecho el trabajo. Los dominios están a mundos de distancia, pero la lección es idéntica: la especialización y la validación fundamentada separan una demo de algo que pondrías en producción.
Por eso "usa simplemente un modelo de frontera" rara vez es la respuesta completa. Los laboratorios de frontera son infraestructura; el valor está en la capa que convierte un modelo capaz en un trabajador que conoce tu entorno. SafeMind es esa capa para el SOC. En el servicio al cliente, es un compañero de soporte.
Si quieres esa idea dirigida a tu cola de soporte
eesel hace la misma apuesta que SafeMind, solo que para otro trabajo. En lugar de un chatbot general, contratas a un compañero de IA para el helpdesk que se conecta a tu helpdesk actual, se entrena con tus tickets pasados y tu base de conocimiento y se une a la cola como una nueva incorporación, sin necesidad de reemplazar nada. Y como he aprendido por las malas que un bot seguro de sí mismo puede dar respuestas erróneas sin que nadie lo note, cada compañero de eesel se simula primero contra tus tickets históricos reales, de modo que ves cómo habría gestionado miles de conversaciones pasadas antes de tocar una en vivo. Ese paso de "validar antes de confiar" es exactamente lo que hace el arnés de detección de SafeMind, aplicado al soporte.

Si tu equipo vive en una terminal, la CLI de eesel maneja el mismo compañero y el mismo espacio de trabajo que el panel: una persona puede ejecutarla a mano, los scripts pueden automatizarla y agentes de programación como Claude Code, Codex o Cursor pueden operarla directamente. Es la forma amigable para agentes de inspeccionar las instrucciones de un compañero, enviar un mensaje de prueba y revisar el resultado antes de promover un cambio. Puedes probarlo gratis y apuntarlo a tu propio historial.
El veredicto honesto sobre SafeMind
SafeMind es un lanzamiento ambicioso, no un copiloto rebautizado. El diseño de dos modelos red-vs-blue es una arquitectura real, el posentrenamiento con Nemotron le da una historia de costes defendible y el arnés centrado en la validación es el tipo de disciplina de ingeniería que separa una demo de investigación de un sistema entregable.
Lo único que hay que tener claro es la evidencia. Las cifras de 29 %, 6x y 99 % son evaluaciones propias de CrowdStrike, y las pruebas más detalladas de NVIDIA, aunque respaldan la dirección, se describen expresamente como un estudio de caso sobre una sola familia de escenarios. Eso no hace que las cifras sean erróneas, las convierte en un punto de partida para tu propia evaluación y no en un benchmark cerrado. Si usas Falcon, SafeMind merece una mirada seria. Solo mídelo contra tu entorno antes de dar por tuyas las cifras del día del lanzamiento.
Preguntas frecuentes
Preguntas frecuentes
¿Qué es CrowdStrike SafeMind?
CrowdStrike SafeMind es una familia de modelos de seguridad y arneses de agentes diseñados a propósito por el CrowdStrike Cyber Superintelligence Lab, anunciada el 1 de septiembre de 2026. Se ejecuta de forma nativa en la plataforma Falcon y combina un modelo ofensivo con uno defensivo en un bucle continuo red-vs-blue. Si la idea de fondo te resulta nueva, una introducción a los agentes de IA es un buen punto de partida.
¿SafeMind lo construyó CrowdStrike o NVIDIA?
Ambas. CrowdStrike es dueña de los datos de seguridad, los arneses y el posentrenamiento; NVIDIA aportó los modelos base abiertos (Nemotron) y fue nombrada socia de diseño de IA de CrowdStrike. CoreWeave proporcionó la nube para entrenamiento e inferencia. SafeMind es un producto de CrowdStrike, creado con NVIDIA.
¿Qué son Red Tempest y Blue Solano?
Son los dos modelos con los que se lanzó SafeMind. Red Tempest es el modelo ofensivo de red team que emula adversarios de IA y encuentra rutas de ataque. Blue Solano es el modelo defensivo de blue team que cierra esas brechas. Los arneses enfrentan a ambos entre sí para que cada uno siga mejorando.
¿Cuánto cuesta CrowdStrike SafeMind?
CrowdStrike no ha publicado un precio independiente de SafeMind. El sistema agéntico viene incluido en la plataforma Falcon, y el acceso de confianza a los modelos y arneses independientes se canaliza a través del programa Project QuiltWorks. El precio llega tras una conversación comercial, como ocurre con la mayoría de las herramientas de seguridad y TI empresariales.
¿Qué modelos usa SafeMind por debajo?
En la configuración evaluada, NVIDIA Nemotron 3 Ultra se encarga de la orquestación defensiva y un Nemotron 3 Super ajustado actúa como experto acotado para escribir y reparar detecciones. Los arneses también pueden ejecutar modelos de frontera u otros de código abierto, así que no quedas atado a una sola base. Es un primo cercano del diseño de modelos basados en recuperación aplicado a la seguridad.
¿Son independientes las cifras de SafeMind de 29 %, 6x y 99 %?
No. Las cifras principales (29 % más de detección, remediación 6x más rápida, 99 % de ahorro de costes) provienen de las evaluaciones internas de CrowdStrike frente a referencias líderes de frontera y de código abierto. El informe técnico de NVIDIA añade más detalle y sus propias salvedades, pero sigue siendo un estudio de caso orientativo sobre una familia de escenarios, no un benchmark de terceros.
¿Puedo usar los modelos de SafeMind por separado?
Sí. CrowdStrike dice que los modelos pueden funcionar de forma independiente, y los equipos de seguridad pueden combinar sus propios modelos con los arneses de CrowdStrike. Esa flexibilidad es el sentido de separar el modelo (el cerebro) del arnés (lo que CrowdStrike llama el exoesqueleto).
¿SafeMind reemplaza a los analistas de seguridad humanos?
No según la evidencia mostrada. SafeMind automatiza la ingeniería de detección y la remediación a velocidad de máquina, pero CrowdStrike lo presenta como un multiplicador de fuerza para los defensores, con expertos de seguridad que siguen controlando los escenarios y las barreras de protección. El mismo patrón se aplica a la IA en atención al cliente: gestiona el volumen y las personas se ocupan de los casos límite.