

El "acceso programático" es una dirección, no una sola API
Este es el error que veo con más frecuencia. Alguien pregunta "¿tu agente de IA tiene una API?", recibe un sí o un no, y se queda ahí. Pero el "acceso programático" agrupa al menos tres direcciones distintas de control, y una respuesta sí/no las aplana todas.
Yo integro sistemas en eesel, así que paso mis días exactamente en este cableado, y las tres direcciones son problemas genuinamente distintos:
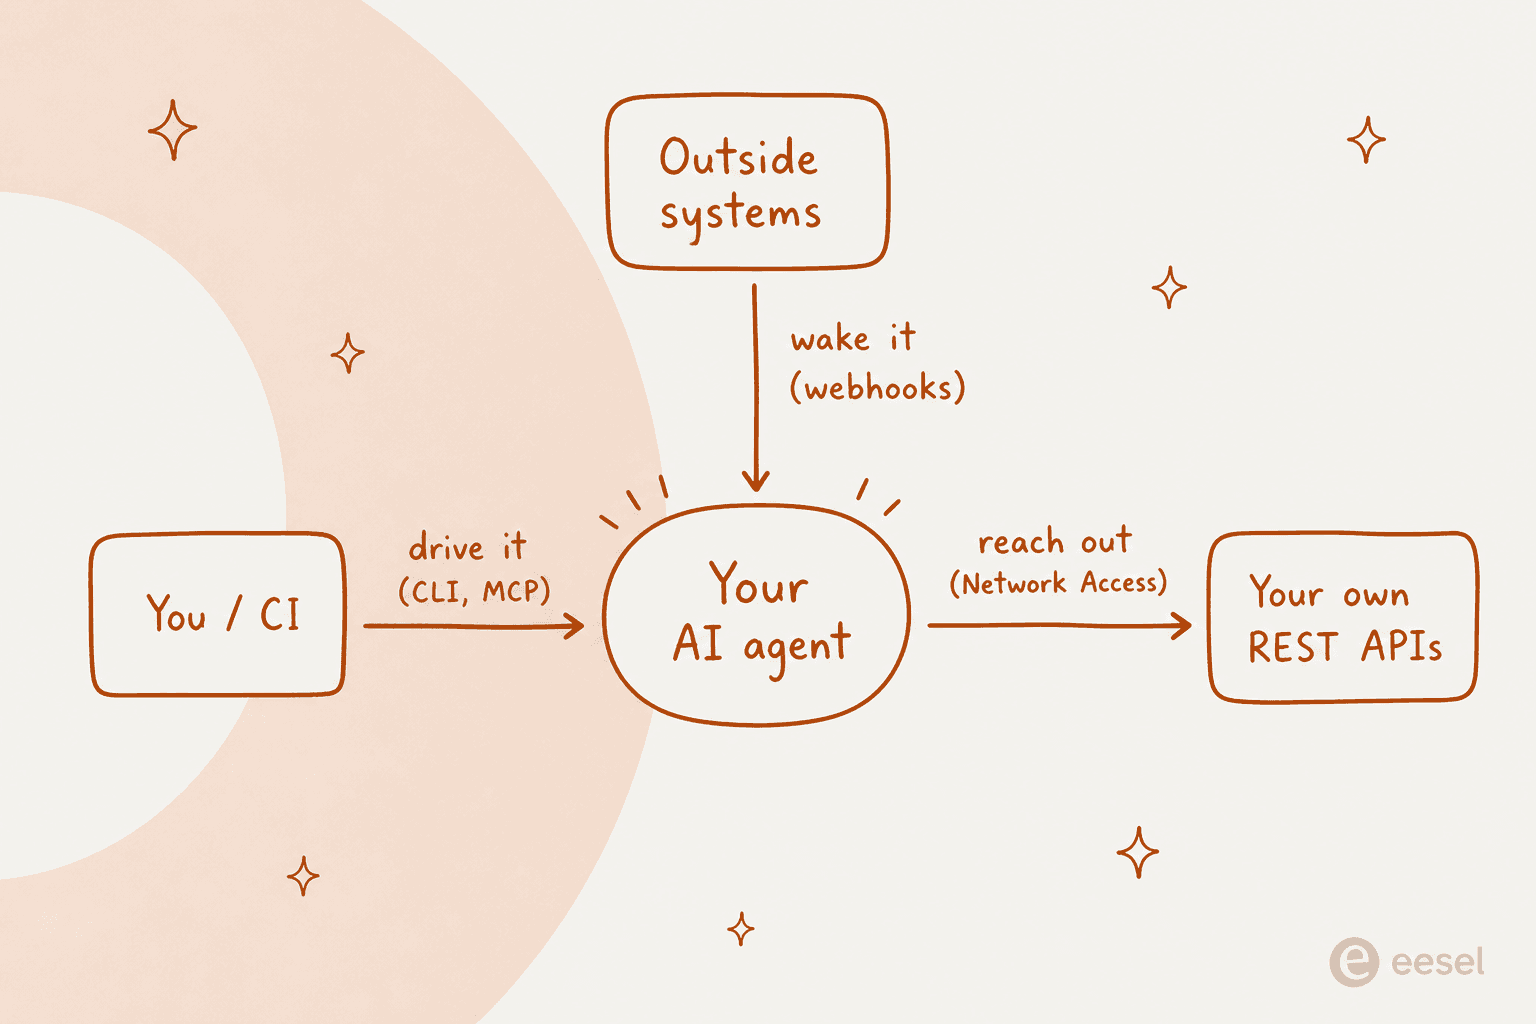
- Tú manejas al agente. Tú (o un trabajo de CI) le dices qué hacer: conectar un helpdesk, definir una instrucción, hacerle una pregunta. Para eso está una CLI o una conexión MCP.
- Algo más despierta al agente. Un evento externo (un pedido nuevo, un comentario en un PR, una alerta de monitoreo) necesita entregarle trabajo al agente. Para eso están los webhooks.
- El agente se comunica hacia afuera. A mitad de una tarea, el agente necesita datos en vivo de un sistema que tú posees. Para eso está Network Access.
Una sola pregunta sobre "API REST" no te dice si una herramienta cubre las tres. Así que en lugar de preguntar si un agente es programable, pregunta qué dirección necesitas, y luego elige la superficie construida para ella.
Los desarrolladores ya tomaron esta decisión
Esto no es una opinión de nicho. El planteamiento más claro que he visto surgió en un hilo de Hacker News sobre que los agentes de uso de computadora son mucho más caros que las APIs estructuradas, donde el comentario principal argumentaba que la pantalla humana es simplemente el primitivo equivocado para un agente:
"In an agentic world, the OS needs to be completely rethought. For example, every single app functionality should be exposable via an API while remaining human friendly."

El mismo grupo quiere que el propio agente corra sin interfaz, no atado a una pantalla. En un hilo sobre enviar eventos a una sesión de agente en ejecución, un desarrollador expresó la frustración con claridad:
"At this point the limitation is even requiring a terminal in the first place. Claude Code daemon mode in background when?"
Y ese mismo hilo llegó a los webhooks como la forma correcta de control dirigido por eventos, en lugar de un humano vigilando un panel:
"There are a ton of use cases where you'd want to be able to build an integration that hooks back to your running agent session... Right now, I've had to resort to long-polling... But webhooks are clearly the right solution."
Lee esos tres juntos y obtienes todo el espectro: una API para exponer las funciones, una superficie sin interfaz para manejarlas, y webhooks para reaccionar a eventos. Nadie en esa discusión pide una página de configuración más bonita.
Las superficies, y qué tarea encaja con cada una
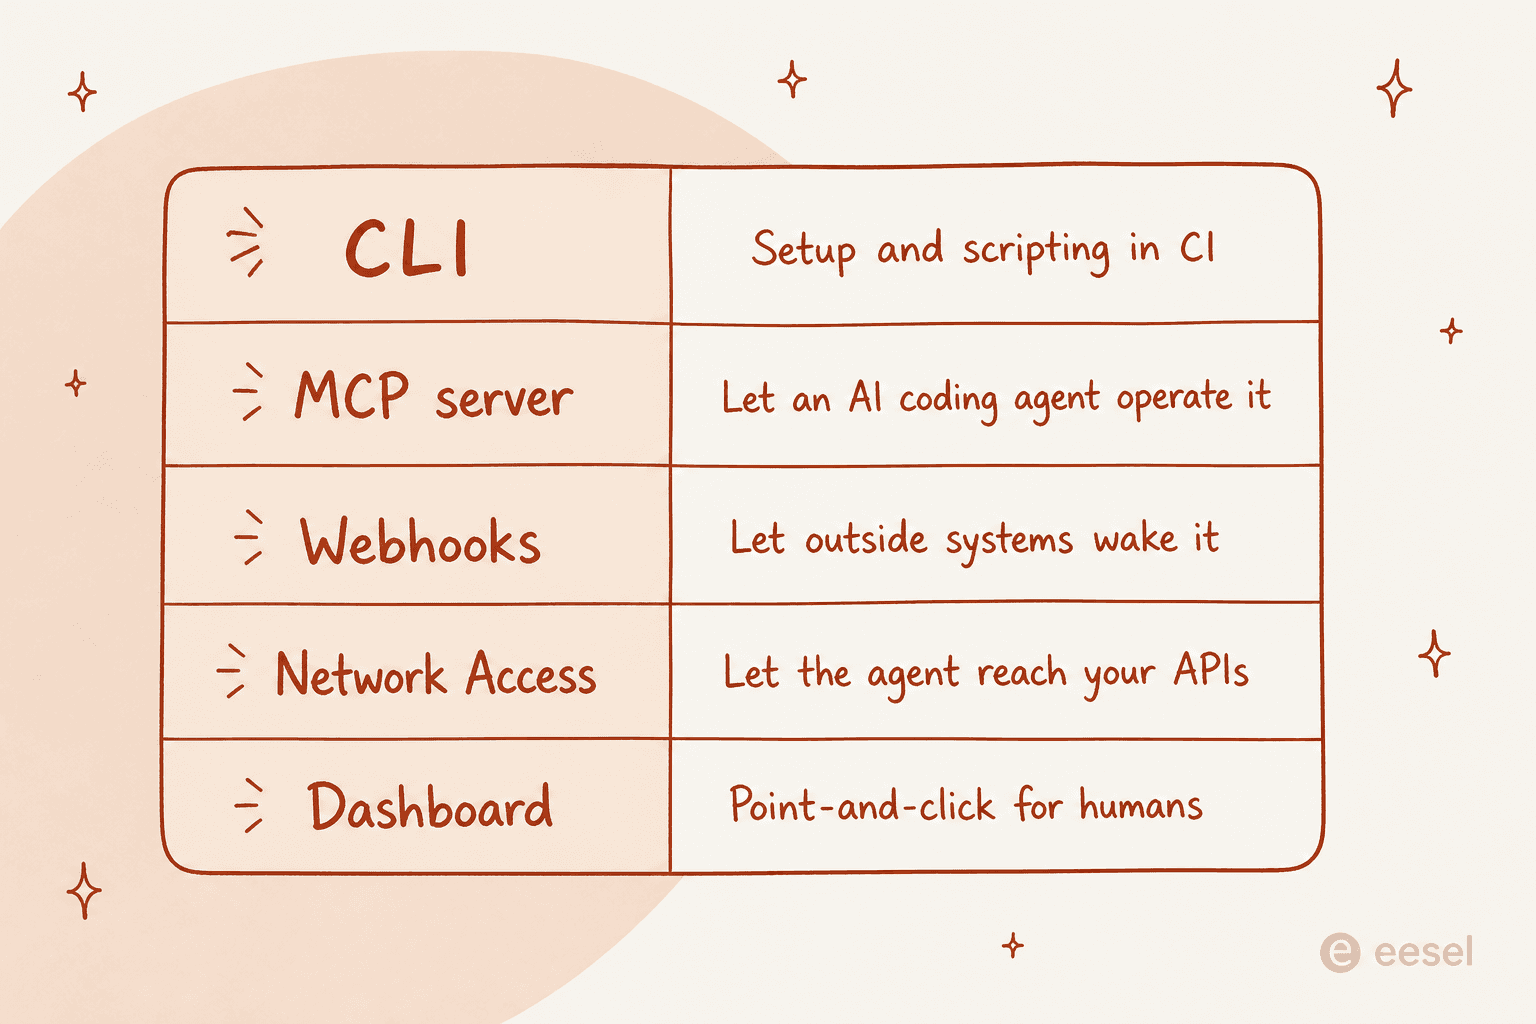
Este es el mapa que tengo en la cabeza. Seis superficies, una tarea cada una. La mayoría de los equipos recurre a dos o tres.
| Superficie | Dirección | Mejor para | Ten cuidado con |
|---|---|---|---|
| API REST / SDK | Tú manejas | Una app o panel personalizado construido sobre el agente | No todos los proveedores ofrecen una versión pública versionada |
| CLI | Tú manejas | Scriptar la configuración, ejecutar el agente desde CI | Necesita autenticación sin interfaz para ser apta para pipelines |
| Servidor MCP | Tú manejas | Dejar que Claude Code o Cursor operen el agente | Los tokens expiran, trátalos como contraseñas |
| Webhooks | Algo lo despierta | Disparadores dirigidos por eventos desde sistemas externos | La URL es un secreto, cualquiera que la tenga puede despertar al agente |
| Network Access | El agente se comunica hacia afuera | Consultas en vivo contra tus propias APIs REST | Limita la allowlist con precisión |
| Panel | Humano | Configuración y auditoría de apuntar y hacer clic | No se scriptea, y está bien así |
API REST y SDKs
Esta es la superficie que todos imaginan primero: un conjunto documentado de endpoints, una biblioteca cliente, y construyes lo que quieras encima. Es la herramienta correcta cuando estás construyendo una experiencia de producto alrededor del agente, algo con su propia UI o su propia lógica que necesita llamadas de grano fino.
La salvedad honesta, que ampliaré más abajo, es que un producto REST completamente versionado es la superficie menos común entre los proveedores de agentes de IA. Muchas herramientas que dicen "API" en realidad significan una CLI, un webhook o un endpoint MCP. Para la mayoría de las tareas de automatización de soporte, en realidad no necesitas construir a mano un cliente REST, lo cual es un alivio en cuanto dejas de asumir que sí. Si quieres la versión más profunda de este argumento, escribimos un artículo completo sobre la cuestión de la API del agente de soporte al cliente.
La CLI
Una herramienta de línea de comandos es la superficie a la que recurriría más a menudo, y está subestimada. Una buena CLI de agente hace todo lo que hace el panel (conectar un helpdesk, editar instrucciones, aprobar acciones retenidas, leer actividad), pero desde un script, y produce una salida estructurada para que un pipeline pueda analizarla.
Lo que hace que una CLI sea genuinamente útil para la automatización es la autenticación sin interfaz: credenciales por variables de entorno para que se ejecute en CI sin navegador. Sin eso, una CLI es solo un juguete local más agradable. Profundizamos en esto en nuestra guía sobre la CLI para soporte al cliente y, de forma más práctica, sobre cómo automatizar el soporte desde la línea de comandos.
MCP: dejar que una IA opere al agente
El Model Context Protocol es la superficie más nueva, y responde a una pregunta que las demás no responden: ¿cómo maneja otra IA a tu agente? Cuando tu espacio de trabajo es un servidor MCP, herramientas como Claude Code y Cursor se conectan directamente a él, así que un agente de codificación puede revisar la actividad, gestionar automatizaciones y ejecutar la configuración sin que un humano haga clic en nada.
Si estás construyendo flujos de trabajo de agente a agente, esta es la superficie que importa, y vale la pena leer sobre el patrón del servidor MCP para agentes de IA antes de conectarlo.
Webhooks: dejar que los eventos despierten al agente
Todo lo anterior es tú (o una IA) manejando al agente. Los webhooks invierten la dirección. Obtienes una URL entrante única, y cualquier sistema que pueda enviar un HTTP POST puede entregarle trabajo al agente: un pedido nuevo de tu tienda, un comentario en un PR, una alerta de tu monitoreo. El agente despierta con ese payload y sigue sus instrucciones.
Esta es la pieza que ese hilo de HN de arriba estaba pidiendo a gritos, y suele ser la diferencia entre un agente que reacciona a tu negocio y uno que solo responde tickets. También es la mitad entrante de conectar agentes a tu helpdesk.
Network Access: dejar que el agente alcance tus APIs
La última superficie es la imagen espejo de los webhooks. A mitad de una conversación, el agente necesita datos en vivo, un estado de pedido, un conteo de inventario, un registro de cliente, de un sistema sin integración nativa. Network Access te permite poner en allowlist un dominio y un header de autenticación para que el agente pueda hacer llamadas GET, POST, PATCH y DELETE a él.
Esto es lo que convierte a un agente de soporte de un loro de base de conocimiento en algo que realmente puede buscar información y actuar. Es también donde los patrones de agente de servicio a servicio empiezan a importar, porque ahora tu agente es un cliente de tus otros sistemas.
La parte honesta: "API" no siempre significa un producto REST
Aquí está la parte que la mayoría de las páginas de proveedores no te dirán. Cuando una herramienta dice "tenemos una API", puede significar cualquiera de las seis cosas anteriores, y las diferencias importan mucho para lo que realmente puedes construir.
Seré directo sobre eesel, porque prefiero que te enteres por mí que por un ticket de soporte: eesel no ofrece un producto de API REST público, versionado y documentado por separado. No hay una referencia OpenAPI publicitada para CRUD sobre agentes. Lo que sí tiene es el resto del espectro, y para la automatización de soporte ese conjunto termina cubriendo las tareas que los equipos realmente traen:
- una herramienta de línea de comandos real,
@eesel/cli, que hace todo lo que hace el panel; - un servidor MCP en cada espacio de trabajo;
- automatizaciones con webhooks para eventos entrantes;
- Network Access para llamadas salientes a tus propias APIs.
Si tu tarea realmente necesita un producto REST de grano fino para construir una UI personalizada encima, esa es una brecha real y deberías sopesarla. Si tu tarea es "scriptar la configuración, conectarla a CI, dejar que los eventos la disparen y dejar que llame a nuestro sistema de pedidos", de todos modos nunca ibas a necesitar el producto REST. Nombrar eso con honestidad es más útil que fingir que toda "API" es lo mismo. Hemos pasado años ejecutando IA en colas de soporte reales, y la lección que se quedó grabada es que la mayor parte de la automatización vive en el rincón CLI-más-webhook, no en un cliente REST a medida.
Cómo se ve esto en la práctica
Déjame hacerlo concreto, porque el espectro se vuelve más fácil de confiar cuando puedes ver los comandos. Todo lo de abajo es un solo agente: el mismo que de otro modo configurarías en el panel.
Manéjalo desde la terminal. La CLI se instala desde npm y, sorprendentemente, funciona sin ninguna cuenta para una primera pasada:
npx @eesel/cli init chat-bubble --site https://your-site.com
Cada comando imprime JSON, los resultados individuales bien formateados y las listas un objeto por línea, para que un script pueda leer la salida. Para un pipeline, te saltas por completo el inicio de sesión en el navegador y apuntas la CLI a un espacio de trabajo con EESEL_API_URL y EESEL_API_TOKEN. Y antes de cualquier escritura, --dry-run imprime la llamada exacta al servidor sin enviarla, que es la opción que me hace confiar en ella en CI.
Deja que una IA lo opere. Un comando le entrega a un agente de codificación todo lo que necesita:
eesel mcp token
Eso imprime la URL de MCP, un token de espacio de trabajo de 30 días y una línea claude mcp add lista para pegar. Después de eso, las herramientas de eesel aparecen en Claude Code con un prefijo mcp__eesel__. Las lecturas están abiertas a cualquiera en el espacio de trabajo; las escrituras se mantienen restringidas según tu rol y las aprobaciones habituales.
Deja que un evento lo despierte. Una automatización con webhook te da una URL, y cualquier POST dispara una ejecución:
curl -X POST https://your-webhook-url \
  -H 'Content-Type: application/json' \
  -H 'X-Eesel-Event-Id: evt-88213' \
  -d '{"customer": "Sam", "message": "Order arrived damaged"}'
El agente despierta con ese payload y hace lo que digan sus instrucciones. El header X-Eesel-Event-Id es metadata opcional que hace que eesel procese cada entrega exactamente una vez, así que un reintento de tu remitente no ejecuta al agente por duplicado.
Deja que alcance tus sistemas. Network Access es el único lugar donde las credenciales más importan, y está construido para que nunca toquen el modelo:
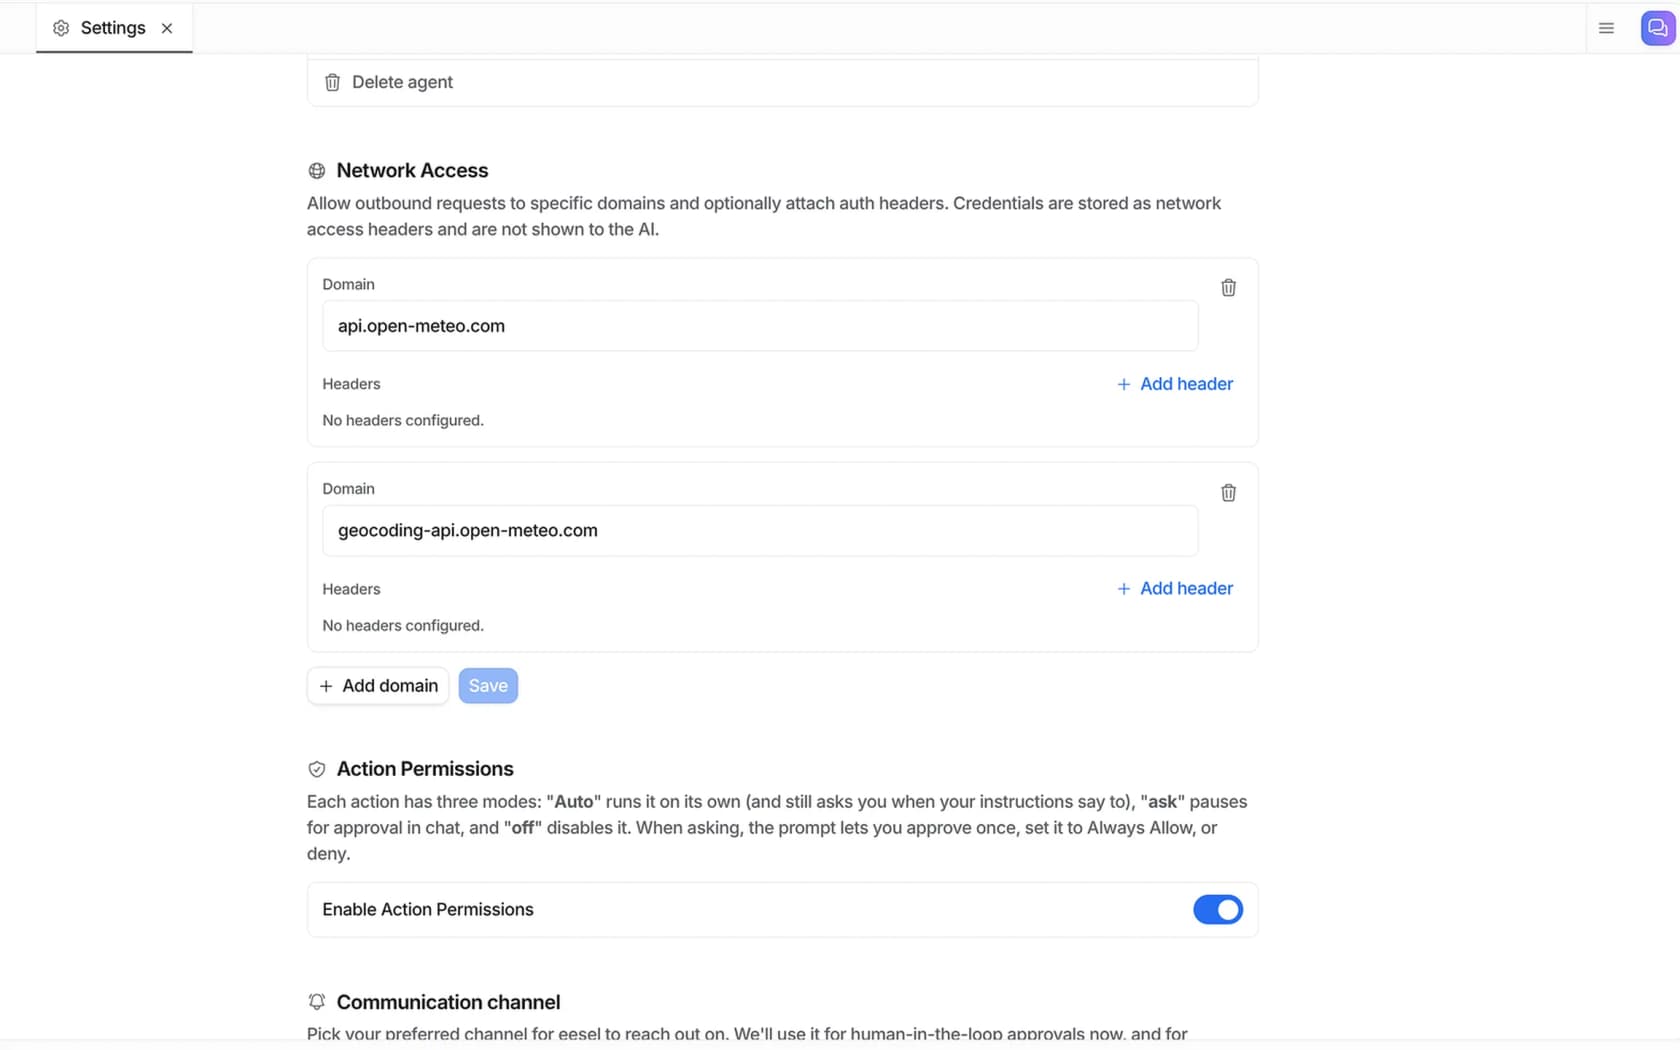
Pones un dominio en allowlist, añades el header de autenticación que la API espera (Authorization: Bearer ..., o un X-API-Key personalizado), y el agente puede llamarlo. El valor de la clave se almacena como un header y nunca se muestra a la IA, así que una inyección de prompt no puede filtrarlo y tú nunca pegas un secreto en un chat. Esa es la propiedad de seguridad en la que insistiría para cualquier superficie programática.
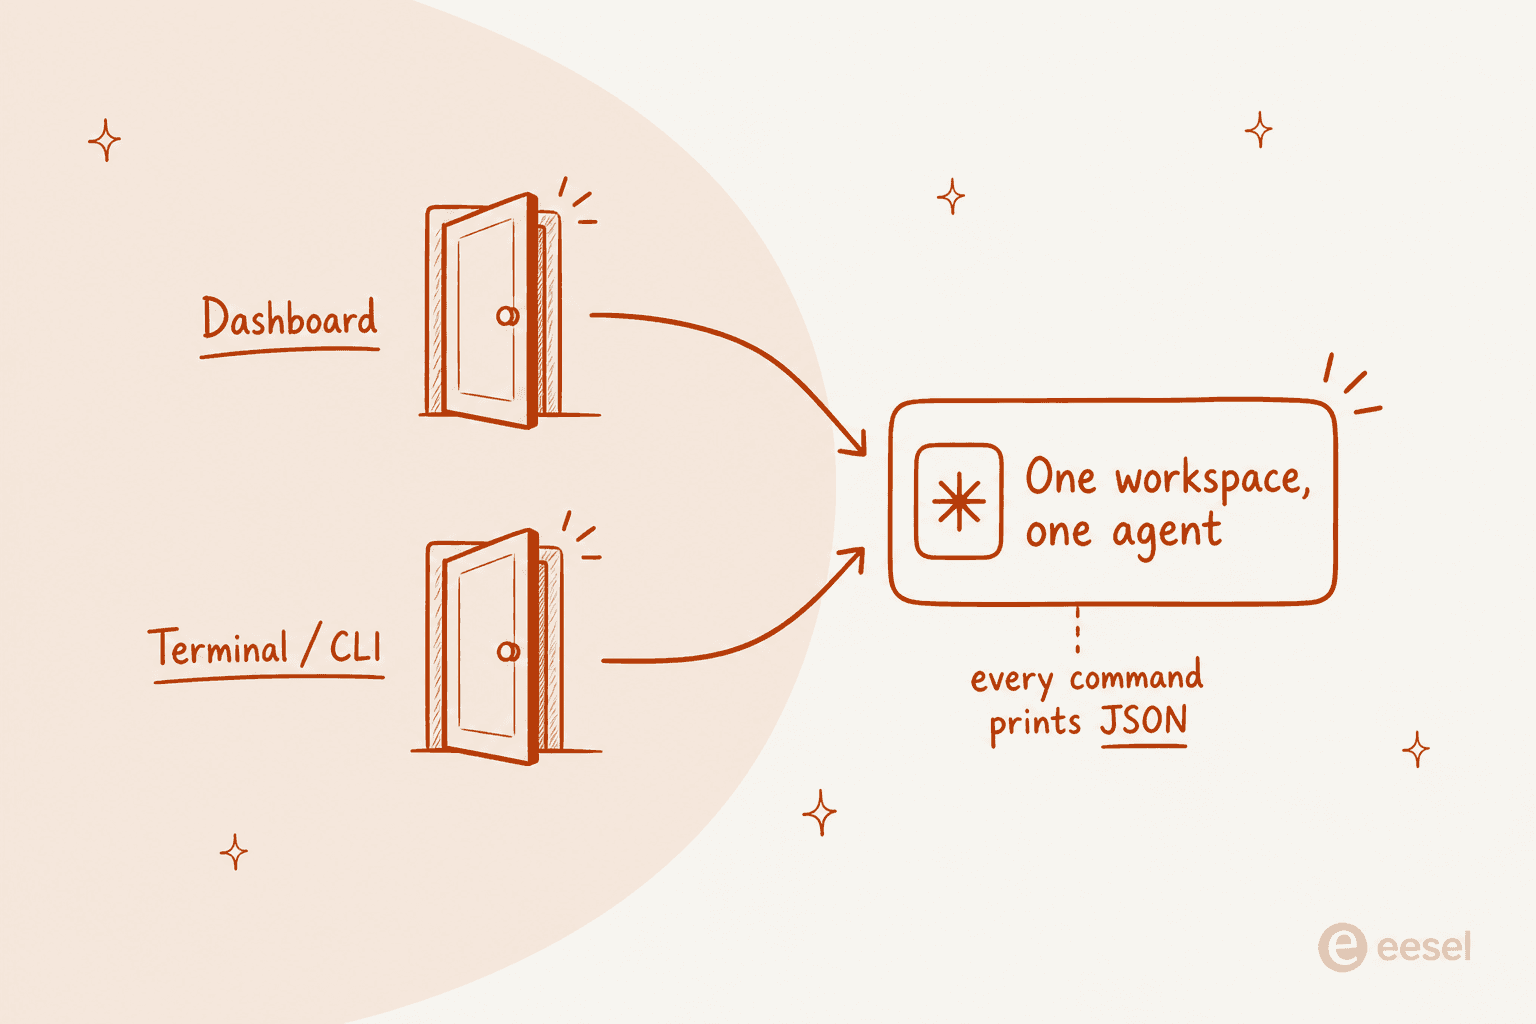
La razón por la que estas cuatro funcionan sobre el mismo agente es que no hay una "copia de API" separada que mantener sincronizada. El panel y la terminal son dos puertas hacia un mismo espacio de trabajo.
Cómo elegir de verdad
Sáltate la casilla de "¿tiene una API?". En su lugar, recorre las tres direcciones:
- ¿Estás configurando el agente desde código o CI? Quieres una CLI con autenticación sin interfaz. Una herramienta solo de panel te frenará aquí a paso de tortuga.
- ¿Otra IA u otro servicio necesita operarlo? Quieres un servidor MCP, y quizá una API REST si estás construyendo una app completamente personalizada.
- ¿Eventos externos necesitan dispararlo? Quieres webhooks. Hacer long-polling contra un endpoint de estado, como descubrió ese desarrollador de HN, es una solución alternativa, no una respuesta.
- ¿El agente necesita datos en vivo de tus sistemas? Quieres una superficie saliente segura como Network Access, con credenciales que nunca llegan al modelo.
Elijas lo que elijas, el principio de ops-as-code de la discusión sobre control de flujo en HN se sostiene:
"Use LLMs to write scripts, then stick all your scripts in your own looping harness and call out for LLMs for those parts that are too hard to automate with some deterministic validation at the end."
Ese es todo el sentido de una superficie programática: las partes deterministas viven en tu código, y el agente maneja las partes que son genuinamente difíciles de scriptar.
Prueba eesel
Si la tarea es poner a un agente de soporte detrás de una superficie programática, eesel te da el conjunto de CLI, MCP, webhooks y Network Access en cada espacio de trabajo, y se conecta con el helpdesk que ya usas (Zendesk, Freshdesk, Gorgias, Front, Help Scout y más) en lugar de reemplazarlo. Puedes instalar la CLI y manejar un agente desde tu terminal en un par de minutos, sin llamada de ventas, y puedes simularlo contra tickets pasados antes de que responda a un cliente real.
Lo único sobre lo que quiero fijar expectativas, otra vez: si específicamente necesitas una API REST pública versionada para construir una UI a medida encima, esa es la superficie que eesel no ofrece hoy. Para todo lo que cae en el rincón de "scriptéalo, dispáralo, deja que alcance mis sistemas", que es donde en realidad vive la mayor parte de la automatización de soporte, la documentación para desarrolladores es la forma más rápida de ver si encaja. Es gratis para empezar.