Qué es realmente Grok Bot
Grok Bot es la app de compañeros de equipo con IA de xAI, anunciada el 11 de agosto de 2026 y etiquetada como "Early beta" en su propia página. Cada bot es un trabajador persistente y con nombre propio que recibe su propio equipo en la nube, inicia sesión en las apps que ya usas y las maneja a través de su interfaz normal. Es un agente de trabajo de propósito general, no un producto de soporte, y se ubica en la misma categoría que otros agentes de IA autónomos que operan un navegador real con sesión iniciada.
Ese diseño es toda la historia. Como un bot funciona actuando como un humano con sesión iniciada, puede alcanzar herramientas "incluyendo plataformas sin una API o MCP limpia", en palabras de xAI. Ocho roles de bot con nombre propio salen en el lanzamiento, y Bug Reproduction es uno de ellos, listado justo ahí en la barra de pestañas junto a Sales Outbound, Paid Media y Chief of Staff. Cabe destacar que ninguno de los ocho es un rol de soporte, a pesar de que el propio ejemplo de prompt de la página del producto es "Sign in to Zendesk so I can work the support queue".
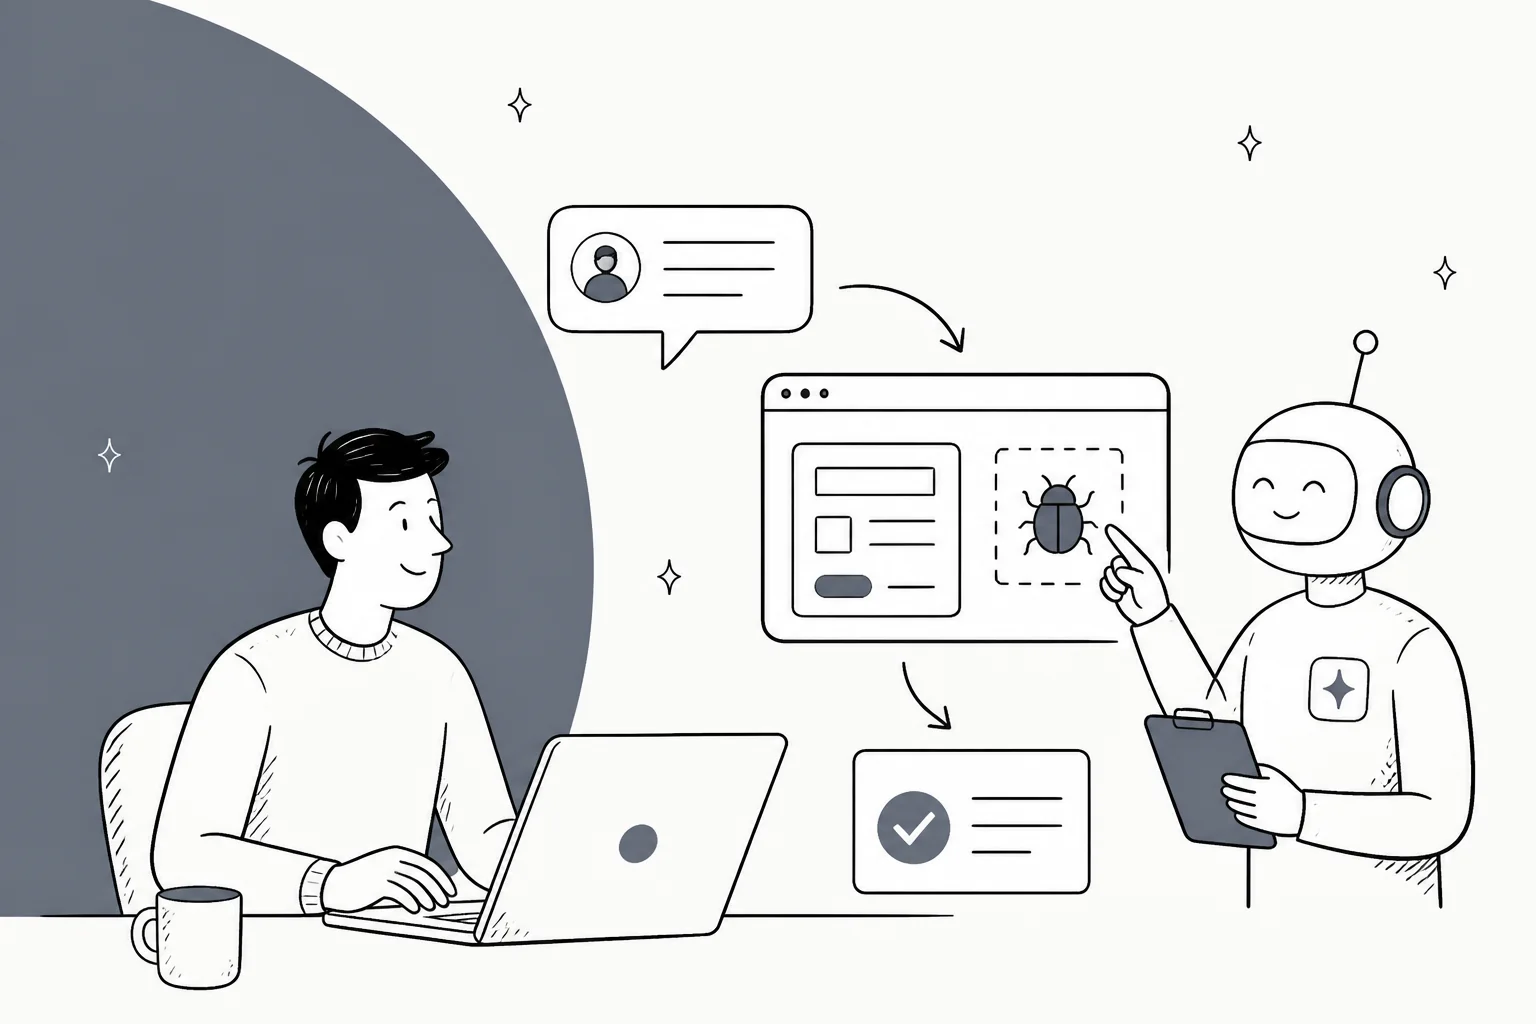
Yo construyo integraciones para vivir, así que el mecanismo es lo que me importa aquí, y funciona en ambos sentidos. Manejar la interfaz como una persona es lo que hace que Grok Bot sea malo para acotarse a un solo tipo de ticket, y es lo mismo que lo hace bueno para recorrer una app y ver si un bug reportado realmente ocurre.
Por qué la reproducción de bugs encaja bien (la parte honesta)
La mayoría de los artículos sobre poner un agente general a trabajar en soporte terminan con "no lo hagas." Este no, porque la reproducción de bugs es la excepción que confirma la regla.
Piensa en lo que realmente implica reproducir un bug. Un cliente dice "el botón de exportar no hace nada en la página de facturación cuando tengo más de 50 facturas." Un ingeniero de soporte abre la app, configura exactamente ese estado, hace clic en el botón y observa qué falla. Rara vez hay una API para "haz clic en el botón de exportar y dime si se queda colgado." Es una tarea manual de recorrer pantallas, y es tediosa. Ese es el punto óptimo para un agente que maneja una interfaz real.
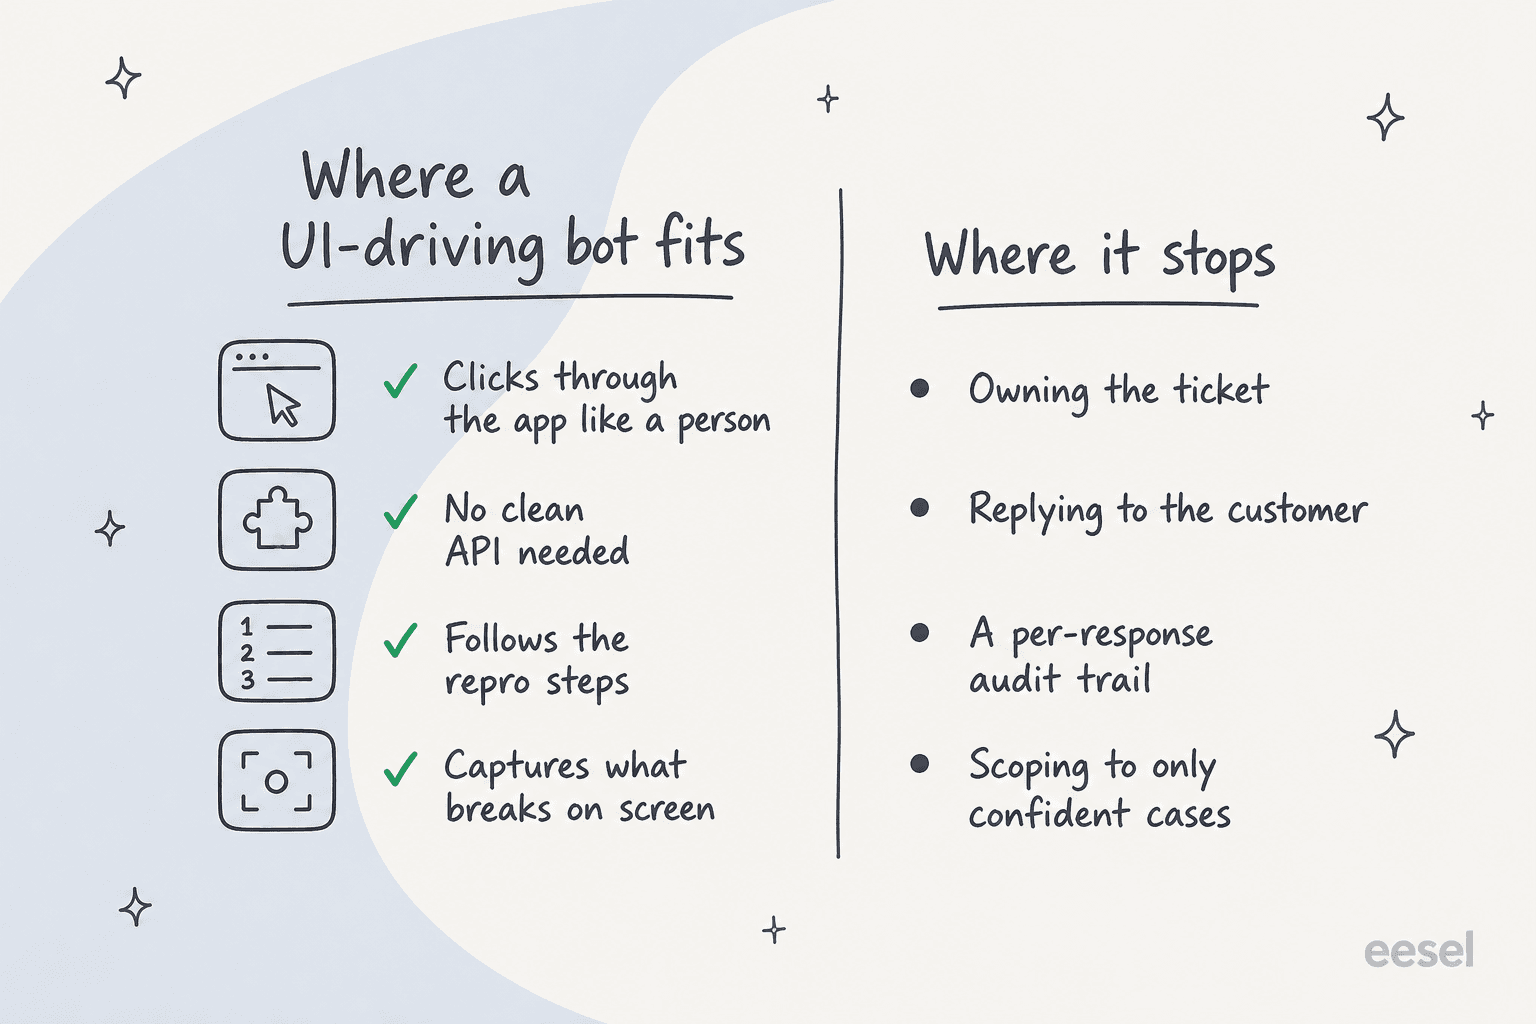
Compara eso con las tareas para las que un agente que maneja interfaces encaja mal, como el triage de tickets de soporte o el QA de soporte, donde necesitas una regla consistente aplicada a cada caso y un registro del porqué. La reproducción de bugs es diferente: el resultado es un sí/no más una grabación de pantalla de lo que ocurrió, y puedes revisarlo a simple vista. No le estás pidiendo al agente que tome una decisión de cara al cliente. Le estás pidiendo que haga el clic tedioso para que un humano confirme el hallazgo. Ese es un trabajo donde "lo lee una vez e intenta" está bien, porque de todas formas una persona revisa el resultado.
Cómo configurar Grok Bot para la reproducción de bugs
La configuración sigue el flujo normal de Grok Bot, ajustado para el trabajo de reproducción. Este es el orden en el que yo lo haría.
-
Crea un bot dedicado. Crea un bot y dale el rol de Bug Reproduction, o escribe tu propia descripción. Mantén su descripción de trabajo acotada: reproducir problemas reportados en una app específica, capturar lo que sucede y detenerse. No dejes que su descripción derive hacia "y luego responder al cliente" (más sobre esto abajo).
-
Inicia su sesión en la app a probar. Grok Bot nunca guarda tus credenciales. Te entrega la pantalla, tú escribes la contraseña, la passkey, el código 2FA o el CAPTCHA, y luego le devuelves el control. Inicia su sesión en un entorno de prueba o staging si tienes uno, no en producción, ya que una ejecución de reproducción realiza acciones reales en la cuenta en la que esté.
-
Enséñale la reproducción con una rutina. La función "Teach a task" de Grok Bot te permite grabarte a ti mismo haciendo una tarea una vez para que guarde los pasos. Recorre una reproducción representativa: navega a la página, configura el estado, dispara el bug, anota el resultado. Las rutinas son solo de navegador, están limitadas a 10 minutos cada una, y el resultado es explícitamente "un borrador", así que trata la rutina guardada como una plantilla inicial que vas a refinar, no como un script terminado.
-
Establece límites explícitos de aprobación. Las aprobaciones en Grok Bot son texto libre que tú escribes, no una lista de acciones impuesta por el producto. La documentación sugiere límites para enviar, publicar, compras, eliminación, cambios de permisos, cambios en producción y términos legales. Para un bot de reproducción, escribe límites estrictos alrededor de todo lo que altere datos reales: no eliminar registros, no enviar correos, no cambiar configuraciones. El Auto Review basado en modelo "debería complementar, no reemplazar" esos límites explícitos, según la propia nota de xAI.
-
Aliméntalo con un reporte y observa la primera ejecución. Pega un reporte de bug real, pídele que lo reproduzca y quédate frente a la pantalla. Como no hay modo de prueba en seco, la primera ejecución es una ejecución real. Confirma que hace lo que esperas en un ticket antes de dejarlo trabajar un lote.
Ese es el ciclo básico: un bot acotado, con sesión iniciada en un entorno seguro, ejecutando una rutina enseñada contra un reporte a la vez, con un humano revisando el resultado.
Los detalles antes de apuntarlo a tickets reales
La configuración es simple. En los detalles es donde va el cuidado, y provienen directamente de la propia documentación de xAI.
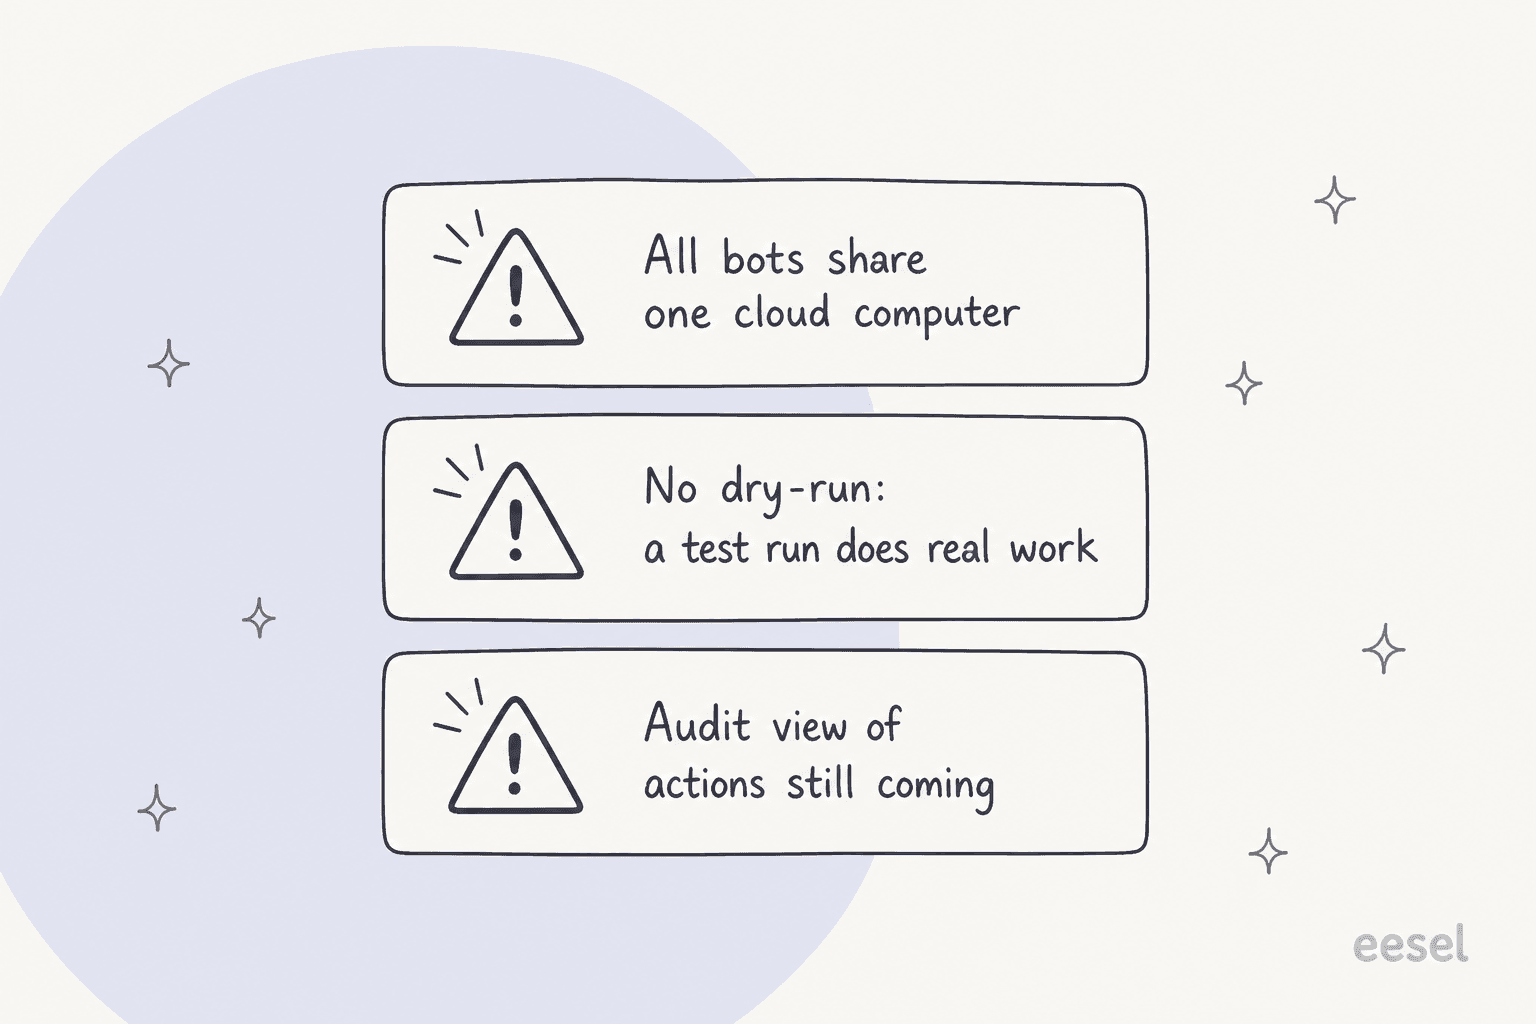
Todos tus bots comparten un mismo equipo en la nube. La documentación lo dice claramente: "Files, browser sessions, and command line credentials on that computer are available across your Bot roster," y "Do not use separate Bots as a security boundary" aparece dos veces. Así que la sesión con la que trabaja tu bot de reproducción puede ser reutilizada por cualquier otro bot de tu cuenta. Si lo conectas a un helpdesk que contiene tickets reales, recuerda que esos tickets son una de las superficies de PII más densas que tienes, con números de tarjeta y contraseñas, y Grok Bot no afirma tener certificación SOC 2, ISO 27001, RGPD ni HIPAA. Este es el argumento más fuerte para apuntarlo a staging, no a producción.
No hay prueba en seco. En palabras de xAI: "A test run performs real work. It can navigate websites, change files, and call connected tools." No hay un modo donde recorra la reproducción sin tocar nada. Para reproducción de bugs en un sandbox eso es manejable; contra una cuenta en vivo es un riesgo real, y es lo opuesto a cómo yo querría probar una automatización de soporte. Cuando ponemos un agente de IA en una cola en vivo, todo el punto es simularlo sobre tickets pasados primero y obtener un número antes de que se vea afectado un solo cliente.
El registro de auditoría aún no está ahí. La documentación dice "An audit view of Bot actions is coming," en futuro. Eso importa porque el bot actúa dentro de tu sesión con sesión iniciada, así que todo lo que hace se te atribuye a ti. La frase más contundente que vi sobre esto vino de una discusión el día del lanzamiento:
"By hijacking a real person's credentials, that person becomes the accountability sink. Very neat. Very deliberate."

Para un bot de reproducción haciendo clic por una app de staging, la cuestión de la responsabilidad es menor. Para cualquier cosa que toque a un cliente o un sistema de producción, es todo el asunto.
Dónde se detiene Grok Bot: reproduce el bug, no se encarga del ticket
Esta es la línea que trazaría. Grok Bot puede reproducir el bug. Todo lo que rodea al bug, la parte que en realidad es servicio al cliente, es otro trabajo.
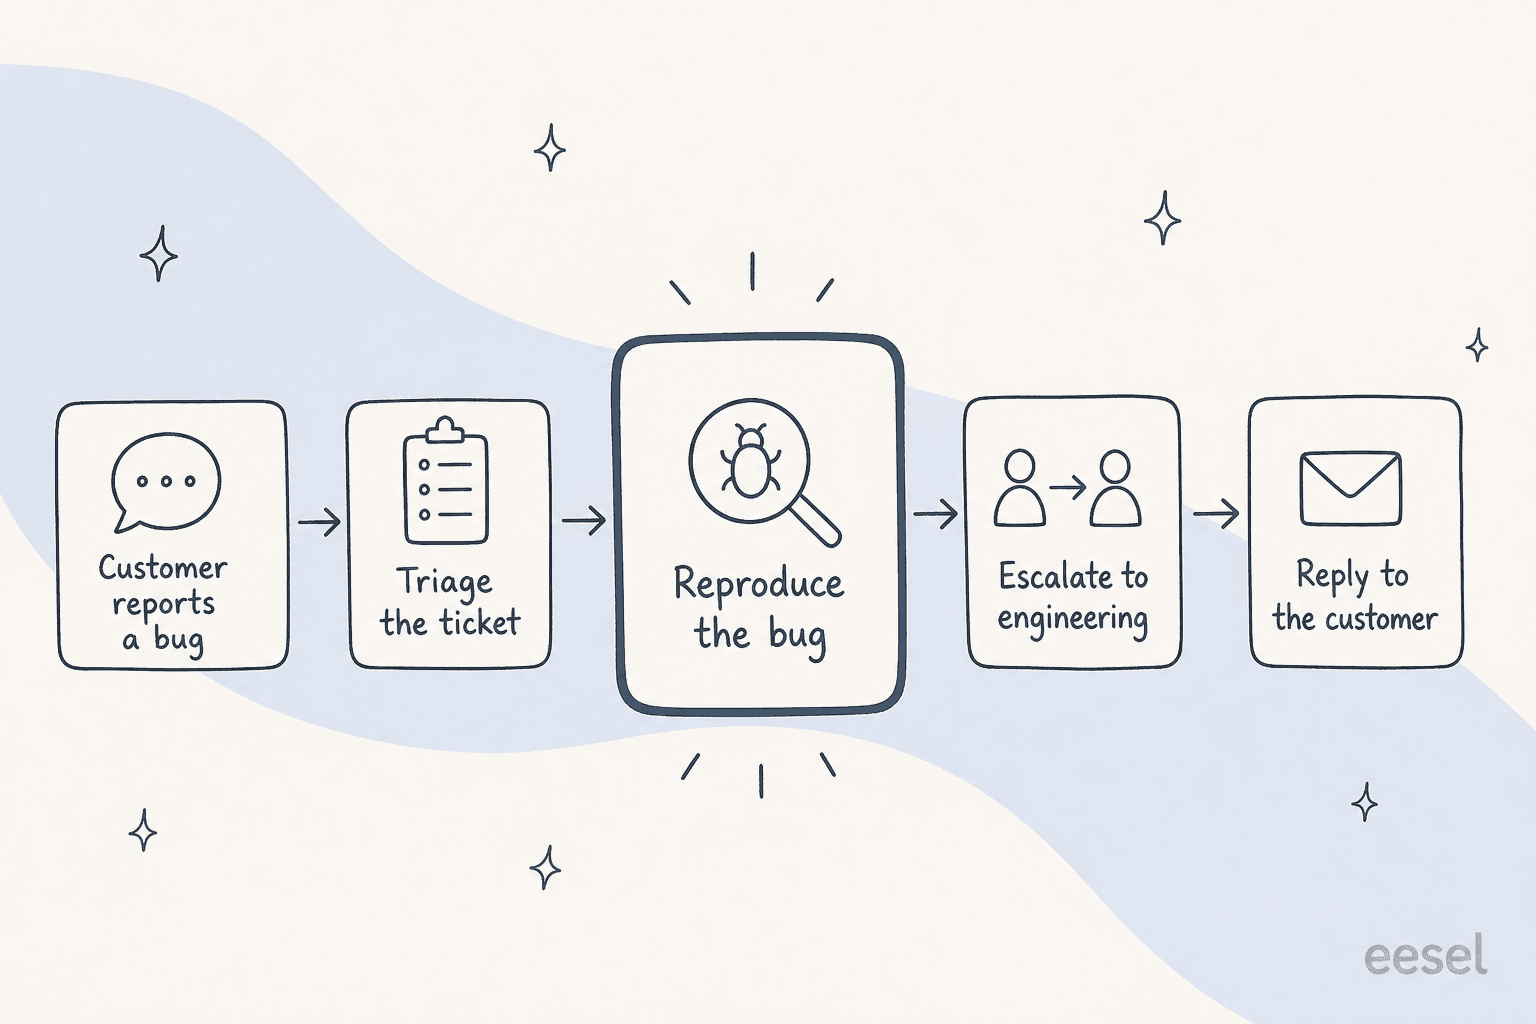
Un reporte de bug tiene una vida: llega como ticket, se triaja y se clasifica, se reproduce, se escala a ingeniería con la reproducción adjunta, y se mantiene al cliente informado. Grok Bot enciende uno de esos cinco recuadros. Los otros cuatro son trabajo de ticket, y necesitan cosas que una sesión de navegador con sesión iniciada no puede expresar: acotación a un tipo de ticket, un umbral de confianza antes de actuar, una transferencia limpia a un humano y un registro por respuesta.
Aquí es donde he visto que la autonomía de propósito general sale mal. En los últimos años poniendo agentes de IA en colas de soporte en vivo, los fallos que se quedan grabados no son las demos, son los silenciosos: un bot que suena seguro fabricando una respuesta en el ticket real de un cliente porque la base de conocimiento volvió vacía, en cuentas donde nadie lo notó durante un tiempo. Como dice mi colega Amogh:
"If hard-fail it's silent-failure class (worst class for trust)."
Amogh Sarda, eesel
Un agente que maneja la interfaz de tu helpdesk y hace el trabajo de principio a fin, sin prueba en seco y sin vista de auditoría, es por defecto una máquina de fallos silenciosos. Eso no es un golpe contra las habilidades de reproducción de Grok Bot. Es simplemente la herramienta equivocada para el ticket.
Qué usar para el lado del ticket
Para el flujo de trabajo del ticket alrededor del bug, yo recurriría a un agente de helpdesk con IA nativo de soporte que se conecte a través de las propias superficies de tu helpdesk en lugar de una sesión de navegador compartida. Eso es lo que hace eesel: se une a Zendesk, Freshdesk, Gorgias y similares como una integración propiamente dicha, así que la acotación a nivel de ticket, el enrutamiento basado en confianza y un registro por respuesta son cosas que realmente puedes configurar.

Dos cosas importan más específicamente para los reportes de bugs. Primero, puedes simular sobre tus tickets pasados antes de que nada salga en vivo, así ves cómo el agente triaja y redacta sobre volumen histórico real y obtienes un número con el que discutir. En una bandeja de e-commerce, ese tipo de prueba en seco arrojó un 93 % de precisión en triage con una tasa de error factual del 7 % en los borradores, y conocíamos ambos números antes de que un cliente viera nada. Segundo, cada acción queda en un registro de actividad vinculado al ticket, así que una respuesta disputada se resuelve mirando, no adivinando.
También hay un ángulo programático, si quieres conectar la reproducción y el ticket entre sí. Grok Bot no tiene API, SDK, webhook ni CLI documentados, así que no hay una forma limpia de alimentar un resultado de reproducción a un flujo de trabajo. eesel expone una API de agente de soporte al cliente y una CLI, así que un script o un agente de código como Claude Code puede operar al mismo compañero de equipo que muestra el panel, que es el lugar natural para "bug reproducido, ahora actualiza el ticket y notifica a ingeniería."
Prueba eesel para el lado de soporte de los reportes de bugs
Si estás evaluando Grok Bot para la reproducción de bugs, la división clara es: deja que persiga la reproducción en un entorno seguro, y dale el ticket a algo construido para ello. eesel es un agente de IA para servicio al cliente que se conecta a tu helpdesk en minutos, triaja el reporte de bug, redacta la respuesta sobre tu base de conocimiento con citas, escala según un umbral de confianza que tú defines y registra cada paso, todo comprobable contra tu historial antes de salir en vivo. Es gratis para probar, y la configuración es autoservicio en lugar de un ciclo de compras.
Grok Bot es un trabajador general ingenioso, y la reproducción de bugs es uno de los pocos trabajos adyacentes al soporte en los que es realmente bueno. Solo mantenlo en ese trabajo. El ticket, el cliente y el registro pertenecen a algo responsable.
Preguntas frecuentes
¿Puede Grok Bot reproducir un bug a partir de un ticket de soporte?
¿Es bueno Grok Bot para la reproducción de bugs en soporte al cliente?
¿Cuánto cuesta Grok Bot para la reproducción de bugs?
¿Es seguro darle a Grok Bot acceso a mi helpdesk?
¿Cuál es la mejor forma de manejar el lado del ticket en los reportes de bugs?


Article by
Rama Adi Nugraha
Rama is a software engineer at eesel AI with two years of experience writing about B2B SaaS, AI tools, and customer support technology. Based in Bali, Indonesia, he brings a developer's perspective to product comparisons — cutting through marketing copy to what the integrations and APIs actually do.