
個人用AIアシスタントは数多く存在しますが、その中でも特に有名な名前の一つがOpenClawです。GitHubで134,000ものスターを獲得し、大きな話題となったプロジェクト「Clawd Bot」としても知られています。このプロジェクトのコンセプトはシンプルながら強力です。個人用AIをGitHubに接続し、あらゆるコーディングタスクをこなす「24時間365日稼働のジャービス(Jarvis)」を作り出すというものです。
このプロジェクトは、ClawdbotからMoltbot、そして現在のOpenClawへと何度か名称を変更しており、それが一部で注目と混乱を招いています。
いやあ、Clawdbotはチェックするすべてのソーシャルメディアのフィードに出てくるよ。かっこいいのかどうかはわからないけど、間違いなく大々的にマーケティングされている。誰かがこれにかなりの資金を投入しているんだろうね。優れたエージェントかもしれないけど、このアストロターフィング(サクラ行為)には少し引いてしまうよ。
本記事では、Clawd Bot GitHub連携について実用的な視点から解説します。それが何であるか、セットアップ方法、ユースケース、そしてプロフェッショナルなチームでの利用に適しているかどうかについて詳しく見ていきましょう。
OpenClaw(別名:Clawd Bot)とは?
OpenClawの本質は、自分でホストするオープンソースの個人用AIアシスタントです。Peter Steinberger氏によって作成され、自身のハードウェア上で動作するように設計されているため、完全なコントロールが可能です。
最大の魅力は、WhatsApp、Slack、Telegram、iMessageなど、日常的に使用しているメッセージングアプリと接続できる点です。そこから大規模言語モデル(LLM)に対して、単にチャットするだけでなく、コンピュータ上でアクションを実行する能力を与えます。この「実際のアクションを実行できる個人用AI」というアイデアが、バイラル(拡散)のきっかけとなりました。
名称の変更はありましたが、本記事では分かりやすくするために、現在の正式名称である「OpenClaw」で統一して進めます。
Clawd Bot GitHub連携の仕組み
この連携は、GitHubマーケットプレイスのアプリではありません。OpenClawが動作しているマシン上の**GitHub CLI (gh)**にアクセス権を与えることで機能します。
ghコマンド(例:gh pr create --fill)を判断し、ユーザーに代わってターミナルで実行します。
つまり、開発者がGitHub CLIでできることであれば、AIもほぼ何でもできるということです。gh pr reviewコマンドでプルリクエストを管理したり、gh issue createで新しいイシューを作成したりできます。これは非常に柔軟ですが、同時に重要なセキュリティ上の考慮事項も生じさせます。
Clawd Bot GitHub連携のセットアップ
OpenClawをGitHubに接続するには、複数のステップが必要です。これには技術的な知識とセキュリティへの細心の注意が求められます。
ハードウェアとソフトウェアの要件
まず、OpenClawはセルフホスト型であるため、専用のコンピュータが必要です。これはMac Mini、クラウドプロバイダーの仮想プライベートサーバー(VPS)、あるいは古いノートパソコンでも構いません。
ハードウェアが用意できたら、適切なソフトウェアが必要です。公式ドキュメントによると、Node.js(バージョン22以降)とGitHub CLIがインストールされている必要があります。また、コミュニティの多くは、セキュリティリスクを制限するためにDockerを使用して隔離された環境でOpenClawを実行することを推奨しています(ソース)。
インストールと設定プロセス
一般的なセットアップでは、OpenClawをインストールした後、openclaw onboardウィザードを使用します。これは対話型のツールで、好みのLLMやメッセージングアプリとの接続をガイドしてくれます。
GitHub連携に関しては、ホストマシン上であらかじめgh auth loginを実行しておく必要があります。これが、AIにGitHubアカウントとのやり取りを許可するための重要なステップです。その後、OpenClawはユーザーに代わってghコマンドを実行する準備が整います。
重要なセキュリティ上の考慮事項
主な懸念事項は、OpenClawが任意のシェルコマンドを実行し、ファイルの読み書きを行い、スクリプトを実行できる点です。設定を誤ると、プロンプトインジェクション攻撃によってデータの露出やシステムの脆弱性を招く可能性があります。
これらはコミュニティ内でも既知の問題です。プロジェクトのGitHubリポジトリには78件以上の未解決のセキュリティ問題があります。さらに、調査官は、基本的な設定ミスによりAPIキーやプライベートデータが漏洩している、インターネット上に公開された数百ものOpenClawコントロールパネルを発見しました。強力なツールであるからこそ、責任ある実装と管理が不可欠です。
Clawd Bot GitHub連携で実際に何ができるのか?
セットアップとセキュリティ設定が完了したら、何ができるようになるのでしょうか?開発者のワークフローを簡素化する実例をいくつか紹介します。
本当に楽しいのは、複数のリクエストをほぼ同時に流し込み、AIがそれぞれに忙しく取り組んでいるのを見ることだ。もはや単なる『リクエスト/レスポンス』の繰り返しではなく、『リクエスト、リクエスト、リクエスト』に対して『レスポンス、レスポンス、レスポンス』が返ってくるような感覚だ。
イシューとプルリクエストの管理
Slackを離れることなくGitHubプロジェクトを管理することを想像してみてください。OpenClawを使えば、通常の会話を通じてリポジトリを操作できます。
例えば、次のように指示できます:
- 「Clawd、『webapp』リポジトリに『ログインバグの修正』というタイトルのイシューを作成して、私をアサインして。」OpenClawはこれを適切な
gh issue createコマンドに変換します。 - 「PR #123の最新のコメントを要約して。」AIは
gh pr view 123 --commentsを使用して情報を取得し、手短にまとめてくれます。
これにより、チャットアプリが開発業務のコントロールセンターになり、コンテキストスイッチ(作業の切り替え)を減らすことができます。
GitHub Actionsとワークフローのトリガー
GitHubの優れた機能の一つに、CI/CDパイプラインを自動化するActionsがあります。OpenClawは、これらのワークフローのリモコンとして機能します。
開発者は、「Clawd、メインブランチで『deploy to staging』ワークフローを実行して」といったメッセージを送ることができます。AIはgh workflow runコマンドを実行してデプロイを開始します。これは繰り返しの作業において大幅な時間の節約になり、どこからでも簡単にデプロイを管理できるようになります。
リポジトリタスクとレポートの自動化
この連携により、リポジトリを管理するためのAI駆動のカスタムスクリプトを作成することも可能です。通常は手動のスクリプト作成が必要な作業をOpenClawに依頼できます。
例:
- 「Clawd、私のリポジトリにある古い(stale)ブランチをすべて見つけてリストアップして。」
- 「
gh search commitsを使って、今週のチームのコミット活動の概要を教えて。」
これにより、独自のレポート作成やメンテナンスルーチンを構築し、シンプルなチャットコマンドで実行できるようになり、プロジェクトを整理された状態に保つのに役立ちます。
プロフェッショナルなチーム向けの考慮事項
個人利用 vs. チーム利用
OpenClawは当初から「個人用」アシスタントとして設計されています。一人のユーザーのコンピュータと権限に紐付いています。そのため、ロールベースのアクセス制御(RBAC)、誰が何をしたかを追跡する監査ログ、マルチユーザー管理など、プロフェッショナルなチームが通常必要とする機能が欠けています。これらはGitHubのTeamプランやEnterpriseプランでは標準的な機能です。
マネージャーにとっては、「ユーザーのAIが触れるリポジトリをどう制限するか?」「誰がその重要なデプロイを実行したのかをどう把握するか?」といった疑問が生じます。OpenClawはこれらの要件に対応するようには設計されていません。
セキュリティとメンテナンスのオーバーヘッド
セキュリティリスクについてはすでに触れましたが、これらのリスクはビジネスの文脈では特に重要です。ほとんどの企業にとって、広範でスクリプト実行可能な権限を持つエージェントをサーバー上で実行することは、セキュリティポリシー上、不可能な場合が多いです。これは慎重な管理を必要とする大きな攻撃対象領域を生み出します。これは、コードの保護機能を内蔵しているGitHub Advanced Securityのようなツールとは対照的です。
さらに、メンテナンスの問題もあります。依存関係の更新、サーバーの管理、新しい脆弱性の継続的なチェックなど、すべてを自分たちで責任を持つ必要があります。これはかなりの時間的負担になる可能性があります。
総所有コスト(TCO)の理解
OpenClawは無料でダウンロードできますが、運用コストを考慮する必要があります。総所有コスト(Total Cost of Ownership)には以下のものが含まれます:
- ホスティング: VPSの月額料金、または自社ハードウェアの初期費用。
- LLM API: 強力な言語モデルの使用は高額になる場合があります。例えば、AnthropicのClaude 3 Opusは、入力100万トークンあたり15ドル、出力100万トークンあたり75ドルかかります。頻繁に使用する場合、これらのAPIコストは相当な額になります。
- 時間: エンジニアがセットアップ、セキュリティ対策、トラブルシューティング、メンテナンスに費やす時間は、ビジネスにとって非常に現実的なコストです。
これらを考慮すると、総コストは予想以上に高くなる可能性があります。
チーム向けの代替案:eesel AIによるワークフローの自動化
OpenClawは個人に適したプロジェクトですが、企業は多くの場合、安全でスケーラブル、かつチームのコラボレーション向けに設計されたソリューションを必要とします。ここで、eesel AIのようなAIチームメイトが検討対象となります。
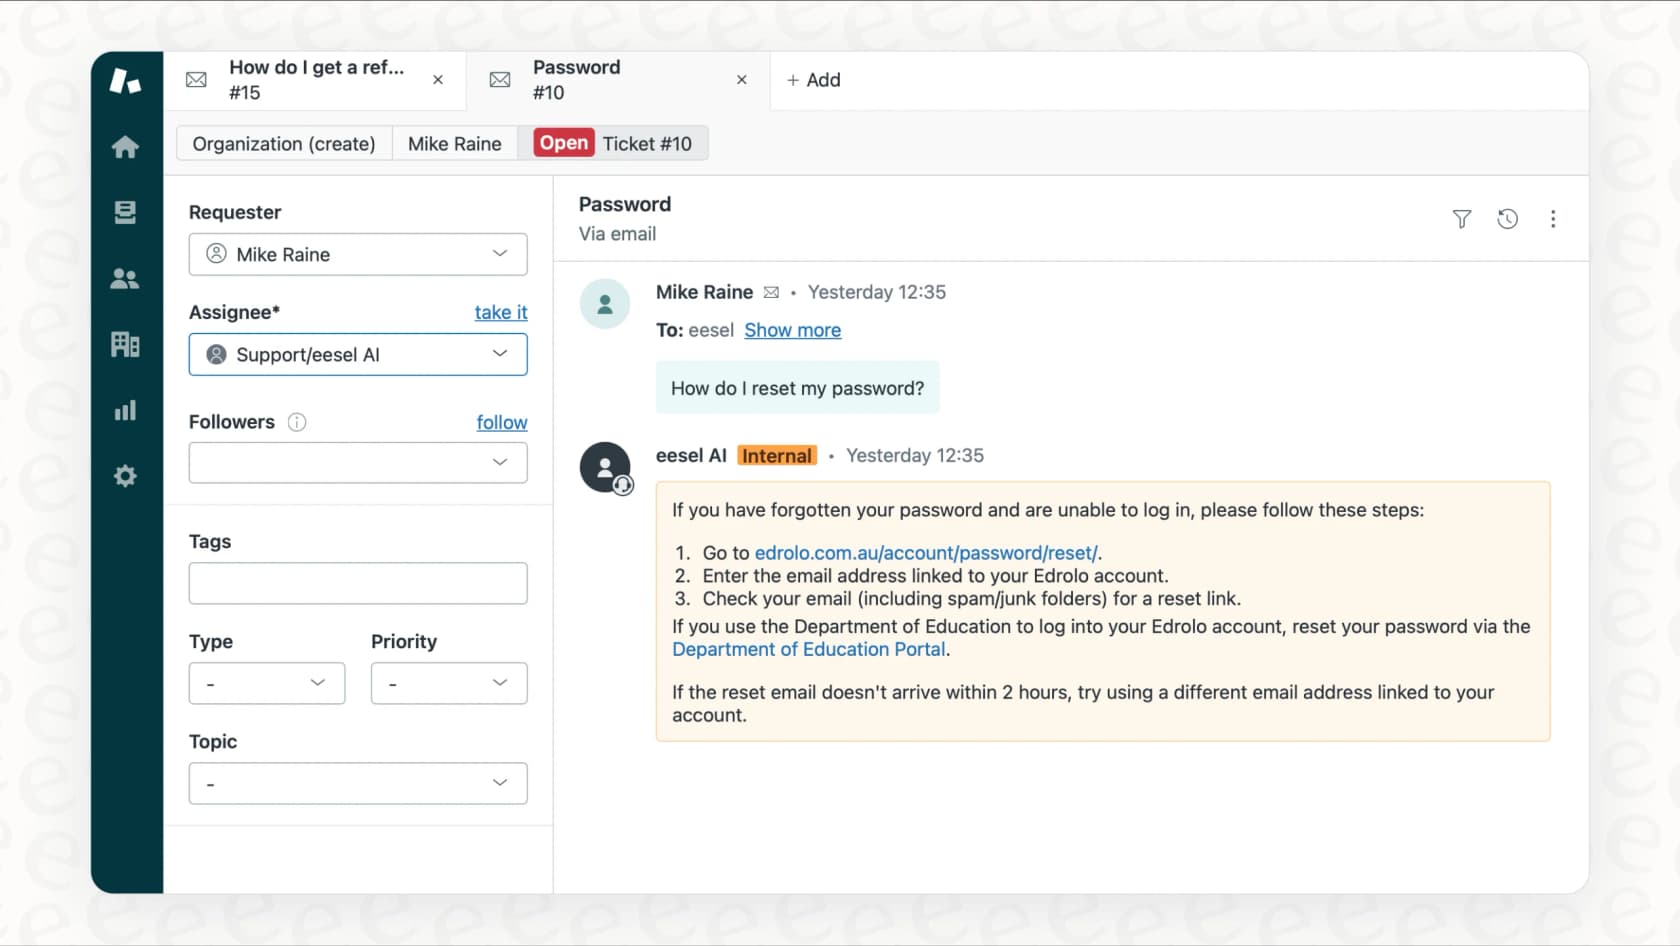
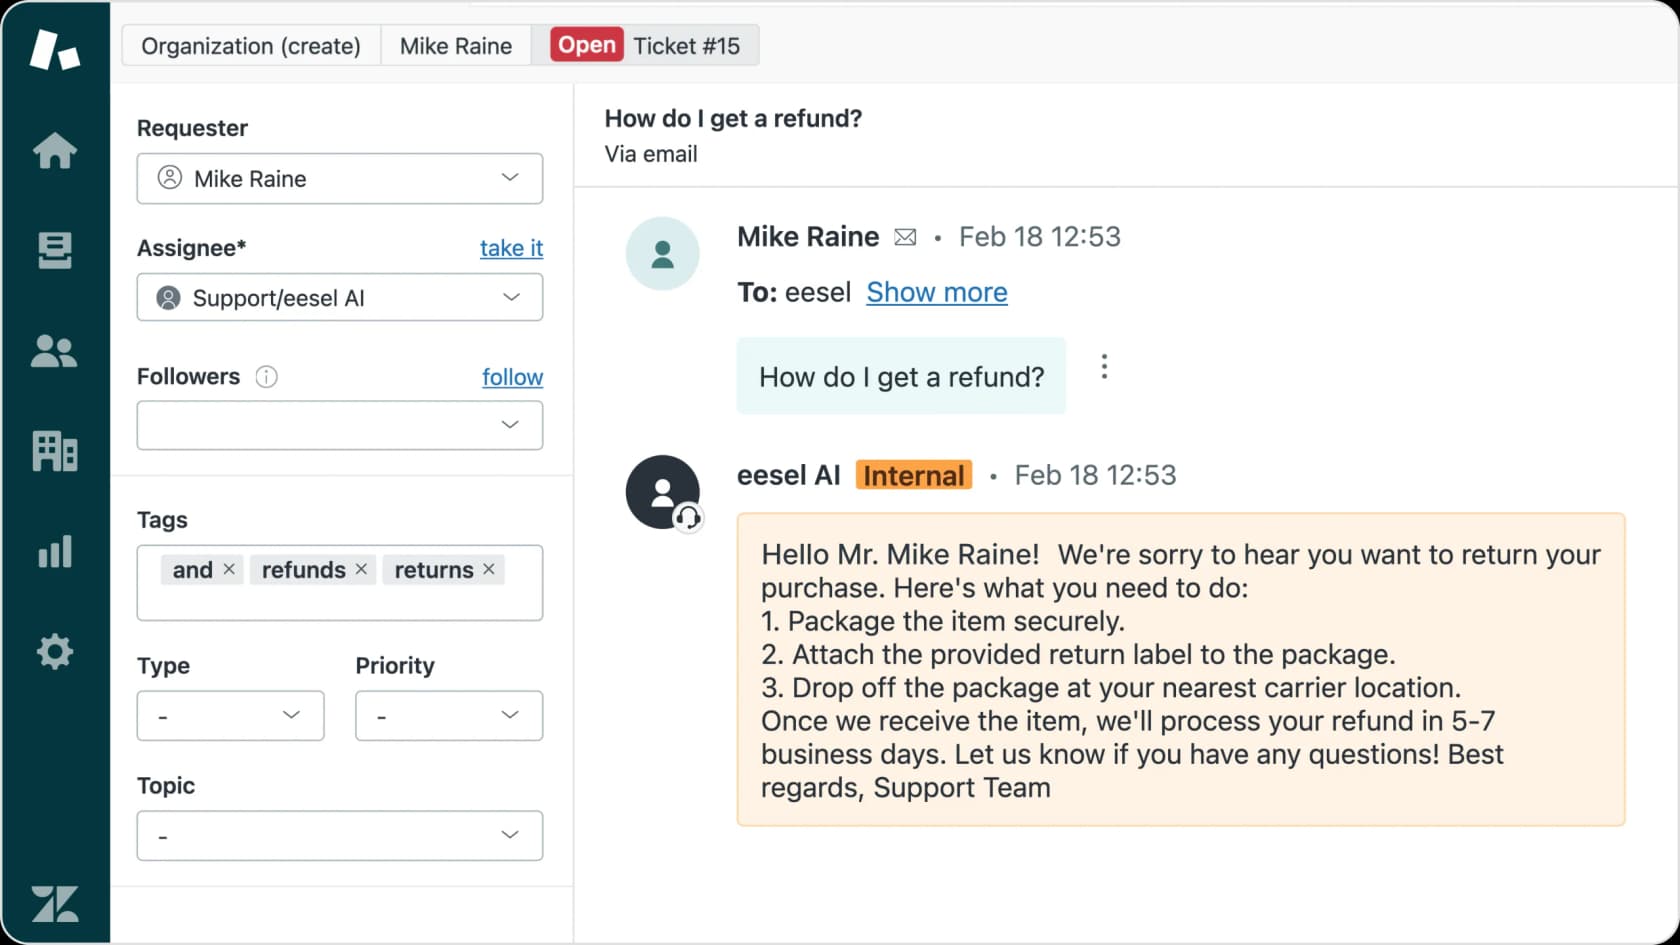
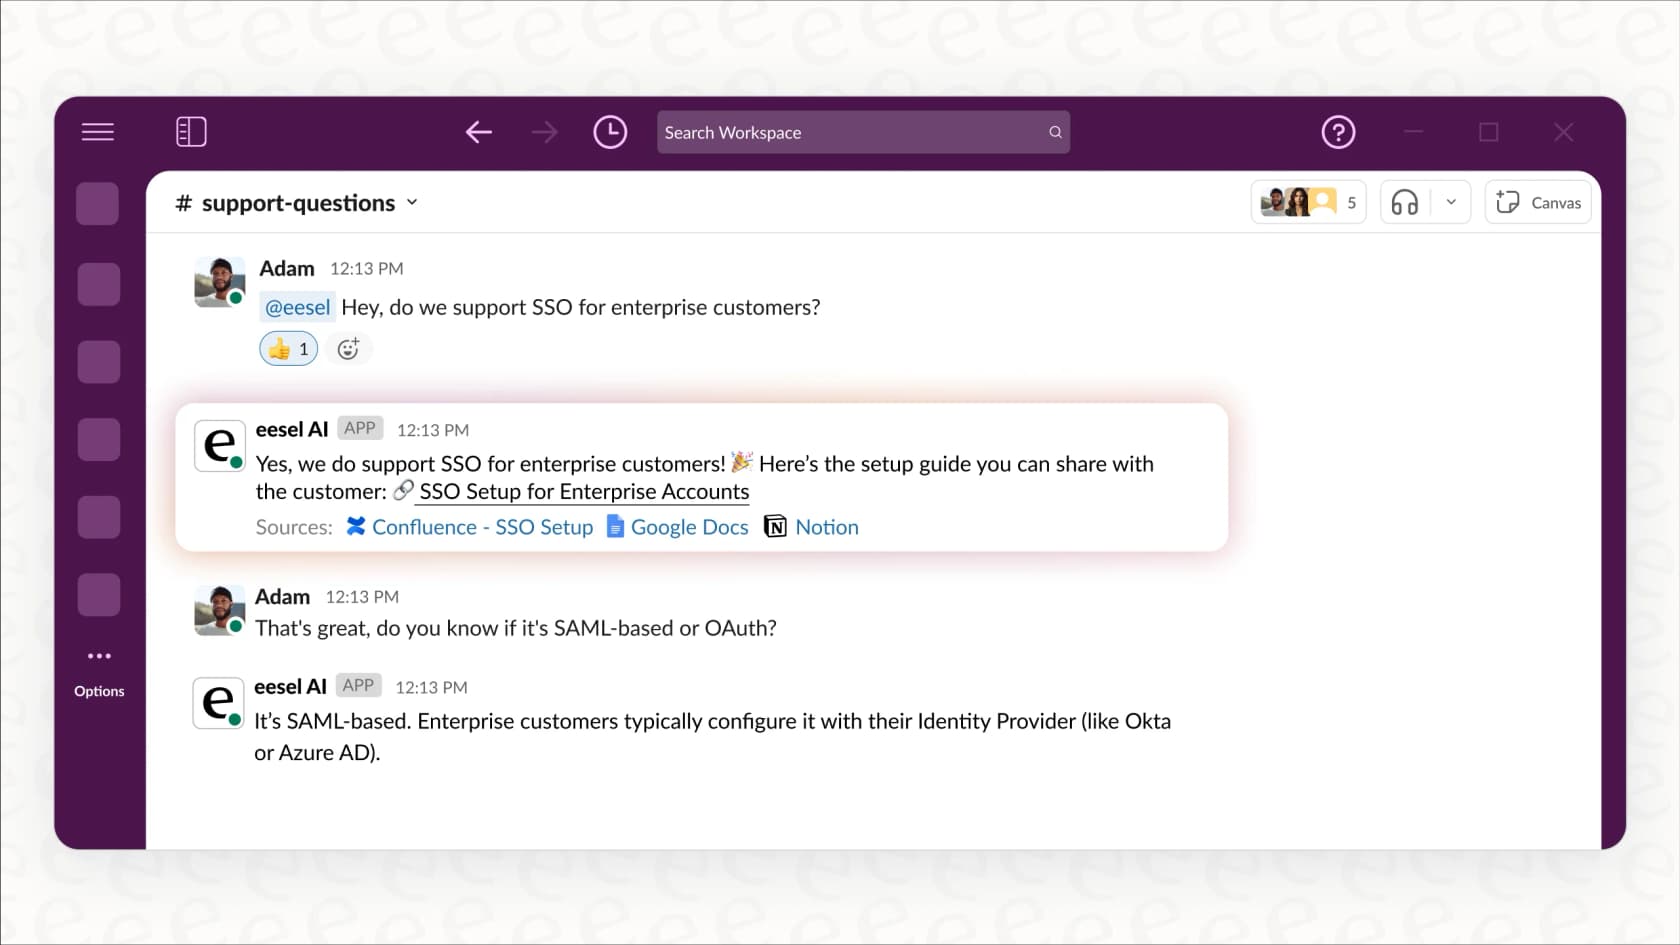
このアプローチは、簡素化されたセットアップ、データがトレーニングに使用されないことを保証するエンタープライズグレードのセキュリティ、そして最初からチームワークに焦点を当てていることが特徴です。
個人プロジェクトでOpenClawを試してみたい方には、セットアッププロセスを確認することが役立ちます。以下のビデオでは、アシスタントのインストールと設定方法をステップバイステップで解説しており、実際に何が必要かを実用的な視点から確認できます。
最後に
OpenClaw (Clawd Bot) GitHub連携は非常に興味深いプロジェクトです。AI支援による開発の未来を垣間見せてくれるものであり、関連するセキュリティやメンテナンスの要件を自分で管理できるホビーユーザーや個人の開発者にとっては、適切な選択肢と言えます。
一方で、企業やプロフェッショナルなチームにとっては、セキュリティ上の懸念、メンテナンスのオーバーヘッド、そしてチーム向け機能の欠如が大きな課題となります。そのため、基幹業務のワークフローよりも、個人の実験的な利用に適したソリューションと言えるでしょう。個人にとっては強力なツールですが、チーム全体で導入するためのインフラが不足しています。
AIによる自動化が必要な場合、チーム向けに設計されたビジネス重視のソリューションを選択することで、より構造化され安全な代替手段を得ることができます。