
AIコーディングアシスタントは至る所に登場しており、Anthropic社のClaude Codeも開発者のスピードと効率を向上させることを約束する主要なツールの一つです。しかし、これらのツールが私たちのコードベースやターミナルへのアクセス権を増やすにつれて、かなり深刻なセキュリティ上の問題も浮上してきます。AIツールの導入を検討しているエンジニアリングリーダーや開発者にとって、セキュリティの側面を把握することは、単なるチェック項目ではなく、基本中の基本です。
このガイドでは、Claude Codeが提供するセキュリティについて、率直に解説します。その安全機能、知っておくべき現実世界のリスク、そしてチームが安全に利用するために取れる実践的なステップを順に見ていきましょう。
Claude Codeとは?
Claude Codeは、Anthropic社が提供するAIコーディングアシスタントで、ターミナル内で直接動作するように設計されています。これは単なる高度なオートコンプリート機能ではありません。コードベース全体の文脈を実際に理解することができます。
コードの生成、バグの特定、プロジェクトの構成設計、さらには一度に複数のファイルにまたがる変更など、すべてを簡単なプロンプトから依頼できます。これは非常に強力な機能です。そして、Claude Codeはファイルを読み込み、コマンドを実行できるため、導入を検討しているチームにとっては、そのセキュリティを真剣に考えることが不可欠です。
Claude Codeの主要なセキュリティ機能
Claude Codeは、ターミナル内で何でも自由にできるわけではありません。Anthropic社は、ユーザーが主導権を握れるようにいくつかの仕組みを組み込んでいます。しかし、それらがどのように機能し、そしてより重要なことに、どこに欠点があるのかを知っておくことが重要です。
権限ベースのアーキテクチャ
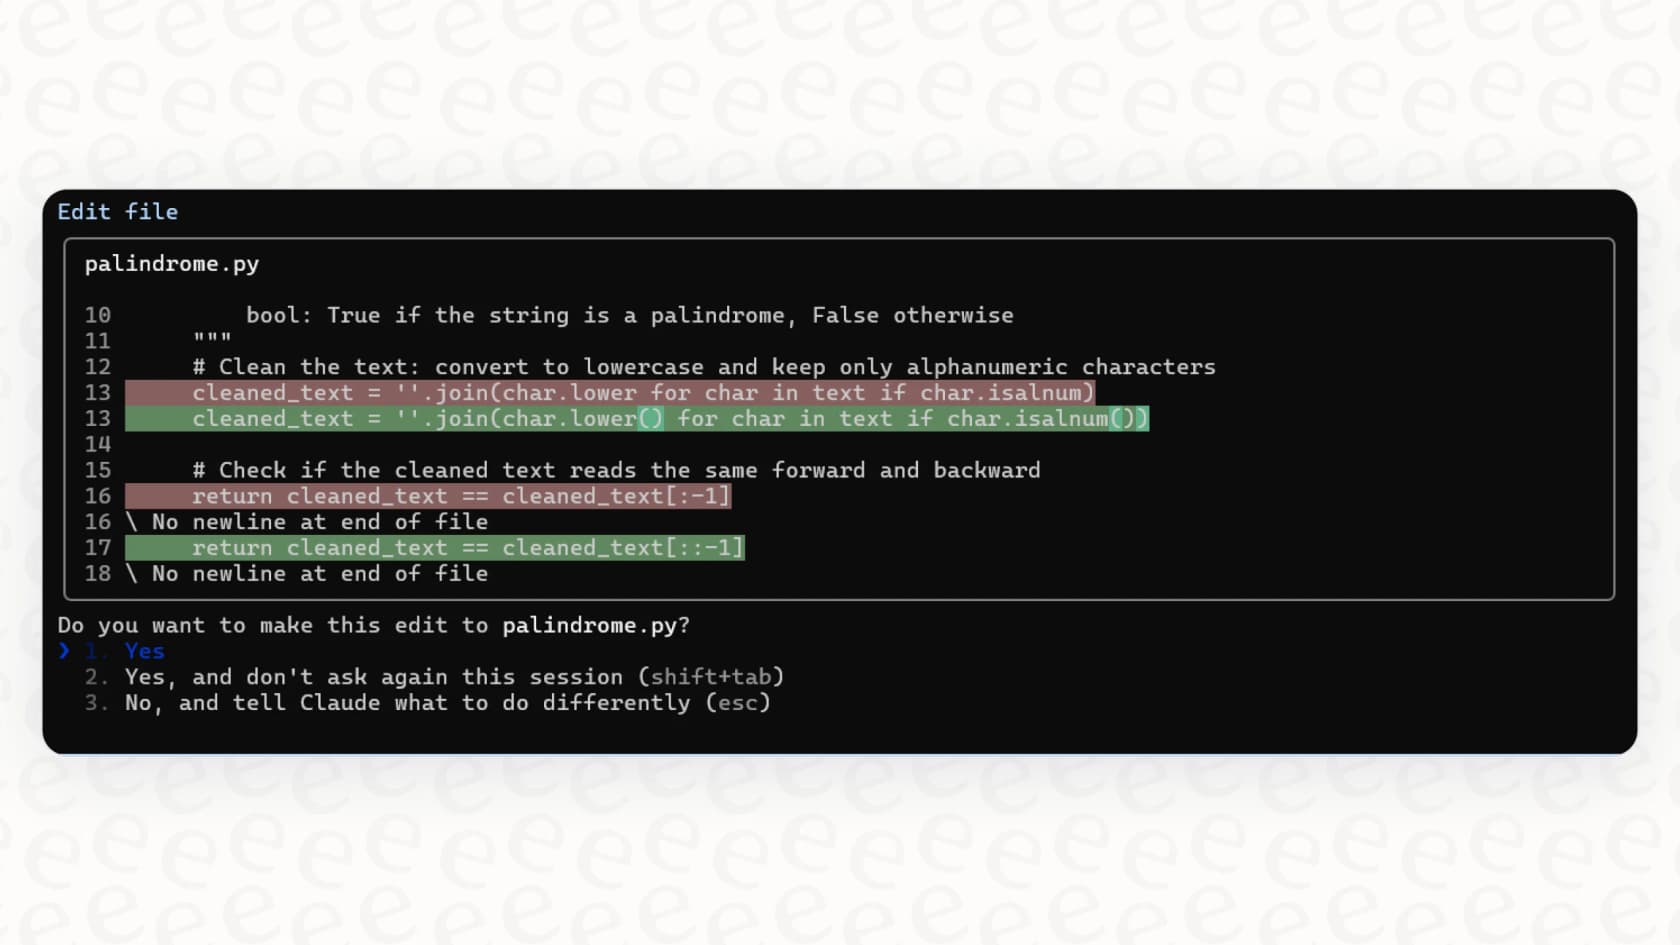
初期設定では、Claude Codeは読み取り専用の権限で起動します。ファイルの編集やコマンドの実行など、プロジェクトを実際に変更するような操作を行いたい場合は、まずユーザーに許可を求めなければなりません。これを管理するために、「許可(allow)」、「確認(ask)」、「拒否(deny)」のリストを設定できます。例えば、「echo」のような無害なコマンドは自由に実行させつつ、「git push」のようなリスクのある操作の前には必ず確認を求めるように設定できます。
ここでの問題点は、このシステム全体が、開発者であるあなたに、毎回正しい判断を下す責任を負わせるということです。一度でも権限設定を間違えたり、一瞬の不注意があったりすると、意図した以上のアクセス権をAIに与えてしまう可能性があります。
プロンプトインジェクションからの保護
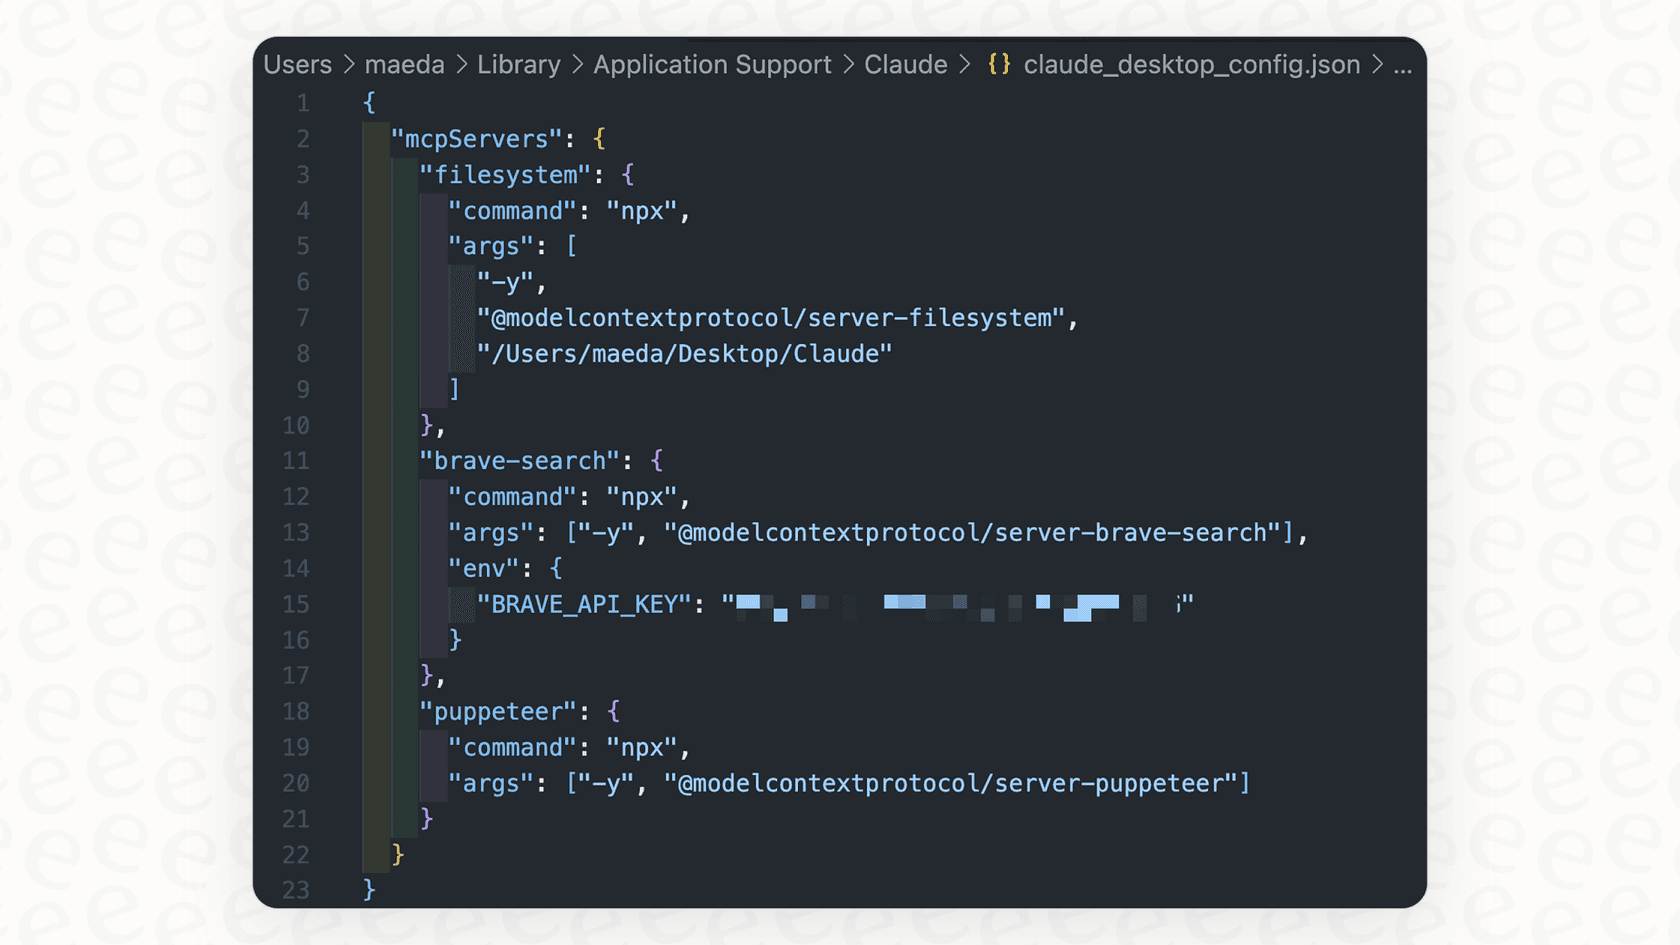
Anthropic社はまた、悪意のあるプロンプトでClaude Codeを騙そうとする行為を防ぐための安全策も講じています。これには、ユーザーの入力をクリーンアップして隠された指示を削除したり、デフォルトで「curl」や「wget」といったコマンドをブロックしたりすることが含まれます。ネットワークリクエストを試みるものも、あなたの承認が必要です。
これらは良い対策ですが、研究によれば、プロンプトインジェクションに関して完全に防弾仕様のAIはなく、巧妙な新しい攻撃手法が常に発見されています。
自動セキュリティレビュー
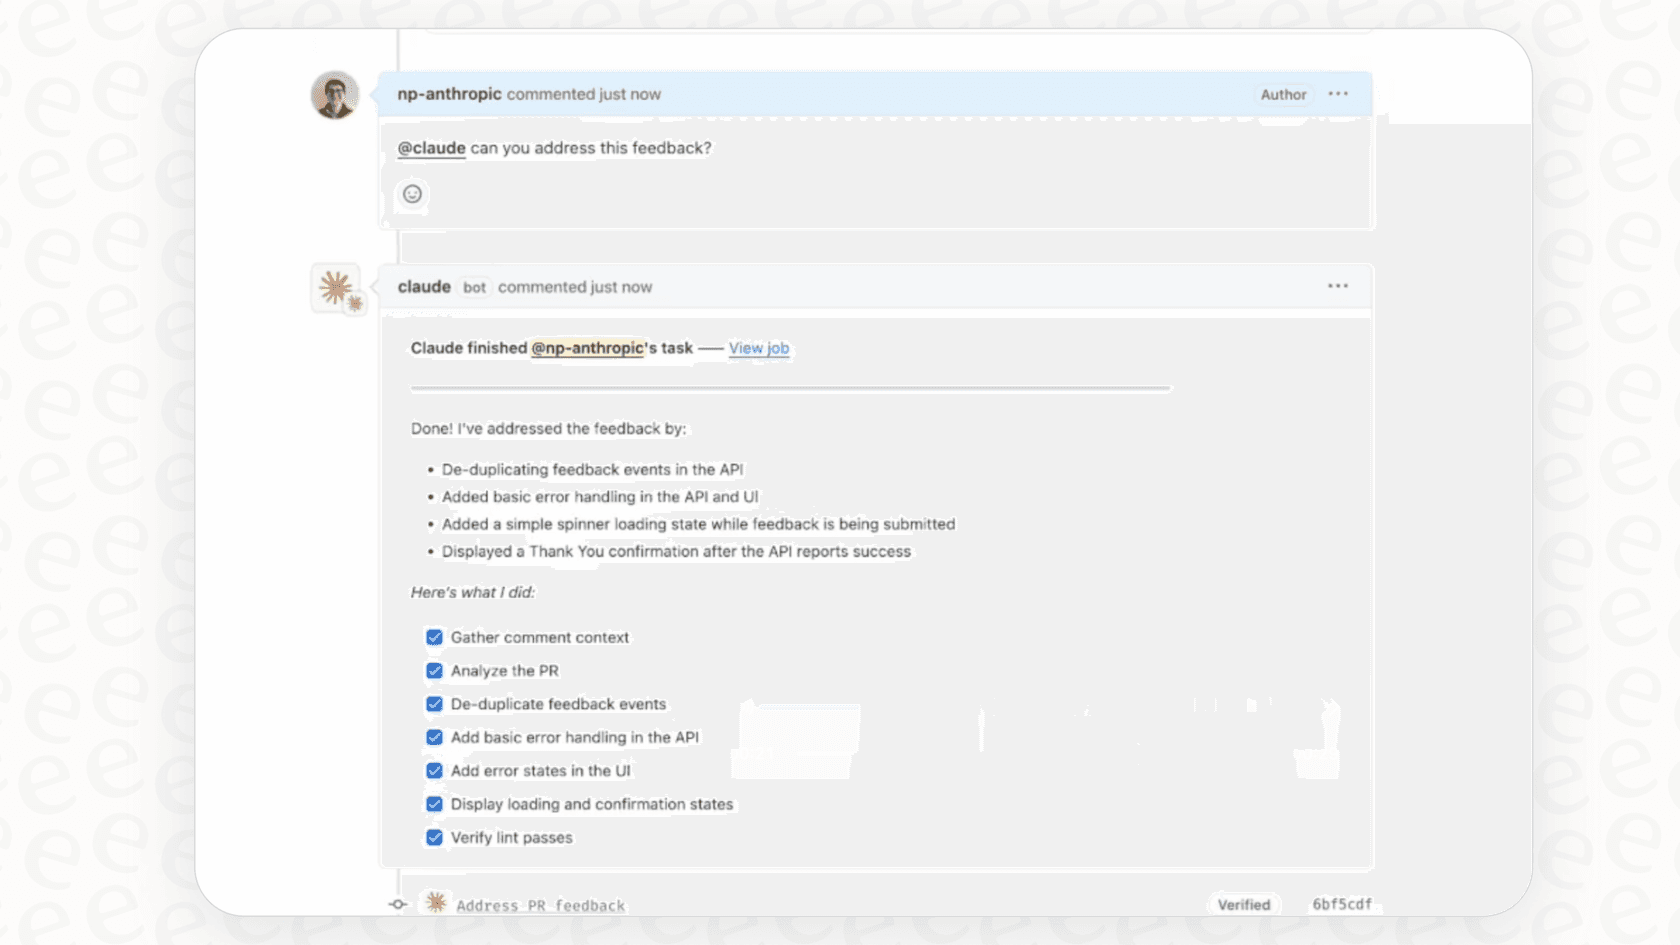
Claude Codeには、「/security-review」コマンドとGitHub Actionがあり、コードに潜むセキュリティホールを自動的にスキャンできます。誰かがプルリクエストを開くと、AIがコードをチェックし、見つかった問題についてインラインでコメントを追加します。多くの場合、修正案も提示してくれます。
問題は、Semgrepのような企業による独立したテストで、これらのAIによるレビューがやや当たり外れがあり、実際には問題でないものを指摘することがあると示されている点です。これらは最終的なセキュリティ監査ではなく、あくまで有用な第一段階のチェックと考えるべきです。
現実世界のリスクと課題
Anthropic社はセキュリティの基礎をしっかりと築いていますが、日常的にClaude Codeを使用する際には、チームが考慮すべきいくつかの大きな課題が浮上します。
データプライバシーと独自コードに関する懸念
おそらくほとんどの企業にとって最大の懸念は、Claude Codeが処理のためにあなたのコードをAnthropic社のサーバーに送信することでしょう。機密性の高い知的財産を扱っている場合、これは非常に大きな問題です。Anthropic社はこのデータでモデルをトレーニングしないと述べていますが、あなたのコードがローカル環境を離れるという事実に変わりはありません。
これは、ビジネス環境におけるすべてのAIツールに当てはまる問題です。例えば、カスタマーサポートを考えてみてください。確固たるプライバシー保証なしに、顧客とのプライベートな会話を第三者に送りたくはないでしょう。だからこそ、eesel AIのようなプラットフォームはセキュリティを最優先に構築されており、顧客データが一般的なモデルトレーニングに使用されることは決してなく、コンプライアンスを支援するためにEUデータレジデンシーのようなオプションも提供しています。
一貫性がなく予測不可能な結果
ここに奇妙な問題があります。Claude Codeのセキュリティレビューは必ずしも一貫していません。研究によると、同じコードに対して全く同じスキャンを実行しても、異なる結果が出ることがあります。これは、AIがコードベースに関する大量の情報を圧縮しなければならず、その過程で重要な詳細が失われることがあるために起こるようです。あるスキャンで脆弱性が見逃されるのは、単に重要な文脈の一部が一時的に「忘れられた」からかもしれません。
これにより、一度のスキャンに頼ることが難しくなり、後で監査することもさらに困難になります。なぜなら、結果を再現できるかどうかが定かではないからです。
脆弱性検出のギャップ
研究では、AIがある種の脆弱性を発見するのは得意である一方、SQLインジェクションやクロスサイトスクリプティング(XSS)のように、複数のファイルにまたがるより複雑な問題には苦労することが多いと示され続けています。
さらに、AIはあなたのビジネスロジックを全く理解していません。例えば、特定の機能が管理者ユーザーのみに利用可能であるべきだということを知ることはできません。これはAIだけではカバーできない死角です。Claude Codeは素晴らしいアシスタントですが、適切で決定論的なセキュリティツールの代わりにはなりません。
Claude Codeの価格
導入する前に、価格を確認する価値はあります。Claude Codeはより大きなClaudeエコシステムの一部であり、個人向けプランを通じてその主要なコーディング機能にアクセスできます。
| プラン | 価格(月払い) | 開発者向けの主な機能 |
|---|---|---|
| Free | $0 | Web、iOS、Androidでの基本チャット。コード生成、データ可視化、テキスト/画像分析機能。 |
| Pro | $20/月 | Freeの全機能に加え、より多くの使用量、Claude Codeへの直接ターミナルアクセス、無制限のプロジェクト、複雑なタスクのための拡張思考。 |
| Max | $100/人/月から | Proの全機能に加え、5倍または20倍の使用量、より高い出力制限、新機能への早期アクセス、高トラフィック時の優先アクセス。 |
価格は2025年後半時点のものです。最新情報については、公式のClaude価格ページで確認することをお勧めします。
セキュリティを強化するためのベストプラクティス
では、Claude Codeのようなツールを、組織を多くのリスクにさらすことなく利用するにはどうすればよいでしょうか?それは結局のところ、このツールをより大きなセキュリティ重視のパズルの一片として扱うことに行き着きます。
権威ではなく、アシスタントとして扱う
最も重要なことは、Claude Codeがコパイロットであるということを忘れないことです。その提案は、特にセキュリティ関連のものについては、人間の開発者によってチェックされる必要があります。ある専門家は、これを「優秀だが信頼できないインターン」のように扱うべきだと的確に表現しました。素晴らしい仕事をしてくれることもありますが、本番環境に反映する前には、すべてを監督し、再確認する必要があります。
外部のセキュリティガードレールを導入する
Claude Codeが標準で提供するものだけに頼らないでください。最も安全な方法は、他のより予測可能なツールと組み合わせて、ガードレールとして機能させることです。優れた多層的な設定には、以下が含まれるべきです:
-
SASTおよびDASTツール: Semgrepのような静的アプリケーションセキュリティテスト(SAST)ツールや、StackHawkのような動的(DAST)ツールをCI/CDパイプラインに追加します。これらのツールは、AIが見逃しがちな複雑な欠陥を捉える、信頼性が高く再現可能なスキャンを提供します。
-
サンドボックス環境: 機密性の高い作業を行う場合は、コンテナ化された開発環境や仮想マシン内でClaude Codeを実行します。これにより、そのアクセスが壁で囲まれ、システムの他の部分を詮索するのを防ぎます。
-
厳格な設定: 最初から権限設定を真剣に行いましょう。「拒否(deny)」リストを使用してリスクが高いとわかっているコマンドをブロックし、絶対に信頼できるものだけを明示的に承認します。
graph TD A[Claude Codeを使用する開発者] --> B{インタラクション}; B --> C{コマンドはリスキーか?}; C -->|はい| D[サンドボックスで実行]; C -->|いいえ| E[ローカルで実行]; D --> F[CI/CDパイプライン]; E --> F; F --> G[SAST/DASTスキャン]; G --> H{脆弱性は見つかったか?}; H -->|はい| I[ブロックしてレビュー]; H -->|いいえ| J[デプロイ];
安全で透明性の高い基盤の上に構築する
ガードレールとテストの必要性は、コーディングアシスタントだけの話ではありません。同じ論理は、カスタマーサポートなど、ビジネスの他の部分にAIを導入する場合にも当てはまります。
どのように動作するかわからないまま、AIサポートエージェントを顧客に対応させたいと思う人はいません。だからこそ、eesel AIのようなプラットフォームは、シミュレーションモードを提供しています。これは基本的に、あなたのサポートAIのためのサンドボックスです。実際に顧客と話す前に、過去の何千ものチケットでテストして、実際の質問にどう対応し、解決率がどうなるかを正確に確認できます。このようなリスクのないテストが、AIを正しく導入するための鍵となります。
| セキュリティ領域 | ネイティブのClaude Code機能 | 外部ガードレール / ベストプラクティス |
|---|---|---|
| コードスキャン | 「/security-review」コマンド | 専用のSAST/DASTツール(例:Semgrep、StackHawk)の統合 |
| 実行環境 | ローカルマシンでのターミナルアクセス | サンドボックス環境(Docker、Devcontainers)での実行 |
| 権限 | 「許可」/「確認」/「拒否」リスト | 厳格な「デフォルトで拒否」設定。全アクションの手動レビュー |
| データプライバシー | Anthropic社の利用ポリシー | ネットワーク制限。共有可能なコードに関する明確な社内ポリシー |
イノベーションと責任のバランス
Claude Codeが開発者の生産性を真に向上させることができる強力なツールであることは間違いありません。しかし、それはセキュリティの万能薬ではありません。自己判断で行動する能力は、データプライバシー、一貫性のない結果、無視できない脆弱性検出の死角といった新たなリスクをもたらします。
Claude Codeを安全に利用するためには、監督が必要なアシスタントとして扱い、信頼できるセキュリティツールと組み合わせ、その権限と環境を厳しく制限する必要があります。AIアシスタントは「設定して終わり」のツールではありません。思慮深く、多層的なセキュリティ戦略が求められます。
これらの原則は、IDEの中だけでなく、あらゆる場所に当てはまります。もしあなたが、セキュリティ、管理、透明性のために実際に構築されたプラットフォームで、カスタマーサポートチームにAIを導入することを考えているなら、異なるアプローチを試す時かもしれません。
eesel AIがどのように自信を持って自動化を可能にするかをご覧ください。数ヶ月ではなく数分で稼働を開始し、安全でセルフサービスのAIパートナーがあなたのサポートチームに何をもたらすかを、ご自身で確かめることができます。
よくある質問
典型的な開発ワークフローにおいて、Claude Codeが提供する固有のセキュリティはどの程度堅牢ですか?
Claude Codeには、権限ベースのアクセス、プロンプトインジェクション対策、自動セキュリティレビューが含まれています。しかし、これらの機能は開発者に対して権限管理の大きな負担を課し、レビューはあくまで第一段階のチェックであり、決定的な監査ではないことを理解する必要があります。
Claude Codeのセキュリティ機能を使用する際、私の独自コードに関するデータプライバシー上の影響は何ですか?
Claude Codeを使用すると、あなたのコードは処理のためにAnthropic社のサーバーに送信されます。Anthropic社はこのデータでモデルをトレーニングしないと述べていますが、組織はこのデータ転送を考慮し、社内のプライバシーポリシーと整合させる必要があります。
Claude Codeの「/security-review」自動コマンドに完全に依存して、すべての脆弱性を検出できますか?
いいえ、自動レビューは有用ですが決定的ではありません。研究によると、結果に一貫性がなく、複雑な脆弱性やビジネスロジックに関連する問題を見逃すことがあります。これは最終的なセキュリティ監査ではなく、初期チェックとして使用すべきです。
チームの開発環境内でClaude Codeのセキュリティを強化するための推奨ベストプラクティスは何ですか?
セキュリティを強化するためには、Claude Codeを監督が必要なアシスタントとして扱います。外部のSAST/DASTツールを導入し、サンドボックス環境で実行し、権限については厳格な「デフォルトで拒否」設定を確立してください。